
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 aman-sharma-dev/netsentryx
Une plateforme de surveillance réseau événementielle qui effectue une capture de paquets en direct (Npcap), une analyse de trafic à faible latence et…
 joertx07/printnightmare-detection-lab
Laboratoire SIEM Splunk simulant et détectant l'exploitation de la CVE-2021-34527 (PrintNightmare) à l'aide de Sysmon, des journaux d'événements…
 mfarshad-abdullah-khan/cve-2025-53770-research
🚨 Recherche sur le renseignement des menaces et la réponse aux incidents concernant la faille zero-day RCE « ToolShell » de SharePoint…
 bytespulse-oe/wp2shell-hestia-scanner
# Scanner de sécurité WordPress en lecture seule pour serveurs HestiaCP Détecte les indicateurs de compromission wp2shell (CVE-2026-63030 /…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 michael-kanda/wp2shell-ioc-scanner
Détecte les comptes d'administrateur fantôme dans WordPress via des indicateurs configurables et des heuristiques, puis supprime les comptes…
 freeguy-6/dmz-security-monitoring-hardening
Projet Blue Team CY376 — DMZ pfSense, IDS/IPS Suricata et durcissement automatisé des hôtes contre CVE-2014-6271
 nfstream/nfstream
NFStream: un cadre flexible d'analyse de données réseau.
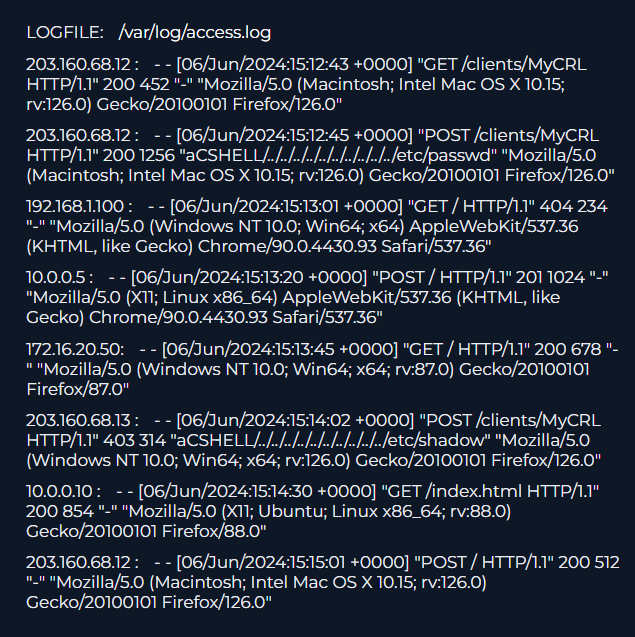 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Recherche technique approfondie sur CVE-2026-43284 (Dirty Frag), incluant les mécanismes internes du noyau Linux, l'analyse des causes profondes,…
 elihiho/security-operations-labs
Modélisation des menaces, segmentation IT/OT, détection Snort et validation reproductible d’un profil de détection Drupal.
 eliangonzi00/pockeycloakcve-2023-0264
Exploit de preuve de concept pour CVE-2023-0264 (détournement de session Keycloak OIDC) avec un frontend pour la substitution de session_id et un…
 sana-404/cve-2026-8838-mitigation-and-detection
Scripts de détection et d'atténuation pour CVE-2026-8838, fournissant un scan de vulnérabilités, un audit de configuration et des conseils de réponse…
 chpratik/nginx_2026_cve_bundle_cti_report
CVE couverts: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 agentshield-ai/sigma-ai
Règles de détection Sigma pour la surveillance de sécurité des agents IA
 swastiksagar/wazuhlabproject
Labo domestique pratique Wazuh SIEM/XDR couvrant le déploiement OVA, l'enrôlement des agents, la surveillance de l'intégrité des fichiers, la…
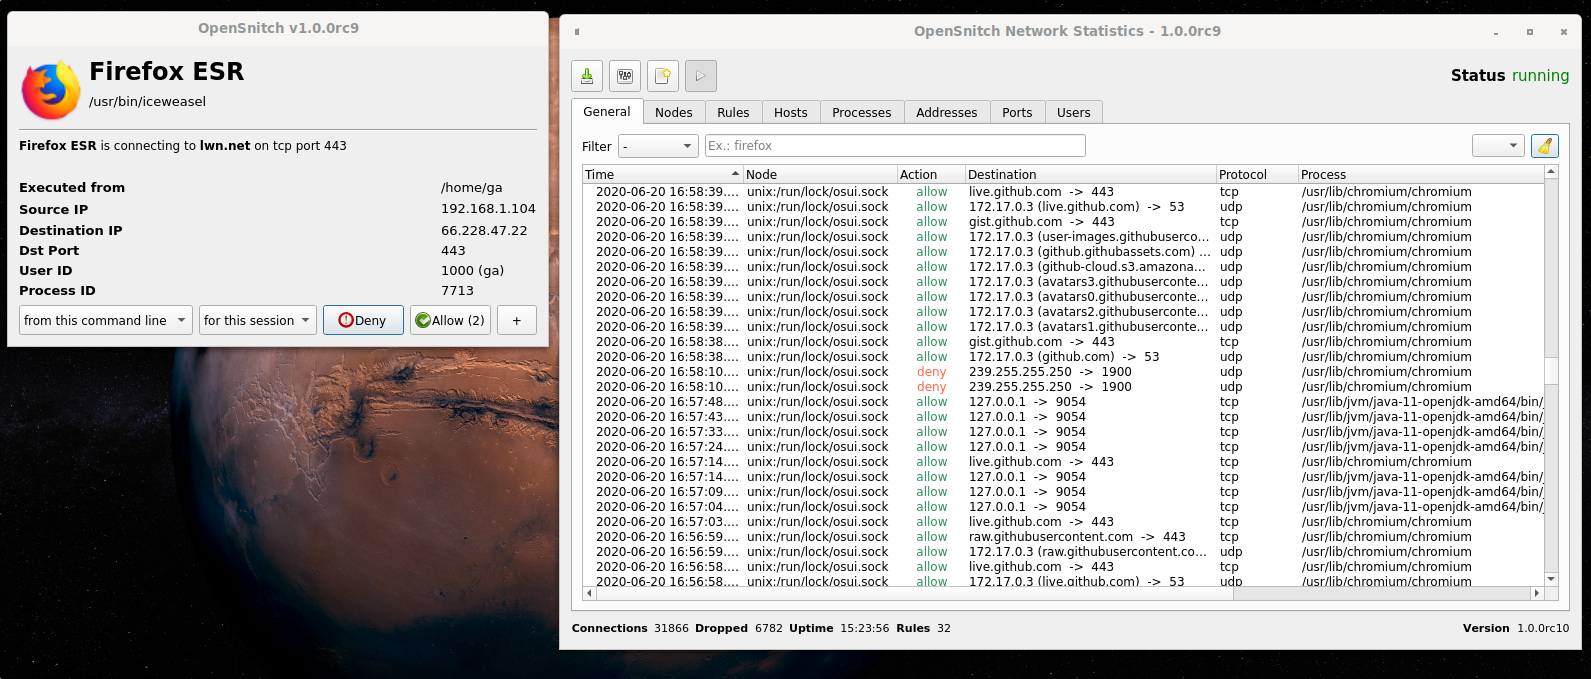 evilsocket/opensnitch
Firewall applicatif interactif GNU/Linux qui filtre les connexions sortantes, bloque les domaines de publicités et de logiciels malveillants, gère…
 j-dahl7/mcp-attack-detection-sentinel
Laboratoire de détection Sentinel pour les chaînes d'attaque MCP : CVE-2026-26118 vol de jeton SSRF, empoisonnement d'outils, exfiltration entre…








