
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 ait-aecid/rootkit-detection-ebpf-time-trace
Détection des activités de dissimulation de fichiers par rootkits via l'analyse des décalages dans les temps d'exécution des fonctions du noyau.
 hackspeak/cve-2026-23479
Collection de PoC UAF RCE Redis pour CVE-2026-23479 : vérificateur de version sûr, module d'exploitation, PoC assisté par GDB et règles de détection…
 kuniyal08/dirty-frag-cve-2026-43284
Un rapport sur Dirty Frag, qui est une chaîne de vulnérabilités d'escalade de privilèges locaux (LPE) sous Linux permettant à un utilisateur non…
 vedantk6403/koobe-guard
Module noyau Linux utilisant Kprobes pour détecter et neutraliser les exploits de double-free du tas CVE-2024-1086 via le suivi des écarts temporels…
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 umidguluzada/cyberdefense-lab
Un laboratoire complet de cybersécurité Blue Team intégrant pfSense, Suricata et ELK Stack pour la surveillance réseau et la détection de menaces.
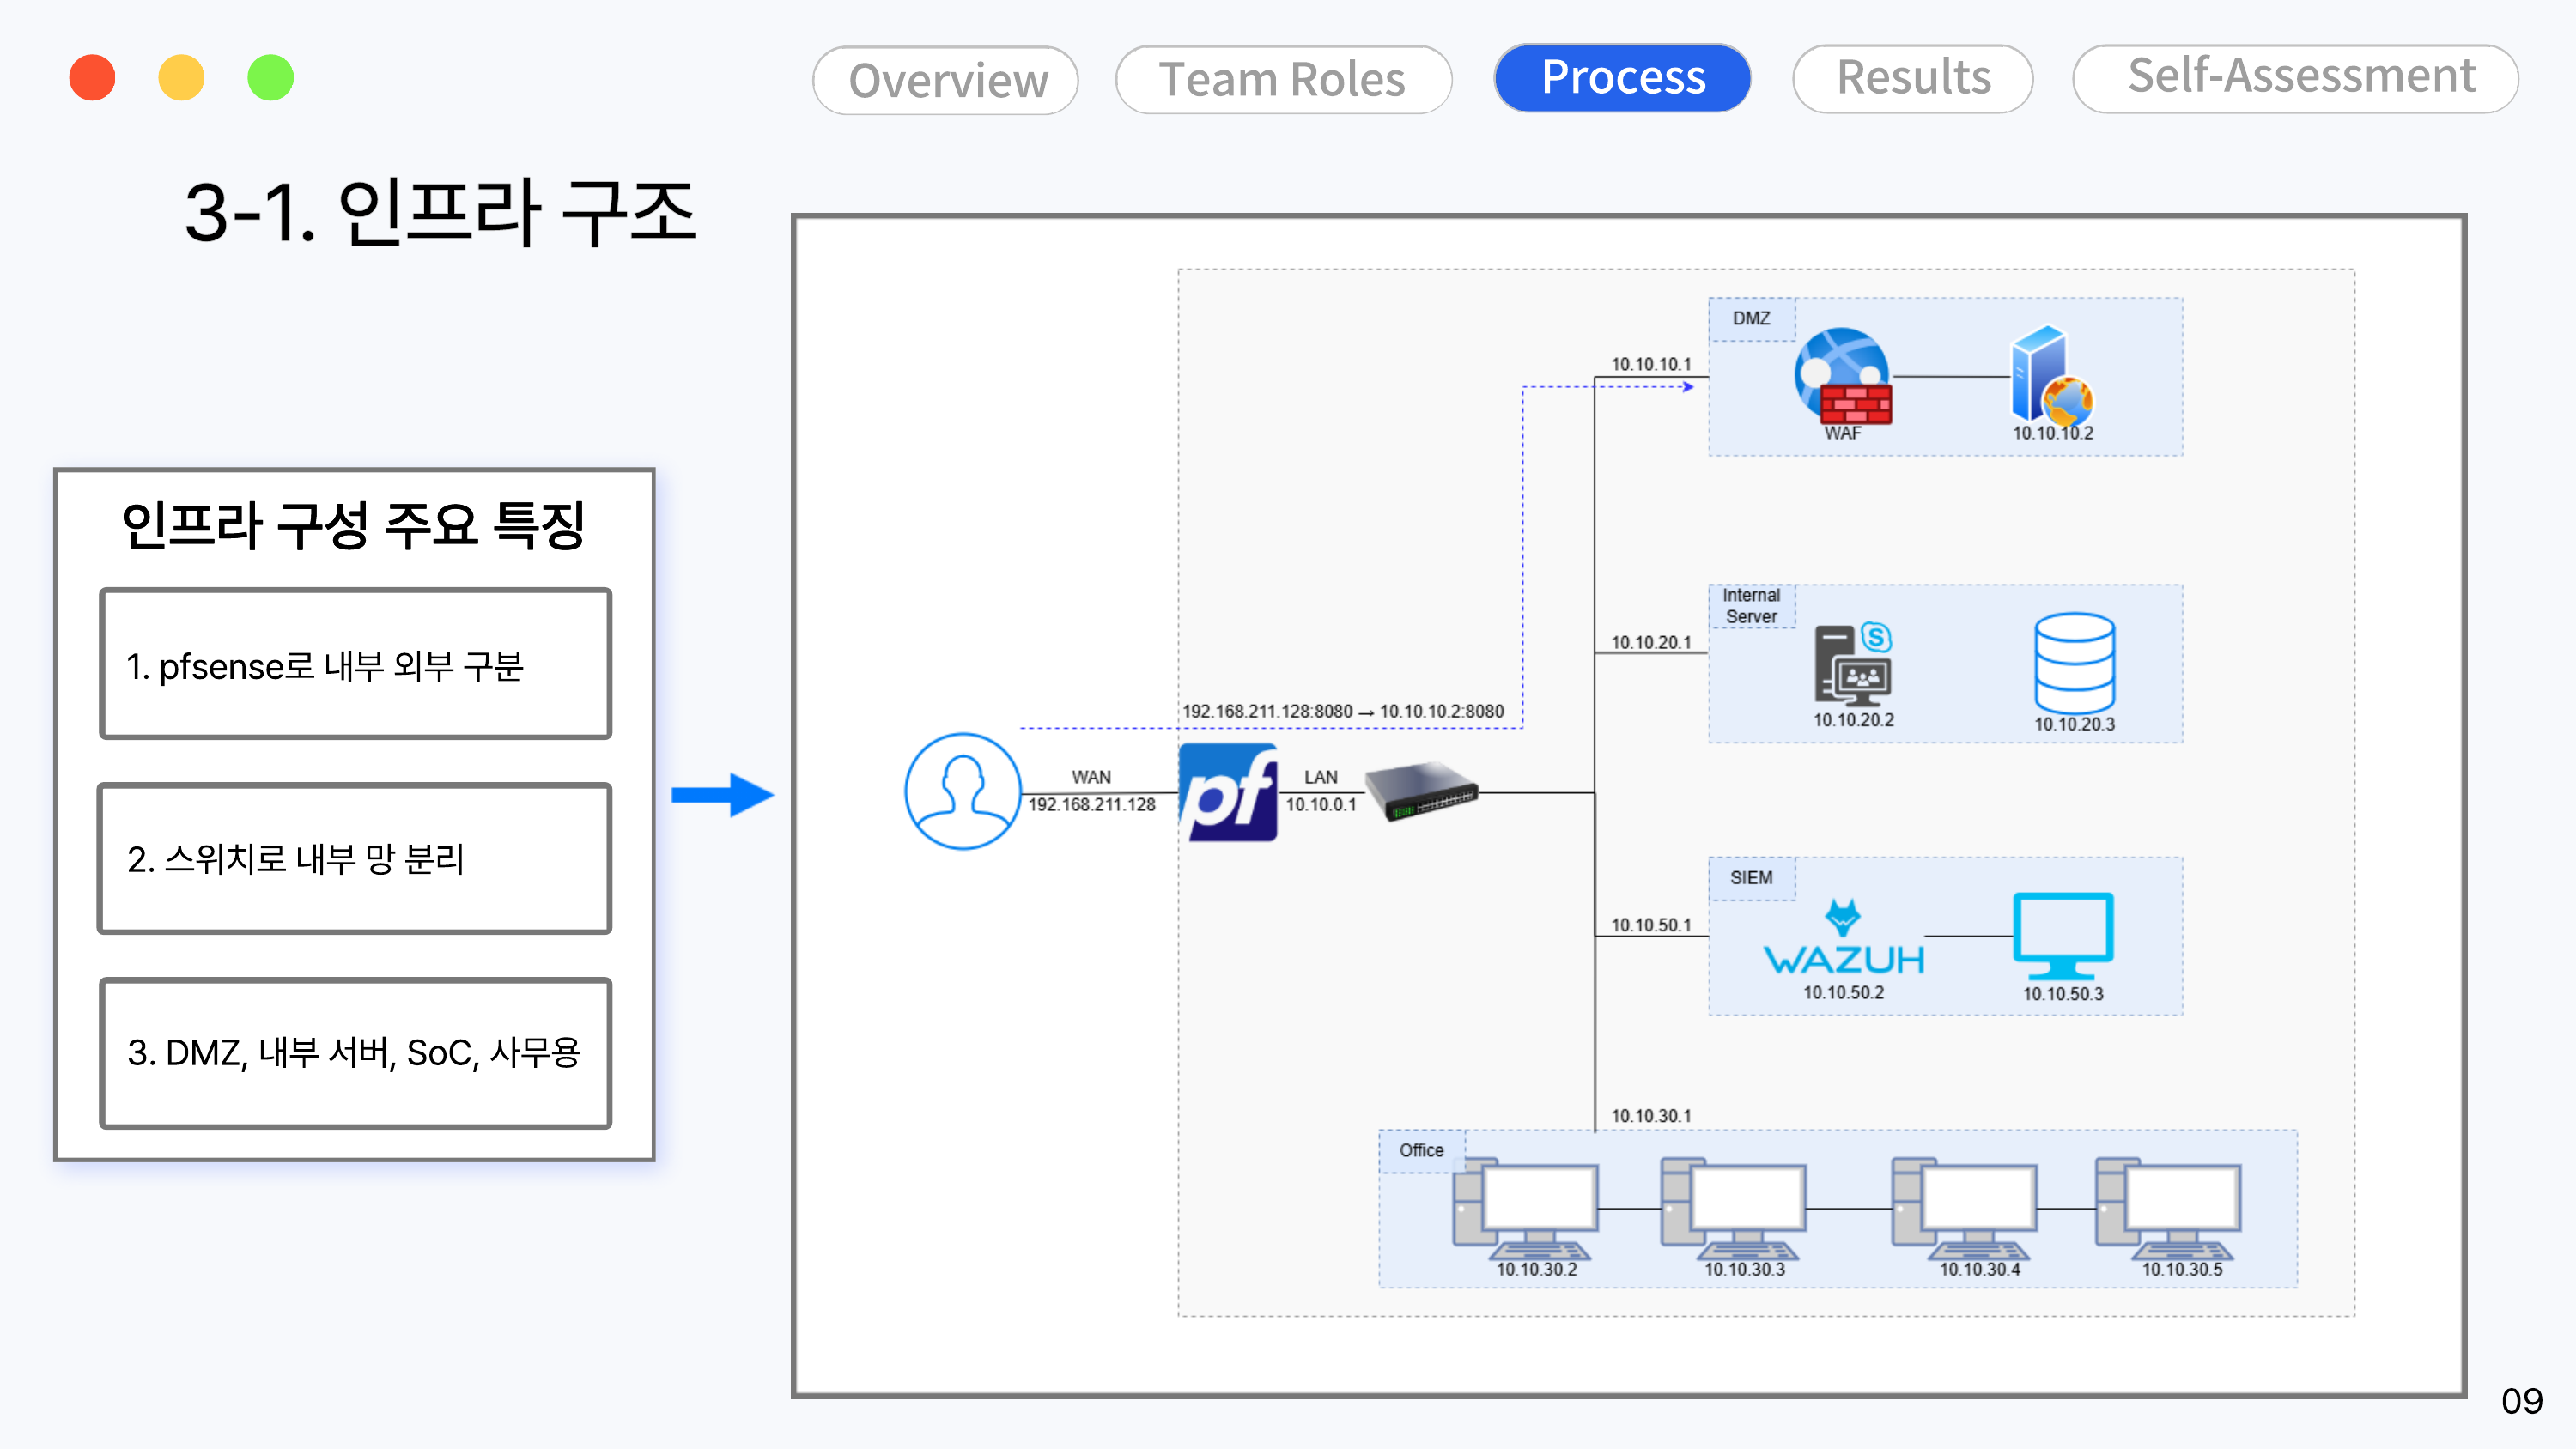 kevin9480/security_incident_report
Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de…
 alloysecuregroup/phantomfs
Pot de miel Windows utilisant ProjFS pour projeter des fichiers leurres qui déclenchent des alertes dans le Journal des événements et sur le bureau…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Labo d'attaque isolé AD/Linux : exploitation de CVE-2007-2447 via Metasploit, détection avec Wazuh SIEM mappé sur MITRE ATT&CK (T1190, T1059)
 oisf/libhtp
Bibliothèque d'analyse de protocole HTTP sensible à la sécurité, utilisée par les moteurs IDS/IPS pour inspecter et normaliser le trafic HTTP à des…
 gossithedog/threathunting
Outils pour la chasse aux menaces.
 glebusalt/cybersecurity_portfolio
Cas pratiques de cybersécurité : déploiement du SIEM Wazuh et exploitation de CVE-2021-41773
 johnearle/coalmine
Plateforme de gestion d'orchestration d'objets Cloud Canary
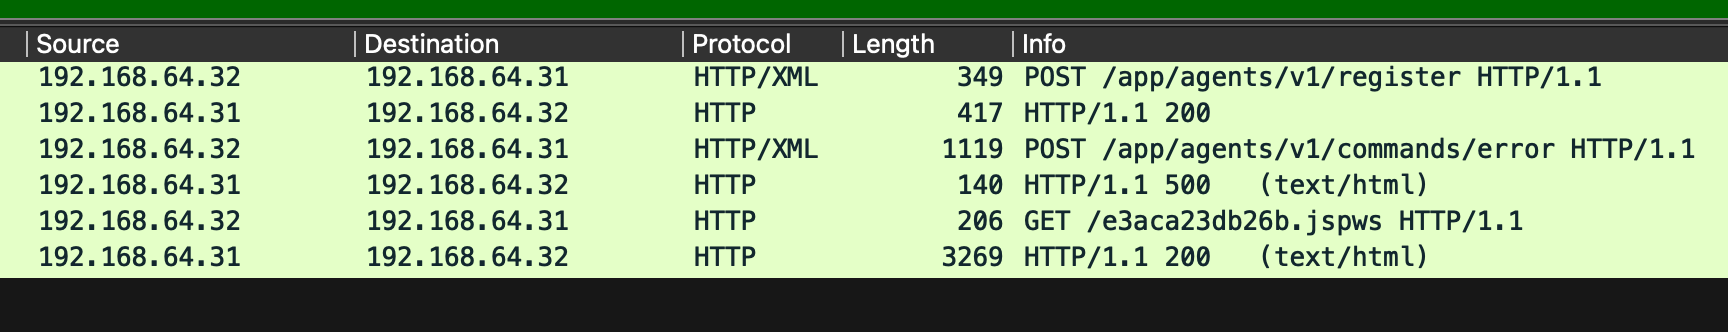 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 exploitation pcap
 spectralzero/netscope
Plateforme d'investigation et de réponse réseau hors-ligne pour Windows. Transforme une pcap ou une capture en direct en un verdict forensique…
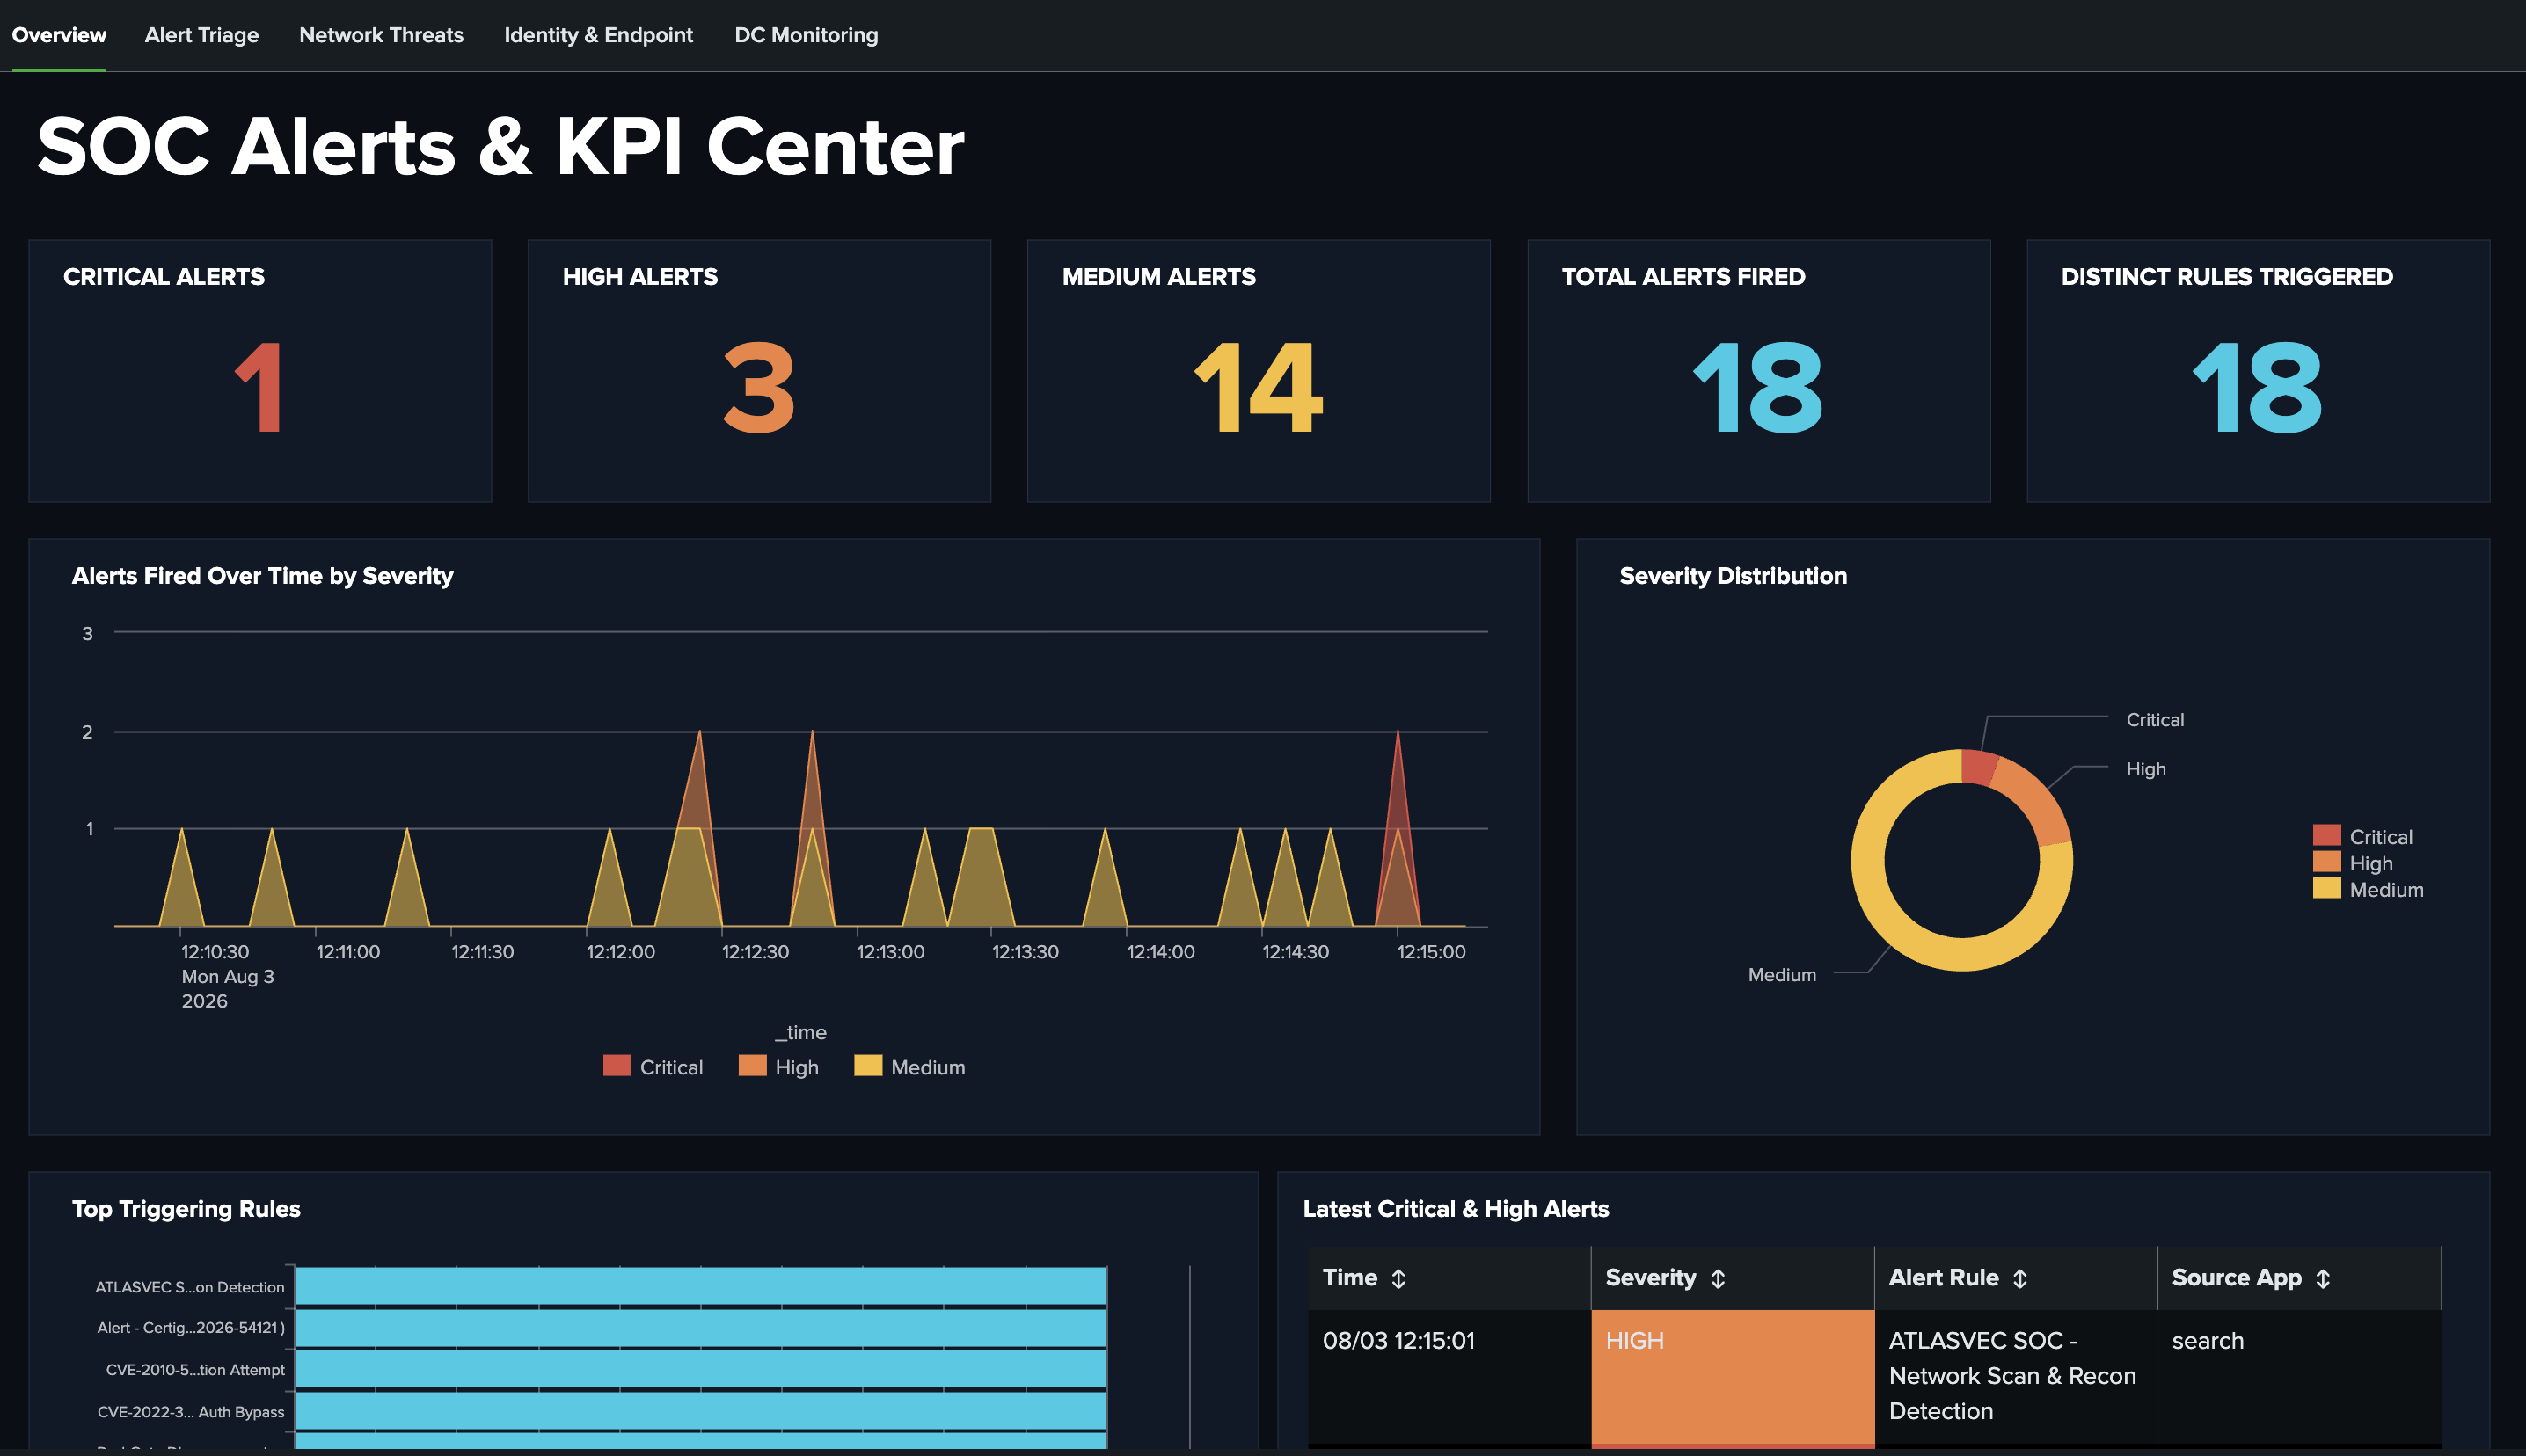 atlasvector/certighost-cve-2026-54121
Splunk detection writeup for CVE-2026-54121 (CertiGhost): AD CS certificate chase abuse leading to full domain compromise. Lab-validated detection,…
 yili-soc/vm-homelab-log4shell-assessment
Gestion de bout en bout des vulnérabilités sur une cible Log4Shell (CVE-2021-44228) en direct — scan, exploitation manuelle, détection réseau et…
 millikanjohnl-blip/dirtyfrag-detection-rules
Règles de détection et analyse pour la vulnérabilité LPE du noyau Linux Dirty Frag (CVE-2026-43284/CVE-2026-43500). Basé sur des recherches…








