
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 cognis-digital/c2detect
Empreinte de serveur C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 cmpnn-romain/cve-2024-27198_lab
Laboratoire pour CVE-2024-27198
 security-onion-solutions/securityonion
Plateforme open-source de surveillance de sécurité pour la chasse aux menaces, la détection d'intrusion, la gestion des journaux, la réponse aux…
 falconforceteam/falcondash
Tableau de bord Azure workbook qui visualise et explore les métriques de performance de détection, aidant les équipes de sécurité à mesurer et à…
 imthenachoman/how-to-secure-a-linux-server
Guide étape par étape pour durcir un serveur Linux, couvrant la sécurité SSH, les pare-feux, la détection d'intrusion, l'audit, et la configuration…
 all3xj/fixing-google-secops-detections
Ajustement et refactorisation de Google Chronicle Curated Detections pour éliminer la fatigue des alertes et corriger les lacunes logiques/bugs.
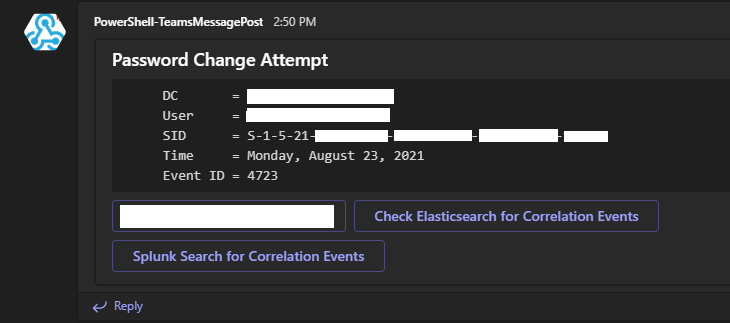 osbornepro/btps-secpack
Kit de sécurité basé sur PowerShell pour les petites et moyennes entreprises, fournissant des alertes automatisées, le durcissement d'Active…
 manishrawat21/detection-rules
Ce dépôt contient des règles de détection validées pour les comportements adverses observés lors de la simulation APT29. Chaque règle a été testée…
 owasp/honeypot-project
Déployez des honeypots web pour capturer les données d'attaques émergentes, analysez les journaux d'audit ModSecurity via ELK, et partagez le…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 andreicscs/honeywire
Plateforme open-source de déception qui transforme n’importe quelle machine Linux en canari à fort signal. Déployez des capteurs tripwire sur les…
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh règles de détection pour CVE-2026-73570, une injection de commandes système dans Zimbra Collaboration Suite, surveillant les journaux d'accès…
 ait-aecid/logdata-anomaly-miner
Cet outil analyse les données de logs et permet de définir des pipelines d'analyse pour la détection d'anomalies. Il a été conçu pour exécuter…
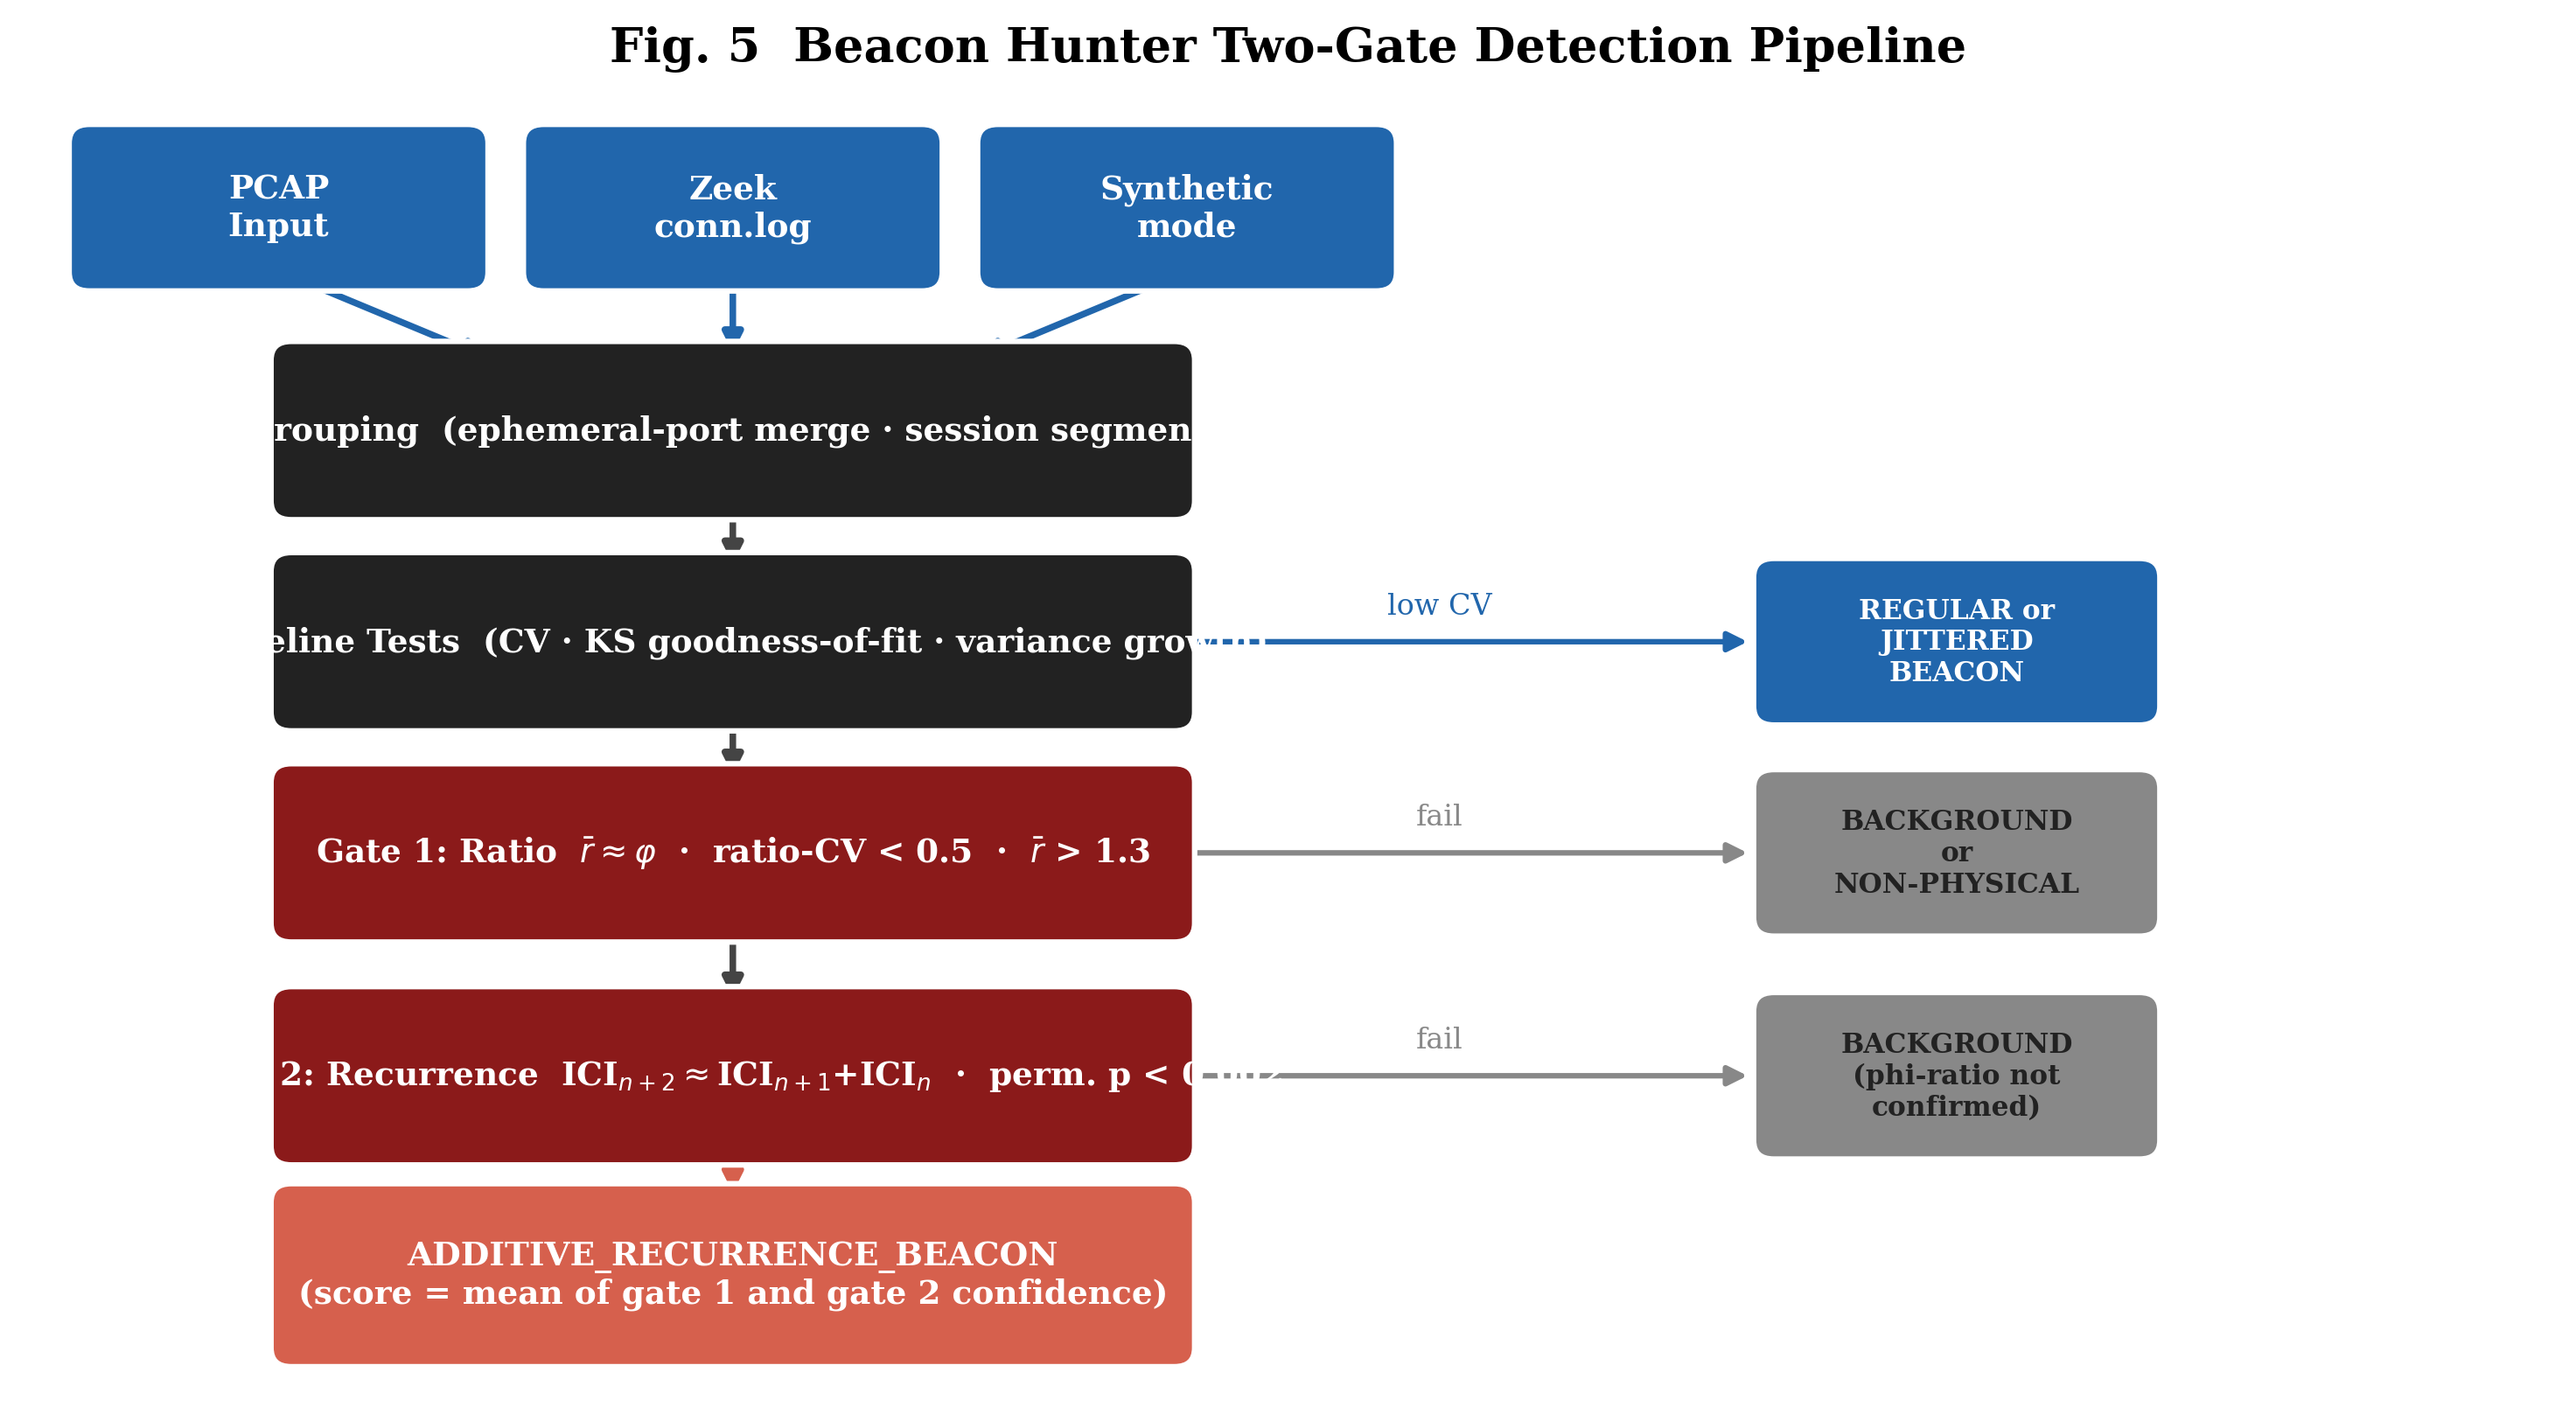 mrcord77/beacon-hunter
Détecte les balises C2 phi-structured qui contournent RITA et les détecteurs standard regularity-based.
 mattijsmoens/intentshield
Vérification de l'intention avant exécution pour les agents IA. Audite ce que votre IA s'apprête à faire, pas ce qu'elle dit. Zéro dépendance,…

 wattocyber/detection-defense-library
Référence d'ingénierie de détection mappant les classes d'attaques Windows, cloud, conteneur, identité et ICS vers les règles Sigma, les modèles de…
 douglas-042/douglas-042-hq
Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la…







