
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 fox-it/cisco-ios-xe-implant-detection
Analyse et détection d'implant Cisco IOS XE (CVE-2023-20198, CVE-2023-20273)
 joseluispino/hardstop
Implémentation de référence pour « Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution ». Cordon Andon épistémique hors…
 idaholab/malcolm
Malcolm est une suite d'outils d'analyse de trafic réseau puissante et facile à déployer pour les artefacts de capture de paquets complets (fichiers…
 devinblack001/ddos-reduction-system
Passerelle d'atténuation DDoS de couche 4 adaptative à deux étages utilisant l'analyse comportementale du trafic, la classification par forêt…

 ndaal_open_source/ndaal_public_auditd
Ensemble de règles Linux Auditd suivant les bonnes pratiques, avec 14 956 règles mappées à MITRE ATT&CK, un rôle de déploiement Ansible et des outils…
 neo23x0/loki-rs
🐍 Scanneur YARA et IOC haute performance, multi-thread
 liuz233/harde
Code de recherche pour HARDE, un harnais d'agent qui sonde et optimise de manière adaptative les composants pour la détection des risques à…
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 altramayor/gatekeeper
Le premier système open-source de protection DDoS
 thinkst/opencanary
Honeypot léger qui émule des services réseau courants pour détecter l'activité d'attaquants après une compromission, avec des modules de protocole…
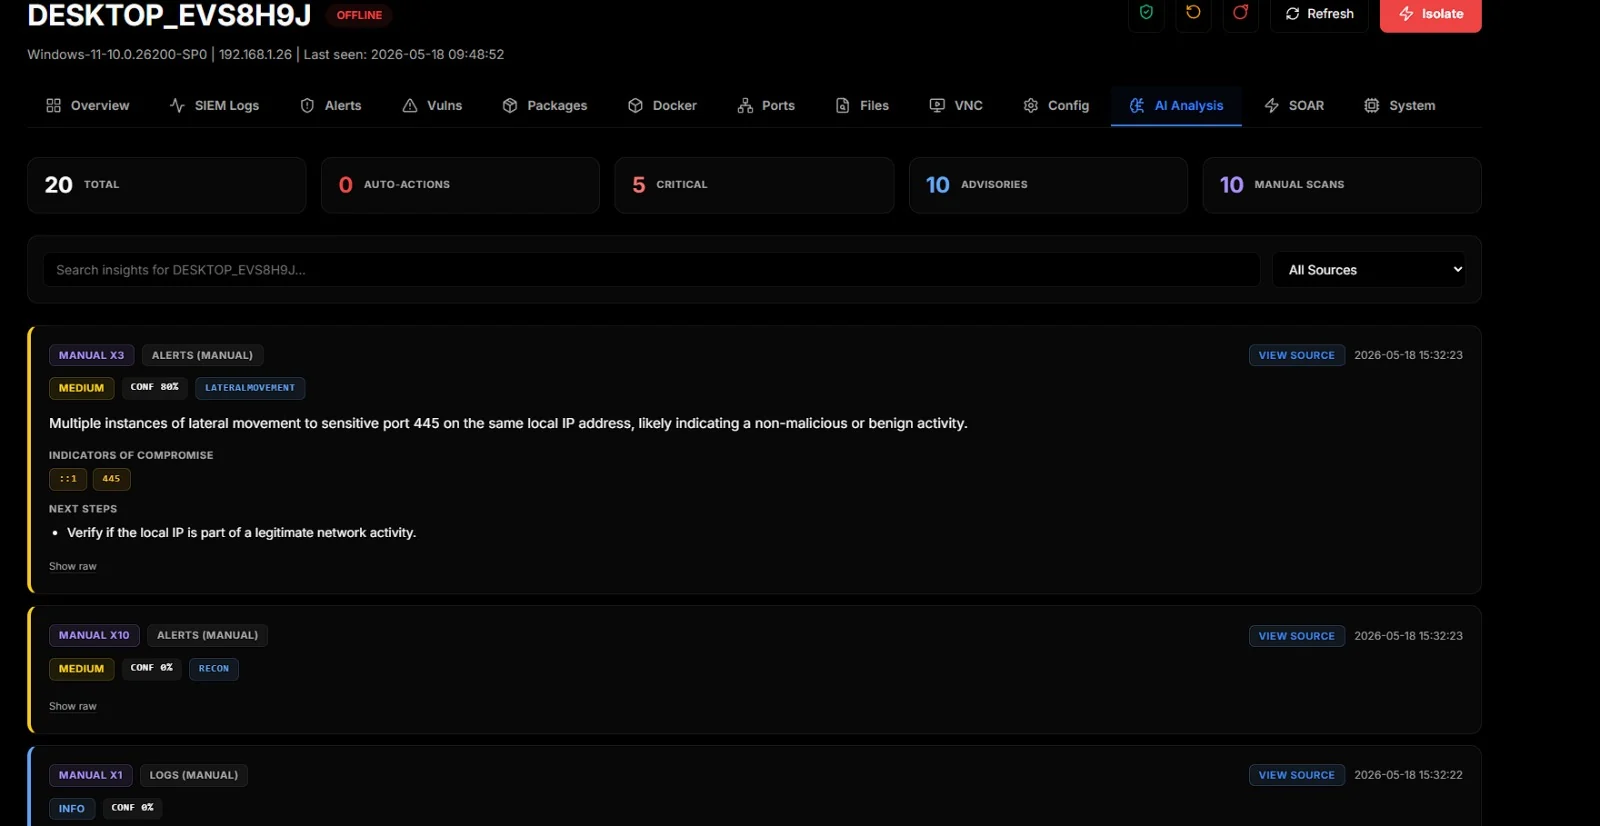 d3vhex/sentora
Une plateforme SIEM, EDR et SOAR open-source, auto-hébergée et propulsée par l'IA, conçue pour les opérations de sécurité modernes.
 microlaser/dns_watchdog_windows2
Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…
 damnkrishna/cve-2025-32433-lab
Une faille dans la gestion des messages du protocole SSH pourrait permettre à un acteur malveillant d'obtenir un accès non autorisé aux systèmes…
 adibirzu/openclaw-security-monitor
Surveillance proactive de la sécurité pour les déploiements OpenClaw. Détecte ClawHavoc, AMOS stealer, CVE-2026-25253, l'empoisonnement de la mémoire…
 corelight/go-zeek-broker-ws
Une bibliothèque Go pour utiliser l'API websocket de zeek broker.
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) boîte à outils IOC pour Magento Open Source et Adobe Commerce. Détectez les boutiques compromises, les implants Rust,…
 objective-see/donotdisturb
Détecter les attaques Evil Maid
 ethan-andrews/exploitarium-detections
Règles de détection KQL pour Microsoft Sentinel et Defender XDR couvrant la divulgation anonyme bikini/exploitarium — une archive de recherche…








