
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
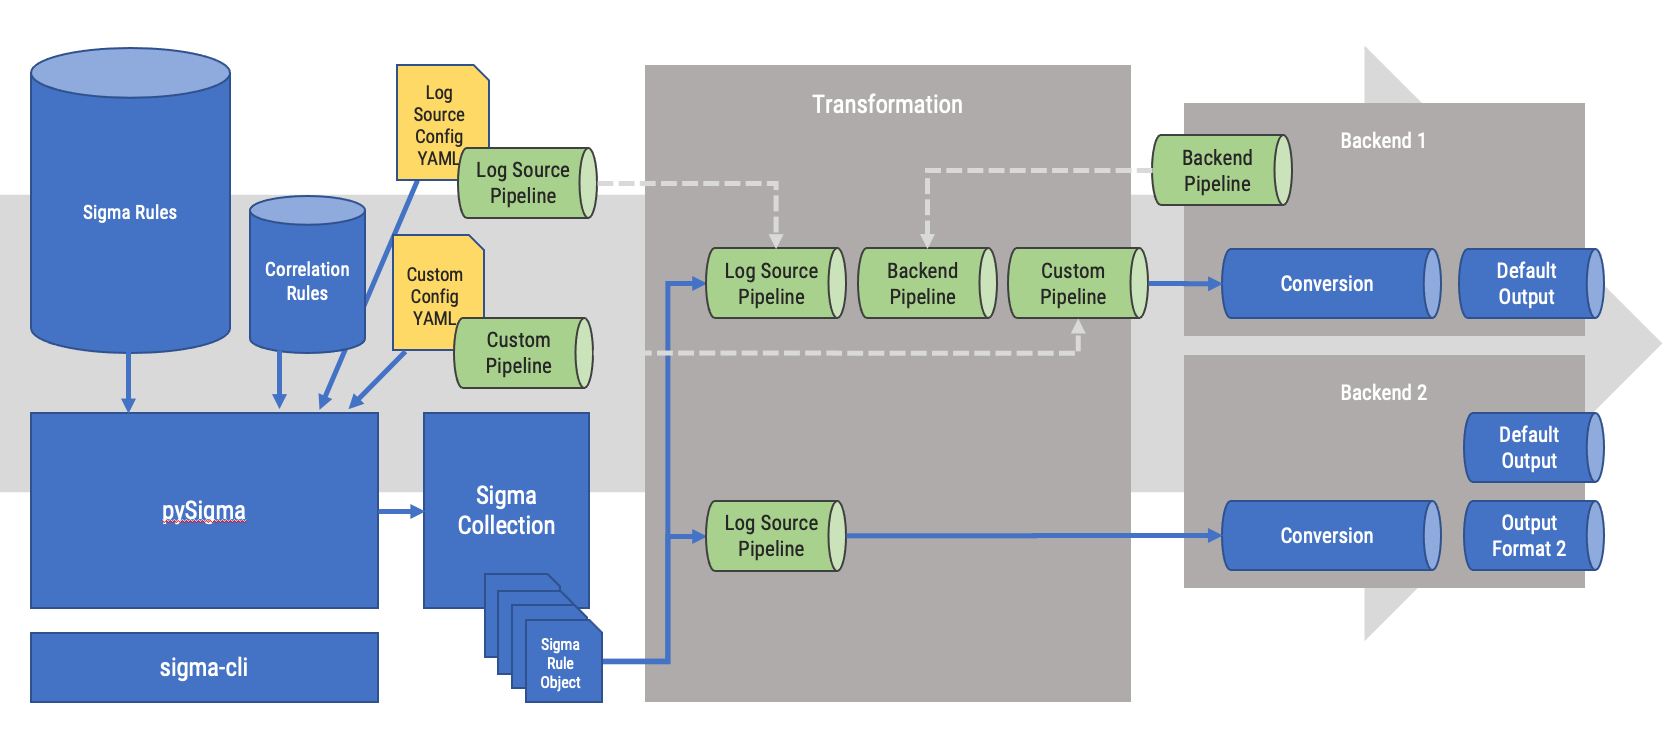
 sigmahq/pysigma
Bibliothèque Python pour analyser et convertir les règles Sigma en requêtes (et tout ce que vous pourriez imaginer)
 efforg/rayhunter
Outil Rust pour détecter les simulateurs de station de base sur un point d'accès mobile Orbic
 fail2ban/fail2ban
Démon pour bannir les hôtes qui causent de multiples erreurs d'authentification
 misp/misp
MISP (logiciel de base) - Plateforme open source de renseignement sur les menaces et de partage
 thelightscope/thelightscope
TheLightScope
 elastic/protections-artifacts
Contenu de détection Elastic Security pour Endpoint
 gendigitalinc/ioc
Menaces IoCs d’Intel + bribes de matière noire. Publié par Gen Threat Labs.
 nawaralseelawi/pvbrf-id
Simulation code and results for a private, verifiable, Byzantine-robust federated intrusion detection protocol using secret sharing, Merkle audits…
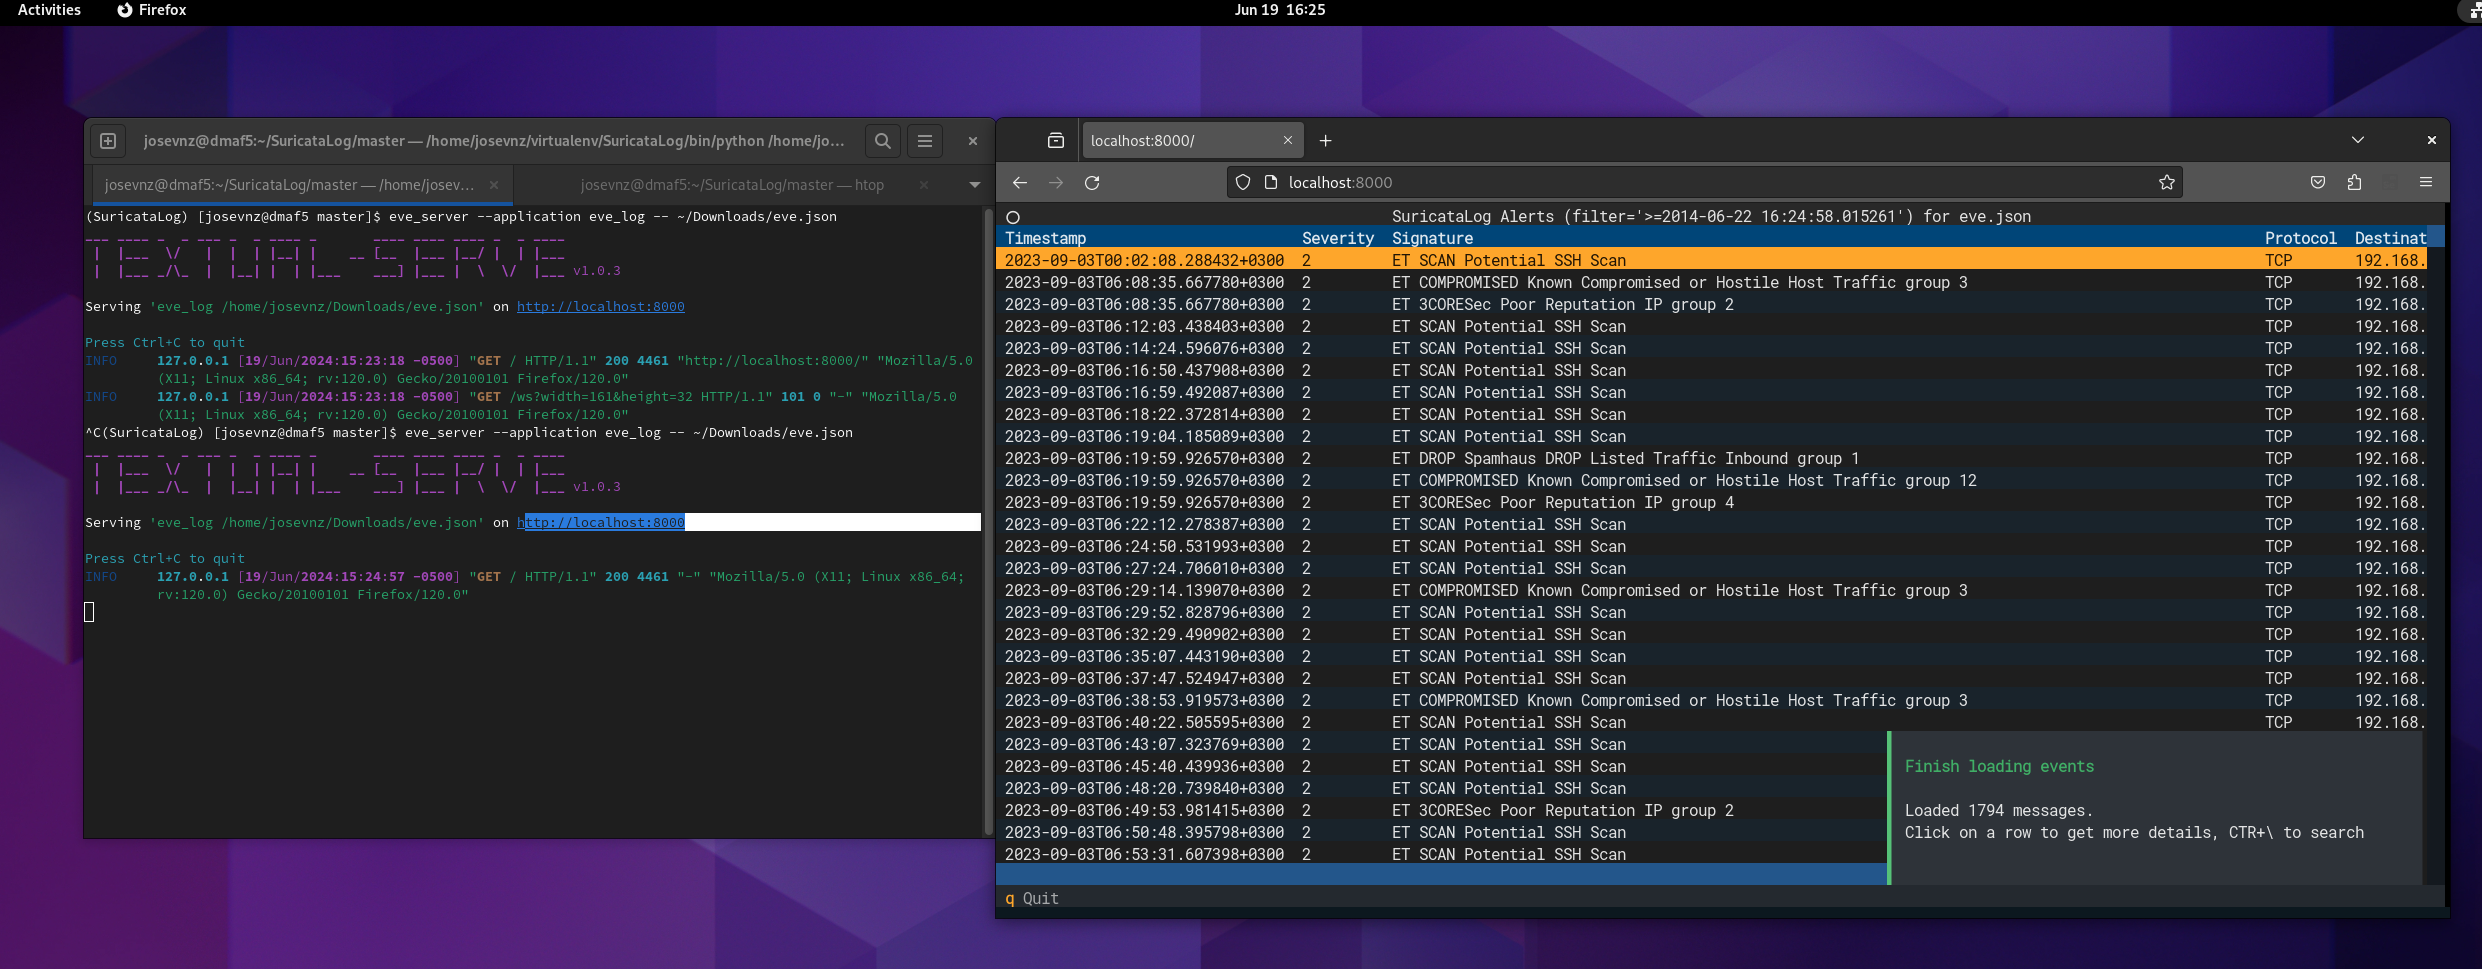 josevnz/suricatalog
Analyser, filtrer et visualiser les logs eve.json de Suricata avec des outils CLI pour les alertes, les flux, le DNS et les payloads. Inclut un…
 facebook/mcpguard-dynamic
Sandbox eBPF au niveau du noyau pour sécuriser les appels d'outils d'agents LLM effectués via le protocole de contexte de modèle (MCP)
 foxio-llc/ja4
JA4+ est une suite de normes de fingerprinting réseau
 dougburks/so-crates
SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !
 leitwacht/leitwacht
Leitwacht plan de contrôle — sécurité d'exécution pour GitLab Runner CI/CD : rédaction de politiques, multi-locataire, audit, intégration GitLab
 pushkarreddyy/radioguard
Sous-service de défense cellulaire Zero-Trust pour Android (détection et routage sécurisé IMSI-Catcher, 2G SMS Blaster et 4G aLTEr)
 g0dse11/detecttrace
Outil d'ingénierie de détection open source qui trace les détections de sécurité de bout en bout et identifie la première étape défaillante.
 sigmahq/sigma-cli
L'interface en ligne de commande Sigma basée sur pySigma
 jay123anta/laravel-threat-detection
Middleware Laravel passif qui détecte et journalise les injections SQL, les XSS, les RCE, les scanners de bots et plus de 175 modèles d'attaques.…
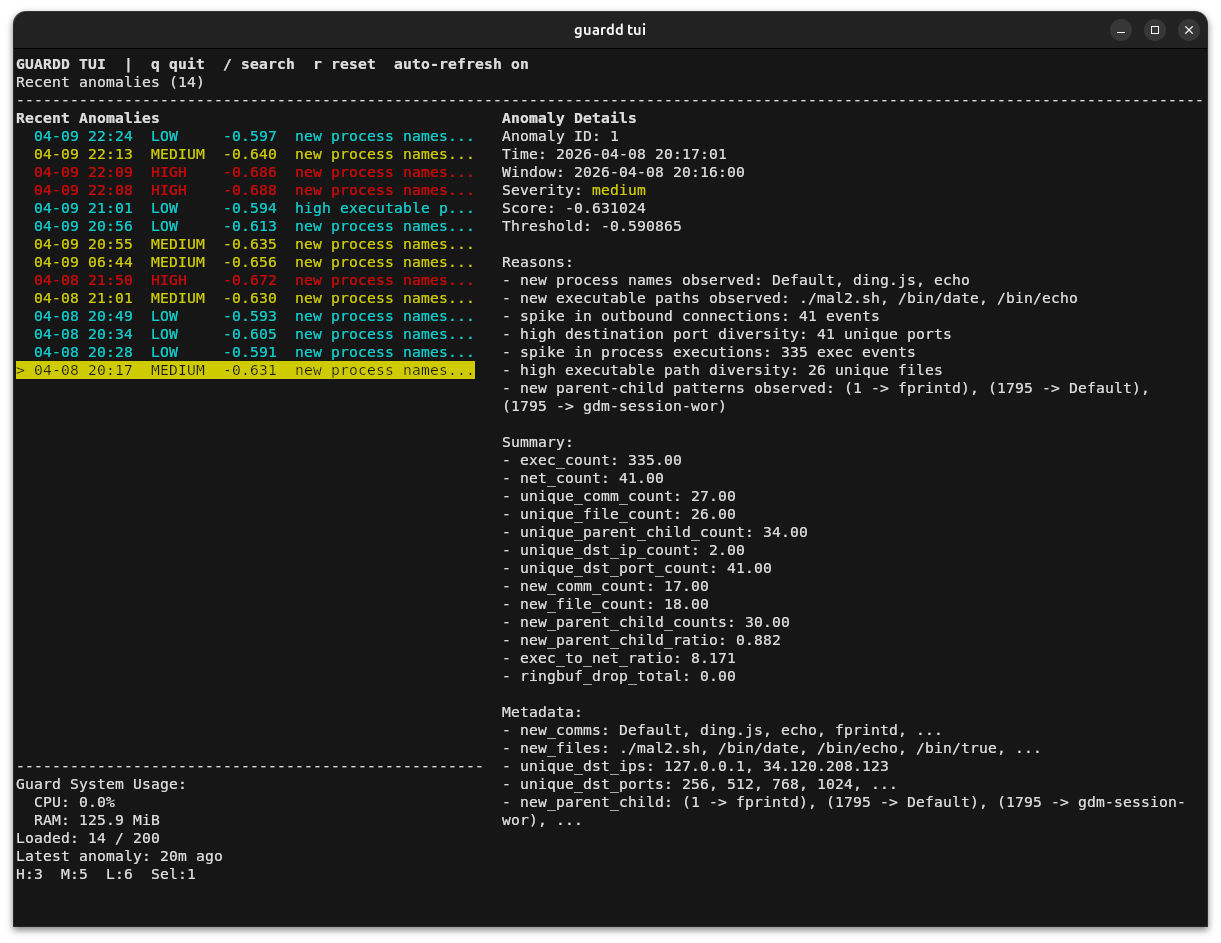 benny-e/guardd
Système de détection comportementale sur endpoint basé sur le ML pour machines Linux.







