
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 telekom-security/tpotce
🍯 T-Pot - La plateforme multi-honeypot tout-en-un 🐝
 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils
 cyb3rmik3/kql-threat-hunting-queries
Un dépôt de requêtes KQL axées sur la chasse aux menaces et la détection des menaces pour Microsoft Sentinel et Microsoft XDR (anciennement Microsoft…
oisf/suricataMoteur open-source IDS/IPS/NSM réseau pour l'inspection du trafic en temps réel, la détection et la prévention d'intrusions, l'analyse des protocoles…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 oyesanyf/oshoosiclaw
Agent autonome de sécurité des endpoints en Rust combinant un pilote Windows Ring-0 et un blocage pré-exécution eBPF sous Linux, la détection YARA,…
 owasp-modsecurity/modsecurity
ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…
 corelight/ecs-logstash-mappings
Mappage des données Corelight ou Zeek vers les logs Elastic Common Schema
 a2awais/threat-hunting
Collection organisée de requêtes de chasse aux menaces et de détection pour CrowdStrike Falcon (CQL) et Microsoft Defender XDR (KQL), mappées aux…
 olafhartong/sysmon-modular
Un référentiel de modules de configuration sysmon
 volexity/threat-intel
Signatures et IoCs issus des articles de blog publics de Volexity.
 stratosphereips/aip
Génère des listes de blocage IPv4 efficaces à partir des flux réseau Zeek en utilisant plusieurs modèles de priorisation (nouveau, cohérent, forêt…
 cisagov/malcolm
Suite conteneurisée d'analyse du trafic réseau ingérant les PCAP, les journaux Zeek et les alertes Suricata pour la normalisation, l'enrichissement…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
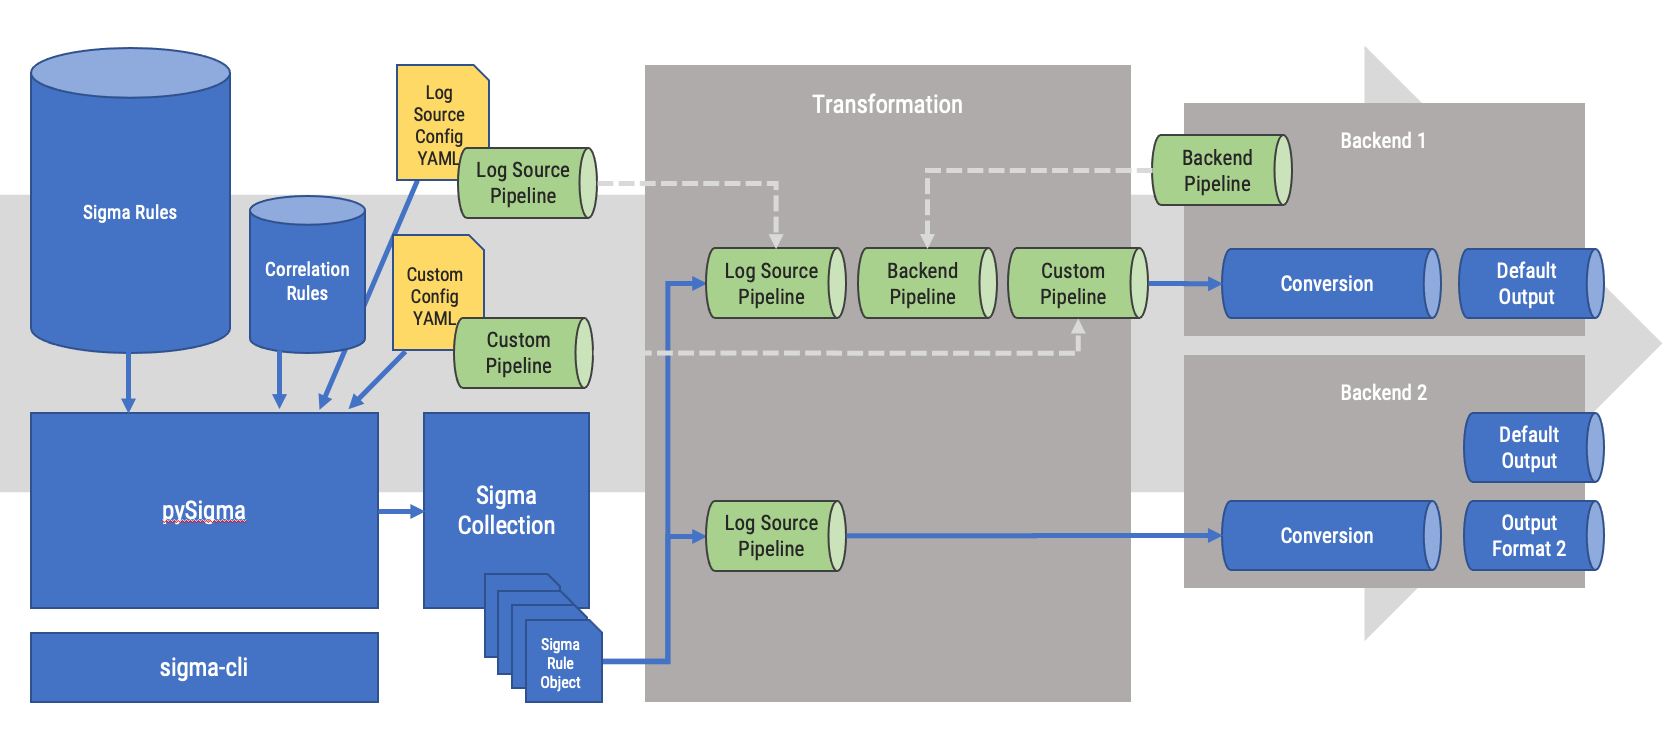 sigmahq/pysigma
Bibliothèque Python pour analyser et convertir les règles Sigma en requêtes (et tout ce que vous pourriez imaginer)








