
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 fankh/vulnerability-poc
Labs de preuve de concept CVE, scripts d'exploitation et règles de détection/prévention (Nginx, Apache, Snort, YARA) pour les CVE à haute sévérité.…
 gmh5225/crowarmor
Driver de sécurité du noyau Linux utilisant LSM pour durcir le système, surveiller et restaurer l'intégrité de la table des appels système, et…
 withsecurelabs/lazarus-sigma-rules
Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…
 elihiho/security-operations-labs
Modélisation des menaces, segmentation IT/OT, détection Snort et validation reproductible d’un profil de détection Drupal.
 thinkst/opencanary
Honeypot léger qui émule des services réseau courants pour détecter l'activité d'attaquants après une compromission, avec des modules de protocole…
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh règles de détection pour CVE-2026-73570, une injection de commandes système dans Zimbra Collaboration Suite, surveillant les journaux d'accès…
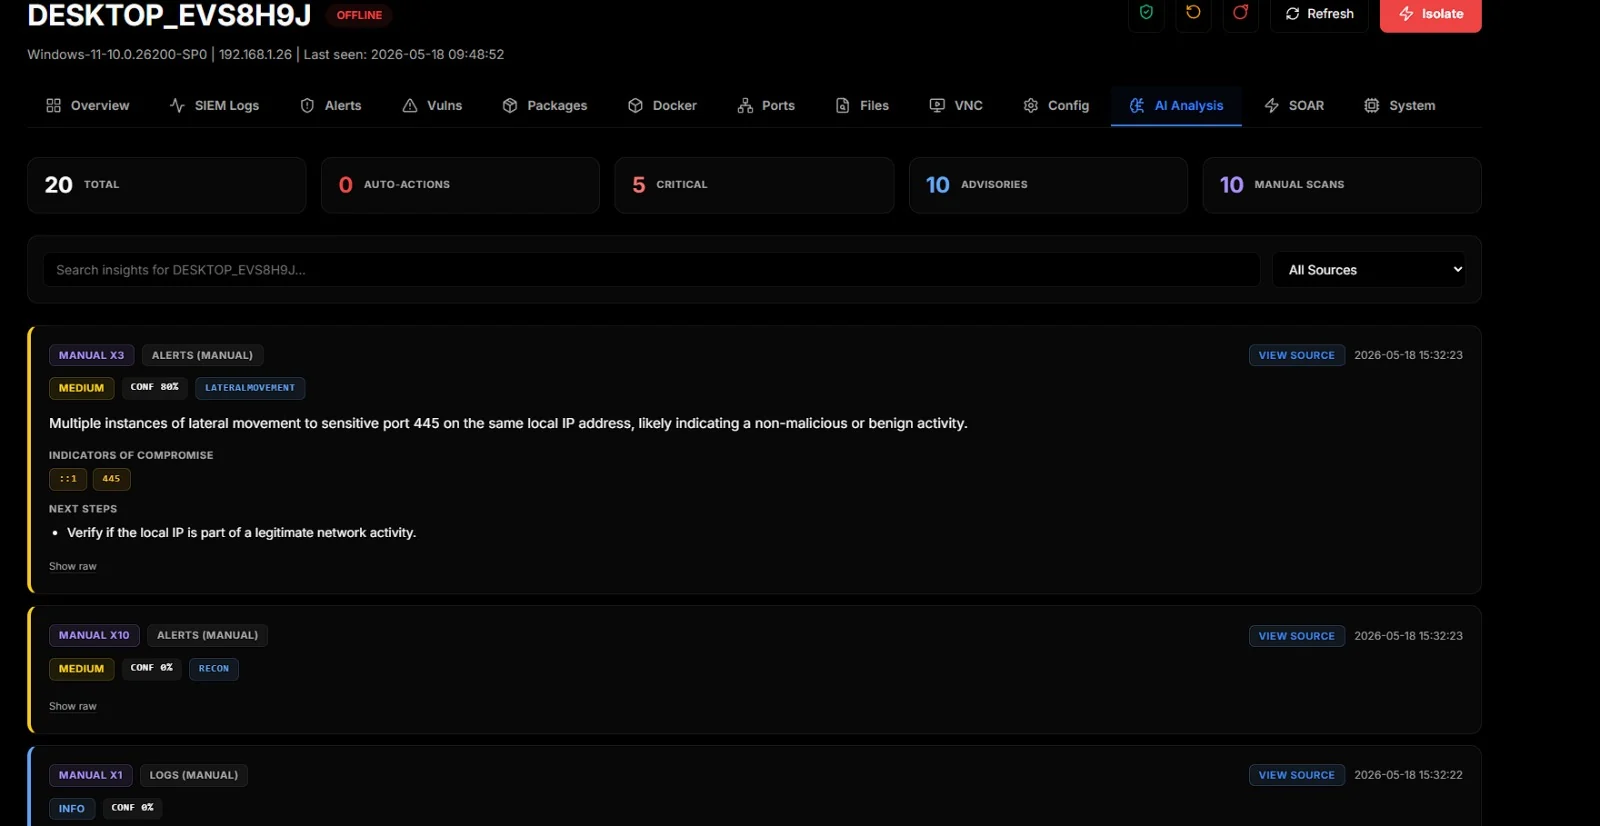 d3vhex/sentora
Une plateforme SIEM, EDR et SOAR open-source, auto-hébergée et propulsée par l'IA, conçue pour les opérations de sécurité modernes.
 vasyapokemon/cve-2026-31431
Outil de recherche et de détection pour la LPE du noyau Linux CVE-2026-31431, incluant l'analyse d'exploits, des règles YARA, la détection…
 rohithronanki/cve-2026-34159-vulnerability-research-analysis-detection
Validation critique de tampon contournée dans deserialize_tensor() (llama.cpp < b8492). Un tampon tensoriel nul contourne la vérification des…
 mr-r3b00t/cve-2026-0300
Leurre trompeur conçu pour simuler et surveiller les tentatives d'exploitation ciblant CVE-2026-0300, capturant le comportement des attaquants à des…
 mahdi13830510/cve-2026-31431-mitigation-suite
Framework de défense au niveau du noyau pour les vulnérabilités AF_ALG, doté d'un traçage de sockets eBPF, d'un durcissement Ansible et d'un auditeur…
 ashok523/cve-2026-31431
# Playbook de réponse aux incidents et package de détection défensif pour CVE-2026-31431 (Copy Fail) LPE du noyau Linux, incluant des requêtes de…
 unfold-security/cve-2026-41940-detection
Signatures de détection pour CVE-2026-41940 et schémas pour les journaux cPanel
 detect-defenselab/cve-2026-31431-detection-defense
Guide de recherche et de détection pour CVE-2026-31431, un contournement basé sur io_uring de la surveillance des appels système. Fournit des règles…
 thrandomv/cve-2026-31431-detection
Paquet de détection défensive pour CVE-2026-31431 (LPE AF_ALG du noyau Linux). Règles Sigma, Falco, auditd, KQL et EQL mappées sur MITRE ATT&CK…
 srozb/reditrap
# Honeypot Redis minimal détectant les exploits RediShell (CVE-2025-49844).
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Détection et remédiation en une seule passe pour les serveurs cPanel/WHM compromis via CVE-2026-41940, incluant les vérifications IOC, le nettoyage…
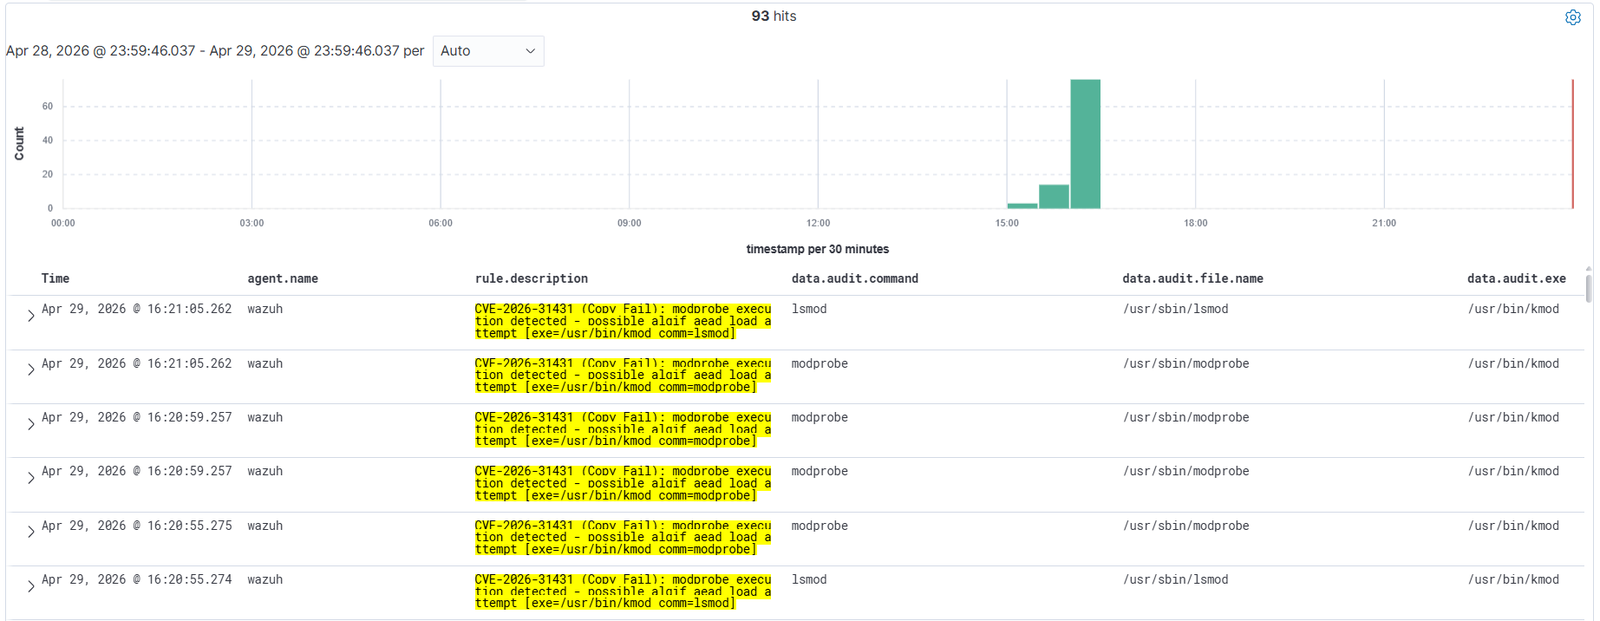 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 règles de détection pour CVE-2026-31431 (Copy Fail) - Élévation de privilèges locale Linux via l'écriture du cache de page authencesn








