
 #1
Outils à usage général pour la collecte de divers types d'informations sur les cibles.
Recommandé par Kitploit

 rverton/webanalyze
Portage de Wappalyzer (détecte les technologies utilisées sur les sites web) pour automatiser le scan de masse.
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
 h4x0r-dz/leaked-credentials
Comment chercher des identifiants divulgués !
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ est un framework de reconnaissance automatisée passive en sources ouvertes (OSINT)
 w-digital-scanner/w12scan
🚀 Un moteur simple de découverte d'actifs pour la cybersécurité. (Moteur de découverte d'actifs réseau)
 cyberark/skyark
SkyArk aide à découvrir, évaluer et sécuriser les entités les plus privilégiées dans Azure et AWS
 ahmedkhlief/ninja
Serveur C2 open source créé pour des opérations furtives de red team
 entropy1337/infernal-twin
hacking sans fil - Ceci est un outil de hacking sans fil automatisé
 spinkham/skipfish
Scanner de sécurité d'applications Web créé par lcamtuf pour google - Miroir non officiel
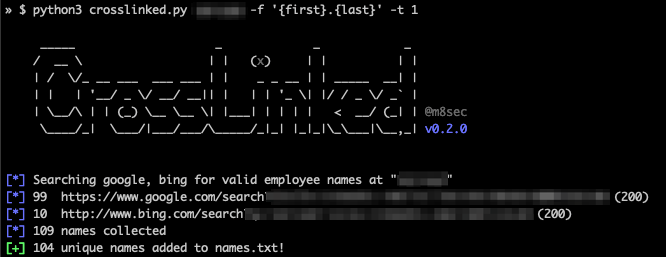 m8sec/crosslinked
Outil d'énumération LinkedIn pour extraire les noms d'employés valides d'une organisation via le scraping des moteurs de recherche
 samjoan/droopescan
Un scanner basé sur des plugins qui aide les chercheurs en sécurité à identifier des problèmes sur plusieurs CMS, principalement Drupal et…
 securing/gattacker
Un package Node.js pour l'évaluation de la sécurité BLE (Bluetooth Low Energy) utilisant des attaques Man-in-the-Middle et autres.
 netspi/powerhuntshares
Audite les partages SMB d'Active Directory pour inventorier, analyser et signaler les privilèges excessifs. Découvre les systèmes accessibles,…
 malfunkt/hyperfox
Proxy et enregistreur HTTP/HTTPS MITM.
 soxoj/telegram-bot-dumper
Vider un bot Telegram. Le parcourir comme Telegram Web. Outil CLI forensique avec interface web
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 screetsec/dracnmap
Dracnmap est un programme open source utilisé pour exploiter le réseau et recueillir des informations à l'aide de nmap. La commande Nmap comporte de…
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques








