
 #1
Playbooks IR, triage, gestion de cas, collecte de preuves et outils de gestion d'incidents.
Recommandé par Kitploit

 gmh5225/maldec-edr
Solution de détection et de réponse sur les terminaux Unix utilisant des mécanismes au niveau du noyau pour détecter les anomalies et les attaques de…
 mceeomoba/apex-kev-change-desk
Comparaison hors ligne d'instantanés CISA KEV pour l'examen des modifications au niveau des champs. Prototype gratuit, pas une évaluation de…
 g0tmi1k/kippo-g0tmi1k
Honeypot SSH à interaction moyenne qui journalise les attaques par force brute et l'intégralité des interactions du shell de l'attaquant, avec des…
 volatilityfoundation/volatility
Un framework avancé de forensic mémoire
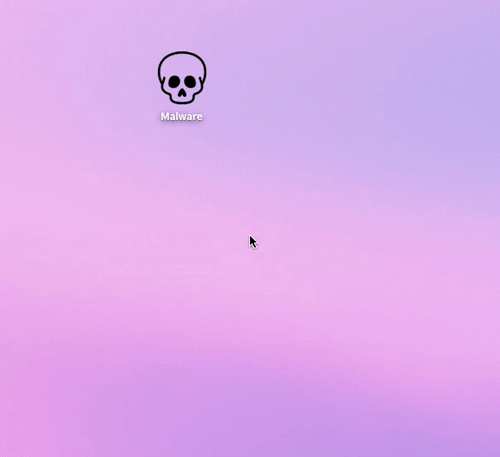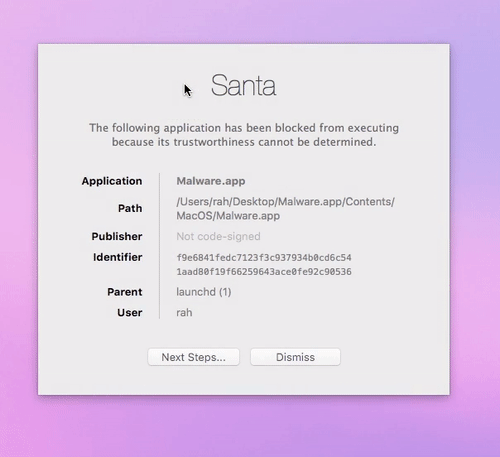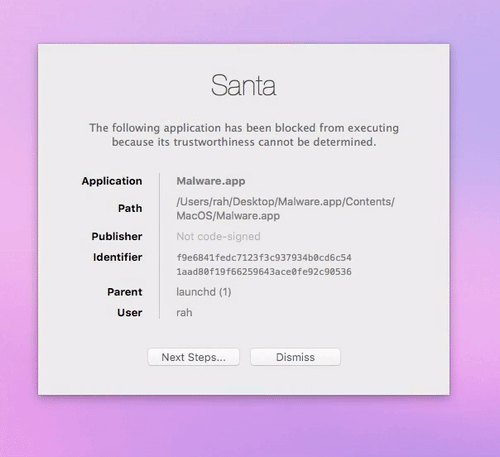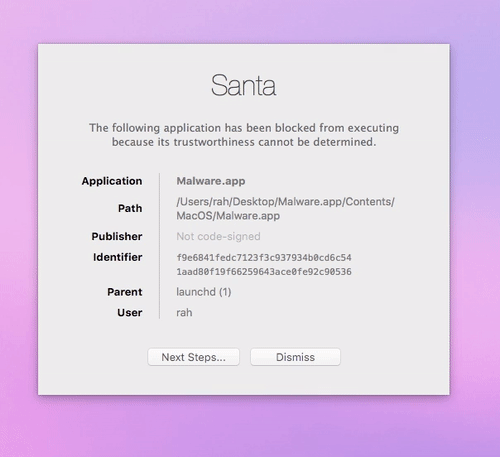 google/santa
Un système d'autorisation et de surveillance binaire pour macOS
 netflix/security_monkey
Security Monkey surveille les organisations AWS, GCP, OpenStack et GitHub pour suivre leurs actifs et leurs évolutions dans le temps.
 security-onion-solutions/security-onion
Security Onion 16.04 - Distribution Linux pour la chasse aux menaces, la surveillance de la sécurité d'entreprise et la gestion des journaux
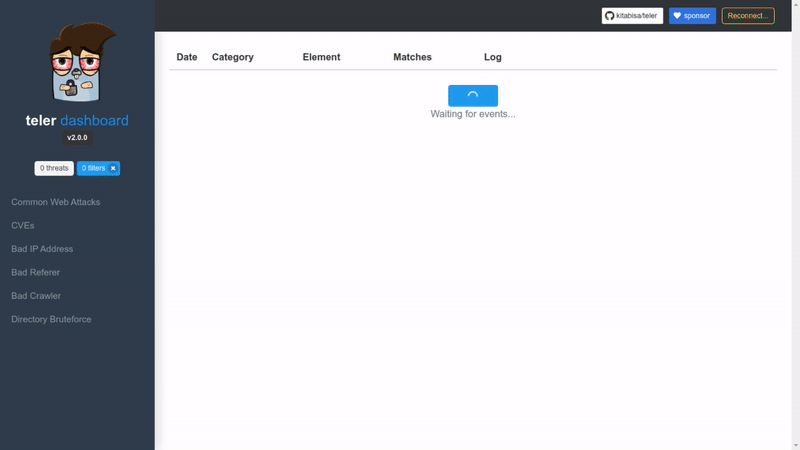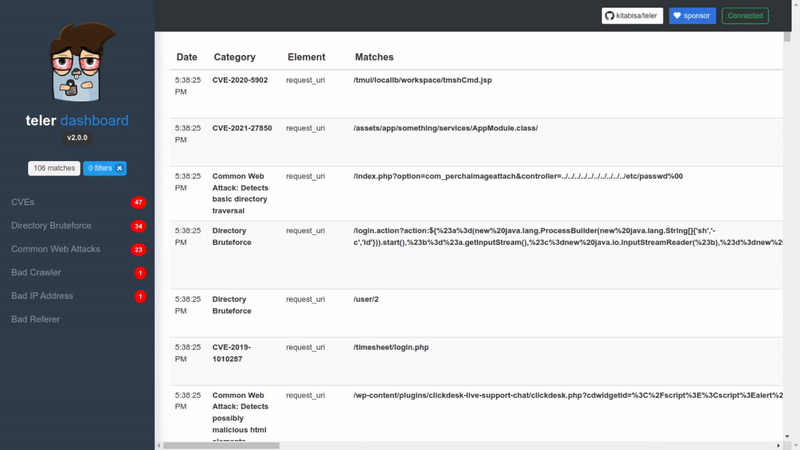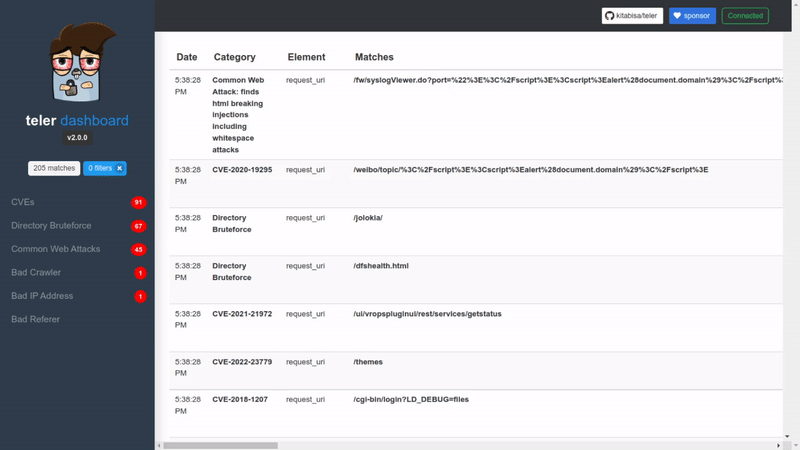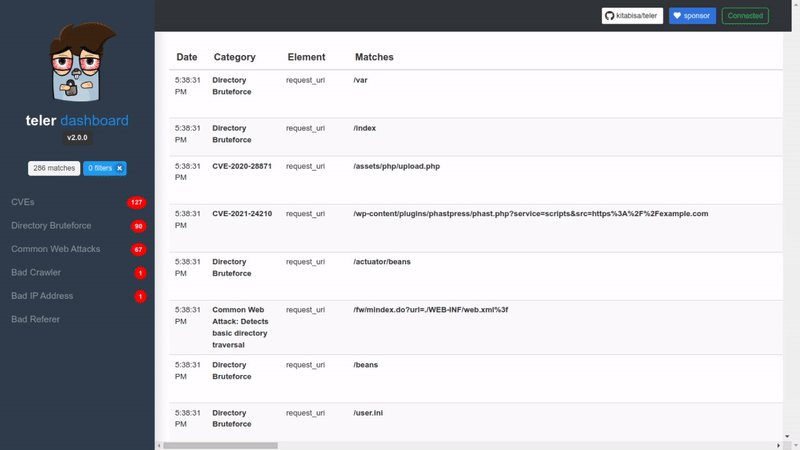 teler-sh/teler
Détection d'intrusion HTTP en temps réel
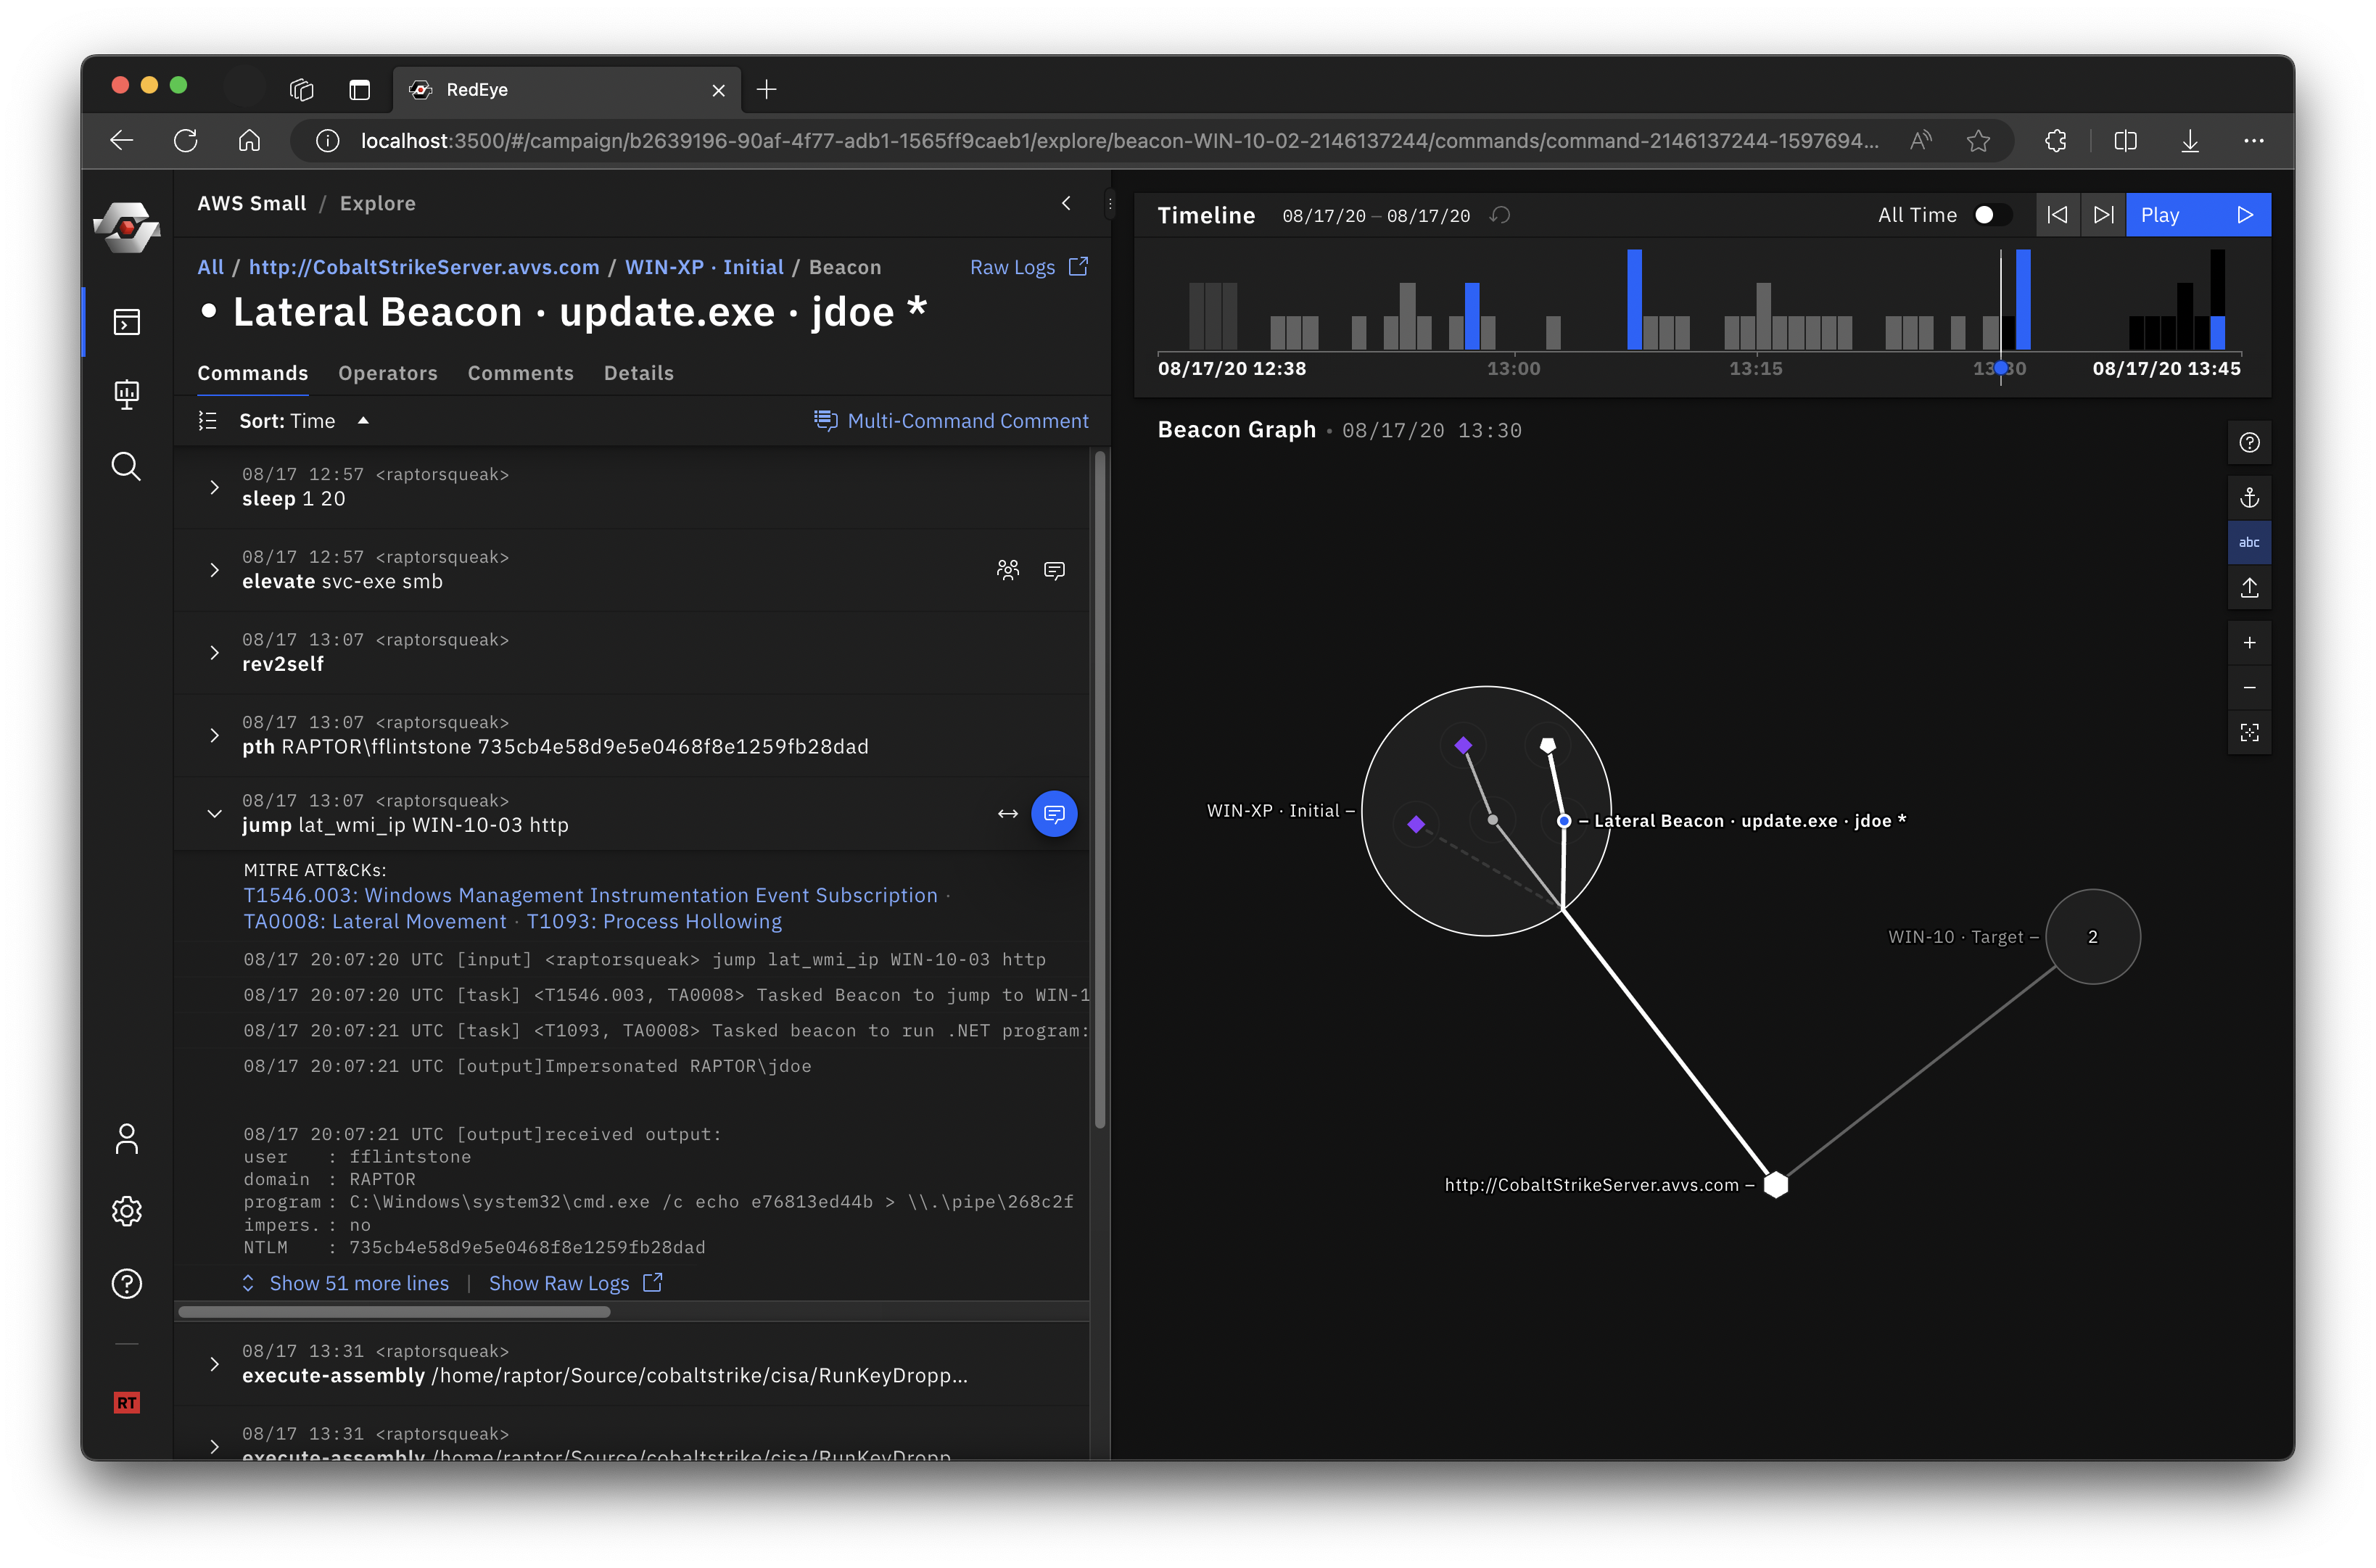 cisagov/redeye
RedEye est un outil d'analyse visuelle pour les opérations Red Team et Blue Team.
 mozilla/mozdef
DÉPRÉCIÉ - MozDef : Plateforme de Défense d'Entreprise Mozilla
 google/rekall
Rekall — Cadre d’analyse forensique de la mémoire
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 yelparchive/osxcollector
Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X
 maliceio/malice
VirusTotal Wanna Be - Maintenant avec 100 % de hipster en plus
 google/stenographer
Stenographer est une solution de capture de paquets qui vise à spouler rapidement tous les paquets sur le disque, puis à fournir un accès simple et…
 mozilla/mig
Forensique numérique distribuée et en temps réel à la vitesse du cloud.
 snovvcrash/usbrip
Suivi de l'historique des événements USB sous GNU/Linux
 dropbox/securitybot
Alertes distribuées pour les masses !








