
 #1
Playbooks IR, triage, gestion de cas, collecte de preuves et outils de gestion d'incidents.
Recommandé par Kitploit

 cloudflare/mitmengine
Un outil de détection MITM (monstre au milieu). Utilisé pour construire MALCOLM :
 grapl-security/grapl
Plateforme graphique pour la détection et la réponse
 t4d/stalkphish
StalkPhish - Le traqueur de kits de phishing, collectant des kits de phishing pour les investigations.
 mandiant/mandiant-azure-ad-investigator
Module PowerShell en lecture seule pour détecter UNC2452 et autres artefacts d'acteurs de menace dans Azure AD, auditer les domaines fédérés, les…
 ebwi11/agentsmith-hids
Par la technologie Kprobe Système de détection d'intrusion basé sur l'hôte Open Source (HIDS), de E_Bwill.
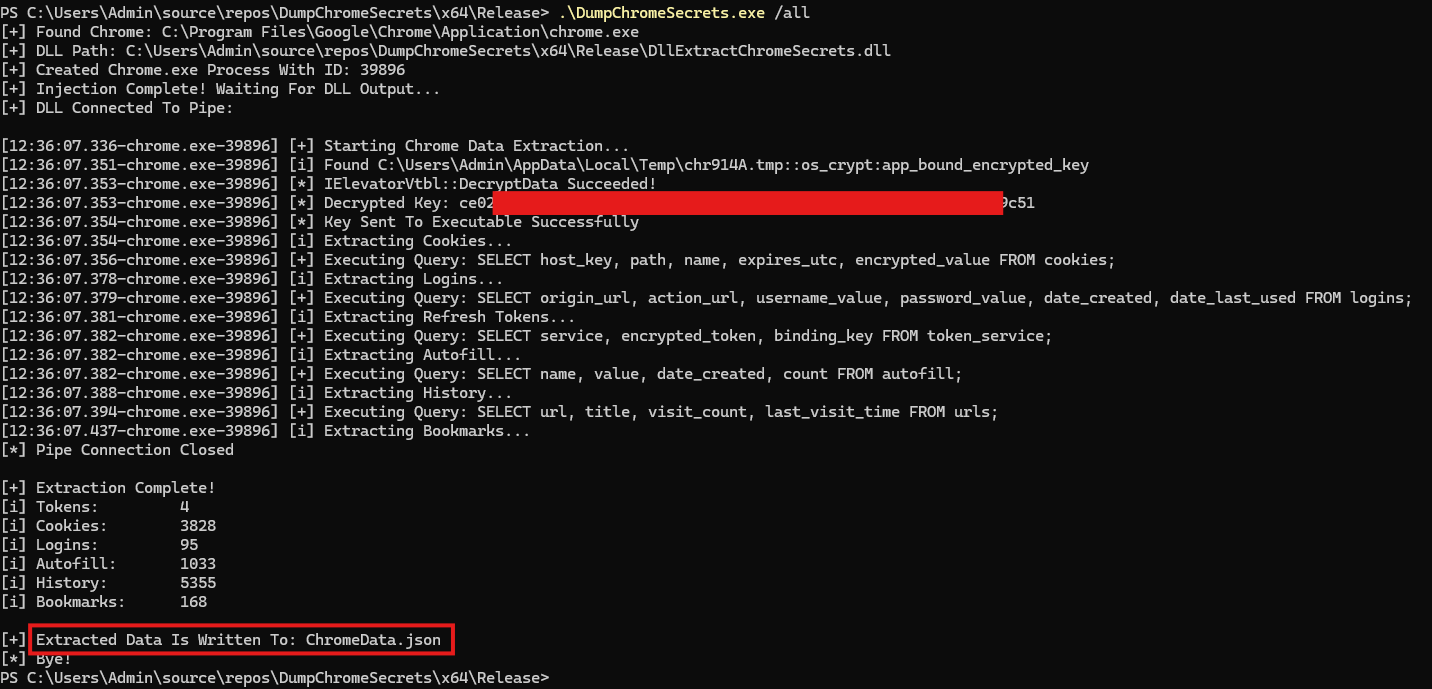 maldev-academy/dumpchromesecrets
Extraire des données des versions modernes de Chrome, y compris les refresh tokens, cookies, identifiants enregistrés, données de saisie automatique,…
 salesforce/hassh
HASSH est une norme d'empreinte réseau qui peut être utilisée pour identifier des implémentations SSH spécifiques de clients et de serveurs. Les…
 blackhillsinfosec/eventlogging
Scripts d'automatisation pour déployer Windows Event Forwarding, Sysmon et des politiques d'audit personnalisées dans un environnement Active…
 foospidy/honeypy
Un honeypot à interaction faible à moyenne.
 azuread/azure-ad-incident-response-powershell-module
Le module PowerShell Azure Active Directory Incident Response fournit un certain nombre d'outils, développés par le groupe de produits Azure Active…
 defensepointsecurity/threat_note
DPS' Lightweight Investigation Notebook
 intezer/linux-explorer
Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
 nbulischeck/tyton
# Chasseur de rootkits en mode noyau
 dfir-dd/dfir-toolkit
Outils CLI pour l'investigation forensique des artefacts Windows
 certcc/cve-2021-44228_scanner
Scanners pour les fichiers Jar qui peuvent être vulnérables à CVE-2021-44228
 opencspm/opencspm
Moteur ouvert de gestion de posture de sécurité cloud
 captaingeech42/ransomwatch
Surveillance des sites de fuite de ransomwares
 cisagov/esxiargs-recover
Un outil pour récupérer après le rançongiciel ESXiArgs








