
 #1
Playbooks IR, triage, gestion de cas, collecte de preuves et outils de gestion d'incidents.
Recommandé par Kitploit

 kubeshark/kubeshark
Observabilité réseau basée sur eBPF pour Kubernetes. Indexe le trafic L4/L7 avec le contexte complet de K8s, déchiffre TLS sans clés. Interrogeable…
 fleetdm/fleet
Plateforme open-source pour sécuriser et gérer les endpoints via MDM, la gestion des correctifs, le déploiement de logiciels et une visibilité…
 cowrie/cowrie
Pot de miel SSH/Telnet Cowrie https://docs.cowrie.org/
 mandiant/capa
Outil d'analyse statique et dynamique basé sur des règles qui identifie les capacités dans les fichiers PE, ELF, .NET et shellcode, en les mappant…
 swiftonsecurity/sysmon-config
Modèle de configuration Sysmon commenté pour un traçage d'événements Windows de haute qualité, la chasse aux menaces et la réponse aux incidents.…
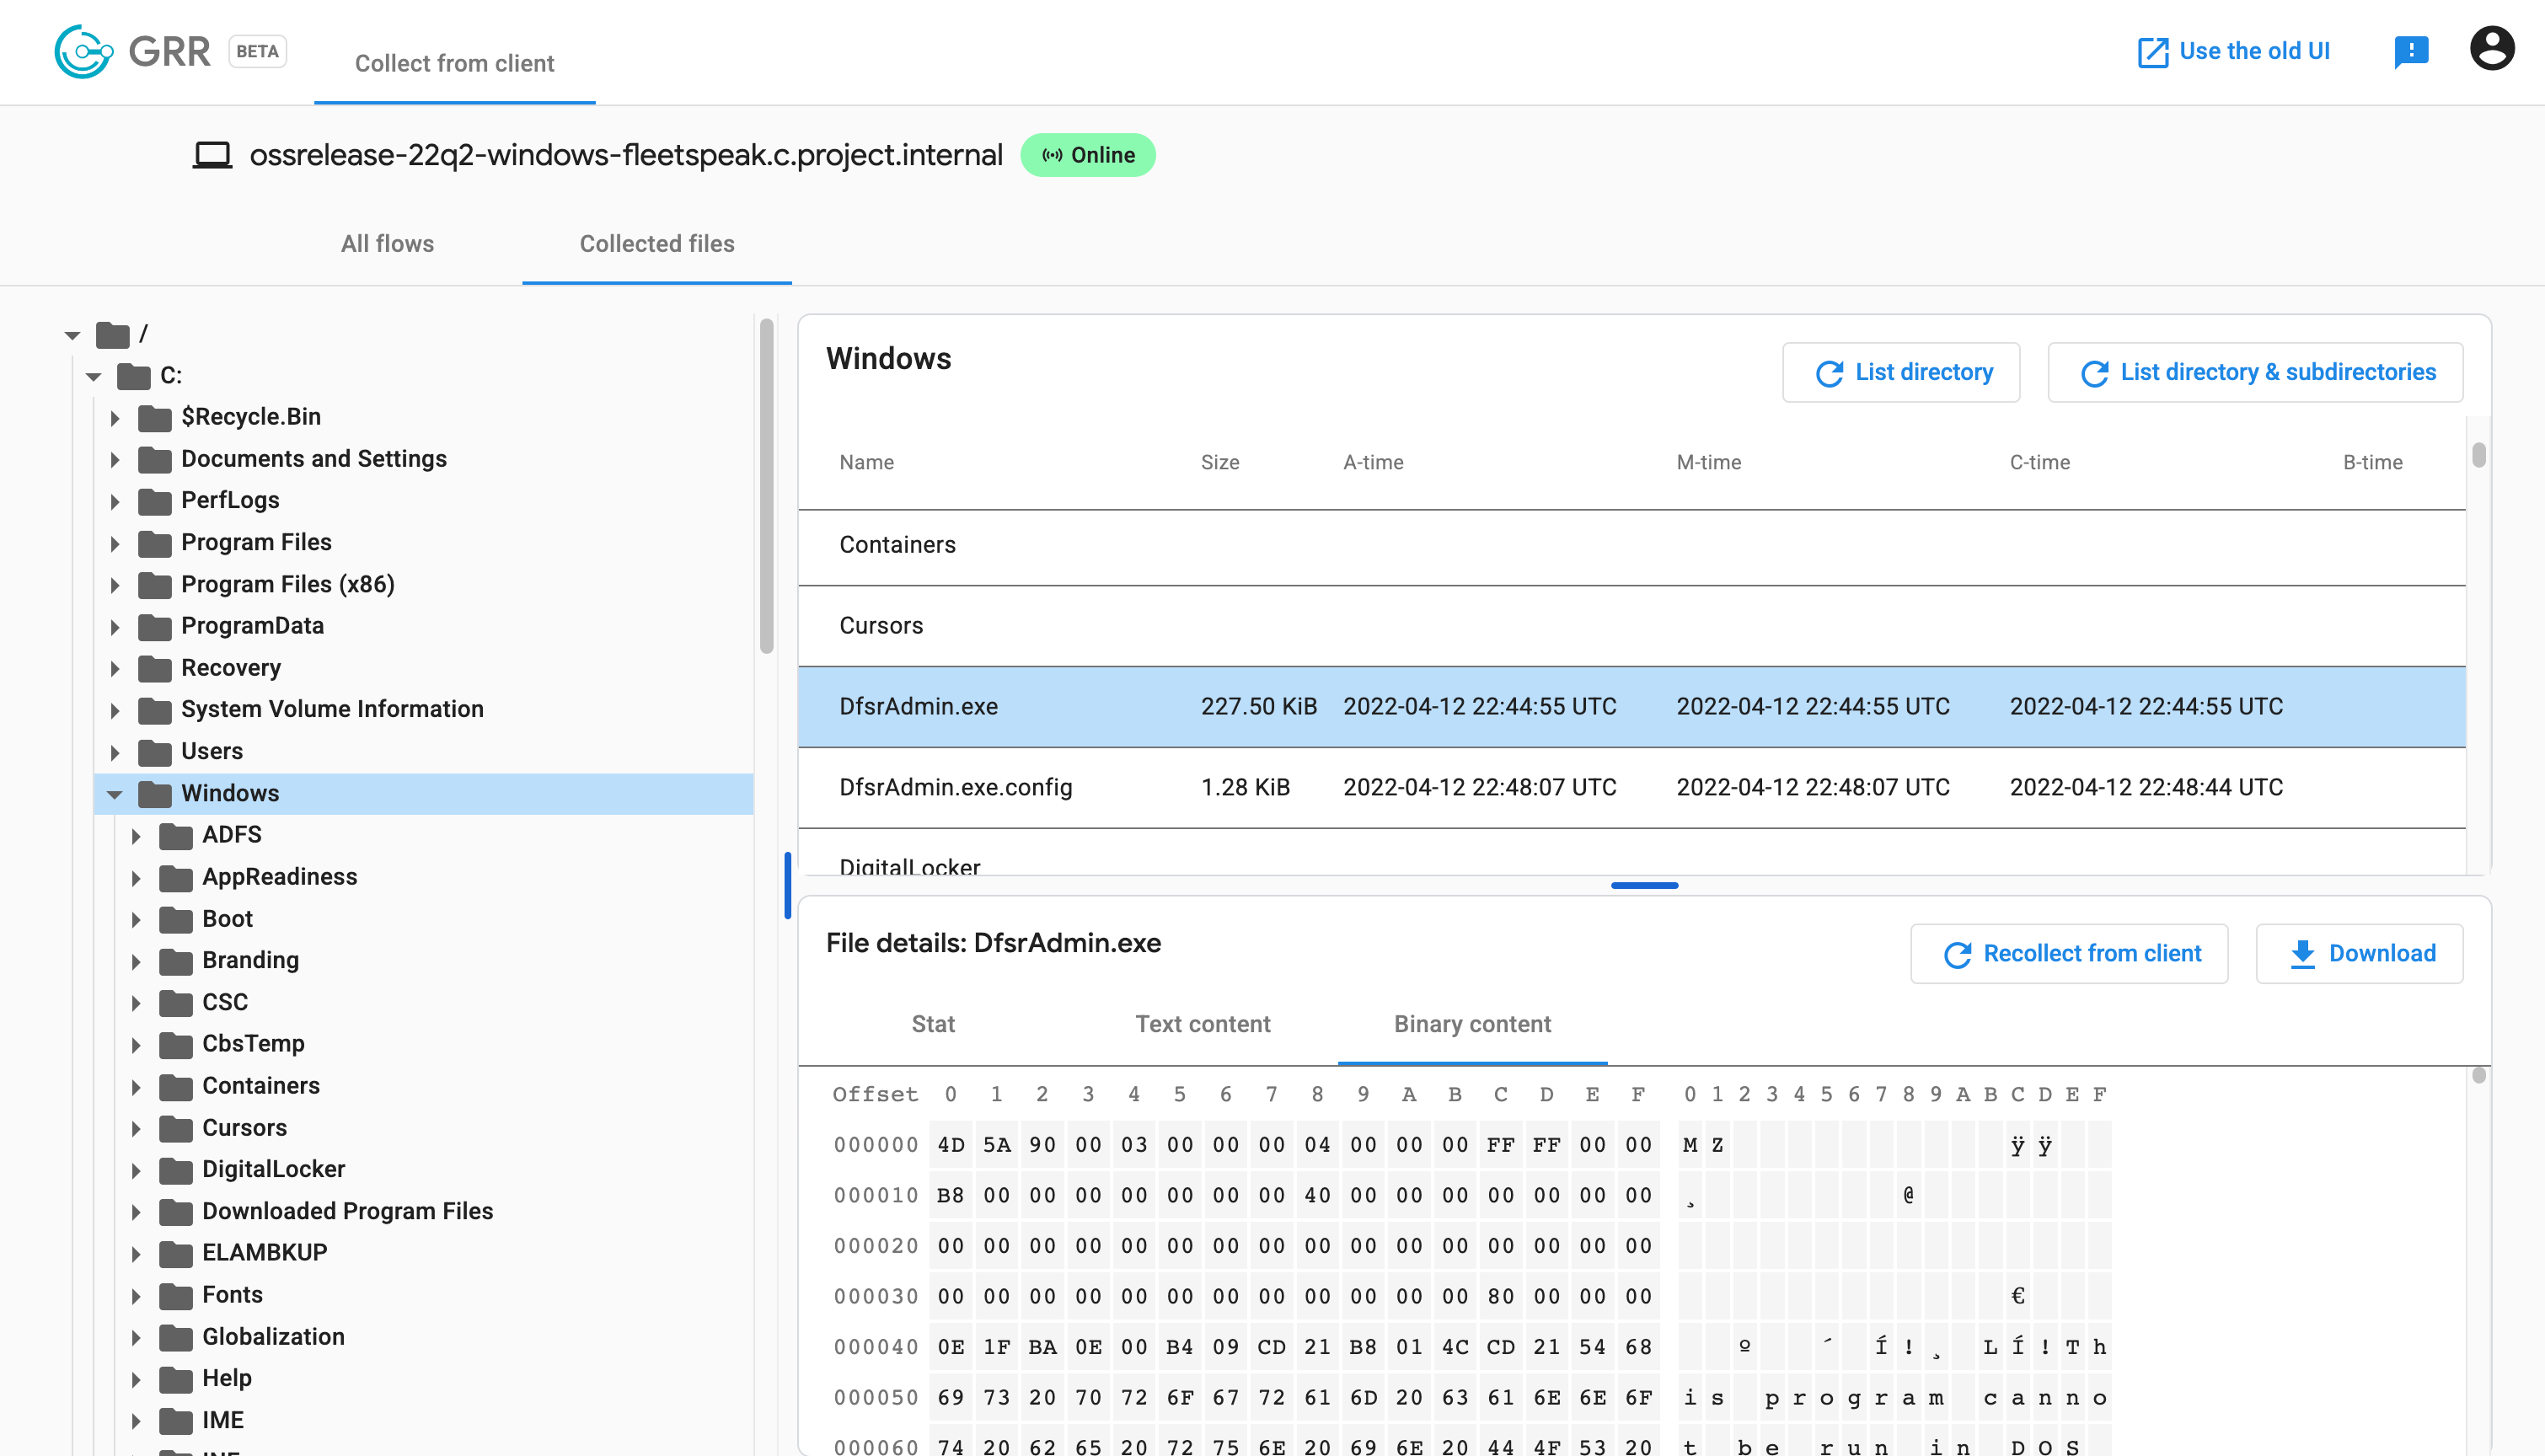 google/grr
Cadre de forensique en direct à distance et de réponse aux incidents avec un agent Python pour collecter des données forensiques depuis les…
 apache/caldera
Plateforme automatisée d'émulation d'adversaires
 a-poc/blueteam-tools
Outils et techniques pour Blue Team / Réponse aux incidents
 anthropic-experimental/sandbox-runtime
Un outil de sandboxing léger pour appliquer des restrictions de système de fichiers et de réseau à des processus arbitraires au niveau du système…
 netalertx/netalertx
Visibilité réseau centralisée et découverte continue des actifs. Surveillez les appareils, détectez les changements et restez informé sur les…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Une collection organisée de ressources, d'outils et d'autres éléments précieux pour les blue teams en cybersécurité.
 volatilityfoundation/volatility3
Cadre avancé pour extraire des artefacts numériques à partir d'échantillons de mémoire volatile (RAM), permettant une analyse forensique approfondie…
 intuitem/ciso-assistant-community
Plateforme GRC pour la gestion des risques, la conformité et l'audit avec plus de 200 référentiels, la cartographie automatique des contrôles, la…
 ffffffff0x/1earn
Cadre de connaissances en sécurité maintenu par l'équipe ffffffff0x, dont le contenu inclut, sans s'y limiter : sécurité web, sécurité des systèmes…
velocidex/velociraptorCreuser plus profond....
 0x4d31/awesome-threat-detection
Liste organisée de ressources pour la détection et la chasse aux menaces : règles de détection, outils SIEM et d'analyse de journaux, surveillance…
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
 sleuthkit/sleuthkit
Bibliothèque forensique et boîte à outils CLI pour analyser des images de disques et de systèmes de fichiers, récupérer des données supprimées,…






