

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Gorsair — Gorsair donne un accès root sur des conteneurs docker distants qui exposent leurs API | Kitploit
Outils/GitHubGitHub/ullaakut/gorsair
Escalade de PrivilègesSécurité des ConteneursCartographie RéseauScan de PortsExploitationÉvasion IDS/IPSTests d'IntrusionSécurité CloudOutil d'Accès à DistanceArchived
GitHubullaakut/gorsair

Gorsair

8477243il y a 2 ansVérifié par Kitploit
Partager

Gorsair donne un accès root sur des conteneurs docker distants qui exposent leurs API
Voir le dépôt

Gorsair

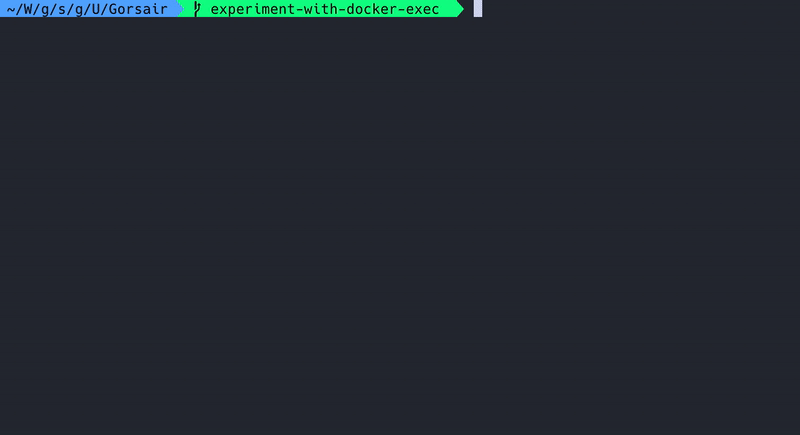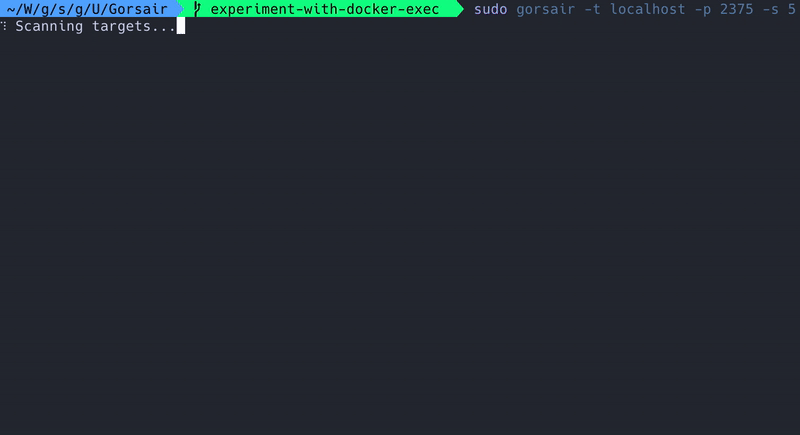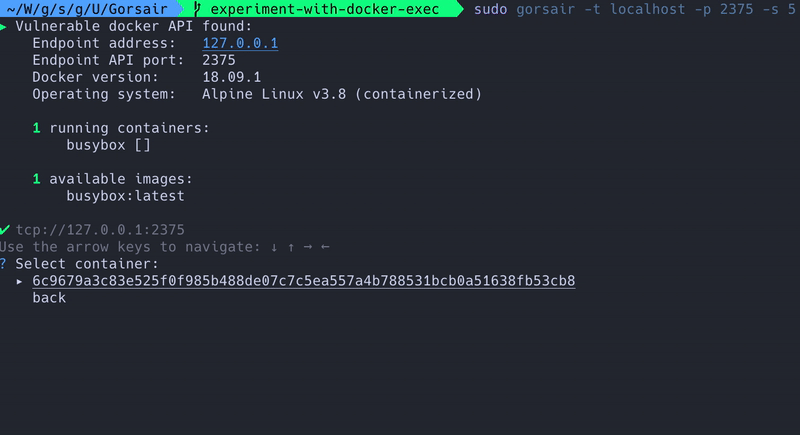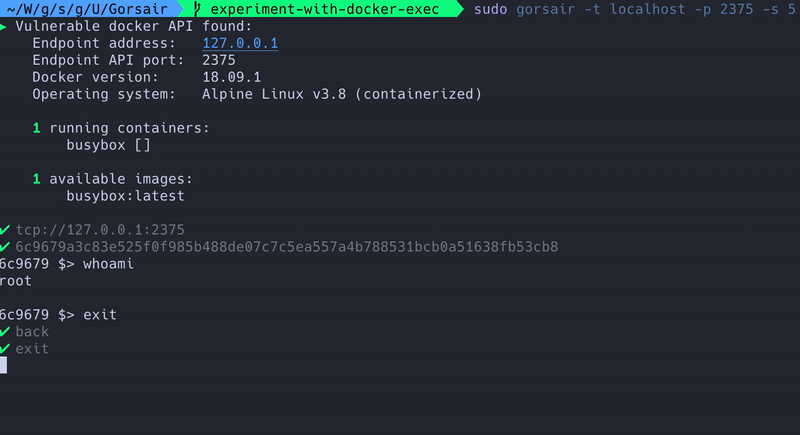
Gorsair est un outil de test d'intrusion permettant de découvrir et d'accéder à distance aux API Docker à partir de conteneurs Docker vulnérables. Une fois qu'il a accès au démon Docker, vous pouvez utiliser Gorsair pour exécuter directement des commandes sur des conteneurs distants.

Exposer l'API Docker sur Internet représente un risque énorme, car cela peut permettre à des agents malveillants d'obtenir des informations sur tous les autres conteneurs, images et le système, ainsi que potentiellement d'obtenir un accès privilégié à l'ensemble du système si l'image utilise l'utilisateur root.
Installation

Depuis une version

Définissez :

  • GORSAIR_VERSION à la version qui vous intéresse
  • OS à votre système d'exploitation (linux, windows ou darwin)
  • ARCH à votre architecture (amd64, arm ou ppc64le)

Exécutez ensuite la commande suivante pour installer gorsair.

curl -sS https://github.com/Ullaakut/Gorsair/releases/download/$GORSAIR_VERSION/gorsair_$OS_$ARCH --output /usr/local/bin/gorsair && chmod +x /usr/local/bin/gorsair

Depuis les sources

  • Assurez-vous d'avoir une version de Go qui prend en charge les modules (versions 1.11 et supérieures)
  • Assurez-vous que votre environnement contient la variable GO111MODULE définie à on
  • Exécutez go build -o /usr/local/bin/gorsair cmd/*.go depuis la racine de ce dépôt

Options de la ligne de commande

  • -t, --targets : Définit les cibles selon le format de cible nmap. Obligatoire. Exemple : --targets="192.168.1.72,192.168.1.74"
  • -p, --ports : (Par défaut : 2375,2376) Définit des ports personnalisés.
  • -s, --speed : (Par défaut : 4) Définit des préréglages de découverte nmap personnalisés pour améliorer la vitesse ou la précision. Il est recommandé de le réduire si vous tentez de scanner un réseau instable et lent, ou de l'augmenter si vous êtes sur un réseau très performant et fiable. Vous pouvez également souhaiter le garder bas pour que votre découverte reste discrète. Voir ceci pour plus d'informations sur les modèles de temporisation nmap.
  • -v, --verbose : Active des journaux plus détaillés.
  • -D, --decoys : Liste d'adresses IP leurres à utiliser (voir la section leurres de la documentation nmap)
  • -e, --interface : Interface réseau à utiliser
  • --proxies : Liste de proxys HTTP/SOCKS4 à utiliser pour différer les connexions (voir la documentation)
  • -S, --spoof-ip : Adresse IP à utiliser pour l'usurpation IP
  • --spoof-mac : Adresse MAC à utiliser pour l'usurpation MAC
  • -v, --verbose : Active les journaux détaillés
  • -h, --help : Affiche les informations d'utilisation

Comment protéger mes conteneurs de cette attaque

  • Évitez de placer sur Internet des conteneurs qui ont accès au socket Docker
  • Évitez d'utiliser le compte root dans les conteneurs Docker
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







