
 #1
Outils pour la gestion des identités d'utilisateurs, l'authentification, l'autorisation et les contrôles d'accès au sein des systèmes et réseaux.
Recommandé par Kitploit
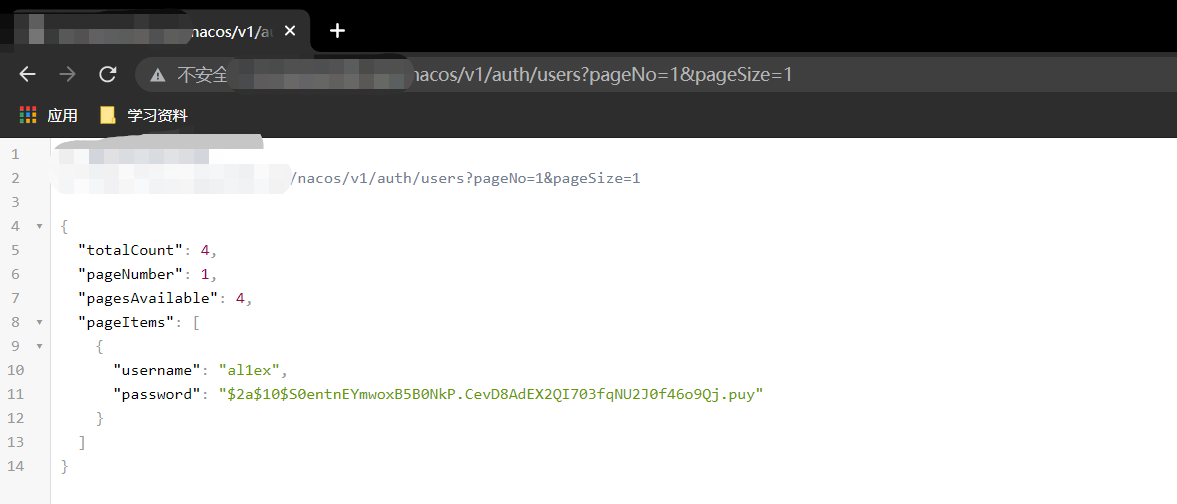
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 henry4e36/cve-2022-33174
Contournement d'identité Powertek PDU
 hakaioffsec/cve-2026-16764
Exploit Python pour CVE-2026-16764, une élévation de privilèges dans OWASP DefectDojo où un contournement de l'API REST is_staff permet à un…
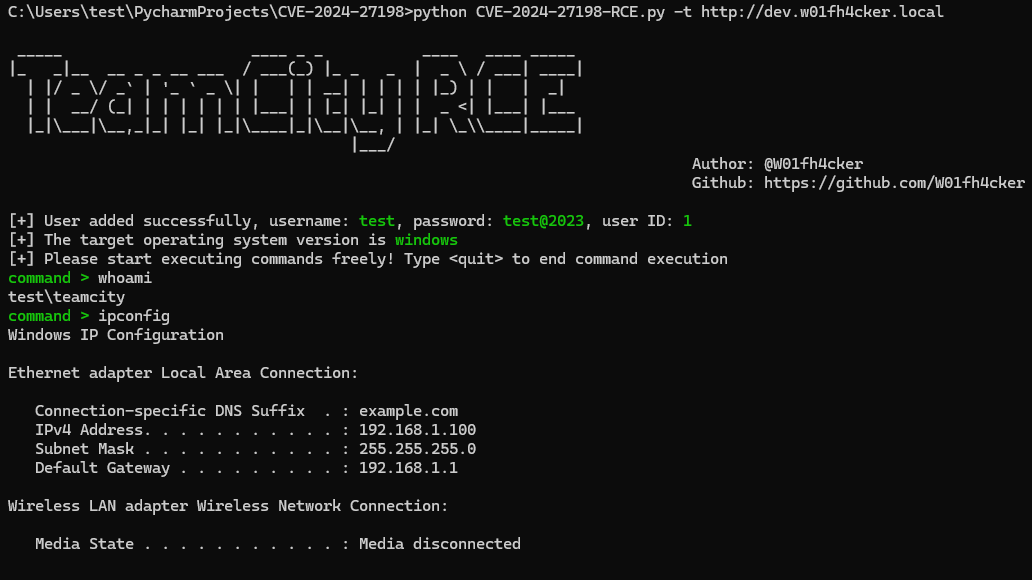 passwa11/cve-2024-27198-rce
Exploit pour le contournement d'authentification JetBrains TeamCity (CVE-2024-27198/27199) permettant l'exécution de code à distance. Inclut des…
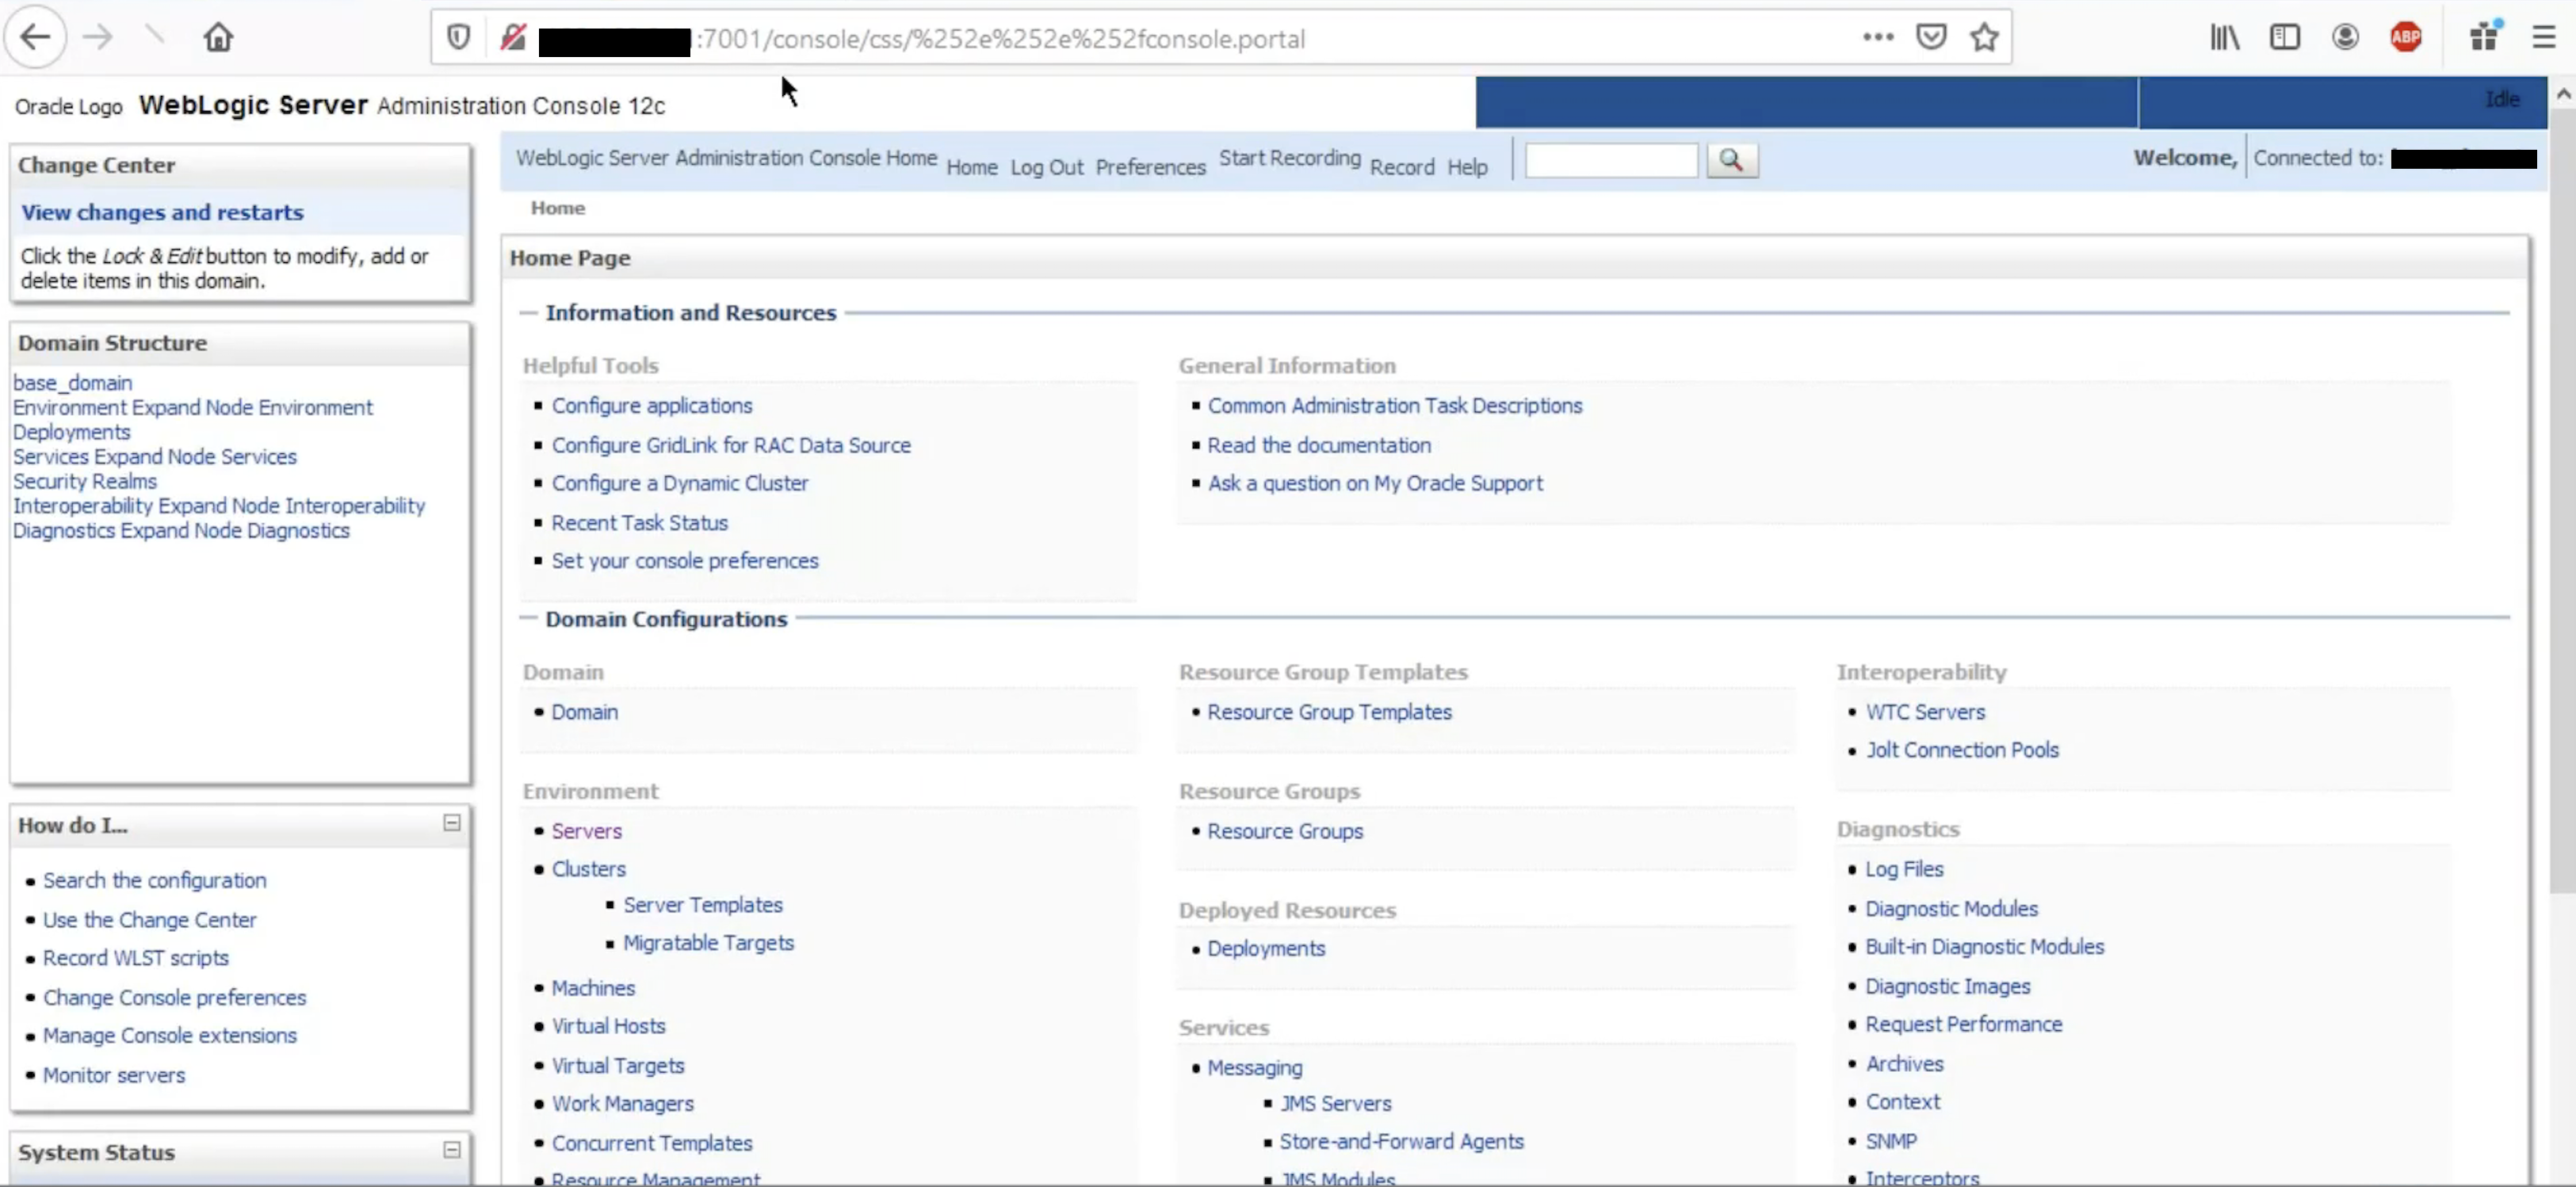 murataydemir/cve-2020-14882
[CVE-2020-14882] Contournement d'authentification Oracle WebLogic Server
 himash/cve-2018-19410-poc
Preuve de concept pour la vulnérabilité CVE-2018-19410
 gotr00t0day/cve-2022-1388
Une vulnérabilité d'exécution de code à distance existe dans la fonctionnalité iControl REST API du produit BIG-IP de F5. Un attaquant distant non…
 fork-bombed/cve-2022-23131
CVE-2022-23131 Exploit d'authentification SAML de Zabbix Server
 abraxas/hyperswitch-payout-confirm-secret
Preuve de concept et laboratoire pour une faille de confirmation de payout Hyperswitch : un client_secret factice accompagné d'un montant dans POST…
 jackson5sec/cve-2022-1040
Cette vulnérabilité permet à un attaquant d'obtenir un accès non autorisé à l'espace de gestion du pare-feu en contournant l'authentification.
 artemy-ccrsky/cve-2024-41276
Vulnérabilité de contournement de l'authentification par PIN dans Kaiten
 ricardojoserf/cve-2019-19033
Description de CVE-2019-19033 et scripts pour vérifier la vulnérabilité dans Jalios JCMS 10 (Authentication Bypass)
 abraxas/superset-g3-v0-import-sql-plant
Preuve de concept en laboratoire pour une faille d'autorisation dans Apache Superset 6.1.0, où un éditeur de tableau de bord Gamma injecte du SQL de…
 abdurahmon3236/cve-2024-38473
Preuve de concept démontrant un défaut d'encodage dans mod_proxy du serveur HTTP Apache qui peut contourner l'authentification via des URL encodées…
 boreas37/cve-2026-44848-poc
PoC pour CVE-2026-44848 : autorisation manquante dans Portainer sur les points de terminaison des plug-ins Docker -> RCE sur l'hôte…
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC
 bridgeralderson/cve-2026-58424
Une faille dans la logique des portes d’approbation du serveur Git open source Gitea permet à une pull request provenant d’un fork permanent d’être…
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC : contournement de l'authentification pac4j-jwt PlainJWT-in-JWE.








