
 #1
Outils pour la gestion des identités d'utilisateurs, l'authentification, l'autorisation et les contrôles d'accès au sein des systèmes et réseaux.
Recommandé par Kitploit

 mandiant/mandiant-azure-ad-investigator
Module PowerShell en lecture seule pour détecter UNC2452 et autres artefacts d'acteurs de menace dans Azure AD, auditer les domaines fédérés, les…
 azuread/azure-ad-incident-response-powershell-module
Le module PowerShell Azure Active Directory Incident Response fournit un certain nombre d'outils, développés par le groupe de produits Azure Active…
 mandiant/adfsdump
Extrait les clés de signature AD FS, les certificats de jetons et la configuration des parties de confiance, permettant de forger des jetons…
 jsa2/caoptics
CA Optics - Analyseur d'écarts de l'accès conditionnel Azure AD
 vmware-archive/lightwave
Services d'identité pour l'infrastructure traditionnelle, les applications et les conteneurs.
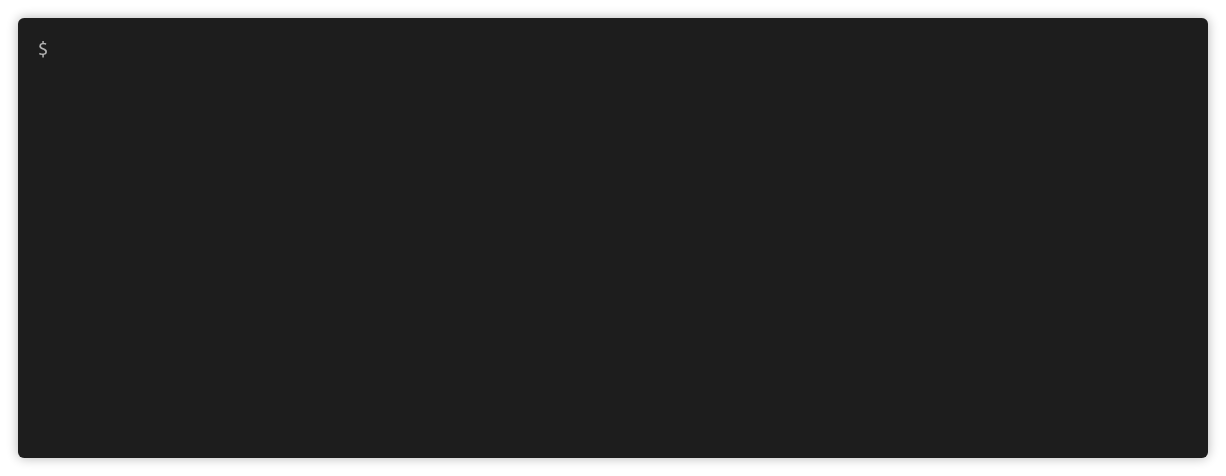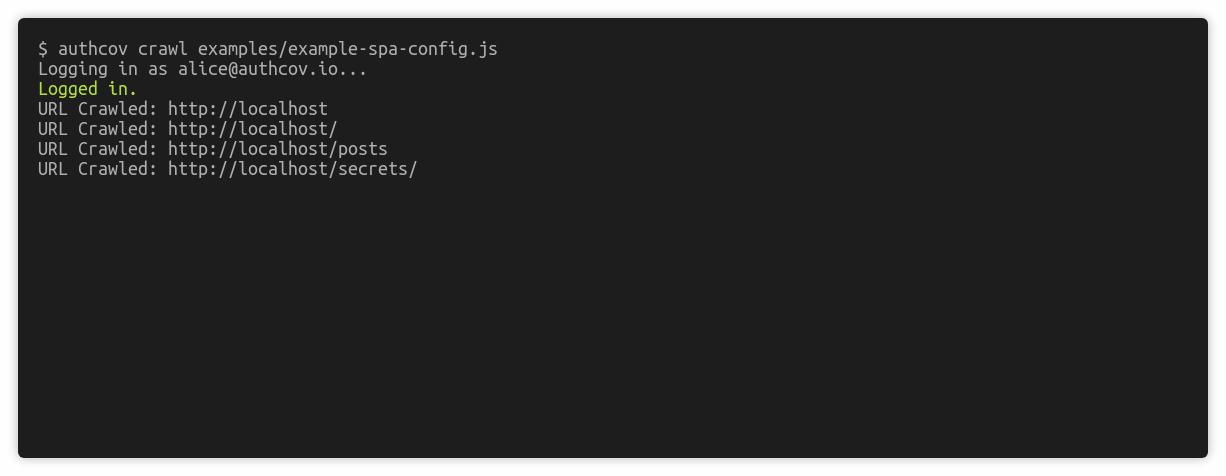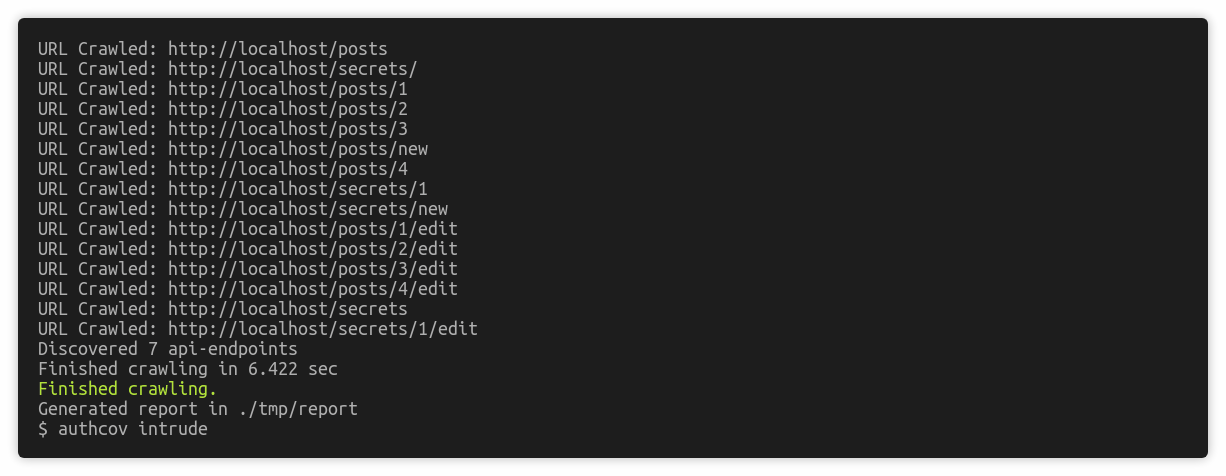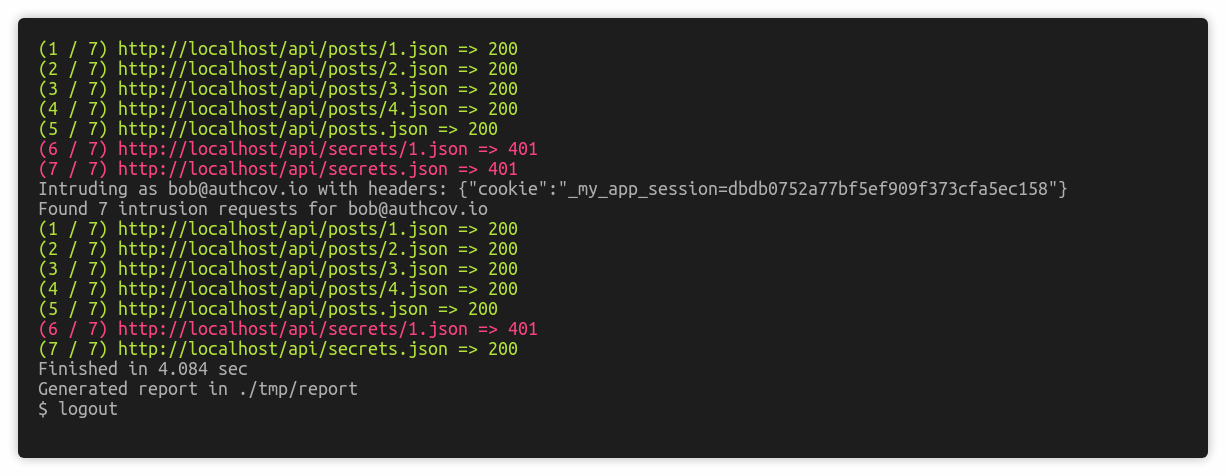 authcov/authcov
Scan de couverture des autorisations d'applications web
 netwrix/pingcastlecloud
Audit program for AzureAD
 securityriskadvisors/msspray
Attaques par mot de passe et validation MFA contre divers points de terminaison dans Azure et Office 365
 nuid/nebulousad
Outil d'audit automatisé des identifiants NebulousAD.
 csandker/azure-accesspermissions
Script PowerShell pour énumérer les autorisations d'accès Azure Active Directory, y compris les attributions de rôles, les principaux de service et…
 jsa2/east
Outil de sécurité Azure extensible - Documentation
 elastic/silhouette
Gardez-le secret, gardez-le en sécurité
 thomaspatzke/burp-sessionauthtool
Plugin Burp qui aide à trouver les vulnérabilités d'escalade de privilèges
 grails/gssc-cve-2022-41923
Guide de contournement pour la vulnérabilité de gestion des privilèges CVE-2022-41923 dans le plugin Grails Spring Security Core, fournissant des…
 dodge-mptc/cve-2023-35794-webssh-hijacking
Le dépôt contient la description de la CVE-2023-35794 découverte par l'équipe Dodge Industrial pour la plateforme Dodge OPTIFY.








