
 #1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit
 openrce/sulley
Un framework de fuzzing en pur Python, entièrement automatisé et sans supervision.
 rust-fuzz/cargo-fuzz
Sous-commande Cargo pour le fuzzing Rust guidé par la couverture avec libFuzzer : créer et exécuter des fuzz targets, minimiser les échecs et les…
 ayoubfathi/leaky-paths
Une collection de chemins spéciaux liés à des API sensibles courantes, des internes devops, des configurations de frameworks, des erreurs de…
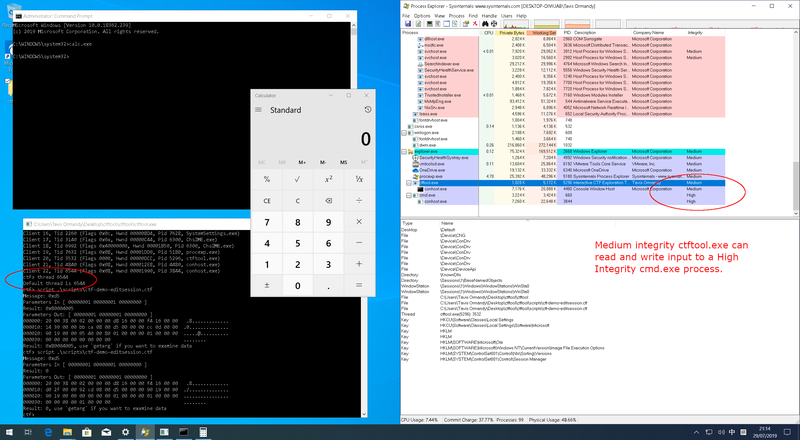 taviso/ctftool
Outil interactif d'exploration de CTF
 narfindustries/http-garden
Framework de tests différentiels pour implémentations HTTP
 0xkayala/nucleifuzzer
Analyseur de vulnérabilités web automatisé combinant des outils de découverte d'URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) avec des…
 keensecuritylab/binabsinspector
Analyseur statique de vulnérabilités dans les binaires utilisant l'interprétation abstraite sur le Pcode de Ghidra. Détecte des classes CWE telles…
 flock4h/freeway
Outil de test de pénétration et d'audit WiFi
 google/oss-fuzz-gen
LLM propulsé par fuzzing via OSS-Fuzz.
 enovella/tee-reversing
Une liste organisée de ressources TEE publiques pour apprendre à faire de la rétro-ingénierie et à exécuter du code de confiance sur des appareils ARM
 m4n3dw0lf/pythem
framework de pentest
 spinkham/skipfish
Scanner de sécurité d'applications Web créé par lcamtuf pour google - Miroir non officiel
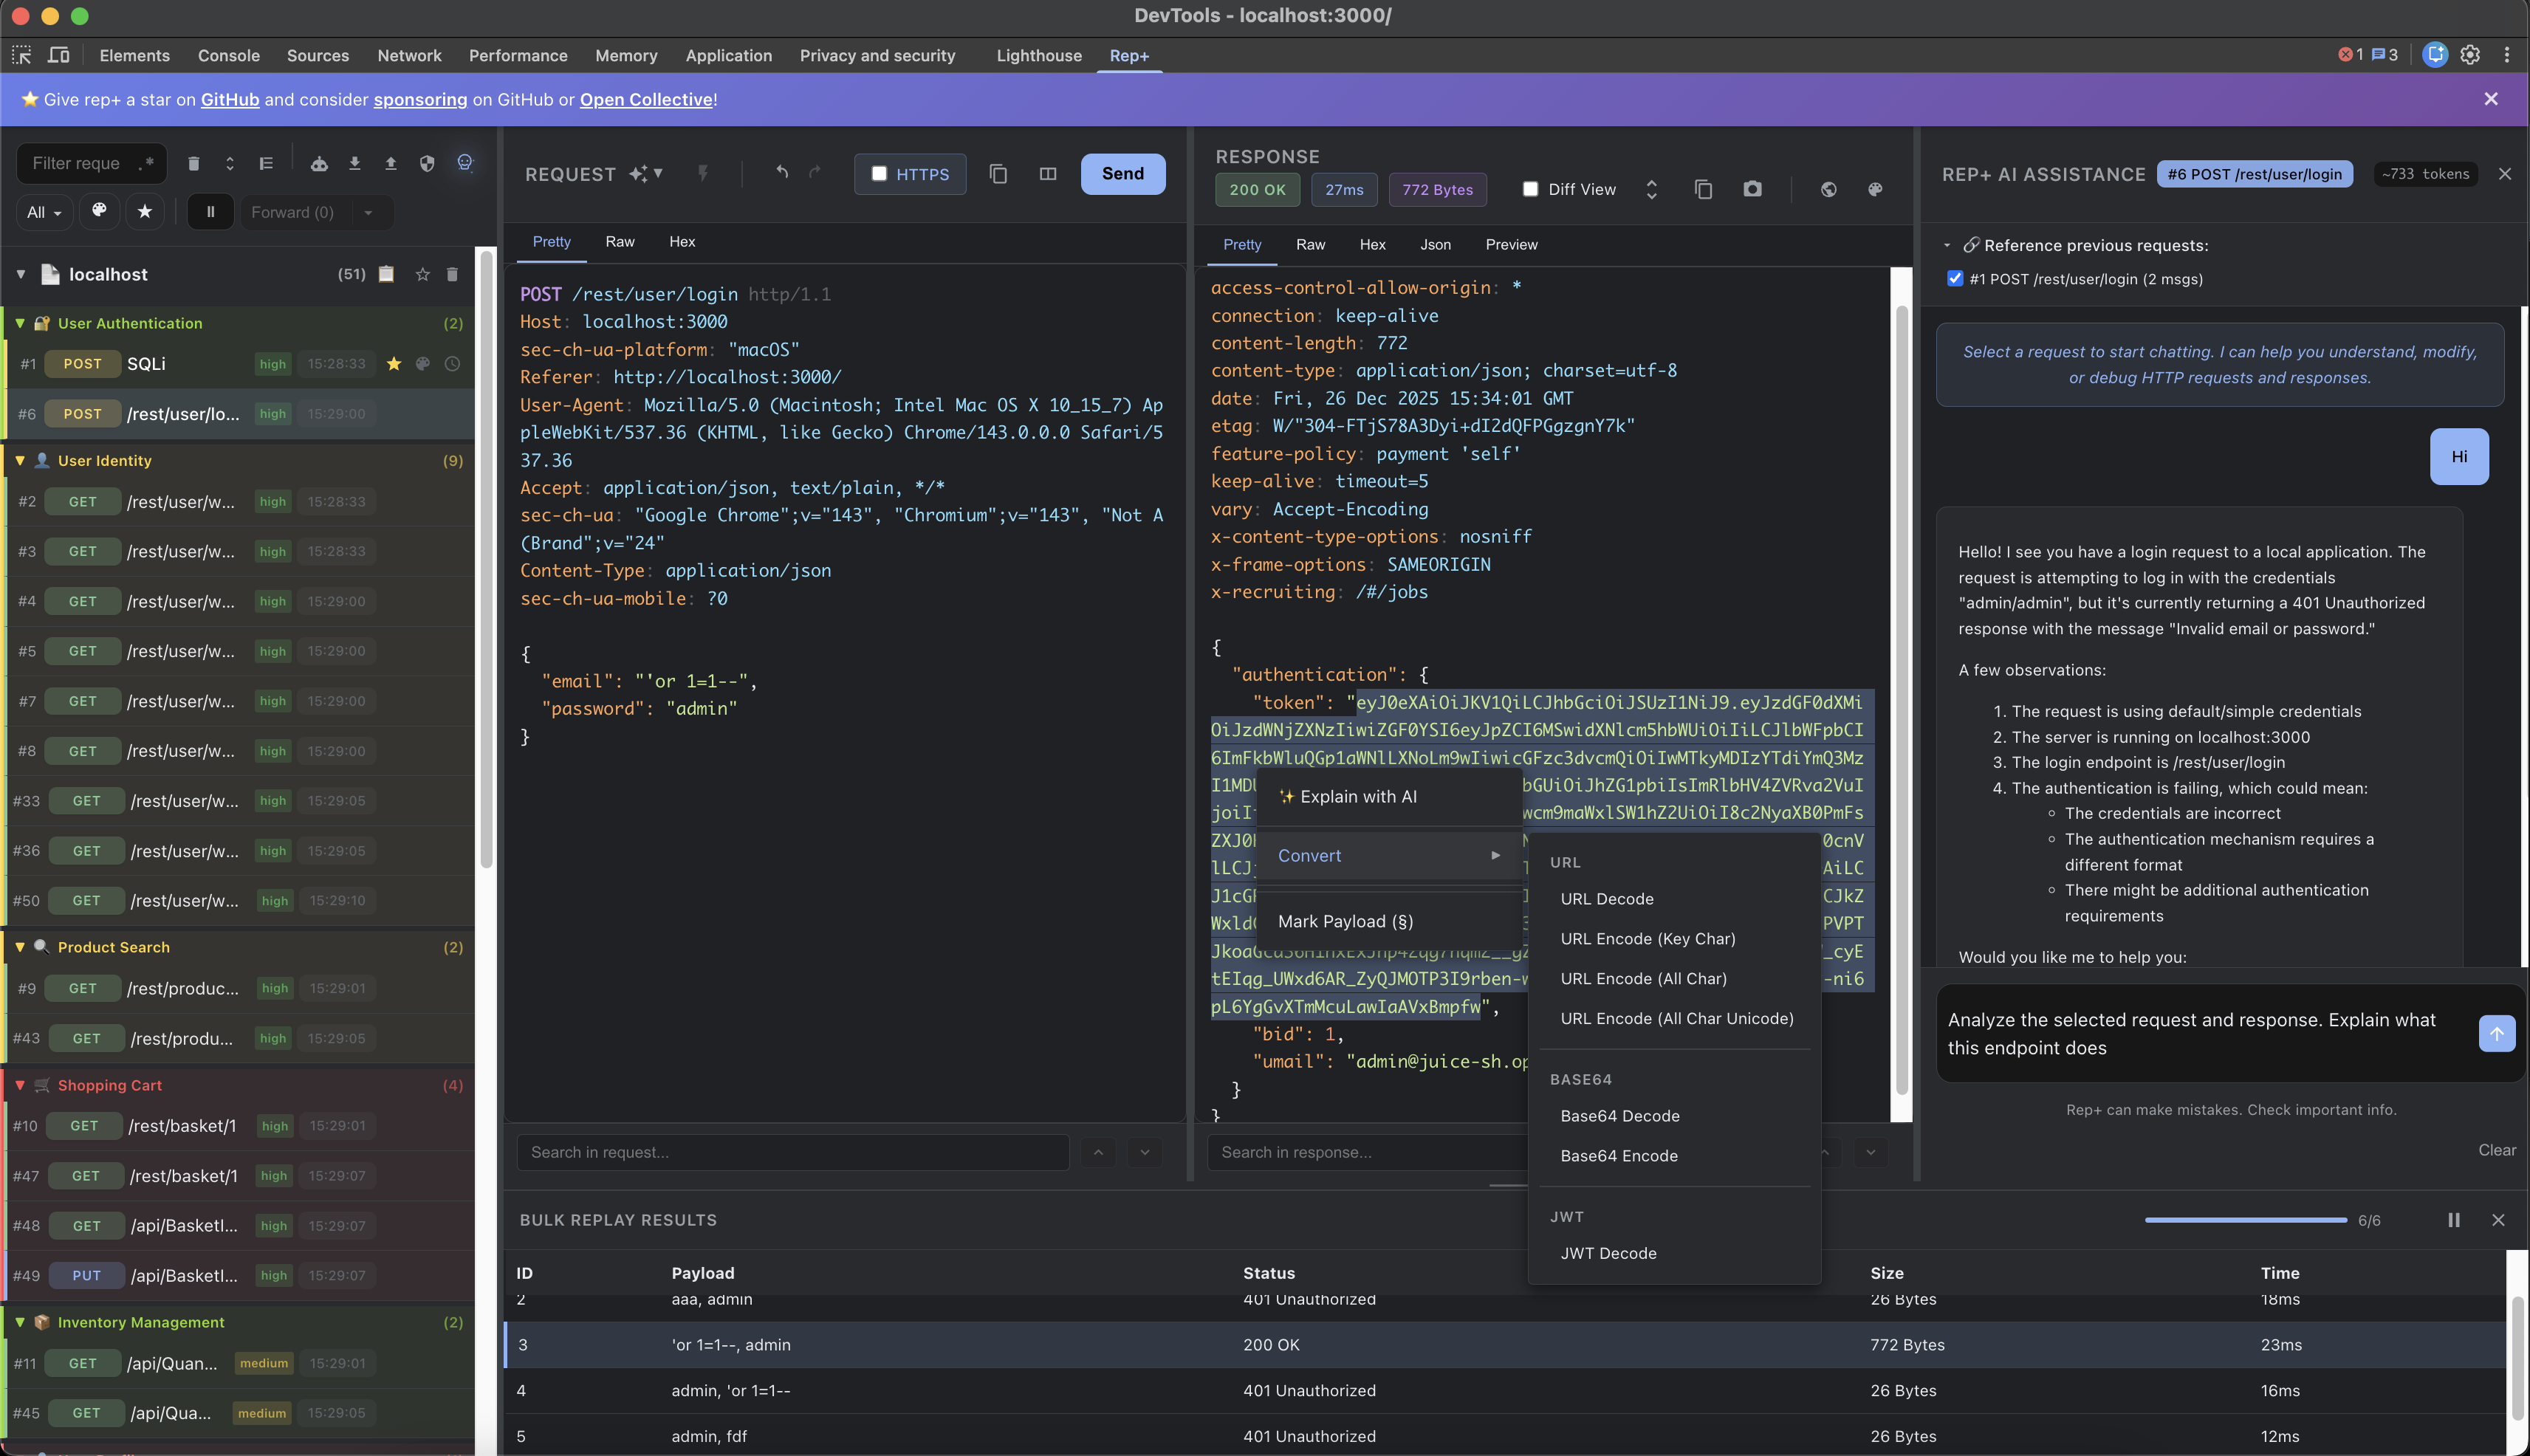 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques
 bahaabdelwahed/killshot
Un framework de test de pénétration, un outil de collecte d'informations et un scanner de vulnérabilités de sites web
 programa-stic/barf-project
BARF : Un framework open source multiplateforme d'analyse binaire et de rétro-ingénierie
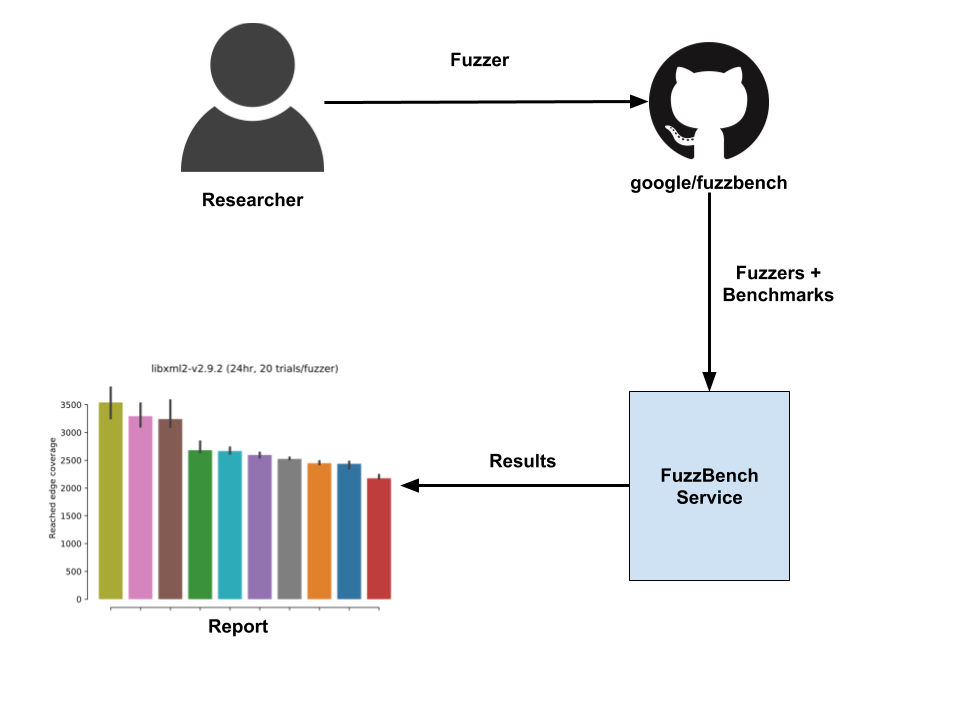 google/fuzzbench
FuzzBench - Benchmarking de fuzzers en tant que service.
 chrislockard/api_wordlist
Une wordlist de noms d'API pour l'évaluation d'applications web.
 pedrib/poc
Avis de sécurité, fichiers de preuve de concept et exploits rendus publics par @pedrib.







