
 #1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit
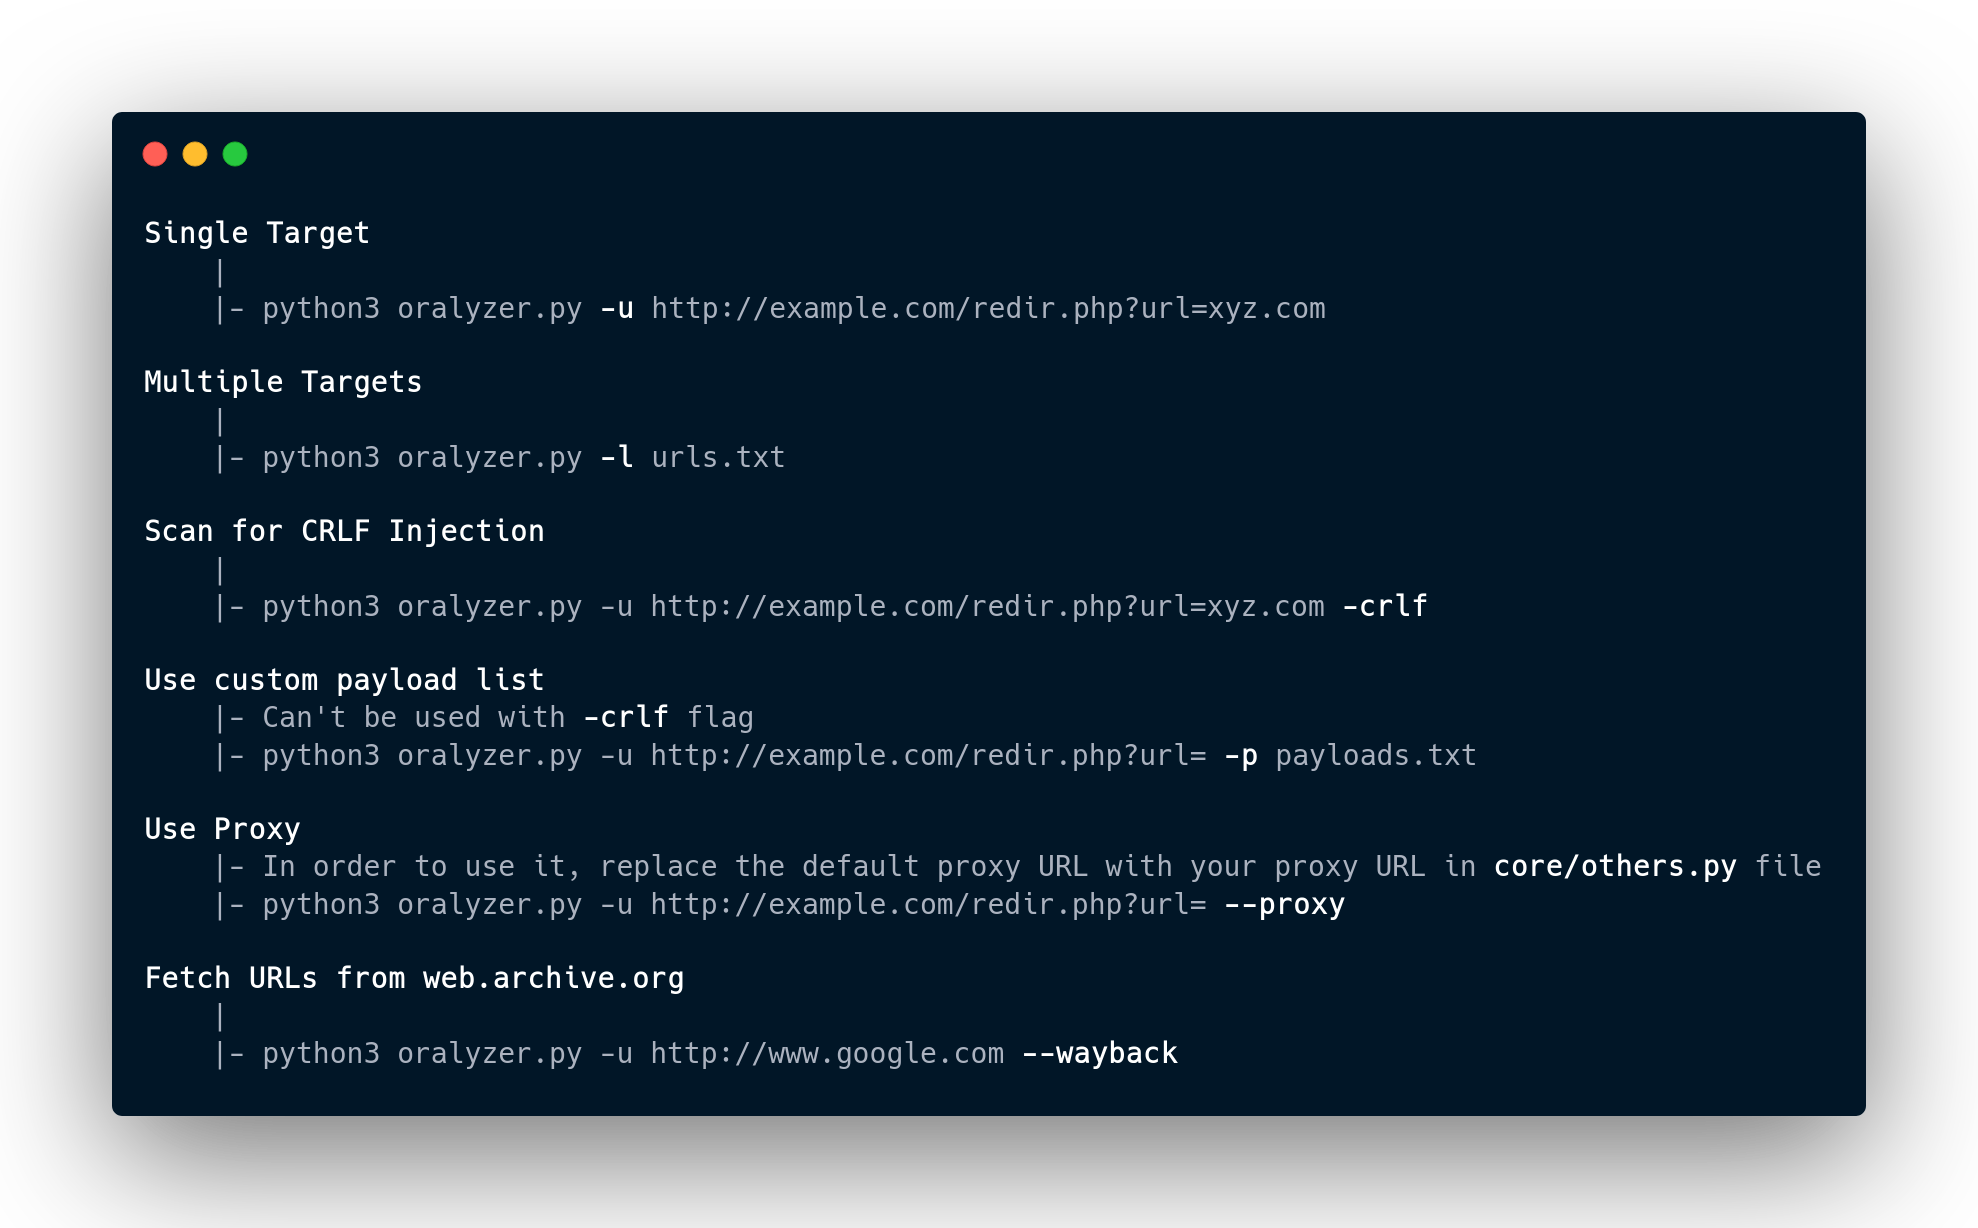
 r0075h3ll/oralyzer
Scanner de vulnérabilités de redirection ouverte basé sur Python qui fuzz les URLs pour détecter les redirections basées sur les en-têtes, JavaScript…
 swisskyrepo/graphqlmap
Module de sécurité pour php7 et php8 - Élimination des bugclasses et virtual-patching du reste !
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
 0vercl0k/wtf
Distribué, fuzzer basé sur des instantanés guidé par la couverture de code pour cibles en mode utilisateur et noyau sur Windows et Linux, avec…
 psiinon/open-source-web-scanners
Liste organisée de scanners de sécurité web open-source, comprenant des scanners généralistes, des scanners d'infrastructure et des fuzzers, classés…
 m4b/goblin
Un crate espiègle et multiplateforme pour l'analyse binaire, écrit en Rust
 vladko312/sstimap
Outil de détection automatique de SSTI avec interface interactive
 p0dalirius/coercer
Un script Python pour forcer automatiquement un serveur Windows à s'authentifier sur une machine arbitraire via 12 méthodes.
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
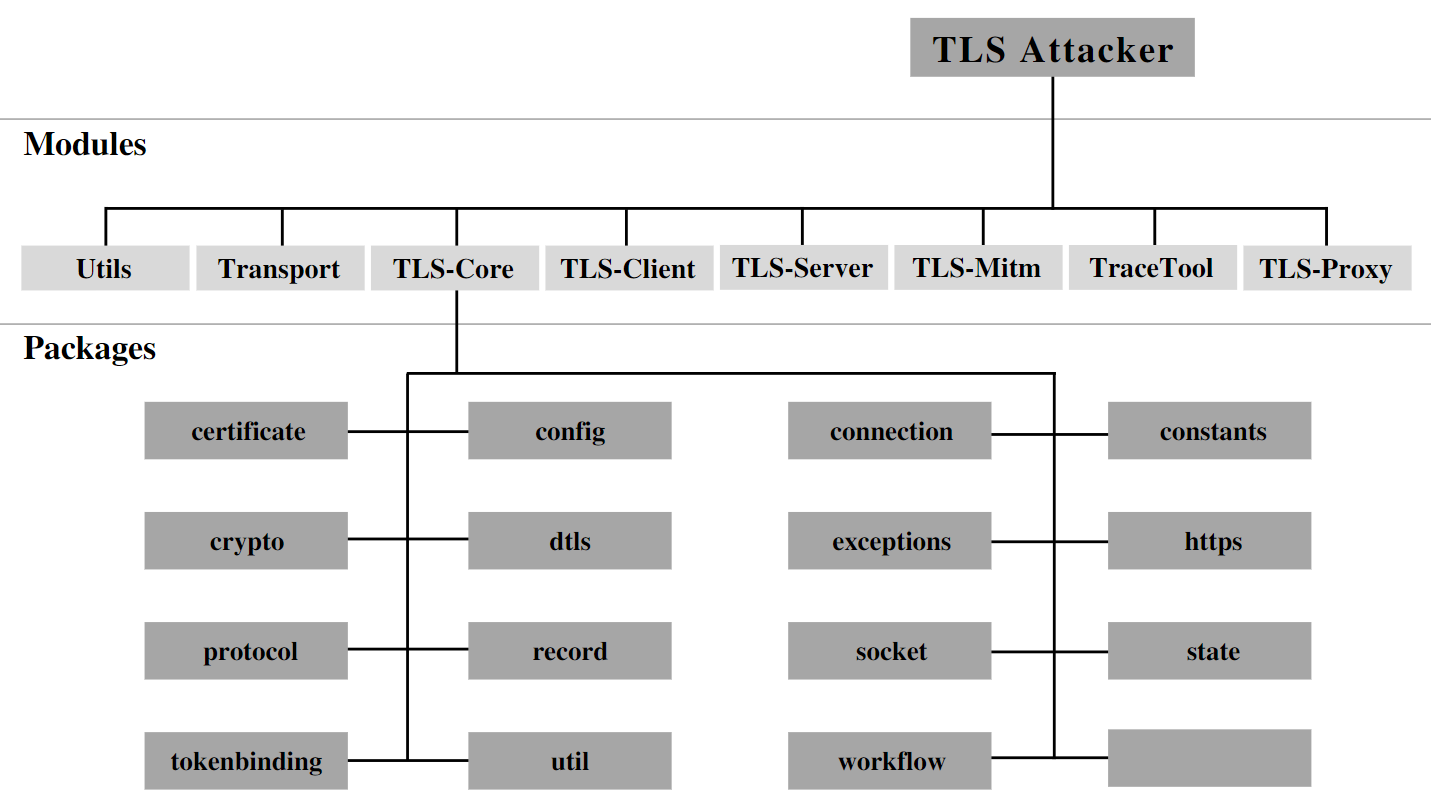 tls-attacker/tls-attacker
Framework basé sur Java pour le fuzzing systématique et l'analyse de bibliothèques TLS. Permet la création, la modification et le test arbitraires de…
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 0xinfection/tidos-framework
Le Framework Offensif Manuel de Test d'Intrusion d'Applications Web.
 xairy/vmware-exploitation
Une collection de liens liés aux exploits d'évasion VMware.
 jonathansalwan/vmprotect-devirtualization
Jouer avec la protection logicielle VMProtect. Désobfuscation automatique des fonctions pures à l'aide de l'exécution symbolique et de LLVM.
 endava/cats
Outil automatisé de fuzzing et de tests négatifs d'API REST pour les endpoints OpenAPI. Génère, exécute et rapporte des milliers de tests…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
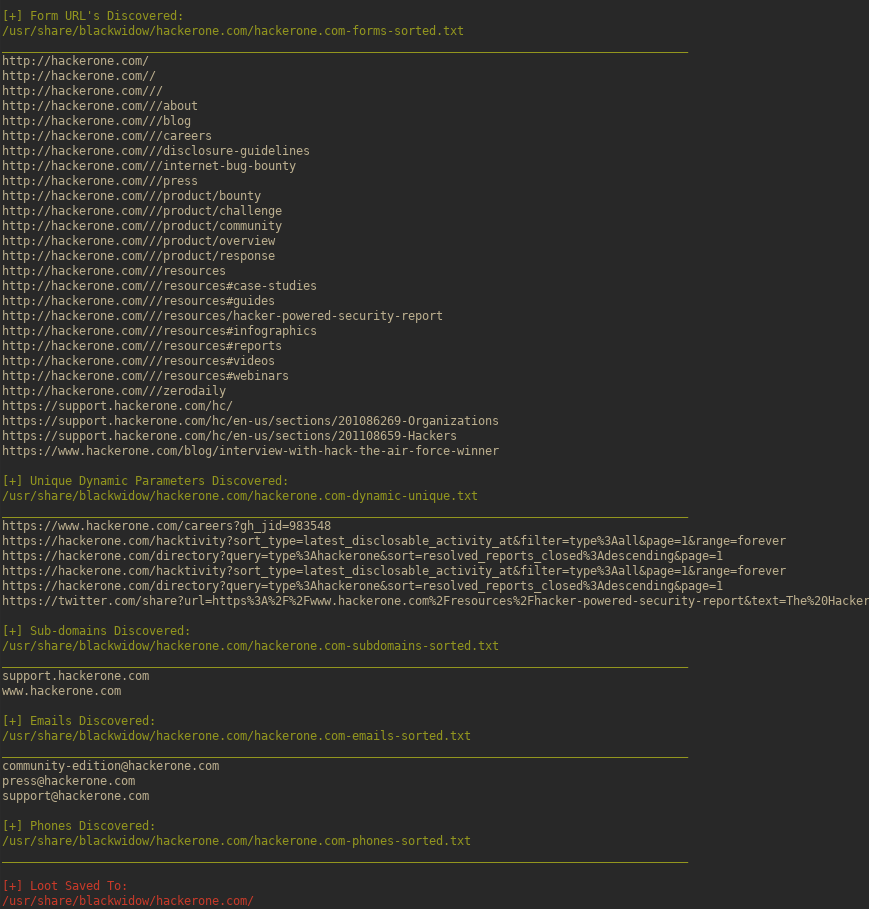 1n3/blackwidow
Une application web scanner basée sur Python pour collecter des OSINT et fuzzer les vulnérabilités OWASP sur un site cible.
 albinowax/activescanplusplus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection d'expression…








