
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit
 keyuraghao/cve-2025-20260
Exploit basé sur Python pour CVE-2025-20260 qui génère un fichier PDF malveillant et inclut des capacités d'analyse de core dump pour la vérification…
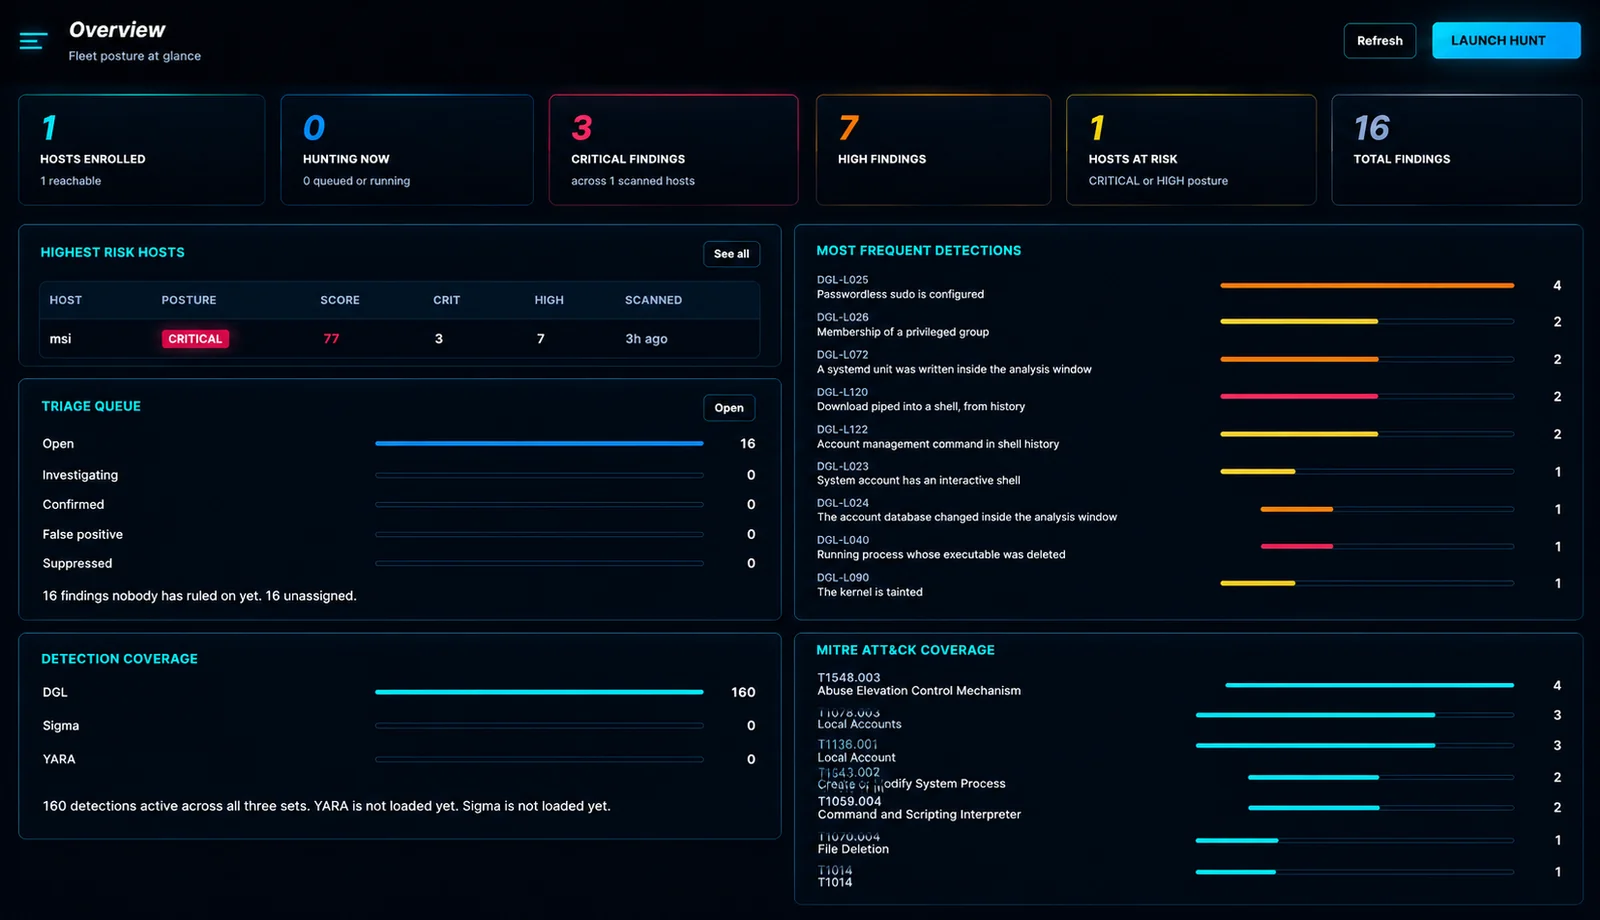 douglas-042/douglas-042-hq
Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la…
 wowfunhappy/fix-apple-mail-cve-2020-9922
Corrige la vulnérabilité zero-click Apple Mail (CVE-2020-9922) sur macOS, empêchant l'exécution de code à distance sans interaction de l'utilisateur.
 go-lanz/persistnux
Outil de détection de persistance Linux basé sur Bash pour les enquêtes DFIR. Analyse 15+ mécanismes de persistance (systemd, cron, modules noyau,…
 gyaansastra/cve-2022-30190
Analyse complète de CVE-2022-30190 (vulnérabilité Follina MSDT) avec IOCs, règles de détection pour SIEM/EDR, signatures YARA, scripts d'atténuation…
 ctm1/cve-2023-32784-keepass-linux
KeePass Extraction du mot de passe principal - Preuve de concept pour Linux
 decalage2/detect_cve-2026-21509
Règle YARA et script Python pour détecter les exploits potentiels de la vulnérabilité CVE-2026-21509 dans MS Office
 onsec-fr/cve-2019-19781-forensic
Script forensique automatisé à la recherche de cve-2019-19781
 airbus-cert/cve-2025-24985
Détection de fichiers VHD malveillants pour CVE-2025-24985
 disqualifier/psa-2026-00043-recovery
Notes de récupération pour l'avis proxmox ID : PSA-2026-00043-1 (CVE-2023-54391)
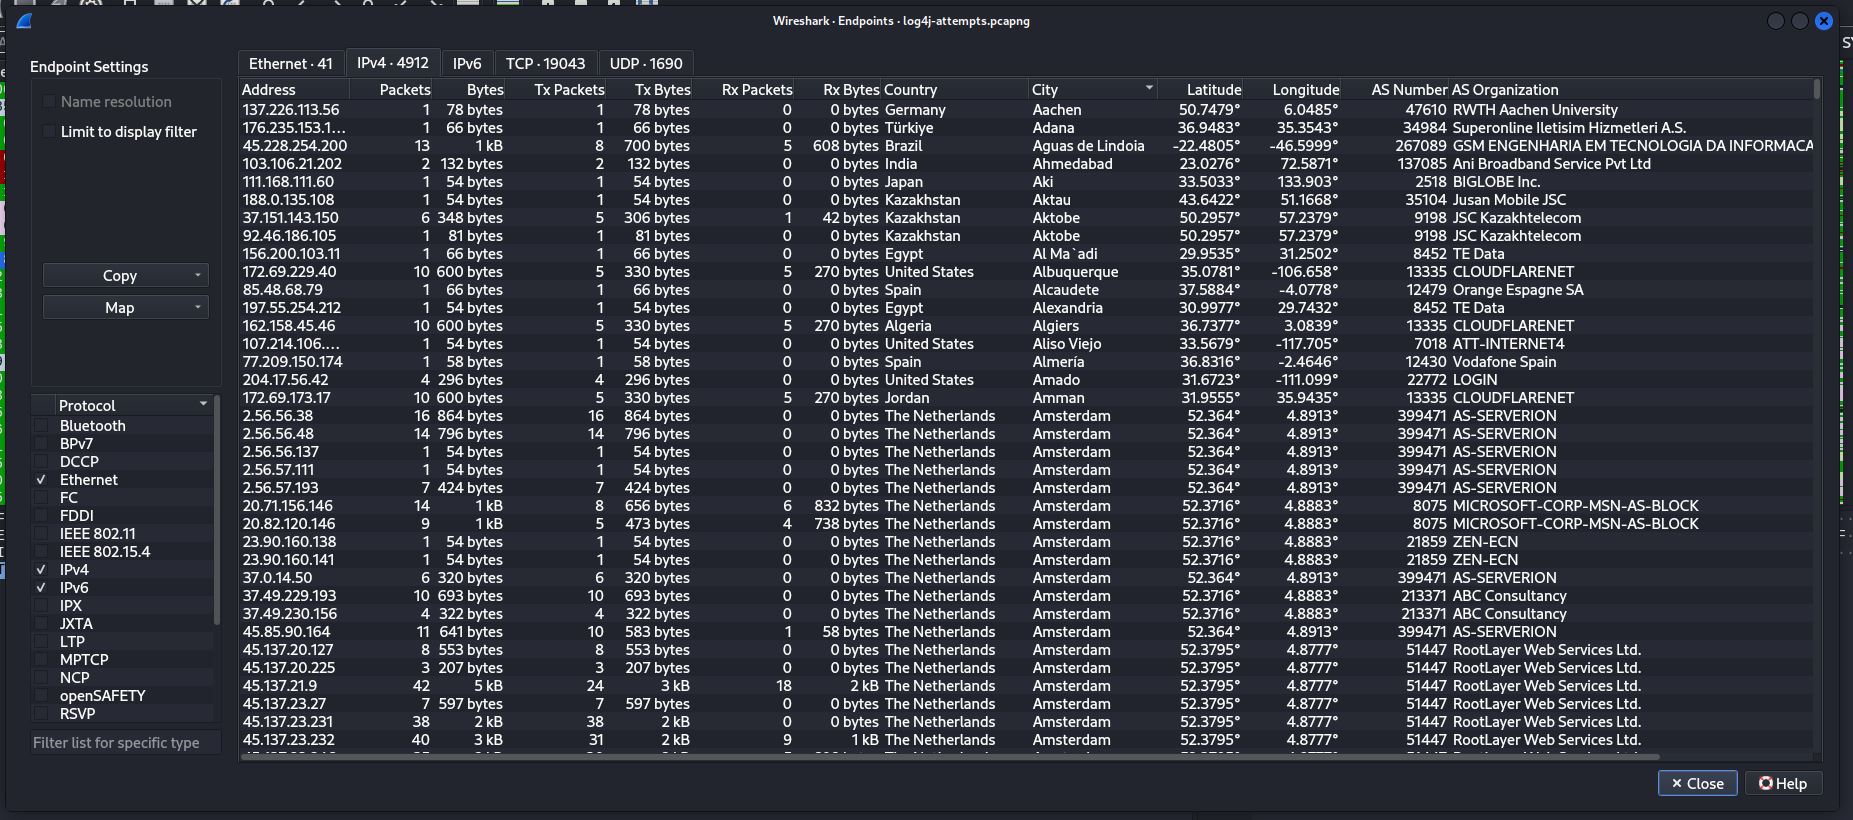 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 mfarshad-abdullah-khan/cve-2025-53770-research
🚨 Recherche sur le renseignement des menaces et la réponse aux incidents concernant la faille zero-day RCE « ToolShell » de SharePoint…
 deepinstinct/moveit_cve-2023-34362_iocs
CVE-2023-34362-IOCs. Plus d'informations sur le site du blog de Deep Instinct.
 ace-responder/cve-2022-47966_checker
Exécutez sur votre serveur ManageEngine
 hackinglz/panrapidcheck
Extraire des informations utiles à partir du fichier de support PANOS pour CVE-2024-3400
 cakescats/airborn-ios-cve-2025-24252
Extracteur d'artefacts de journaux de vulnérabilités Airborne pour iOS depuis LogArchive CVE-2025-24252
 m4g1xx/cve-2024-36971
PoC pour CVE-2024-36971
 nu11secur1ty/pastokrapacefleciks
Analyse les fichiers .pcapng afin de générer des rapports HTML pour l'inspection du trafic réseau et l'examen forensique.








