
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit

 synacktiv/forensic-msvpn
Ce dépôt contient l'artefact Velociraptor et les règles Chainsaw pour aider à détecter l'activité du VPN Microsoft Remote Access.
 gmh5225/malwaredb
Collection organisée de 961 familles de malwares (1,36 Go) dans des archives ZIP protégées par mot de passe, classées par famille et par type pour…
 mahfuzreham/cpanel-cve-2026-41940
Script d'audit de sécurité et de nettoyage cPanel CVE-2026-41940 nuclear.x86
 jacobsoo/rtf-cleaner
Extrait les URL de fichiers RTF malveillants exploitant CVE-2017-0199 et CVE-2017-8759 pour l'analyse de logiciels malveillants et le renseignement…
 rjsudlow/proxynotshell-ioc-checker
Script pour vérifier la présence d'IOCs créés par ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)
 mister-turtle/cve-2023-32784
Extrait les mots de passe principaux KeePass des dumps de mémoire des bases de données déverrouillées, produisant des caractères potentiels par…
 bytespulse-oe/wp2shell-hestia-scanner
# Scanner de sécurité WordPress en lecture seule pour serveurs HestiaCP Détecte les indicateurs de compromission wp2shell (CVE-2026-63030 /…
 trg-1999/detectpacket-cve-2017-8464
Exploitation des vulnérabilités et mise en œuvre de la prévention des vulnérabilités
 jeeberrr/honeypot-stuff
Des trucs comme des rapports d'analyse de malwares sur ce que j'ai capturé depuis mon honeypot
 kuniyal08/dirty-frag-cve-2026-43284
Un rapport sur Dirty Frag, qui est une chaîne de vulnérabilités d'escalade de privilèges locaux (LPE) sous Linux permettant à un utilisateur non…
 archanchoudhury/confluence-cve-2022-26134
Ce dépôt traite de l'exploitation Zero-Day d'Atlassian Confluence, sous l'angle de la défense et de l'analyse, du point de vue d'une équipe SecOps ou…
 lordofpipes/acropadetect
Outil basé sur navigateur pour détecter Acropalypse (CVE-2023-21036) en analysant les images PNG/GIF à la recherche de données de pixels tronquées,…
 cicd-sensor/cicd-sensor
Capteur de sécurité runtime propulsé par eBPF pour les pipelines CI/CD. Détecte les attaques de la chaîne d'approvisionnement, journalise…
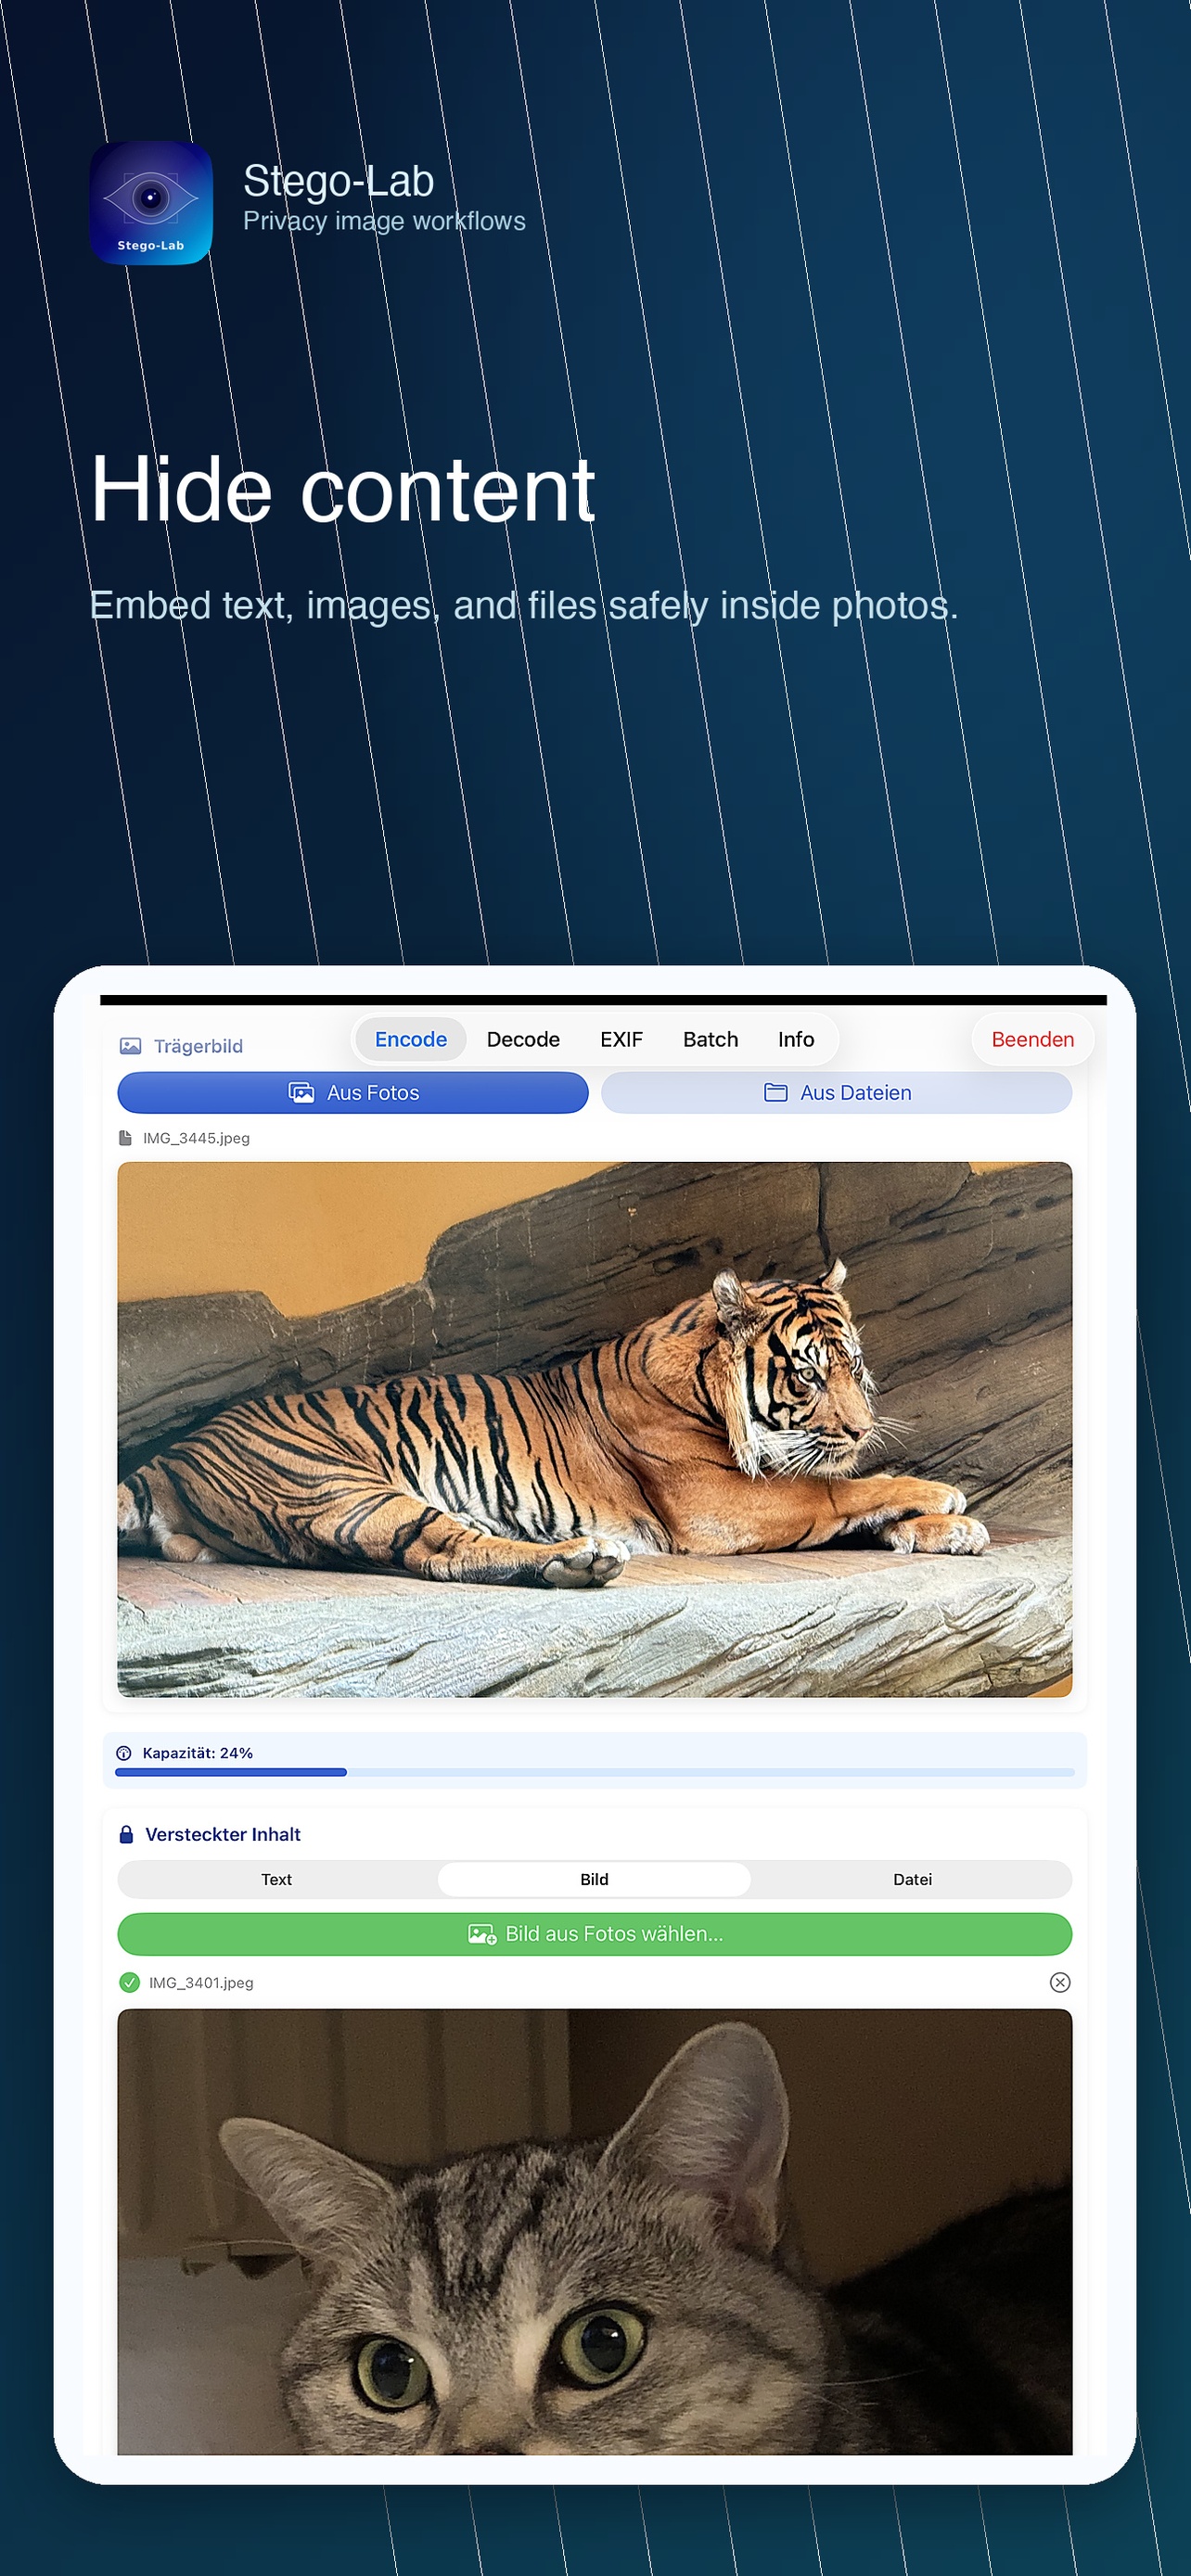 raithchr/stego-lab
Application de stéganographie locale pour cacher du texte, des images ou des fichiers dans des images porteuses avec chiffrement AES-256, édition…
 intrudify/mini-shai-hulud-scanner
Scanner pour le ver de chaîne d'approvisionnement npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Détecte la persistance gh-token-monitor,…
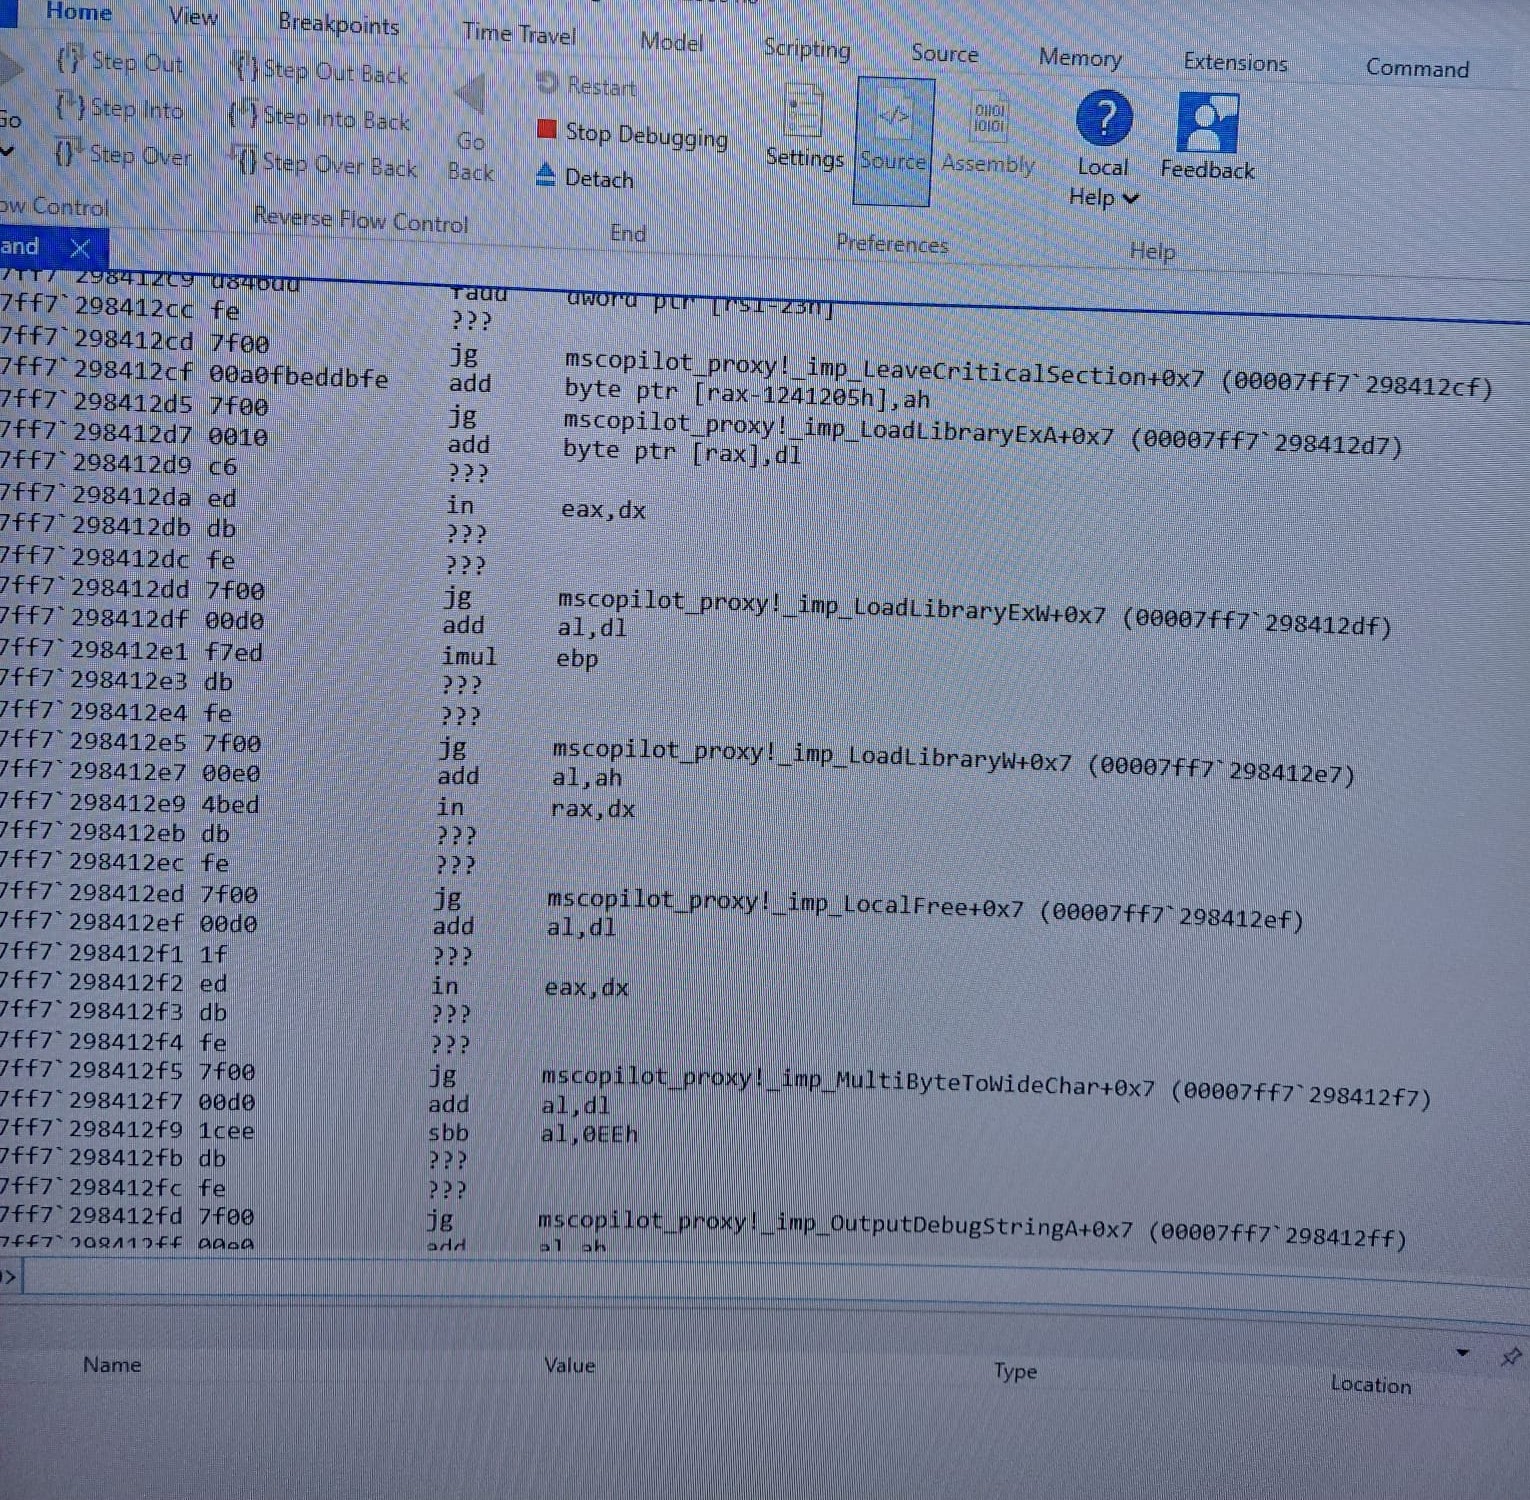 kaandemir993/vidar-stealer-reverse-engineering
Analyse approfondie de rétro-ingénierie de Vidar Stealer 2.0 couvrant la falsification du Planificateur de tâches (horodatages de 1999), le process…
 c-sprinks/bitlocker-bypass-research
Recherche de contournement du chiffrement intégral du disque BitLocker utilisant CVE-2023-21563 (BitPixie). Méthodologie, chaîne d'exploitation et…
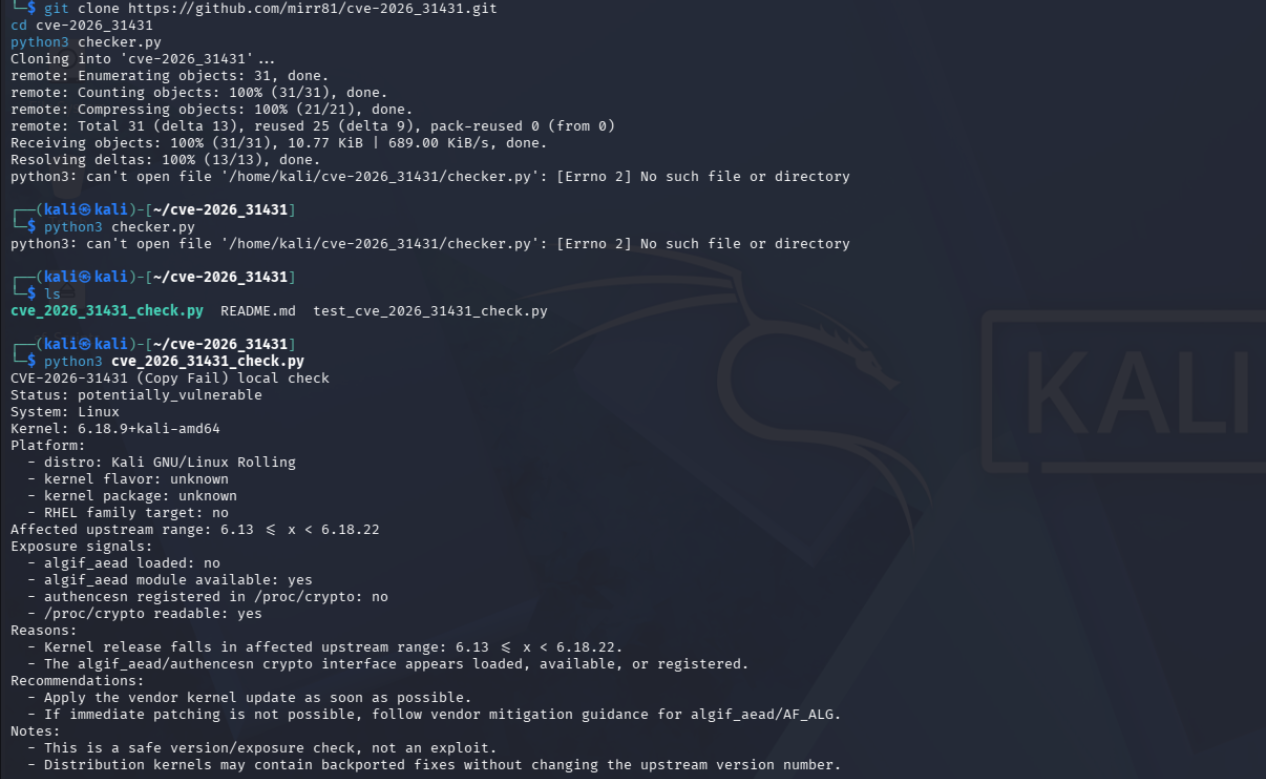 kuniyal08/copy-fail-cve-2026-31431-lab
Reproduit l'élévation de privilèges (LPE) sans fichier CVE‑2026‑31431 (“Copy Fail”) sur Kali Linux, puis a construit des détections auditd, Sigma et…








