
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit
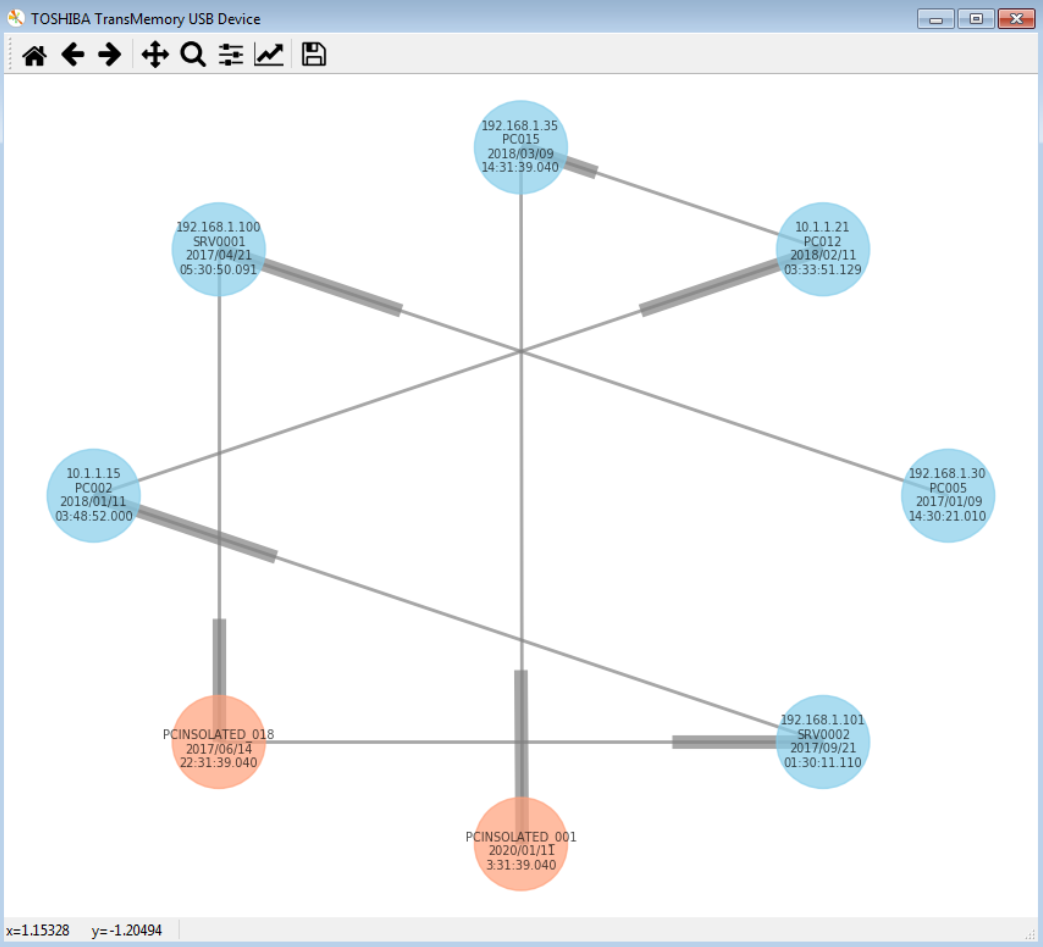
 telefonica/hiddennetworks-python
Outil de forensique des connexions de périphériques USB qui retrace les relations physiques entre périphériques et ordinateurs sur des réseaux locaux…
 jas502n/010-editor-template
Dépôt de modèles binaires pour 010 Editor, fournissant des scripts .bt pour analyser les exécutables, les images de systèmes de fichiers, les ruches…
 kcreyts/plugxdecoder
Décode le trafic PlugX et les artefacts chiffrés/compressés.
 weirdmachine64/sharkmcp
Un serveur MCP couteau suisse pour analyser les fichiers PCAP
 circl/factual-rules-generator
Génère des règles YARA à partir de logiciels installés sur un OS en cours d'exécution pour établir une référence des logiciels connus et trouver des…
 eurecom-s3/linux_screenshot_xwindows
Plugin Volatility pour extraire X captures d'écran d'un dump mémoire
 jfrog/cve-2024-3094-tools
Scanner basé sur shell pour détecter la vulnérabilité de la porte dérobée XZ (CVE-2024-3094) dans les fichiers et répertoires, permettant une…
 radkawar/aws-firmware-dump
Acquiert les disques EBS d'une AMI AWS que vous pouvez lancer, en diffusant les snapshots via les API directes EBS vers un bucket S3 privé avec des…
 emrekybs/bryobio
Il a été développé pour accélérer les processus des analystes SOC pendant l'analyse.
 m0n1x90/exif-gps-tracer
Un script Python qui vous permet d'extraire les données de géolocalisation de vos fichiers image stockés dans un ensemble de données. Il produit…
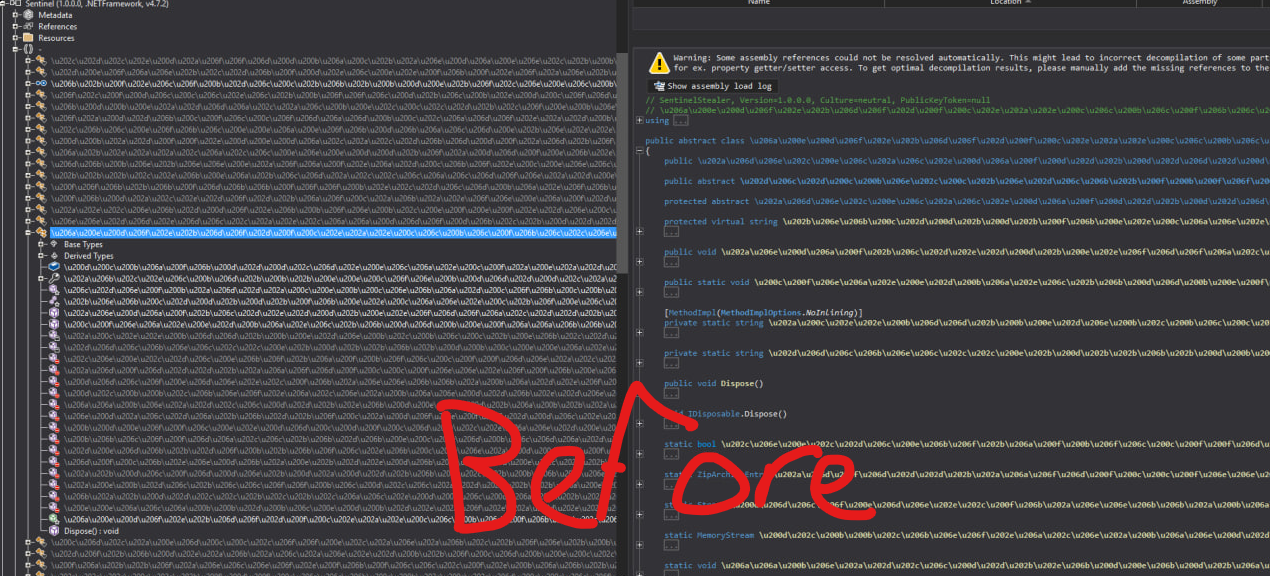 zypherion-technologies/unconfuserex
Un désobfuscateur ConfuserEx2 prenant en charge l'anti-tamper, le compresseur, les constantes, le flux de contrôle et la récupération de ressources.
 kacos2000/evtx_log_browser
Evtx Log (xml) Navigateur
 uoftctf/uoftctf-2025-chals-public
Documents de défi, code source et solutions pour UofTCTF 2025
 threathunters-io/qlog
Logger de création de processus Windows basé sur ETW qui enrichit les événements avec des hachages de fichiers, des signatures et des détails sur le…
 fox-it/cisco-ios-xe-implant-detection
Analyse et détection d'implant Cisco IOS XE (CVE-2023-20198, CVE-2023-20273)
 xchwarze/magic-extractor
Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.
 hamza-megahed/volatility-gui
Interface graphique pour l'outil de criminalistique Volatility écrit en PyQT5
 hasamba/dfir-companion
DFIR forensics companion server + capture extension








