
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit
 wiz-sec-public/githunt
Démos pour Black Hat Europe 2025's The Forensic Trail On GitHub: Chasse aux activités de la chaîne d'approvisionnement
 neo23x0/mongobleed-detector
Script de détection pour l'exploitation de MongoBleed
 bitranox/fingerprint
Surveillance des modifications du registre et des fichiers sous Windows
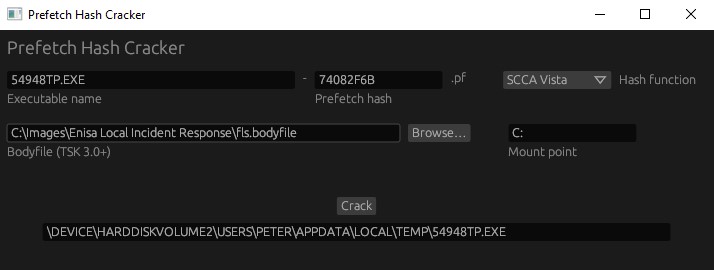 harelsegev/prefetch-hash-cracker
Outil de brute-force qui récupère les chemins d'exécutables complets à partir des hachages de prélecture Windows en utilisant des fichiers de corps,…
 visma-prodsec/columbo
Outil d’analyse forensique assisté par apprentissage automatique qui automatise la collecte de données mémoire, disque et système en direct sur…
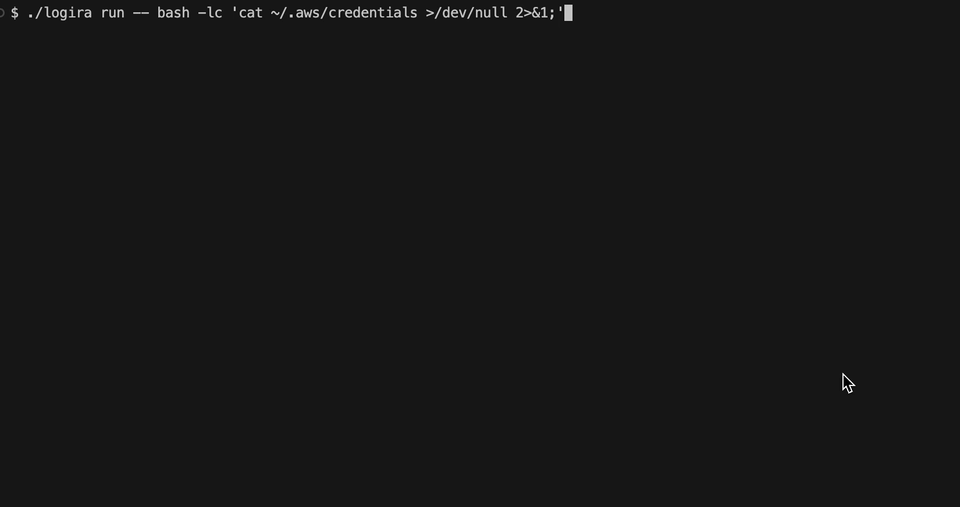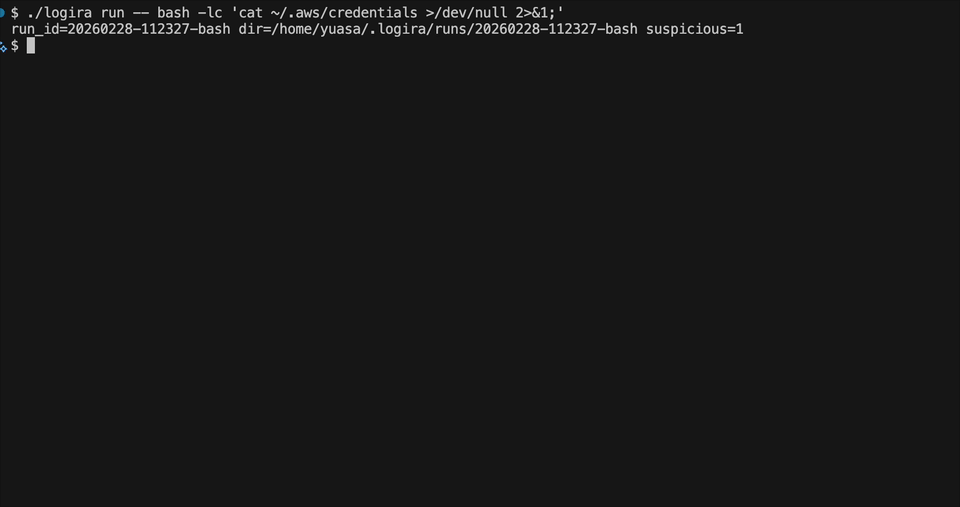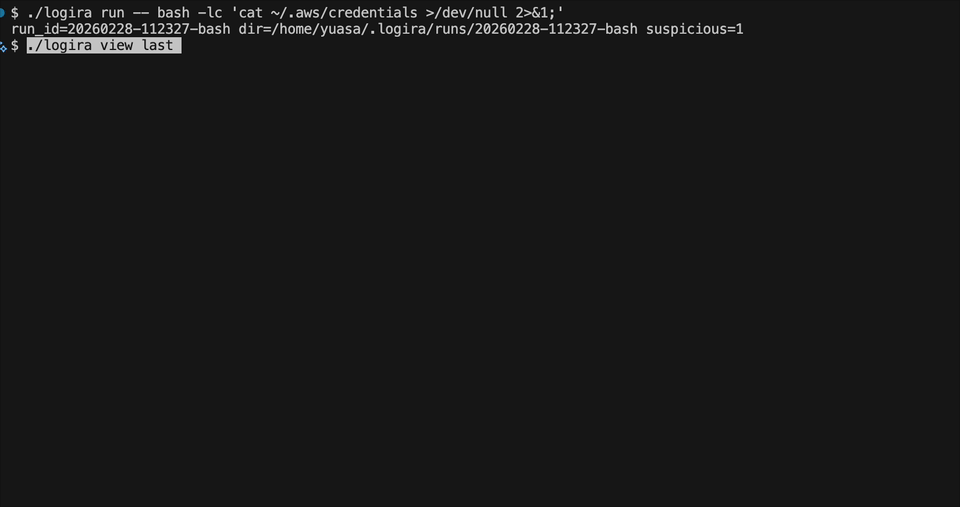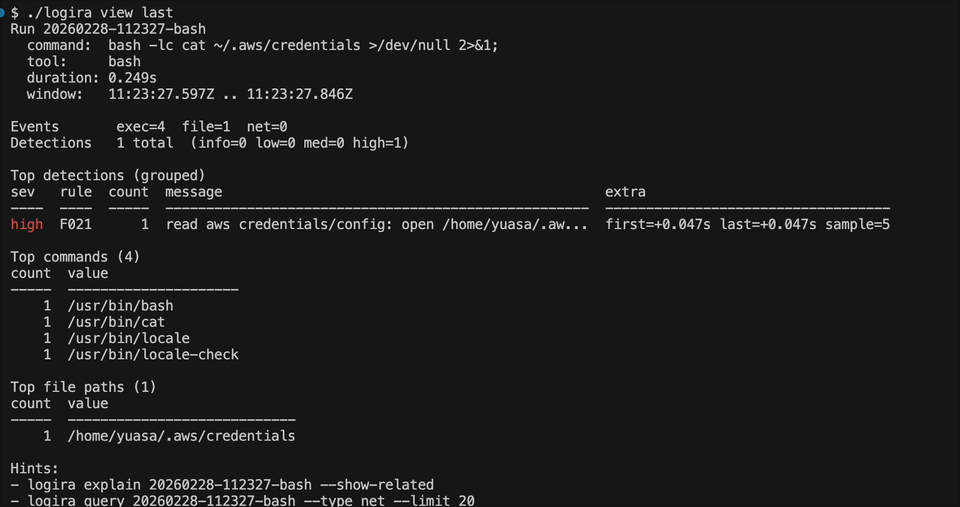 melonattacker/logira
Audit au niveau du système d'exploitation pour l'automatisation imprévisible.
 adibirzu/openclaw-security-monitor
Surveillance proactive de la sécurité pour les déploiements OpenClaw. Détecte ClawHavoc, AMOS stealer, CVE-2026-25253, l'empoisonnement de la mémoire…
 qsecure-labs/deadmatter
Outil d'extraction d'identifiants indépendant du décalage
 carmaa/interrogate
Interrogate est un outil de preuve de concept pour l'identification de clés cryptographiques dans du matériel binaire (indépendamment du système…
 citrix/ioc-scanner-cve-2019-19781
Scanner d'indicateurs de compromission pour CVE-2019-19781
 sinfocol/vboxdie-cracker
Cracker de mot de passe pour le chiffrement des images disque VirtualBox
 threatray/threat-research
IoCs et règles YARA de Threatray Threat Research
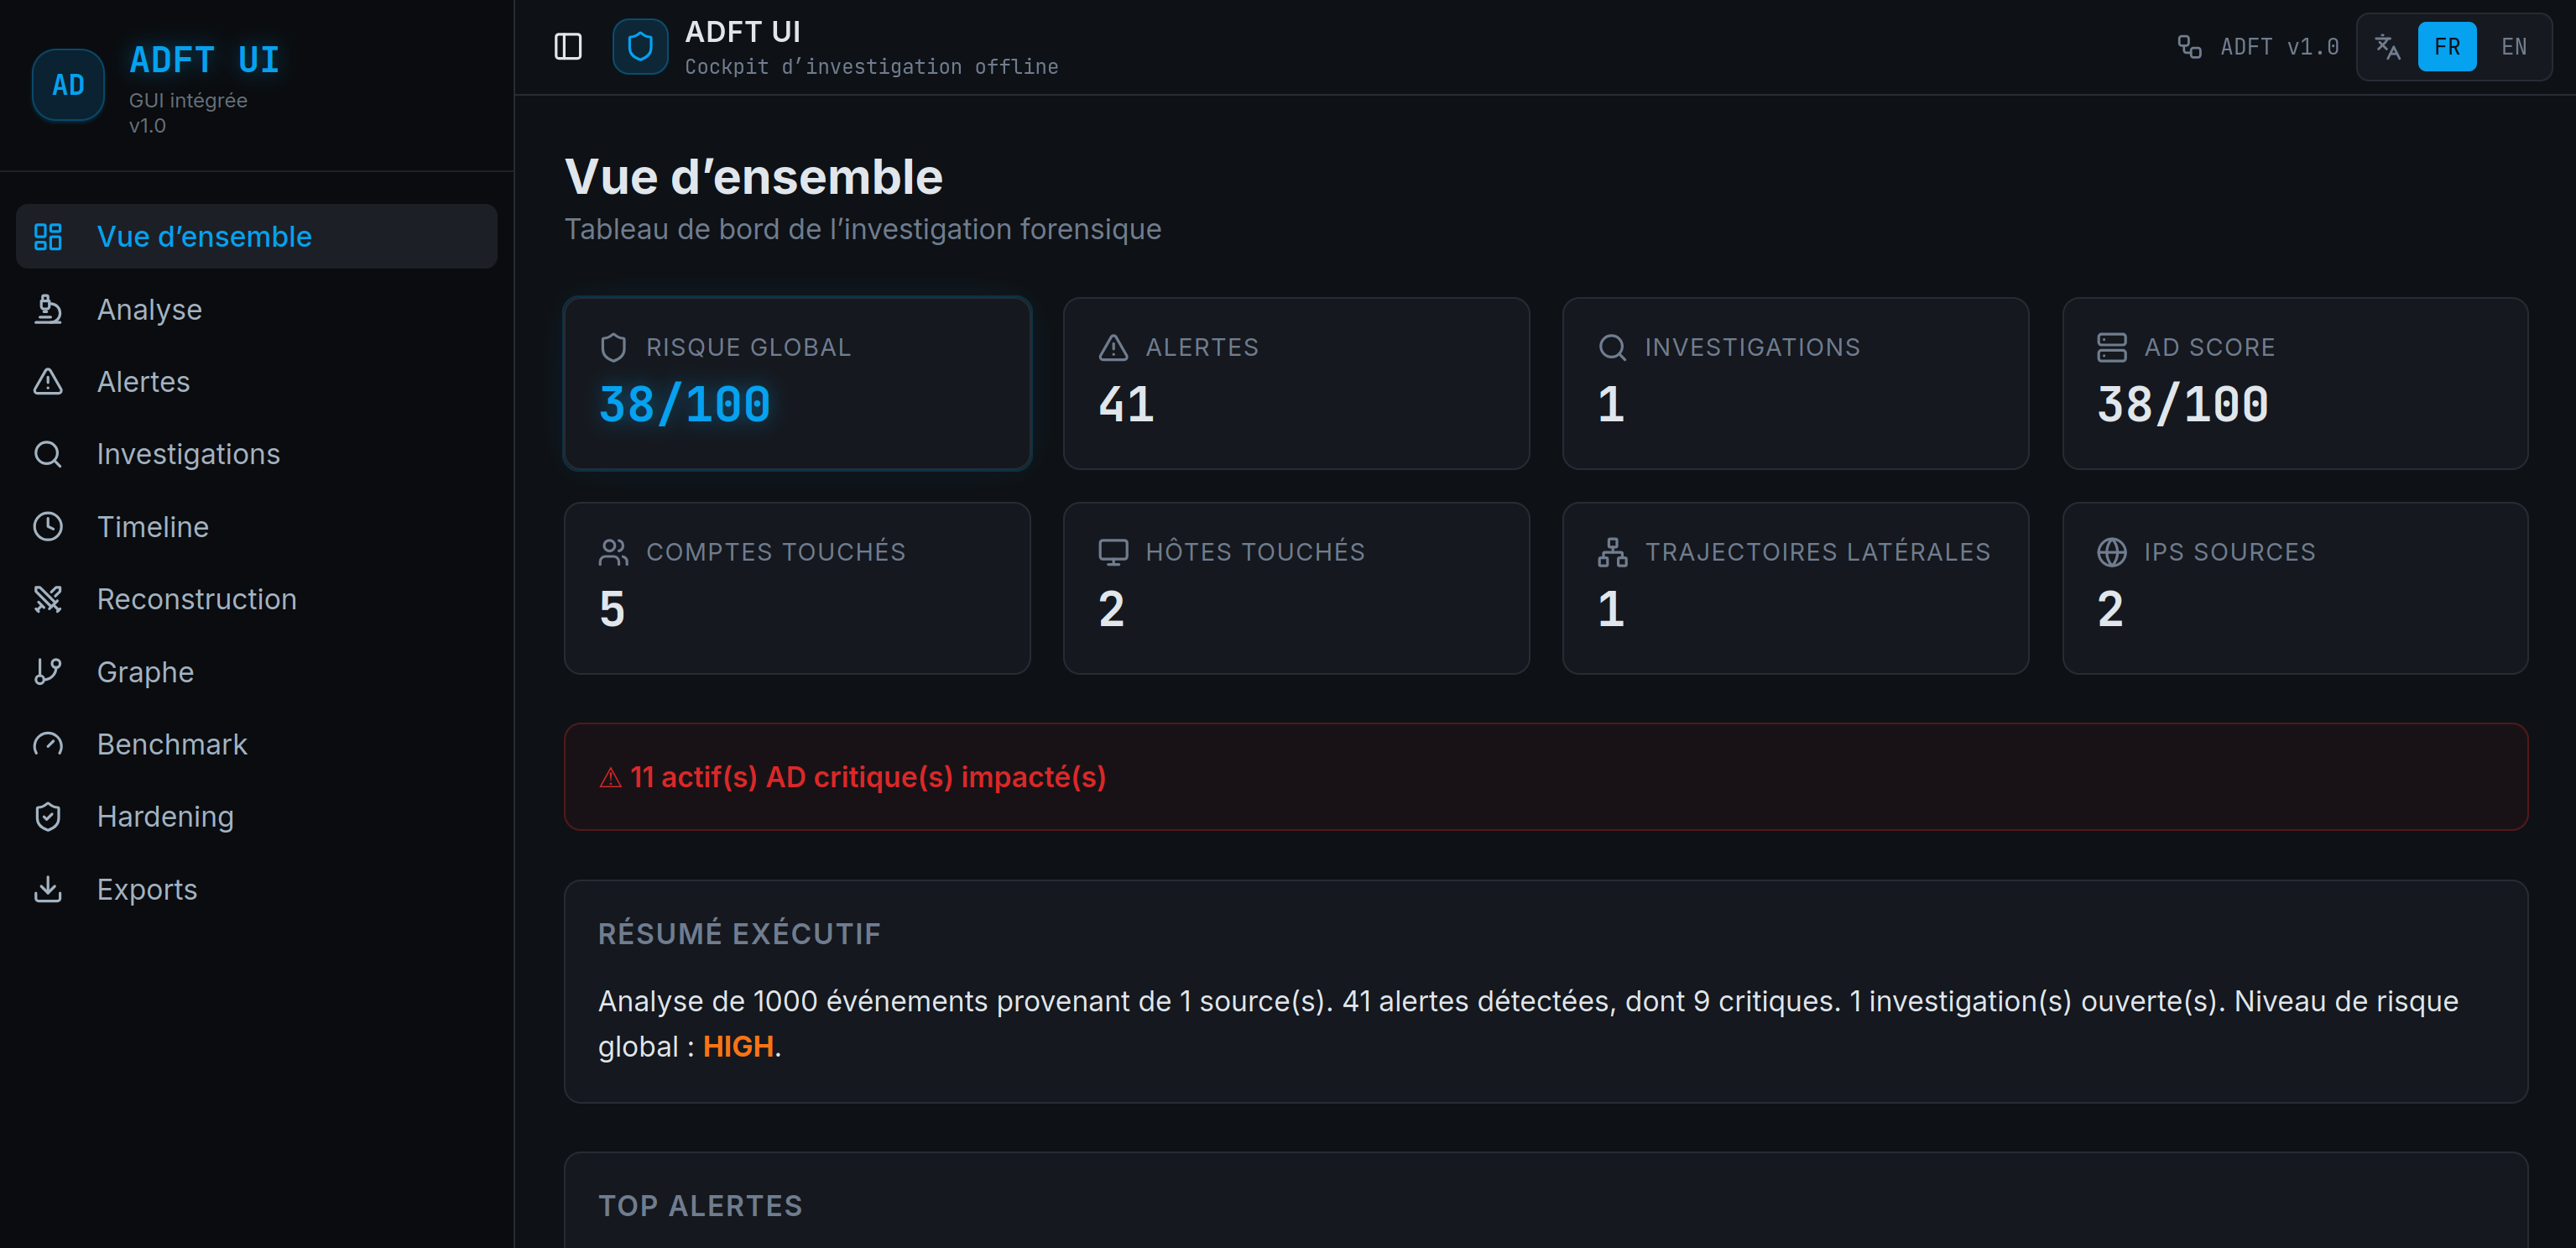 kjean13/adft
Active Directory Forensic Toolkit : Détecter et reconstruire les attaques AD à partir des journaux d'événements Windows (EVTX)
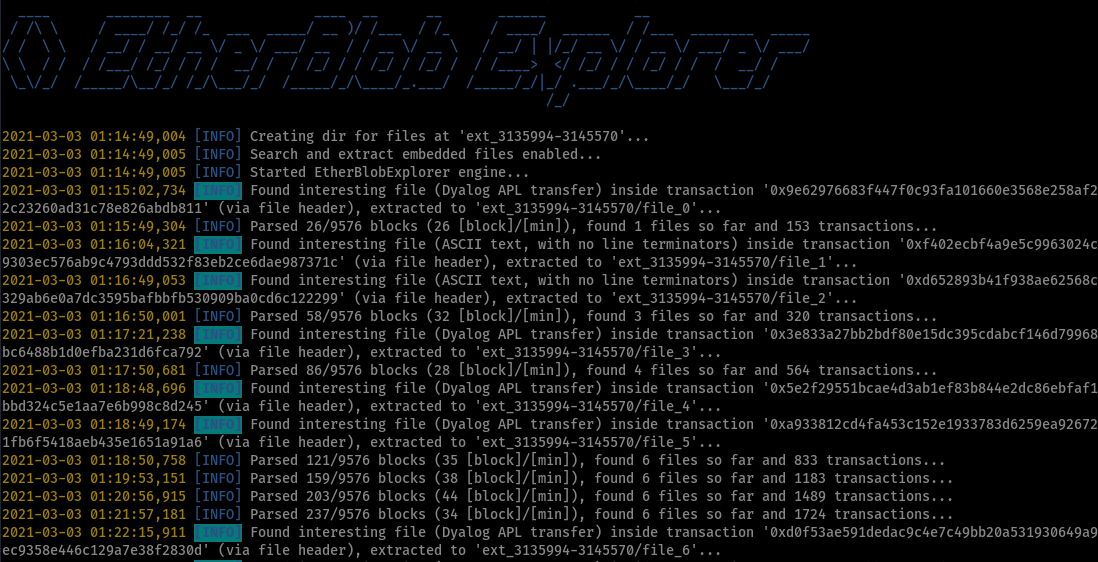 litneet64/etherblob-explorer
Rechercher et extraire des fichiers blob sur le réseau de la blockchain Ethereum
 twocanoes/audit
Volet de préférences d'audit et lecteur de journaux pour OS X
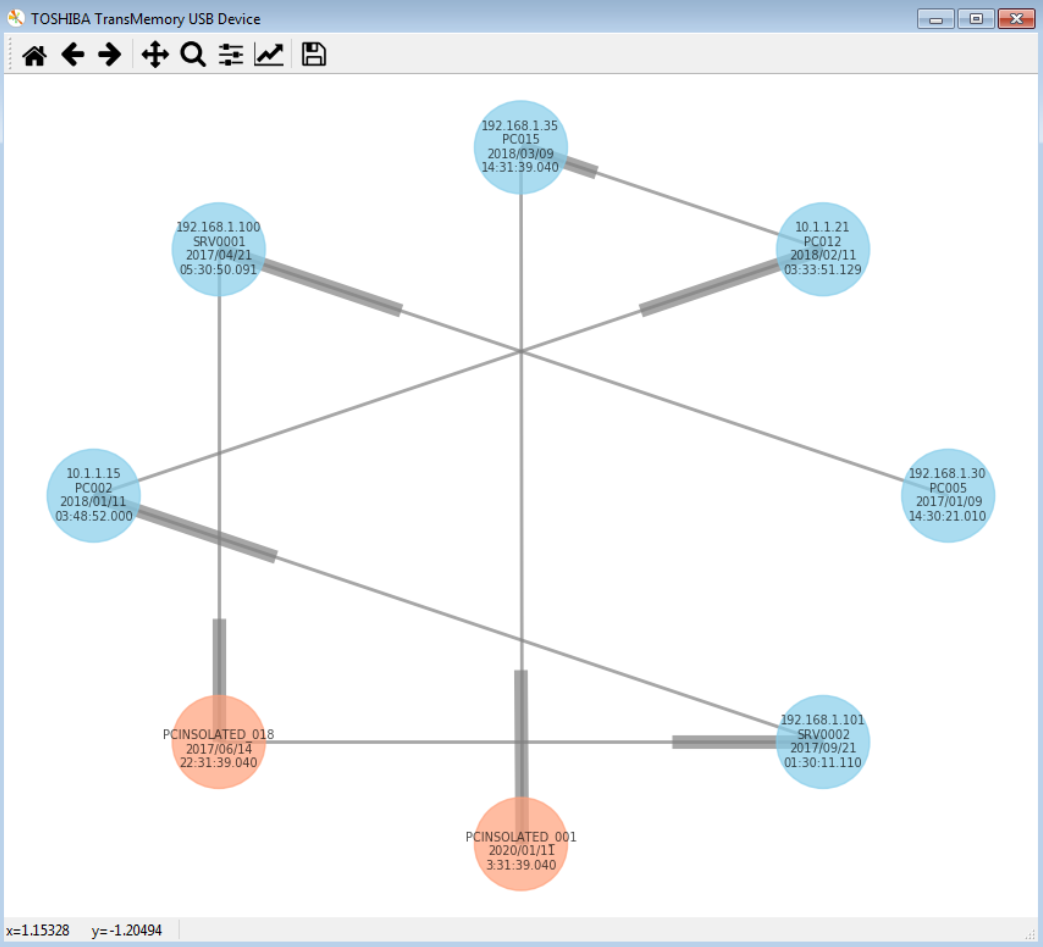 telefonica/hiddennetworks-python
Outil de forensique des connexions de périphériques USB qui retrace les relations physiques entre périphériques et ordinateurs sur des réseaux locaux…
 jas502n/010-editor-template
Dépôt de modèles binaires pour 010 Editor, fournissant des scripts .bt pour analyser les exécutables, les images de systèmes de fichiers, les ruches…
 kcreyts/plugxdecoder
Décode le trafic PlugX et les artefacts chiffrés/compressés.








