
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit
 marcrowproject/bramble
Bramble est une suite Open source de hacking.
 struppigel/hedgehog-tools
Collection de scripts pour l'analyse de malwares, la désobfuscation et l'extraction de configurations. Prend en charge l'analyse statique, le…
 rjbhide/wireshark-forensics-plugin
Plugin Wireshark qui corrèle le trafic réseau avec des renseignements sur les menaces, des étiquettes d'actifs et des données de vulnérabilité pour…
 securityjoes/forensicminer
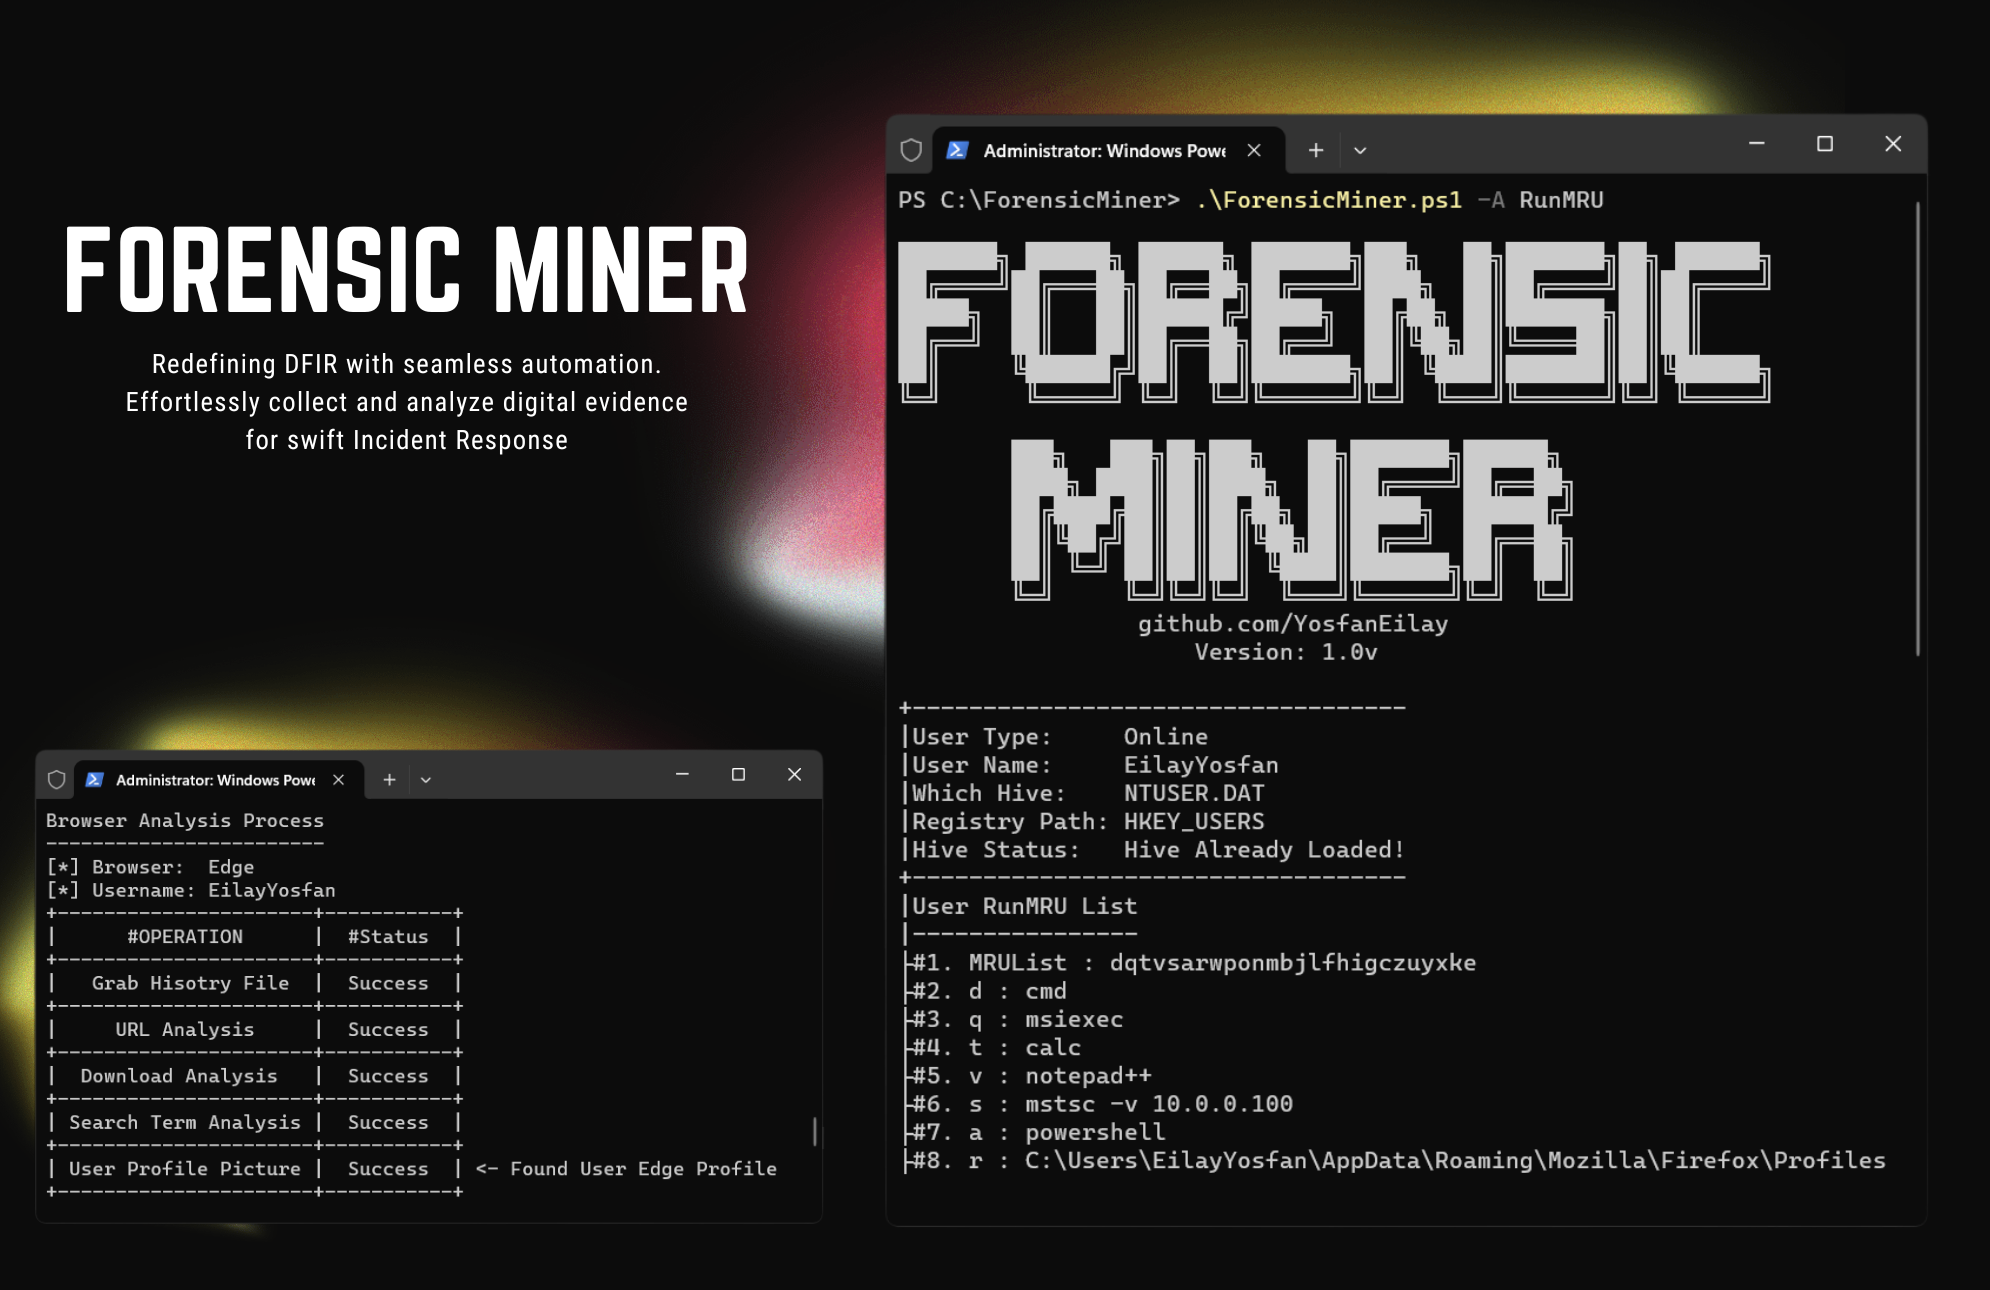
Une très bonne automatisation DFIR pour collecter et analyser les preuves, conçue pour les professionnels de la cybersécurité.
 bkuan001/halo-record
Pistes d'audit inviolables pour agents d'IA : Runtime Records chaînés par hachage, sans dépendance, vérifiables par tous.
 opensourcesec/cirtkit
Outils pour l'équipe de réponse aux incidents informatiques :computer:
 concinnity-risks/ransomcoinpublic
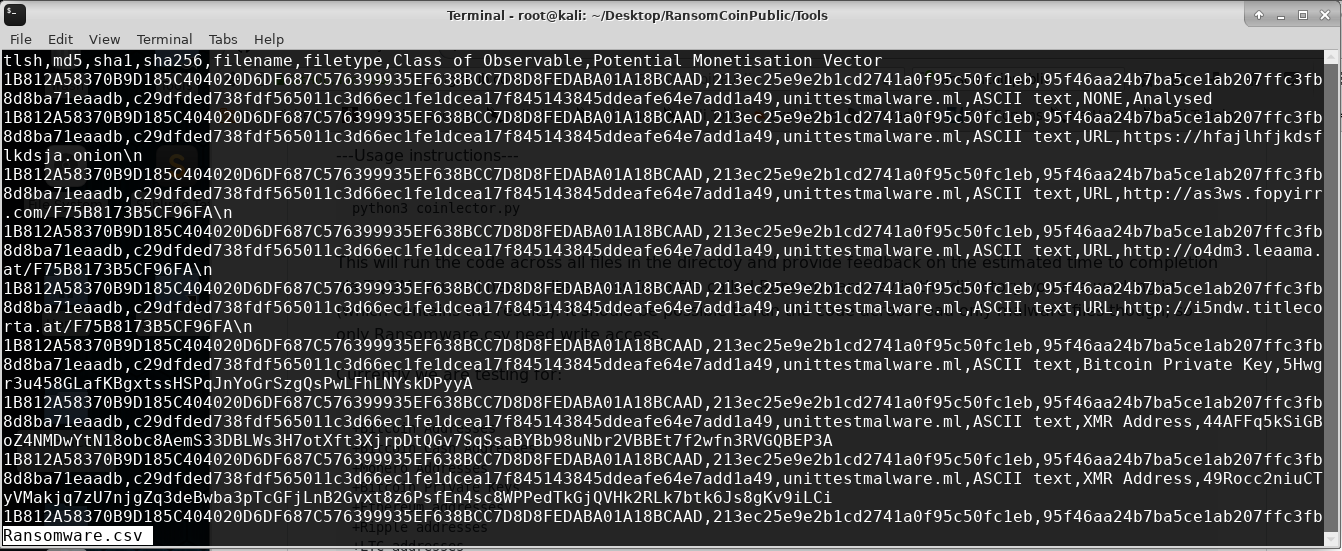
Un outil DFIR pour extraire les adresses de cryptomonnaies et autres indicateurs de compromission à partir de binaires.
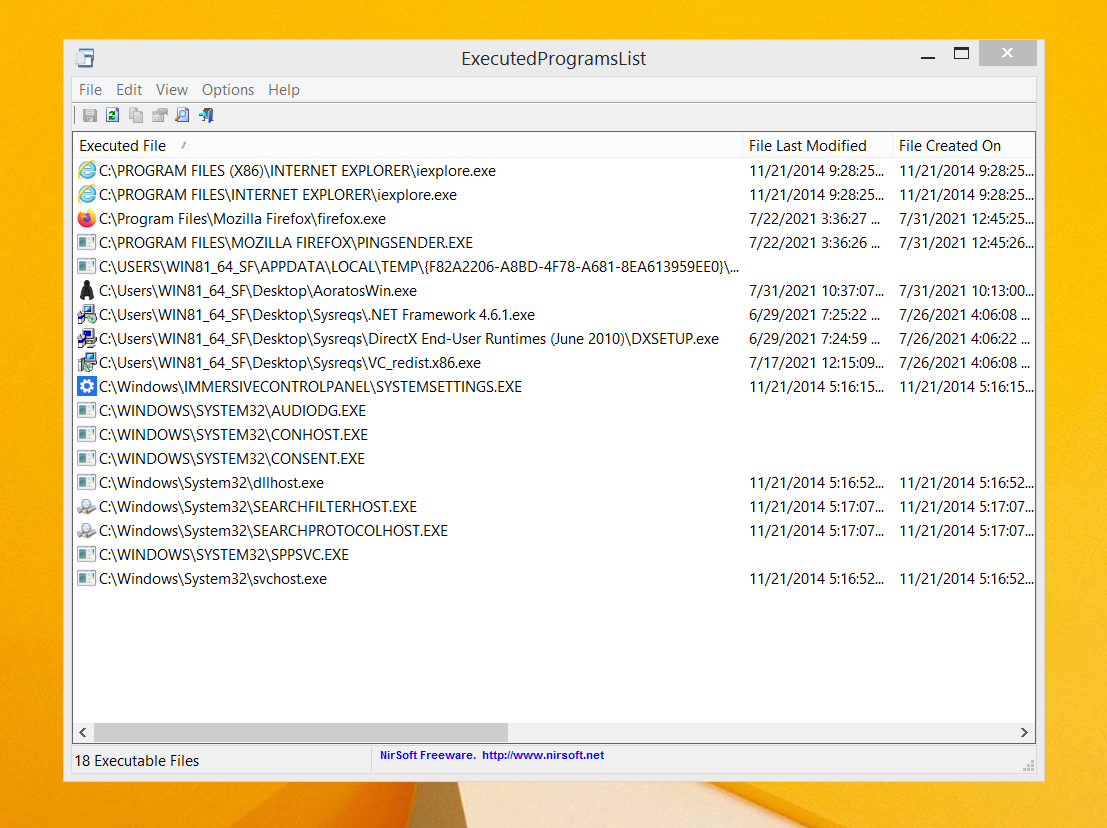 pinoywh1z/aoratoswin
Un outil qui supprime les traces des applications exécutées sur le système d'exploitation Windows.
 davidjacobson/safetext
Script pour supprimer les homoglyphes et les caractères de largeur nulle afin de permettre la distribution sécurisée de documents provenant de…
 malienist/lupo
Plugin WinDbg pour l'analyse dynamique automatisée des malwares et l'extraction d'IOC. S'exécute dans le débogueur pour collecter des indicateurs…
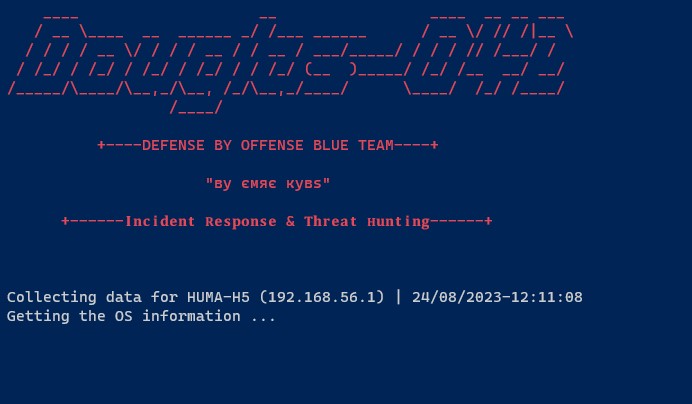 emrekybs/douglas-042
Analyse une machine Windows suspecte en quelques minutes. Recueille les processus, les services, les autoruns, les journaux d'événements et les…
 beelzebub-labs/azazel
Observateur silencieux alimenté par eBPF pour les environnements d'exécution conteneurisés, conçu pour les sandboxes d'analyse de logiciels…
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
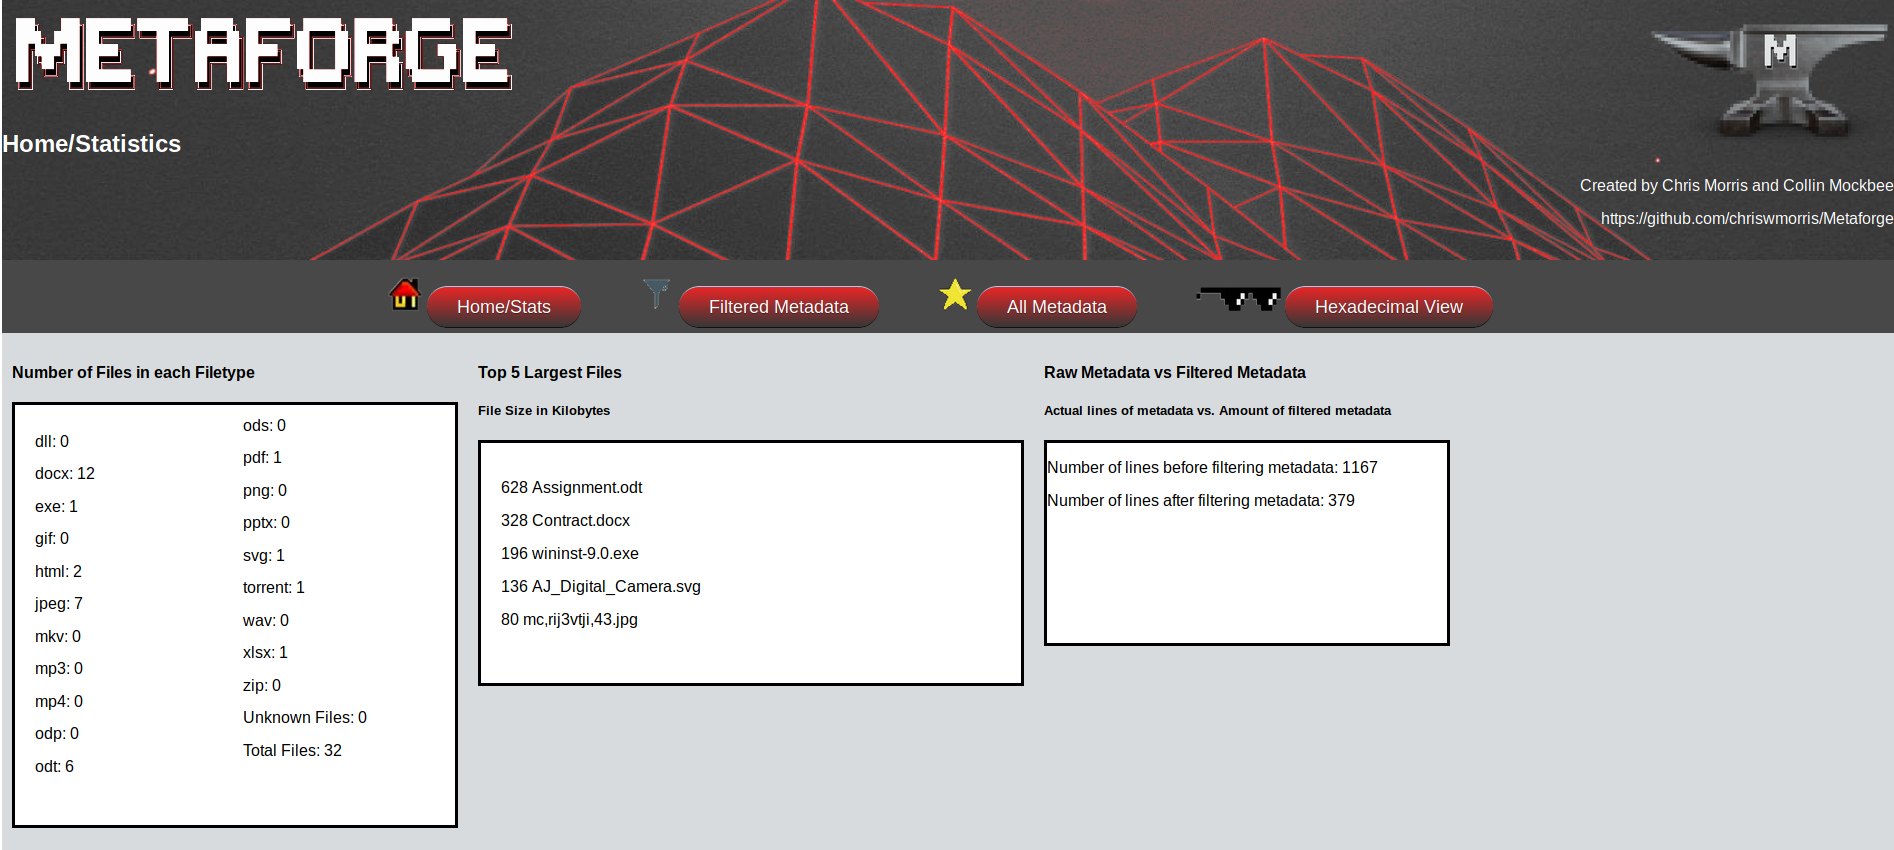 chriswmorris/metaforge
Un outil d'analyse de métadonnées OSINT qui filtre via des tags et crée des rapports.
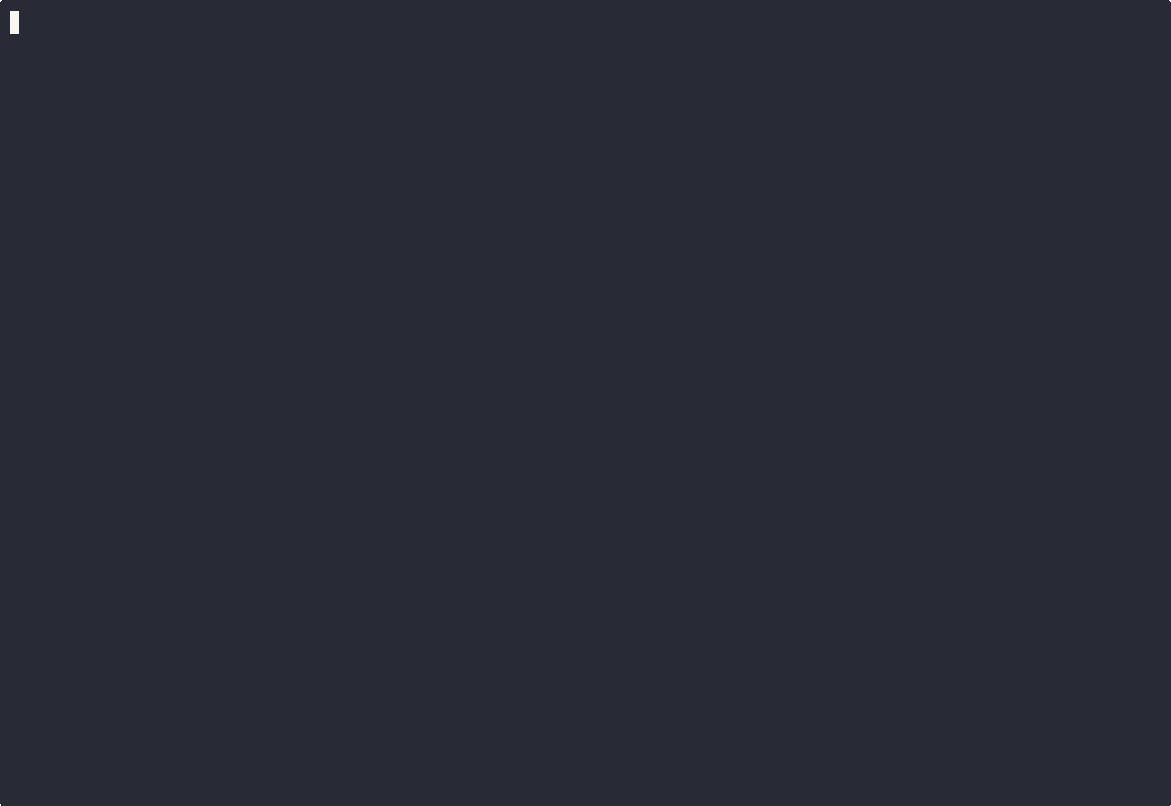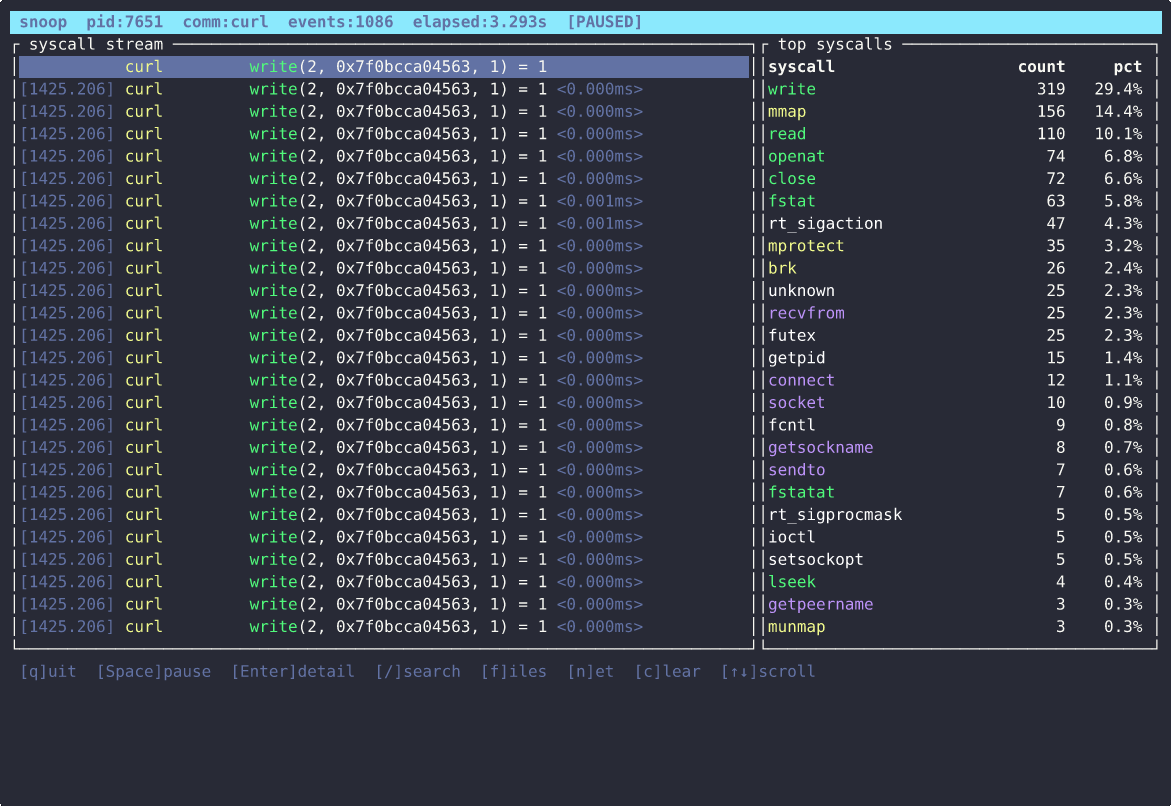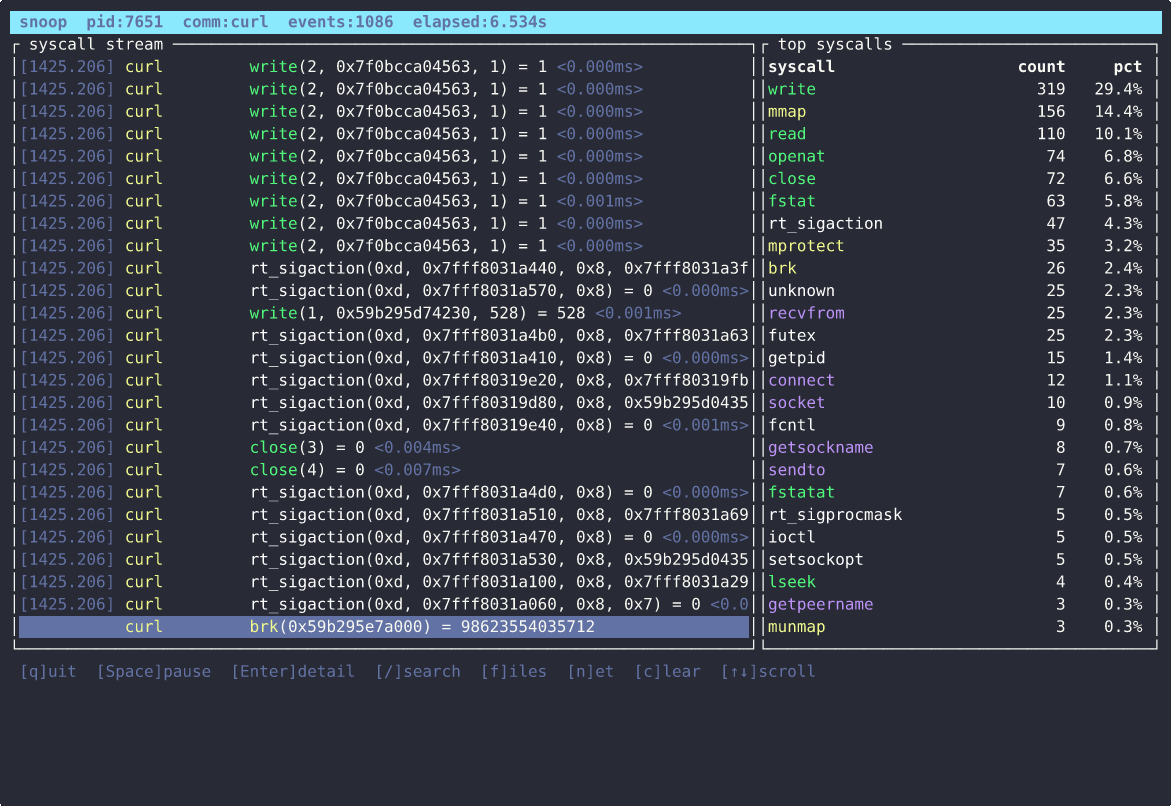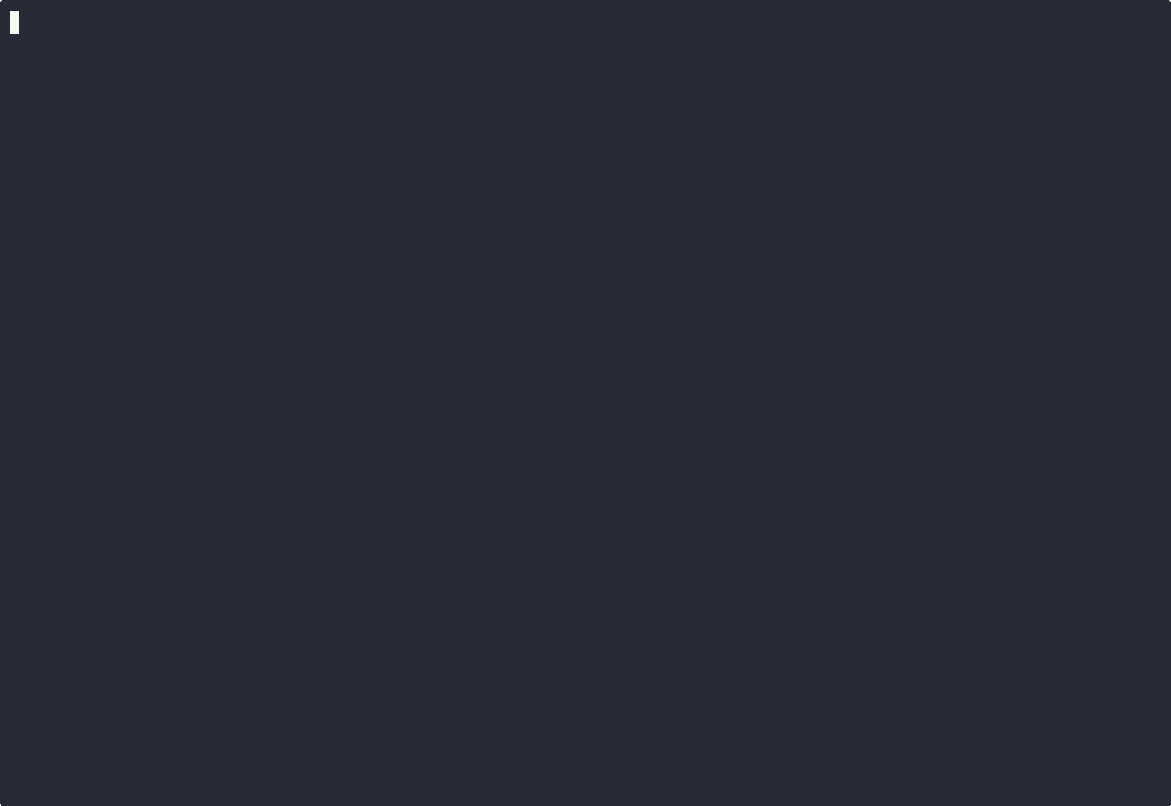 pandaadir05/snoop
Un traceur d'appels système moderne construit sur eBPF. Pensez à strace, mais avec une véritable IUT, des filtres intelligents, le déchiffrement TLS…
 d4vinci/chrome-extractor
Script Python qui extrait tous les mots de passe enregistrés de votre base de données Google Chrome sur Windows uniquement.
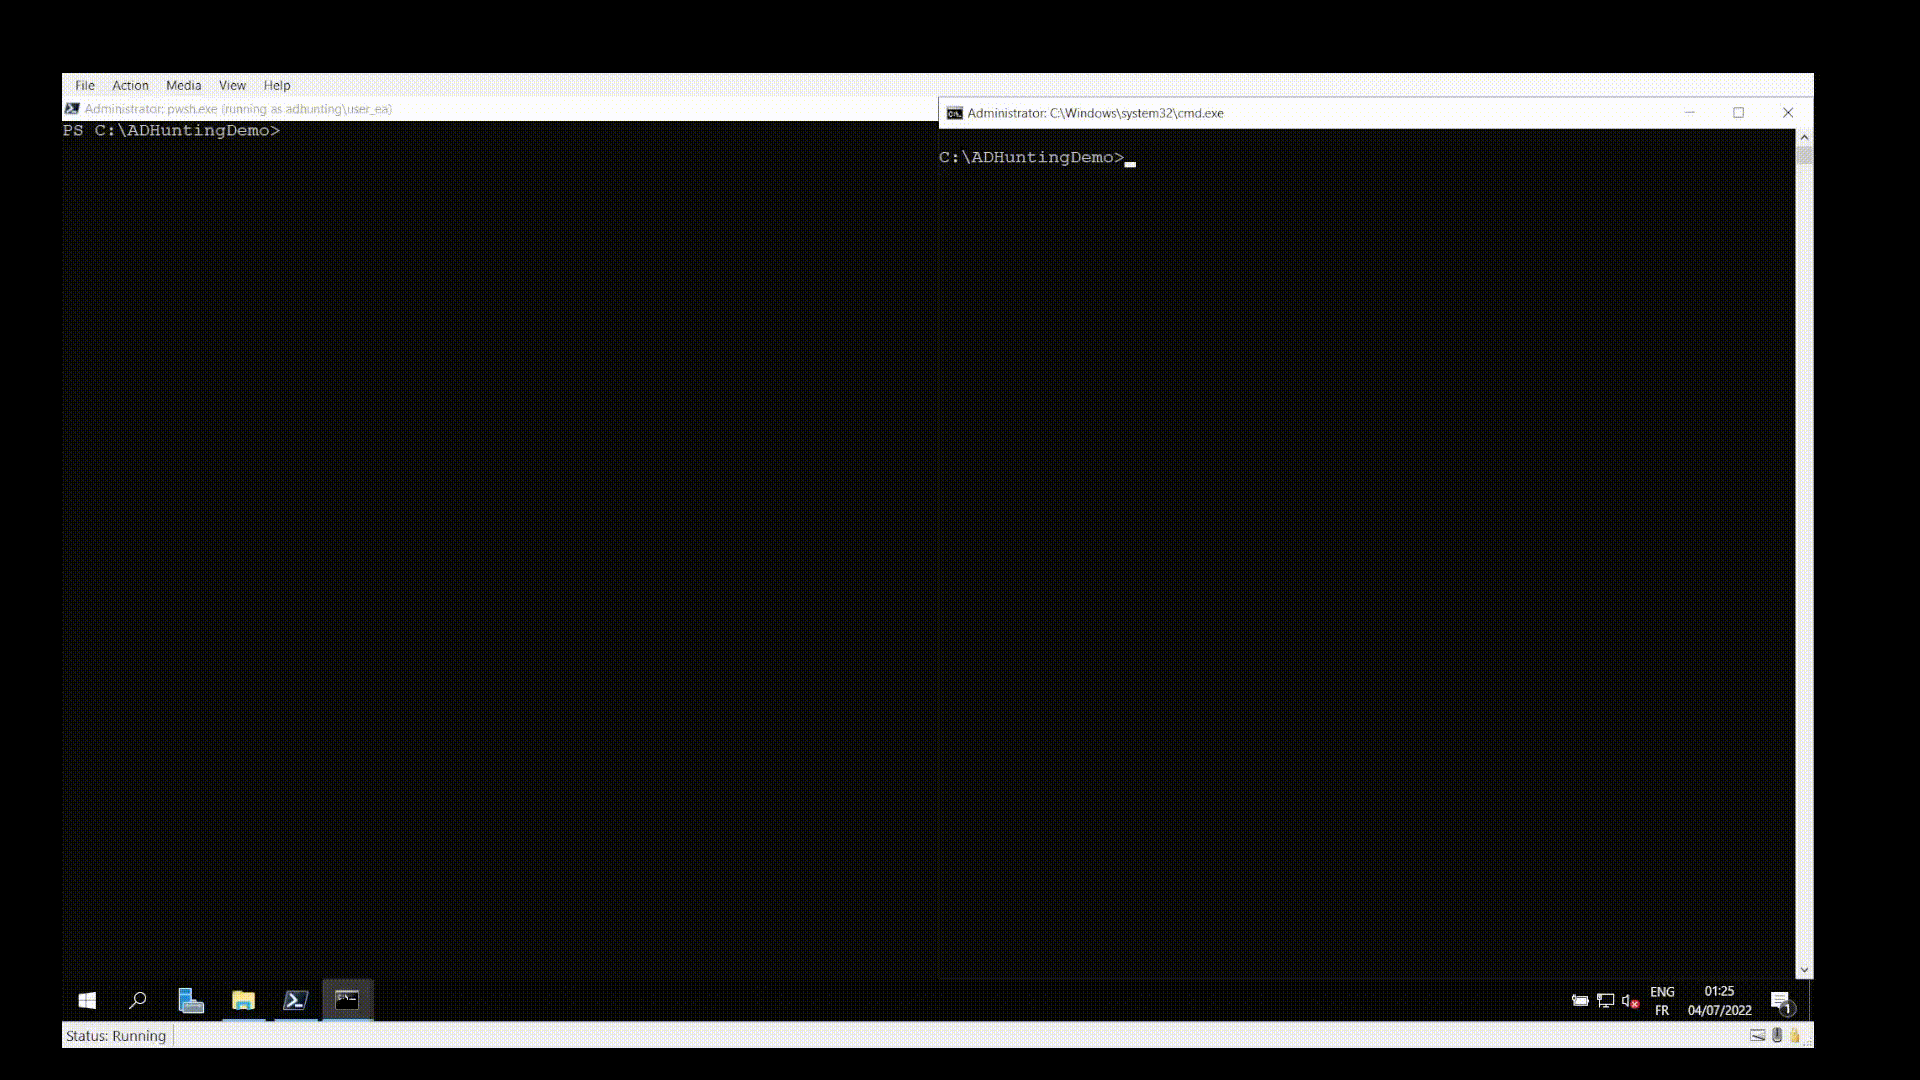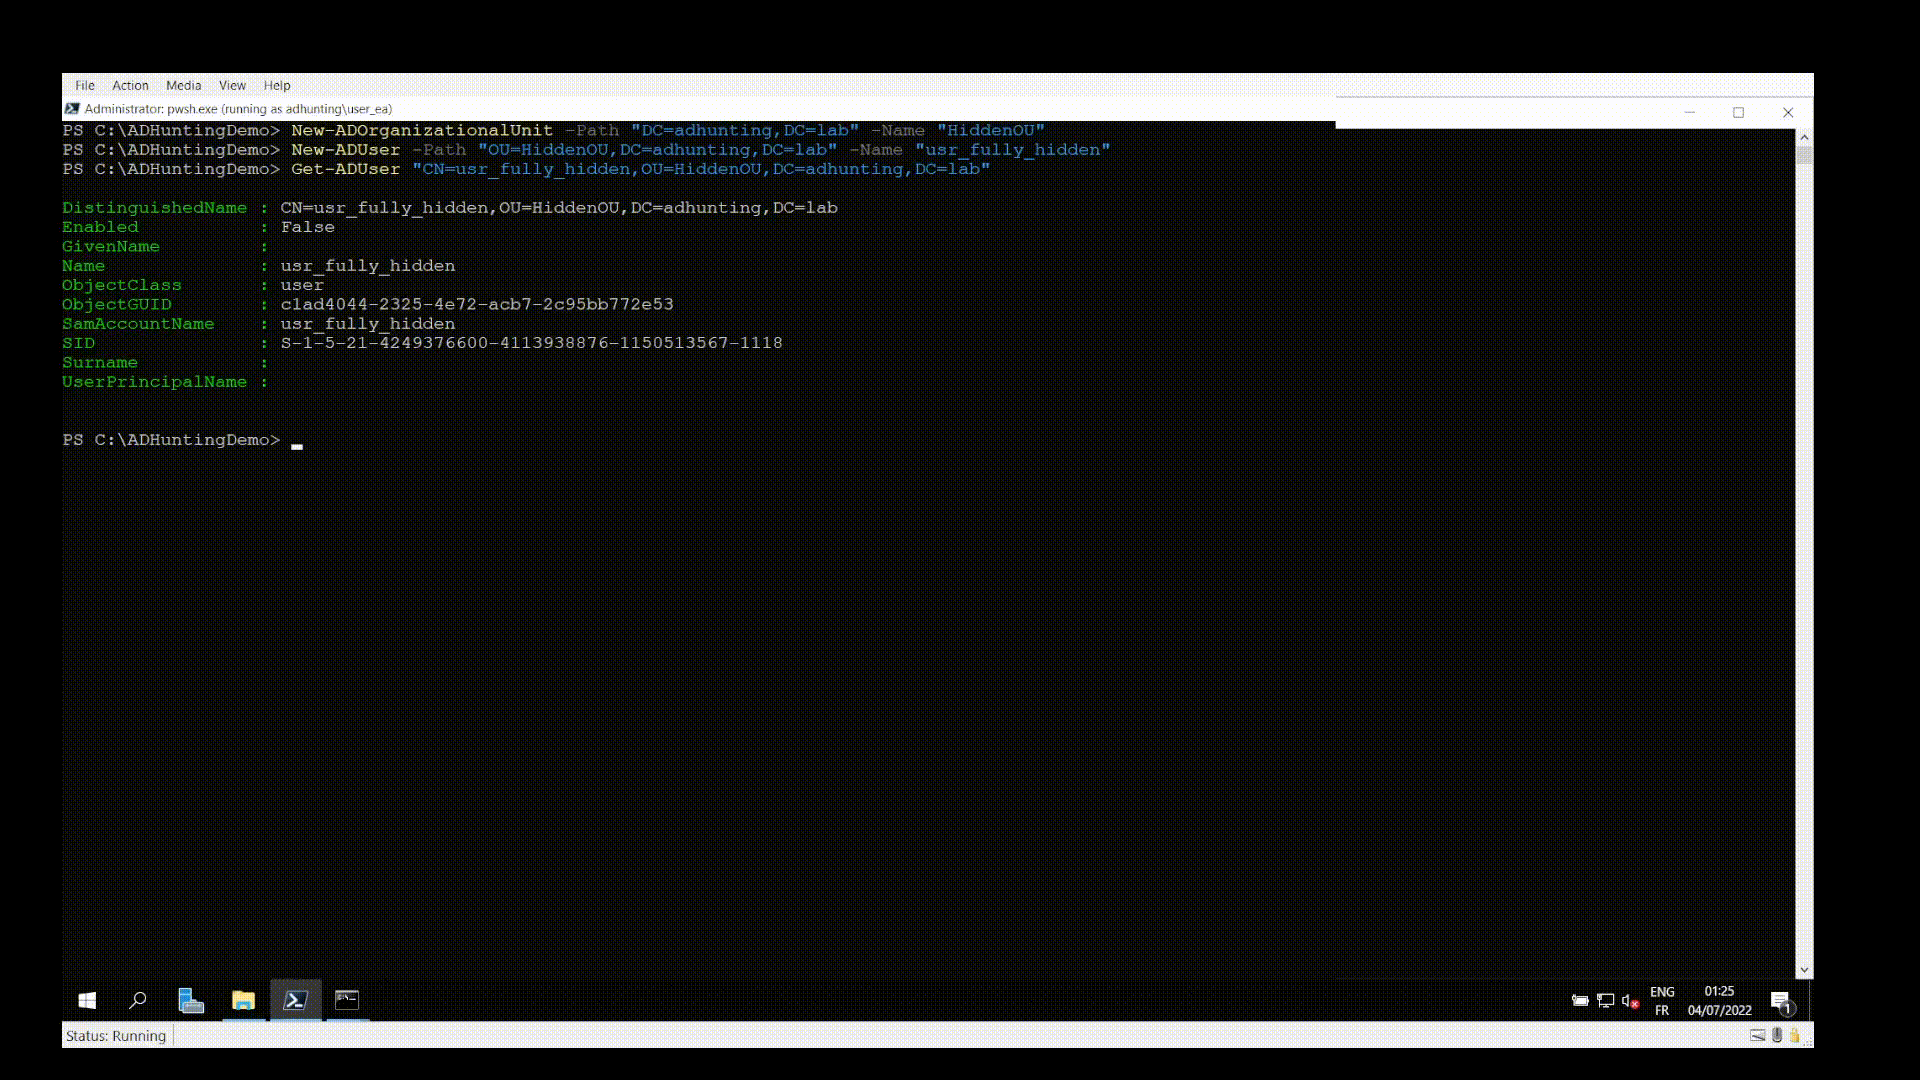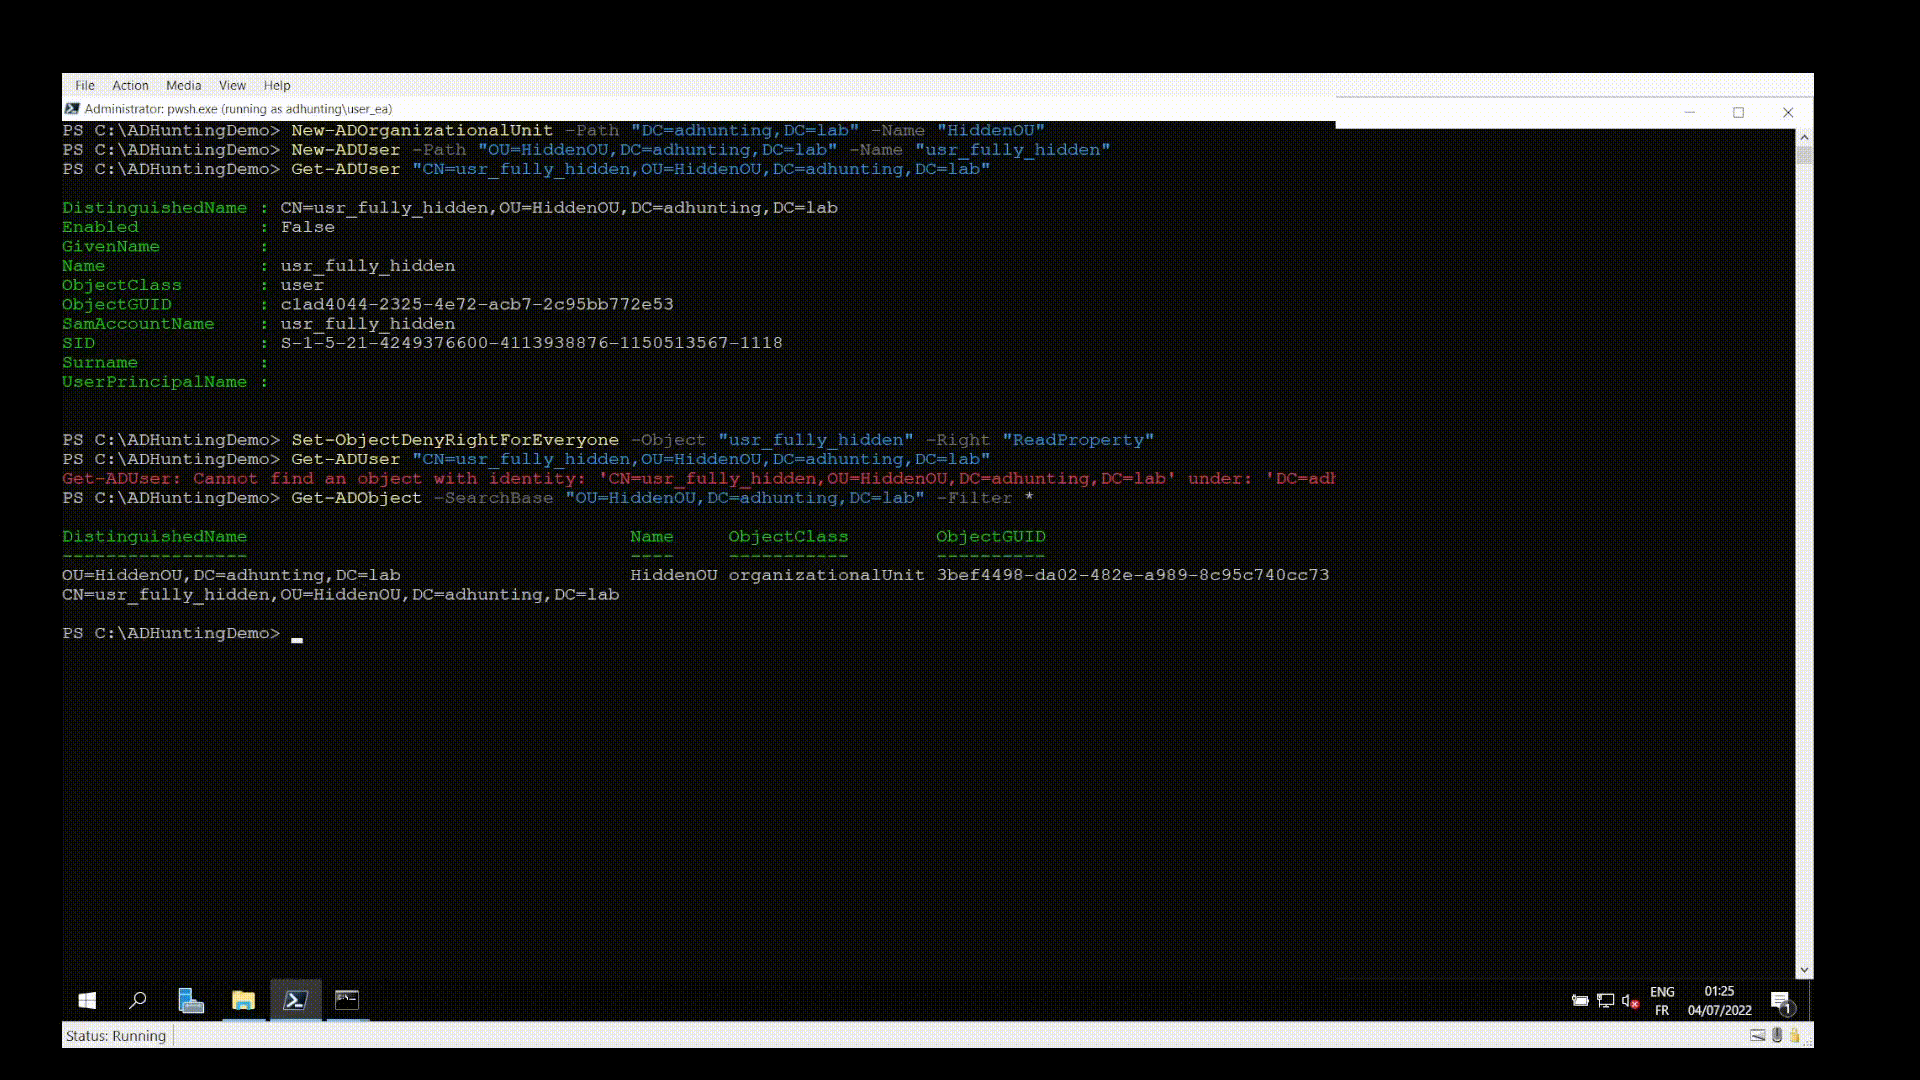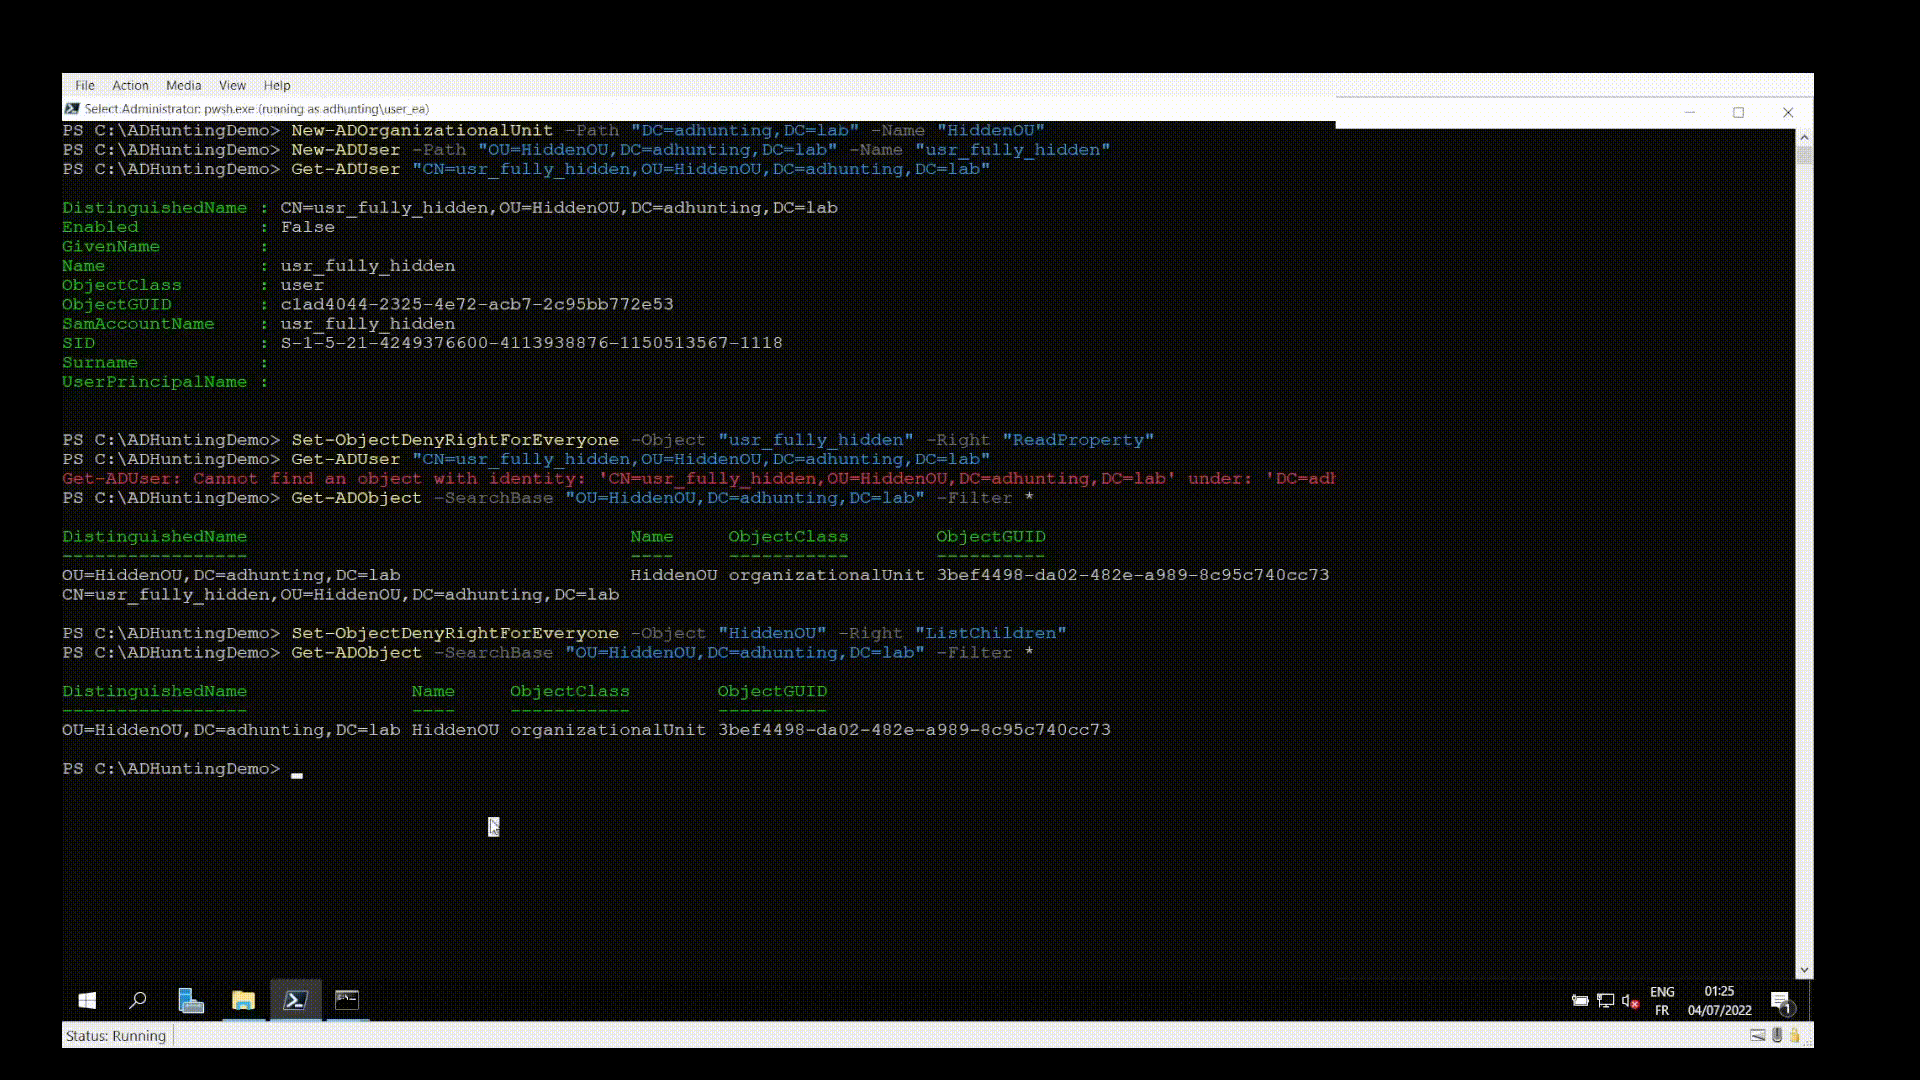 qazeer/farsightad
Script PowerShell visant à aider à la découverte des (éventuels) mécanismes de persistance déployés par un acteur de menace suite à une compromission…
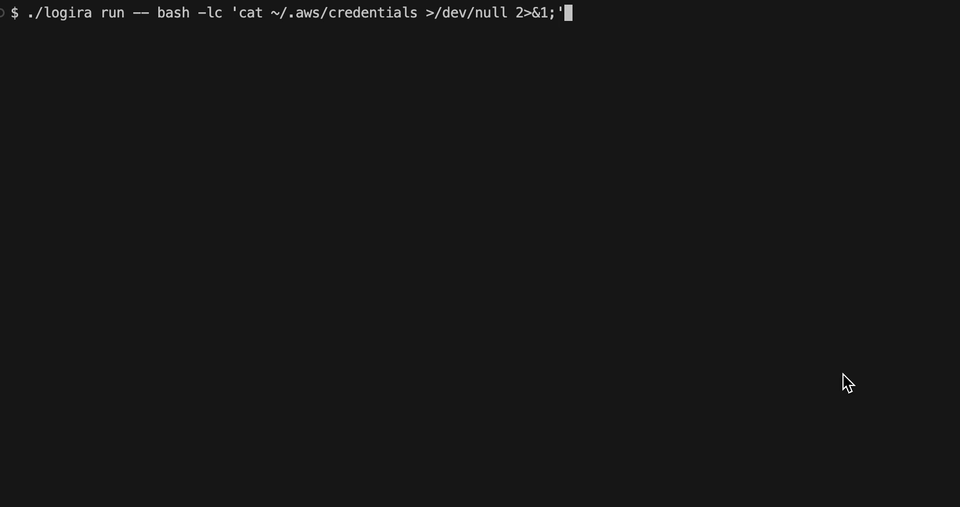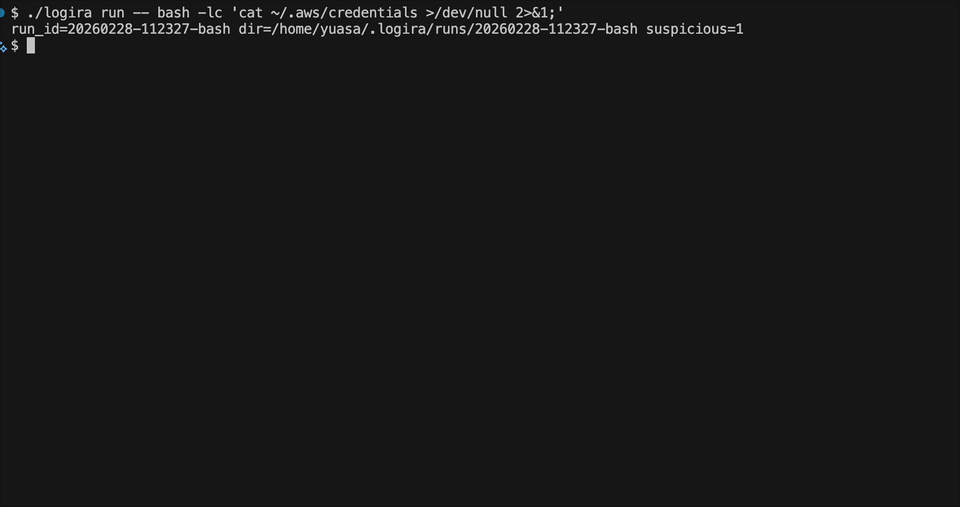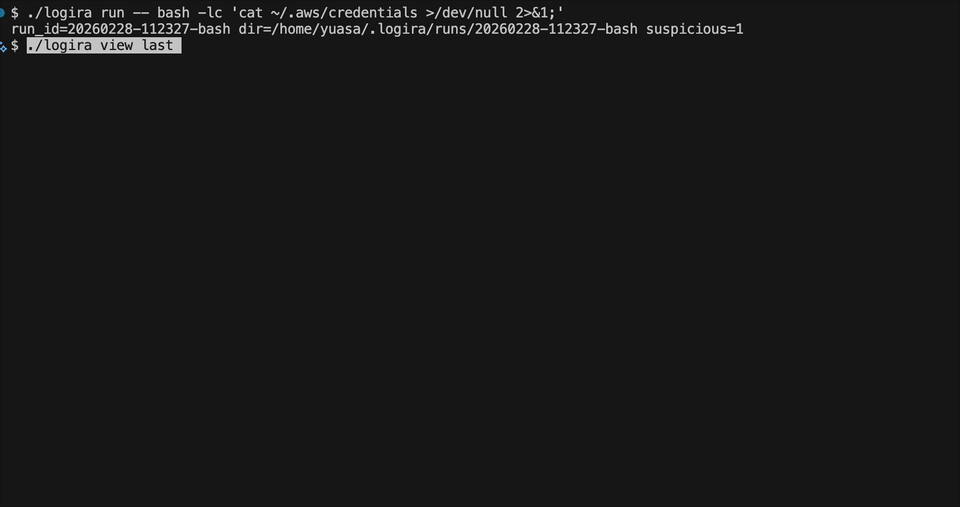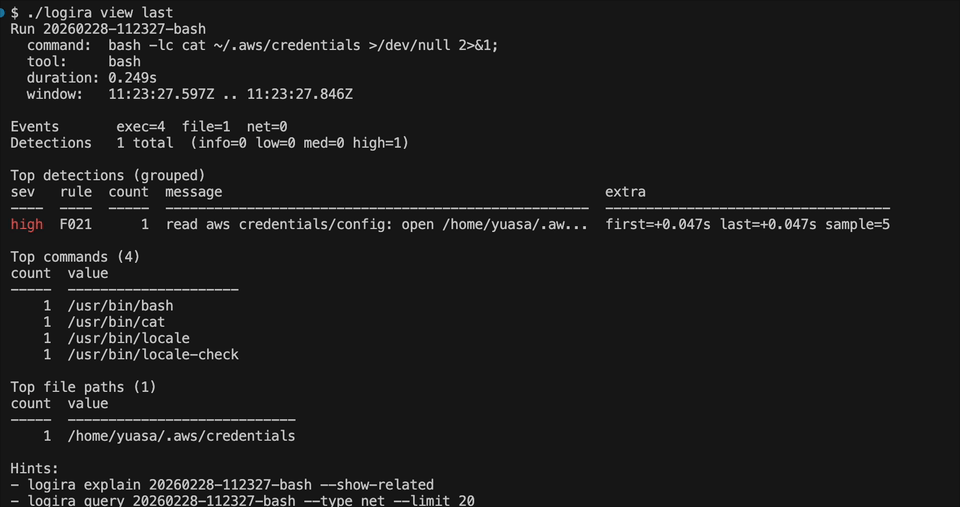 melonattacker/logira
Audit au niveau du système d'exploitation pour l'automatisation imprévisible.








