
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Analyse Forensique — Page 23 | Kitploit
Catégories

Analyse Forensique

Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.

Recommandé par Kitploit
Meilleurs outils

10 sélectionnés
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kil y a 5 mois
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kil y a 2 jours
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kil y a 17 jours
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kil y a 2 jours
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kil y a 17 jours
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kil y a 11h 9m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kil y a 3 jours
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6kil y a 9h 55m
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230il y a 9 jours
avml preview#10

avml

GitHubmicrosoft/avml
1.1kil y a 6 jours
Plus récentsPertinencePlus populairesMis à jour récemment
938 résultats
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

Un utilitaire x86 bare-metal pour vider la RAM physique directement sur le disque. Construit et testé pour des expériences d'attaque Cold Boot sur de…
memory-forensicsexploitationforensics+3
101il y a 3 mois
noia preview

noia

GitHub0x742/noia

Outil web pour parcourir les sandboxes d'applications mobiles, prévisualiser les bases de données SQLite et les fichiers binaires, et télécharger les…

android-securitydynamic-analysis-sandboxingios-security+3
125il y a 5 ans
Network-Analysis-Tools preview

Network-Analysis-Tools

GitHubazizaltuntas/network-analysis-tools

Kit d'analyse Pcap (fichier de capture) (v.1)
packet-sniffing-analysisnetwork-forensicsforensics+2
110il y a 9 ans
Invoke-DumpMDEConfig preview

Invoke-DumpMDEConfig

GitHubblacksnufkin/invoke-dumpmdeconfig

Script PowerShell pour exporter la configuration de Microsoft Defender, l'historique de protection et l'historique de protection d'Exploit Guard…

defensive-toolsconfiguration-auditingforensics+3
155il y a 2 ans
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
defensive-toolsioc-managementpacket-sniffing-analysis+5
93il y a 5 ans
sashay preview

sashay

GitHubscalabli/sashay

Sashay est un installateur automatique d'outils utiles.
vulnerability-scannersexploitationscripting-automation+6
211il y a 3 ans
incarcero preview

incarcero

GitHub0x48piraj/incarcero

Incarcero est un outil qui crée des machines virtuelles (VM) préconfigurées avec des outils d'analyse de logiciels malveillants et des paramètres de…
dynamic-analysis-sandboxingreverse-engineeringforensics+4
93il y a 2 ans
webshell-analyzer preview

webshell-analyzer

GitHubtstillz/webshell-analyzer

Scanneur et analyseur de shells web.
static-analysisvulnerability-scannersforensics+2
113il y a 3 ans
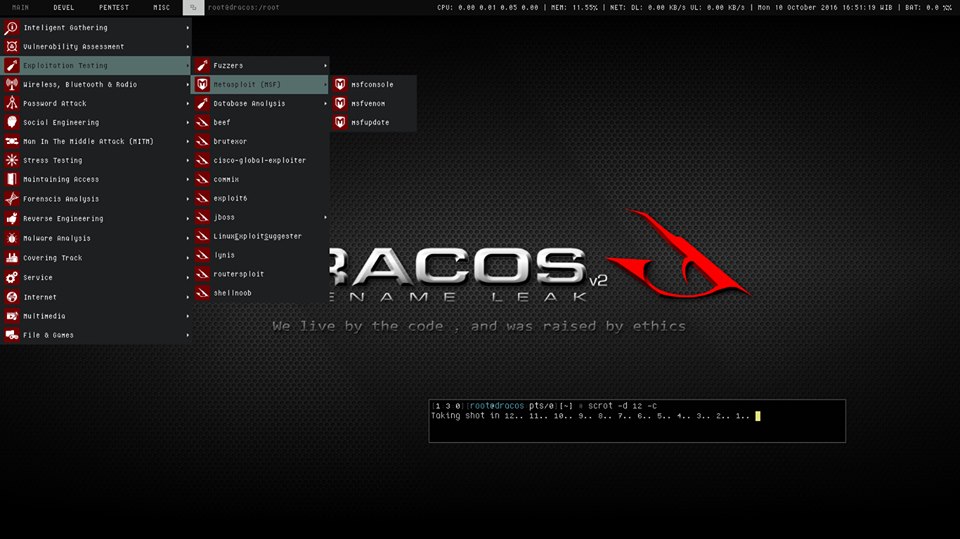
DracOS preview

DracOS

GitHubscreetsec/dracos

Dracos Linux ( www.dracos-linux.org ) est le système d'exploitation Linux d'Indonésie.

penetration-testing-frameworksprivilege-escalationvulnerability-scanners+8
58il y a 9 ans
PolinRider preview

PolinRider

GitHubopensourcemalware/polinrider

Dossier technique sur l'attaque de la chaîne d'approvisionnement PolinRider liée à la Corée du Nord, documentant l'injection de payload JS obfusqué,…
ioc-managementosintvulnerability-analysis+8
78il y a 3 mois
sandfly-entropyscan preview

sandfly-entropyscan

GitHubsandflysecurity/sandfly-entropyscan

Scanner d'entropie pour Linux afin de détecter les binaires compressés ou chiffrés liés aux logiciels malveillants. Trouve les fichiers malveillants…
forensicsmalware-analysisbinary-analysis+1
170il y a 2 ans
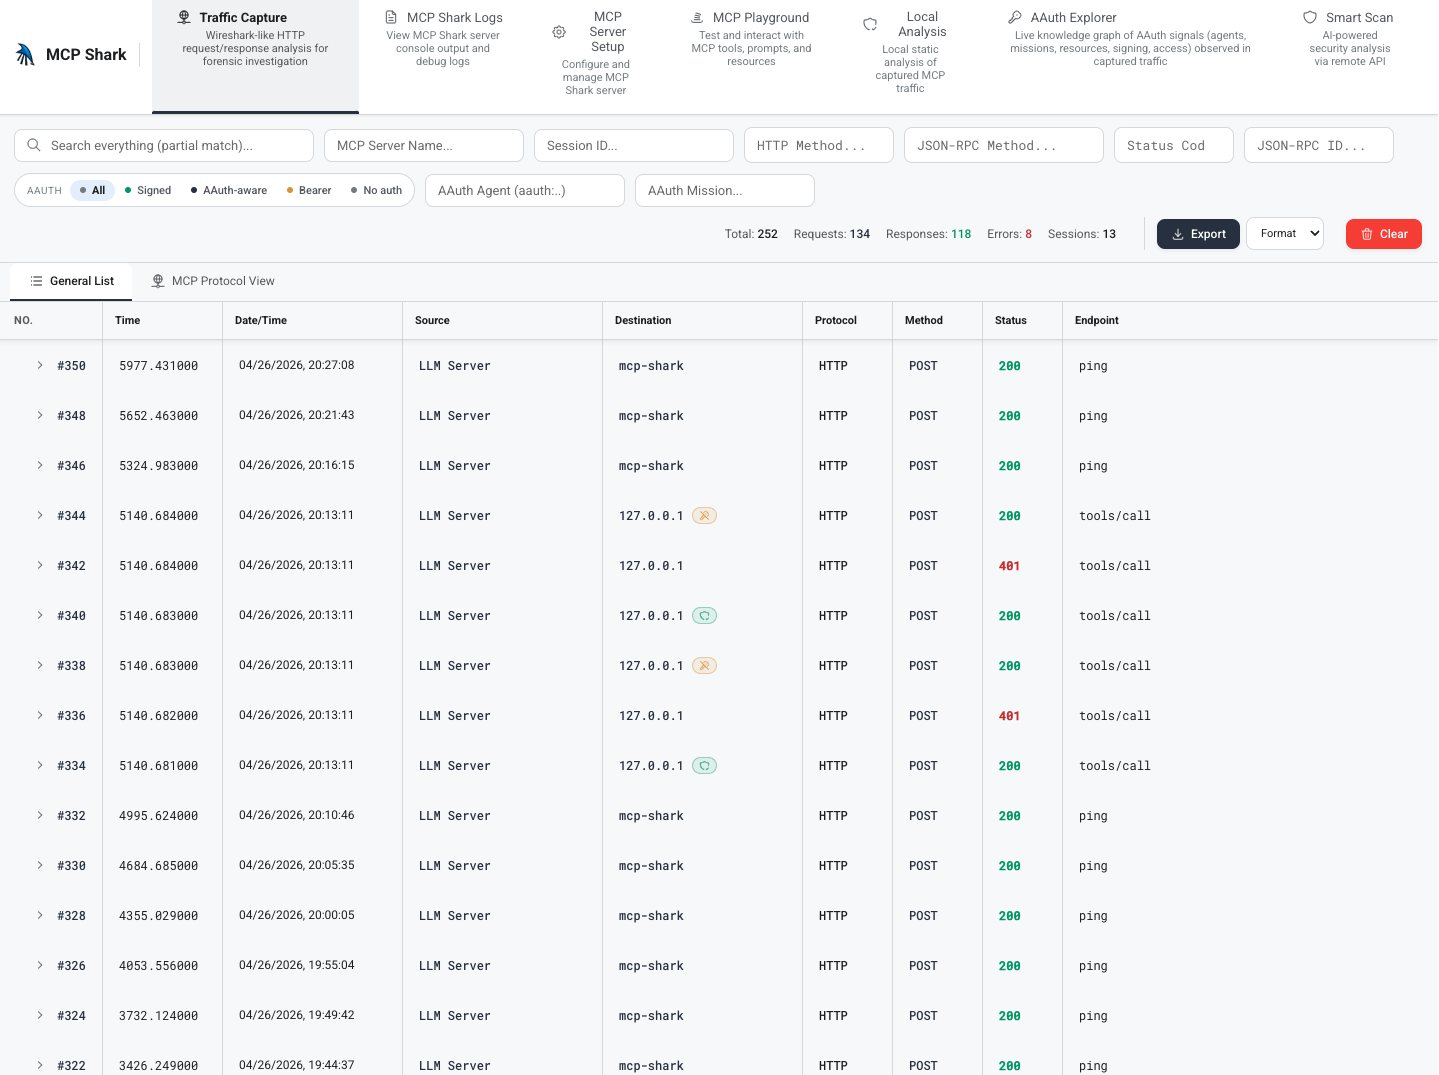
mcp-shark preview

mcp-shark

GitHubmcp-shark/mcp-shark

Analyse forensique à la Wireshark pour les communications du Model Context Protocol Capturez, inspectez et enquêtez sur toutes les requêtes et…

packet-sniffing-analysisstatic-analysisvulnerability-scanners+7
172il y a 6 mois
LEAF preview

LEAF

GitHubalex-cart/leaf

Cadre d'acquisition de preuves pour Linux
disk-forensicsioc-managementmemory-forensics+5
120il y a 2 ans
ExtractUsnJrnl preview

ExtractUsnJrnl

GitHubjschicht/extractusnjrnl

Outil pour extraire le $UsnJrnl d'un volume NTFS
disk-forensicsforensicsdata-recovery+1
110il y a 7 ans
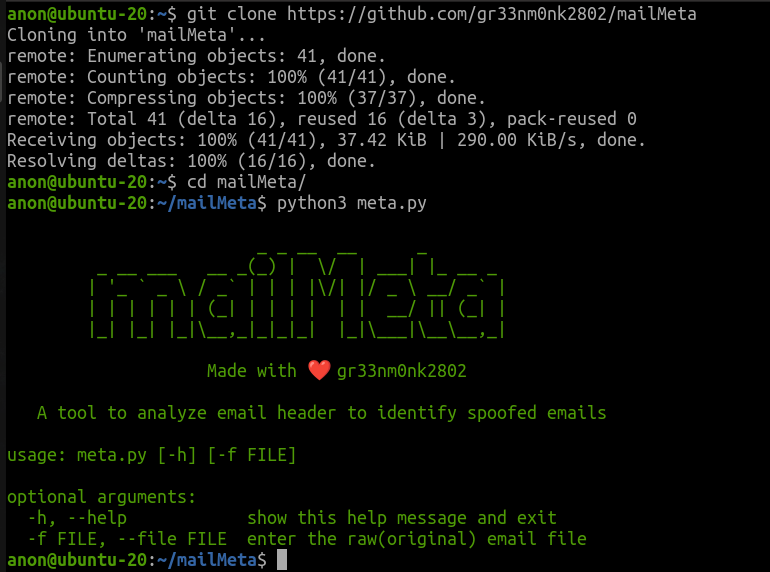
mailMeta preview

mailMeta

GitHubgr33nm0nk2802/mailmeta

Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.

osintphishing-toolsforensics+2
175il y a 5 ans
Judge-Jury-and-Executable preview

Judge-Jury-and-Executable

GitHubadamwhitehat/judge-jury-and-executable

Un scanner d'analyse médico-légale du système de fichiers et un outil de chasse aux menaces. Analyse les systèmes de fichiers au niveau MFT et OS et…
disk-forensicsioc-managementvulnerability-analysis+8
85il y a 6 mois
MEAT preview

MEAT

GitHubjfarley248/meat

Cette boîte à outils vise à aider les enquêteurs judiciaires à réaliser différents types d'acquisitions sur des appareils iOS.
ios-securityforensicsmobile-forensics+2
168il y a 6 ans
Bramble preview

Bramble

GitHubmarcrowproject/bramble

Bramble est une suite Open source de hacking.

packet-sniffing-analysiswi-fi-auditingpassword-attacks+6
88il y a 6 ans
Précédent1…222324…53Suivant








