
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Analyse Forensique — Page 25 | Kitploit
Catégories

Analyse Forensique

Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.

Recommandé par Kitploit
Meilleurs outils

10 sélectionnés
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kil y a 5 mois
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kil y a 2 jours
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kil y a 18 jours
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kil y a 20h 59m
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kil y a 18 jours
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kil y a 21h 22m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kil y a 4 jours
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6kil y a 20h 7m
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230il y a 9 jours
avml preview#10

avml

GitHubmicrosoft/avml
1.1kil y a 6 jours
Plus récentsPertinencePlus populairesMis à jour récemment
938 résultats
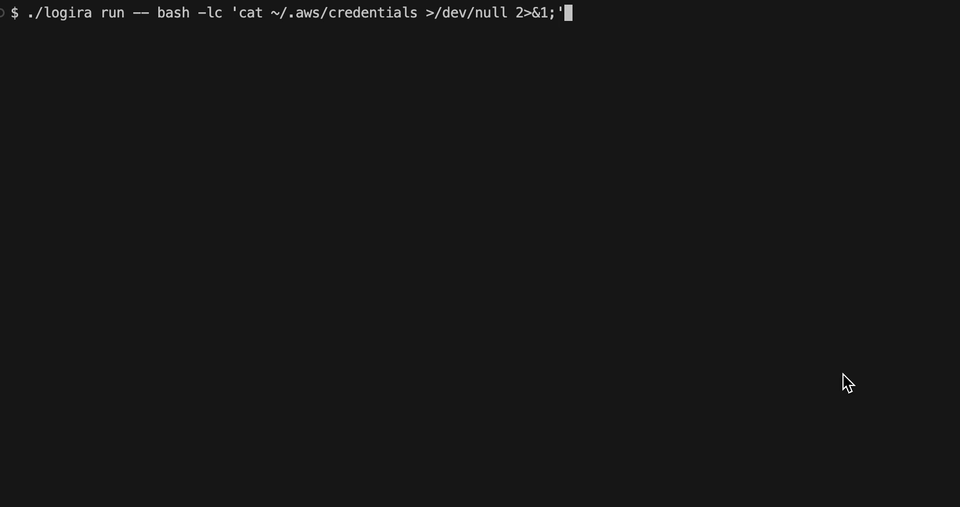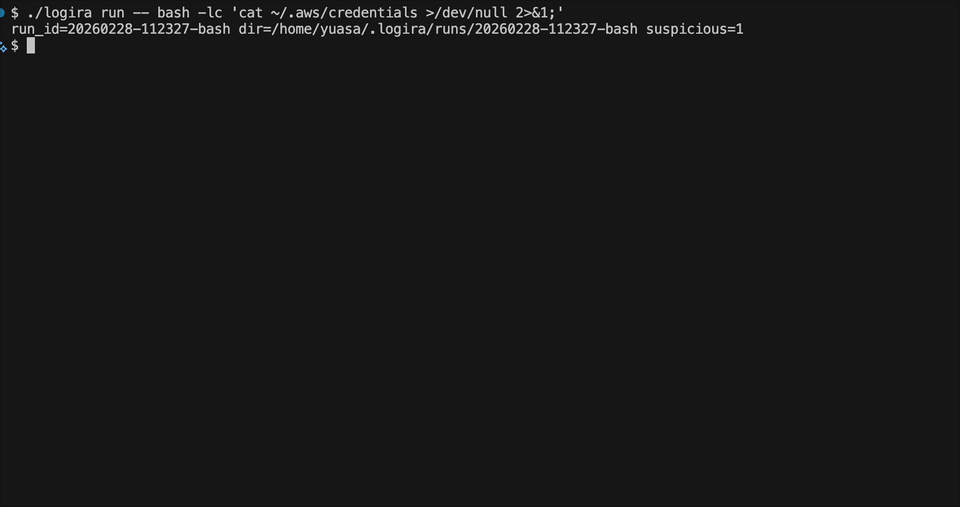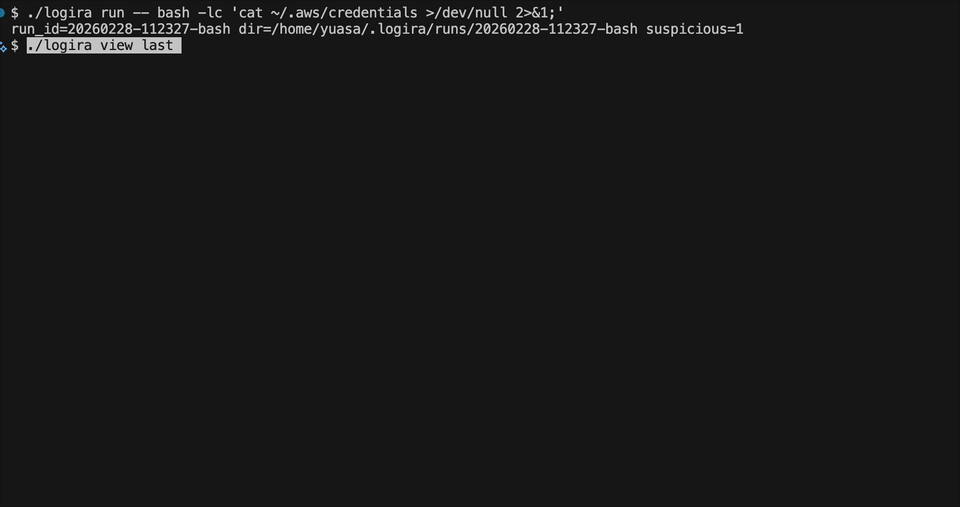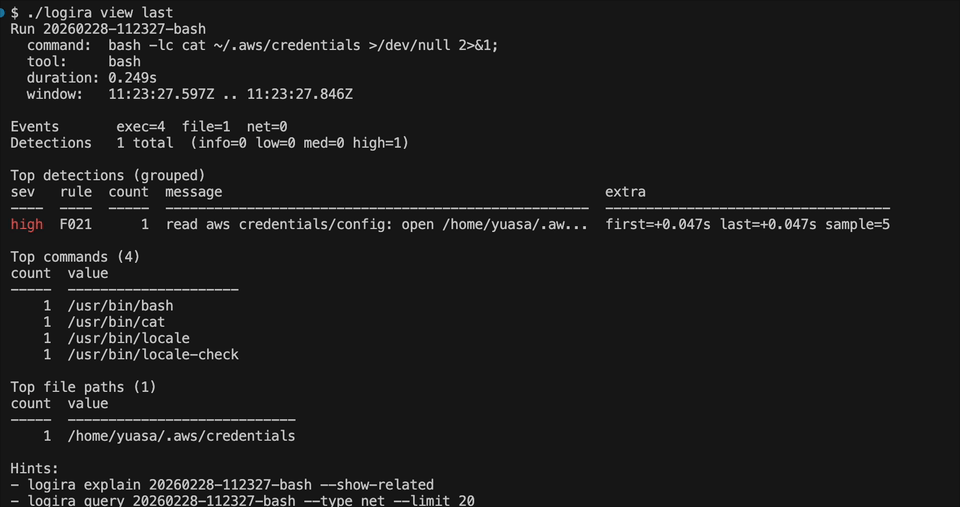
logira preview

logira

GitHubmelonattacker/logira

Audit au niveau du système d'exploitation pour l'automatisation imprévisible.
forensicsincident-response
76il y a 5 mois
Vol3xp preview

Vol3xp

GitHubmemoryforensics1/vol3xp

Volatility Explorer Suit (volatility 3)

memory-forensicsreverse-engineeringforensics+3
70il y a 3 ans
rawsec-cybersecurity-inventory preview

rawsec-cybersecurity-inventory

GitLabrawsec/rawsec-cybersecurity-list

Inventaire organisé d'outils et de ressources de cybersécurité couvrant les tests d'intrusion, la forensique, l'OSINT, la sécurité web, l'analyse de…

osintvulnerability-scannersforensics+9
36il y a 2 mois
SPiCa preview

SPiCa

GitHub0xkirisame/spica

Détecteur de rootkit Linux basé sur eBPF utilisant une analyse multi-canal à vues croisées (sched_switch, NMI, /proc) pour détecter DKOM, la…
defensive-toolsioc-managementforensics+7
104il y a 3 mois
Anti-Forensics preview

Anti-Forensics

GitHubashemery/anti-forensics

Un dépôt pour suivre les techniques anti-forensiques.
encryption-decryption-toolsforensicssteganography+3
121il y a 3 ans
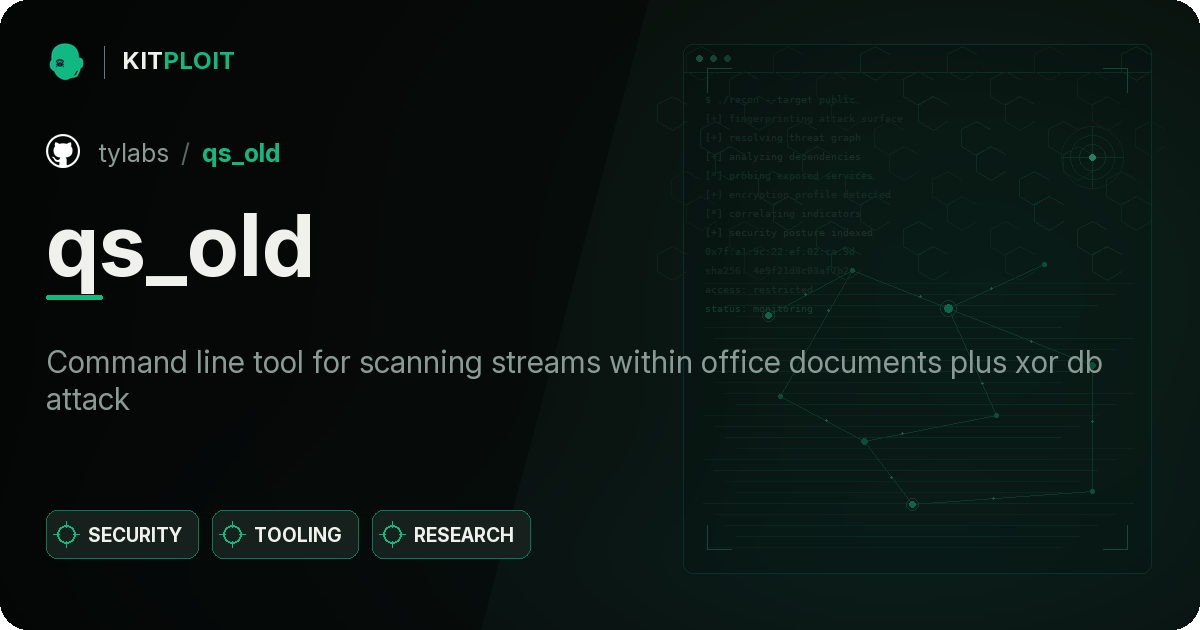
SentinelNav preview

SentinelNav

GitHubsmolfiddle/sentinelnav

SentinelNav: outil de visualisation binaire et d'analyse forensique en Python pur, sans dépendance.
memory-forensicsreverse-engineeringforensics+4
146il y a 11 mois
qs_old preview

qs_old

GitHubtylabs/qs_old

Outil en ligne de commande pour analyser les flux dans les documents Office ainsi que l'attaque xor db
static-analysisvulnerability-analysisforensics+1
127il y a 3 ans
jdvrif preview

jdvrif

GitHubcleasbycode/jdvrif

Steganography Tool for JPG Images

encryption-decryption-toolsdata-exfiltrationforensics+3
69il y a 14 heures
DraculaOS preview

DraculaOS

GitHubemrekybs/draculaos

Dracula OS est un système d'exploitation Linux méticuleusement conçu pour les missions d'OSINT (Open Source Intelligence) et de Cyber ​​Intelligence.

osintreconnaissancevulnerability-scanners+9
94il y a 11 mois
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Bac à sable autonome de malwares pour VM Windows exécutant capemon, avec visionneuse de triage GUI, signatures YARA, extraction d'IOC, analyse réseau…
defensive-toolsioc-managementdynamic-analysis-sandboxing+7
60il y a 28 jours
NoMoreXOR preview

NoMoreXOR

GitHubhiddenillusion/nomorexor

Outil pour aider à deviner la clé XOR de 256 octets d'un fichier en utilisant l'analyse de fréquences.
static-analysisreverse-engineeringforensics+3
91il y a 8 ans
flowinspect preview

flowinspect

GitHub7h3ram/flowinspect

Un outil d'inspection réseau
packet-sniffing-analysisvulnerability-analysisshellcode+5
82il y a 9 ans
Linpmem preview

Linpmem

GitHubvelocidex/linpmem

Pilote du noyau Linux pour l'acquisition de la mémoire physique, permettant un accès en lecture à toute adresse physique, y compris la mémoire…
memory-forensicsforensicsdigital-forensics+1
105il y a 1 an
dotnetfile preview

dotnetfile

GitHubpan-unit42/dotnetfile

Bibliothèque Python pour analyser les métadonnées CLR/PE des assemblys .NET, exposant les streams et les empreintes de hachage pour faciliter…
static-analysishash-analysisreverse-engineering+4
119il y a 8 mois
tofu preview

tofu

GitHubpuckblush/tofu

Outil de piratage du système de fichiers Windows hors ligne pour Linux

password-crackingprivilege-escalationexploitation+2
98il y a 4 ans
usbsnoop preview

usbsnoop

GitHubyeet-src/usbsnoop

Sniffer de transferts USB en direct et à l'échelle du système en eBPF — décode le trafic USB en ligne (SETUP de contrôle, SCSI, HID) à partir de deux…

embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+7
85il y a 2 mois
OffsetInspect preview

OffsetInspect

GitHubwarpedatom/offsetinspect

Boîte à outils PowerShell pour l'analyse des limites de détection AMSI/Defender et le tri statique des malwares fait correspondre les décalages…
defensive-toolsstatic-analysisvulnerability-analysis+8
82il y a 3 mois
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

Un serveur MCP (Model Context Protocol) qui transforme toutes les fonctions du débogueur Windows pybag en outils MCP natifs. Il permet aux clients…


dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
86il y a 6 mois
Précédent1…242526…53Suivant









