

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
mXtract — mXtract - Extracteur de mémoire & Analyseur | Kitploit

Outils/GitHubGitHub/rek7/mxtract
Cassage de Mots de PasseCriminalistique MémoireAnalyse ForensiqueCollecte d'InformationsTests d'Intrusion
GitHubrek7/mxtract

mXtract

mXtract - Extracteur de mémoire & Analyseur

Voir le dépôt
5879041il y a 5 ansVérifié par Kitploit
Partager

mXtract

Build Status License

mXtract est un outil open source basé sur Linux qui analyse et extrait la mémoire. Développé comme un outil de test d'intrusion, son objectif principal est de scanner la mémoire à la recherche de clés privées, d'adresses IP et de mots de passe à l'aide d'expressions régulières. N'oubliez pas que la qualité de vos résultats dépend de celle de vos expressions régulières.

Captures d'écran

Screenshot

Analyse en mode verbeux avec une simple regex IP, en scannant chaque segment de données, en affichant les informations du processus et en scannant les fichiers d'environnement. Screenshot
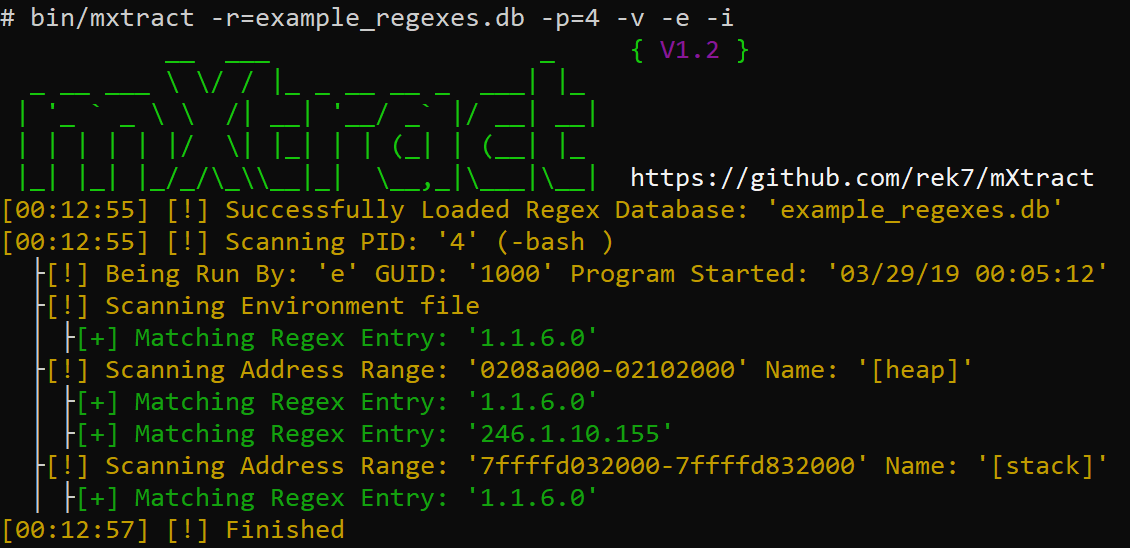
Analyse en mode verbeux avec une simple regex IP, en scannant uniquement le tas et la pile, en affichant les informations du processus et en scannant les fichiers d'environnement. Screenshot
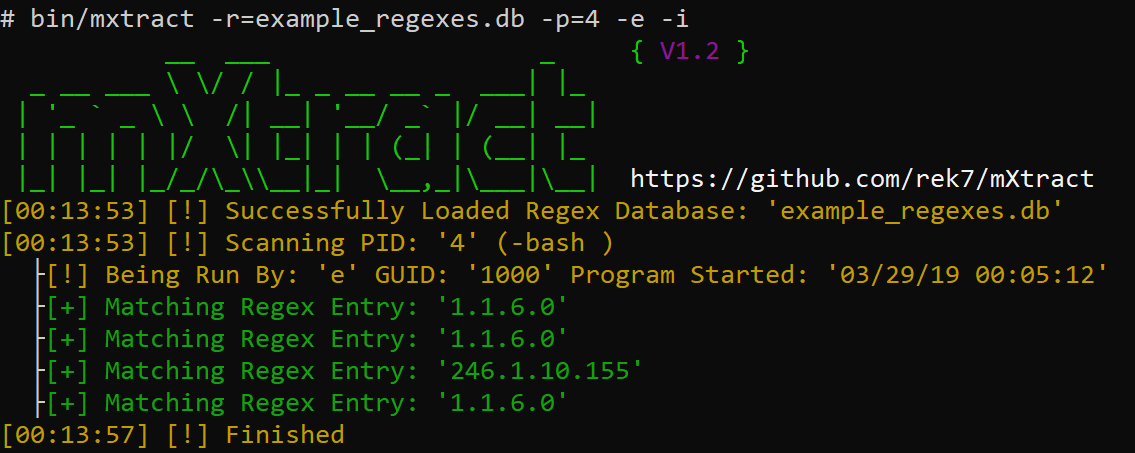
Analyse sans mode verbeux, avec une simple regex IP, en affichant les informations du processus et en scannant les fichiers d'environnement.

Pourquoi extraire directement de la mémoire ?

Dans la plupart des environnements Linux, les utilisateurs peuvent accéder à la mémoire des processus, ce qui permet aux attaquants de récupérer des identifiants, des clés privées ou tout ce qui ne devrait pas être visible mais qui est traité en clair par un programme.

Fonctionnalités

  • Possibilité d'entrer des listes d'expressions régulières
  • Affichage clair et lisible
  • Vérification si la plage mémoire est inscriptible avec les permissions actuelles
  • Sortie en XML et HTML en plus de la sortie par défaut (nom du processus : résultat)
  • Possibilité de scanner en masse tous les processus ou un PID spécifique
  • Choix des sections mémoire à scanner
  • Affichage d'informations détaillées sur le processus
  • Possibilité de scanner les fichiers d'environnement du processus
  • Les vidages mémoire suppriment automatiquement les caractères unicode, ce qui permet le traitement avec d'autres outils ou manuellement

Pour commencer

  1. Téléchargement : git clone https://github.com/rek7/mXtract
  2. Compilation : cd mXtract && sh compile.sh

Ceci créera le répertoire bin/ et compilera le binaire sous le nom mxtract.

Commandes

$ ./mxtract -h
           __  ___                  _     { V1.2 }
  _ __ ___ \ \/ / |_ _ __ __ _  ___| |_ 
 | '_ ` _ \ \  /| __| '__/ _` |/ __| __|
 | | | | | |/  \| |_| | | (_| | (__| |_ 
 |_| |_| |_/_/\_\\__|_|  \__,_|\___|\__|  https://github.com/rek7/mXtract
Usage: ./mxtract [args]
General:
        -v      Enable Verbose Output
        -s      Suppress Banner
        -h      Help
        -c      Suppress Colored Output
Target and Regex:
        -i      Show Detailed Process/User Info
        -a      Scan all Memory Ranges not just Heap/Stack
        -e      Scan Process Environment Files
        -w      Check if Memory Range is Writable
        -r=     Regex Database to Use
        -p=     Specify Single PID to Scan
Output:
        -x      Format Regex Results to XML
        -r      Format Regex Results to an HTML Document
        -wm     Write Raw Memory to File Default Directory is: 'pid/'
        -wi     Write Process Info to Beginning of File (Used in Conjunction with -wm)
        -wr     Write Regex Output to File (Will Appear in the Output Directory)
        -f=     Regex Results Filename Default is: 'regex_results.txt'
        -d=     Custom Ouput Directory
Either -r= or -wm needed

Soit -r= ou -wm nécessaire

Exemple d'utilisation

$ ./mxtract -wm -wr -e -i -d=/tmp/output/ -r=example_regexes.db

Présenté sur :

  • https://www.kitploit.com/2019/03/mxtract-memory-extractor-analyzer.html
  • https://blog.hackersonlineclub.com/2019/03/mxtract-opensource-linux-based-memory.html
  • https://firmwaresecurity.com/2019/03/22/mxtract-linux-based-tool-that-analyses-and-dumps-memory/
  • https://twitter.com/TheHackersNews/status/1108987907711352833
  • https://twitter.com/binitamshah/status/1109832206220963841
  • https://twitter.com/Dinosn/status/1108958417354252289
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





