
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
 torvalds/linux
Arborescence des sources du noyau Linux
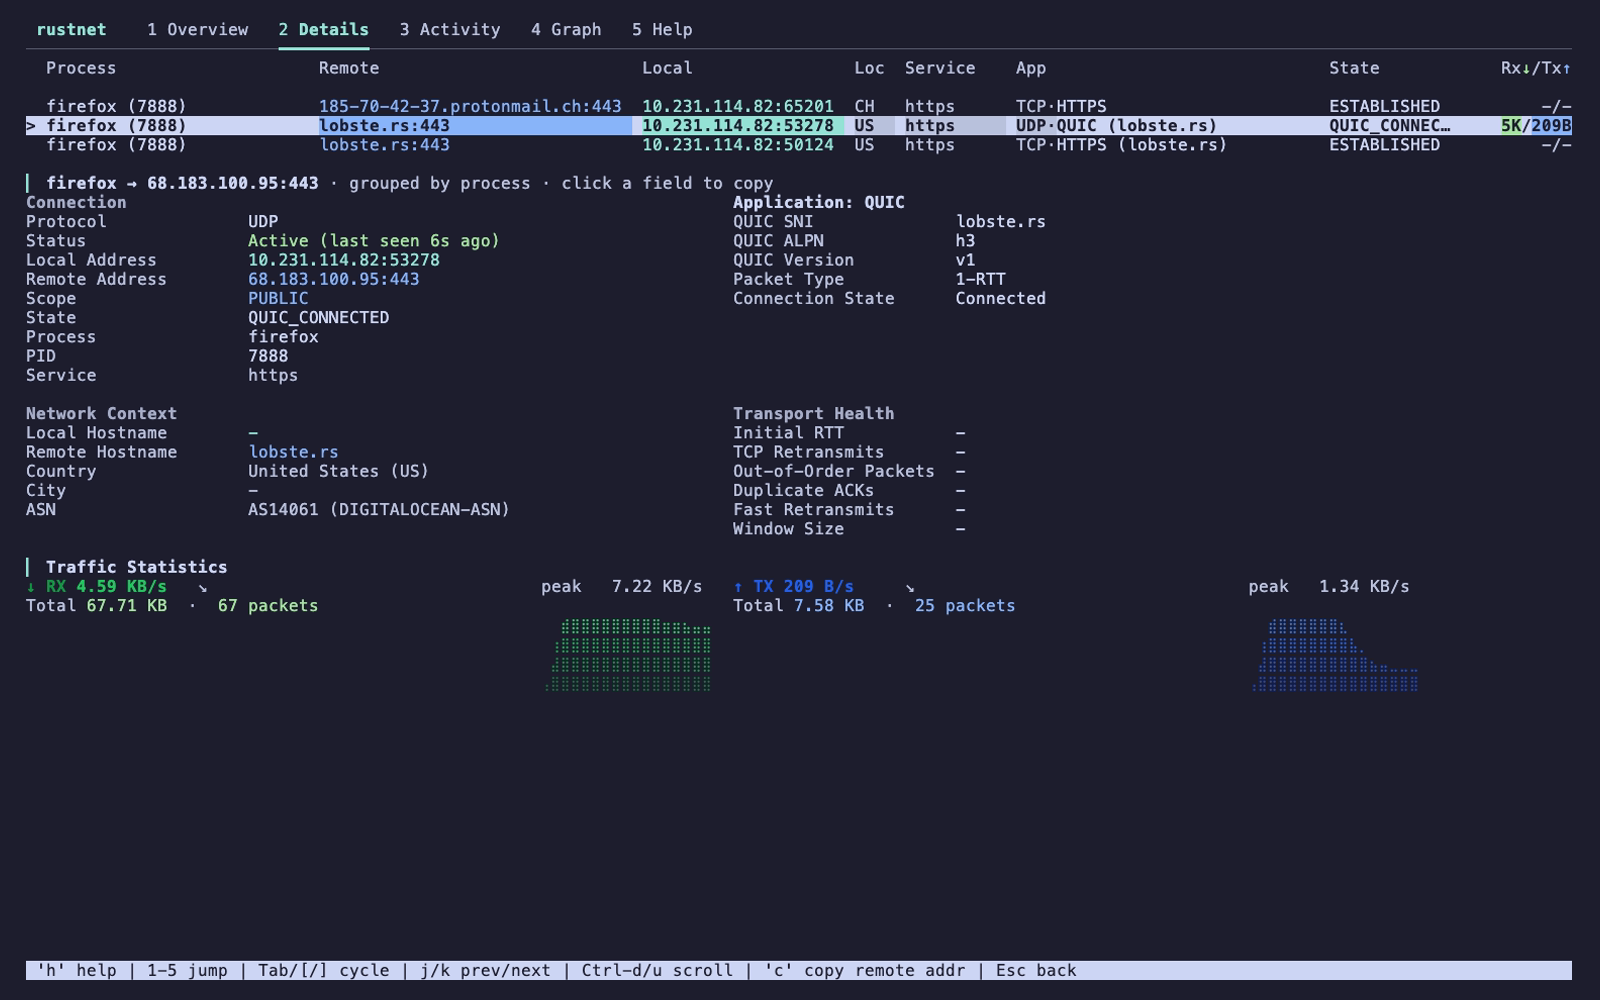 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 velocidex/velociraptor
Creuser plus profond....
 erocarrera/pefile
pefile est un module Python pour lire et travailler avec les fichiers PE (Portable Executable)
 virustotal/yara-x
Une réécriture de YARA en Rust.
 kevoreilly/capev2
Extraction de configuration et de payload de malware
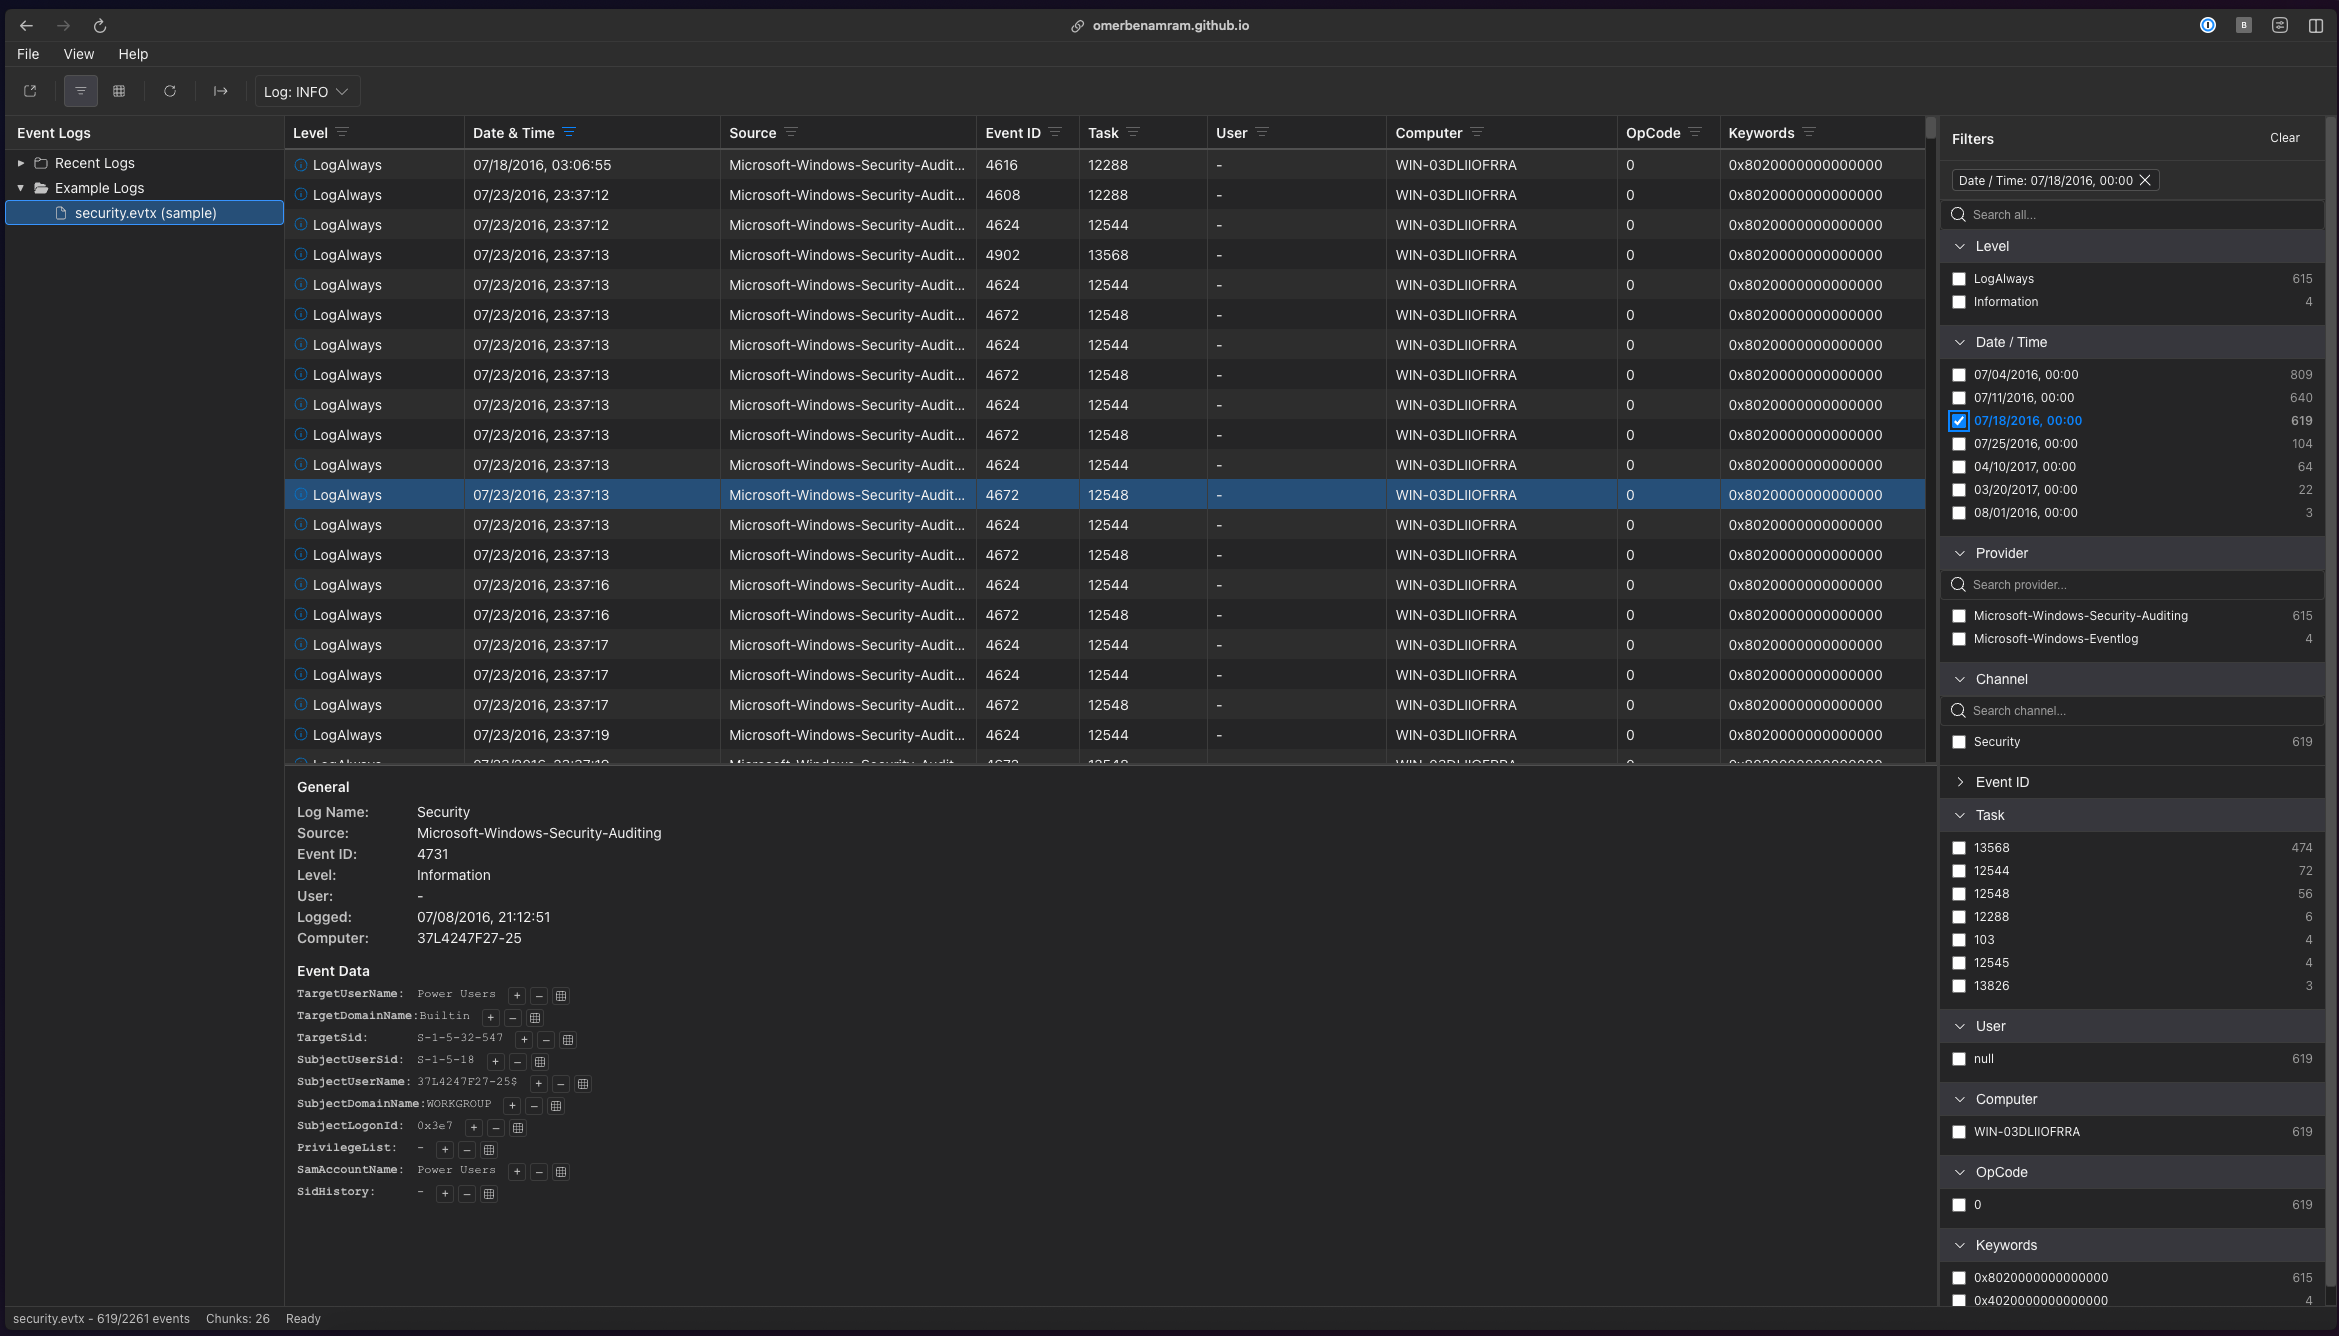 omerbenamram/evtx
Un analyseur rapide (et sûr) pour le format de journal d'événements XML Windows (EVTX)
 binref/refinery
Analyse de triage à haute intensité
 mvt-project/mvt
Kit de collecte et d'analyse forensique pour appareils Android et iOS afin d'identifier une compromission potentielle par des logiciels espions…
 seladb/pcapplusplus
Bibliothèque C++ multiplateforme pour la capture, l'analyse, la création et l'analyse de paquets réseau haute performance. Prend en charge libpcap,…
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 tjnel/certgraveyard_yara
Génération automatisée de règles YARA à partir de la base de données de certificats compromis de Cert Central.
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 aipentest/cyberstrikeai
Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire…
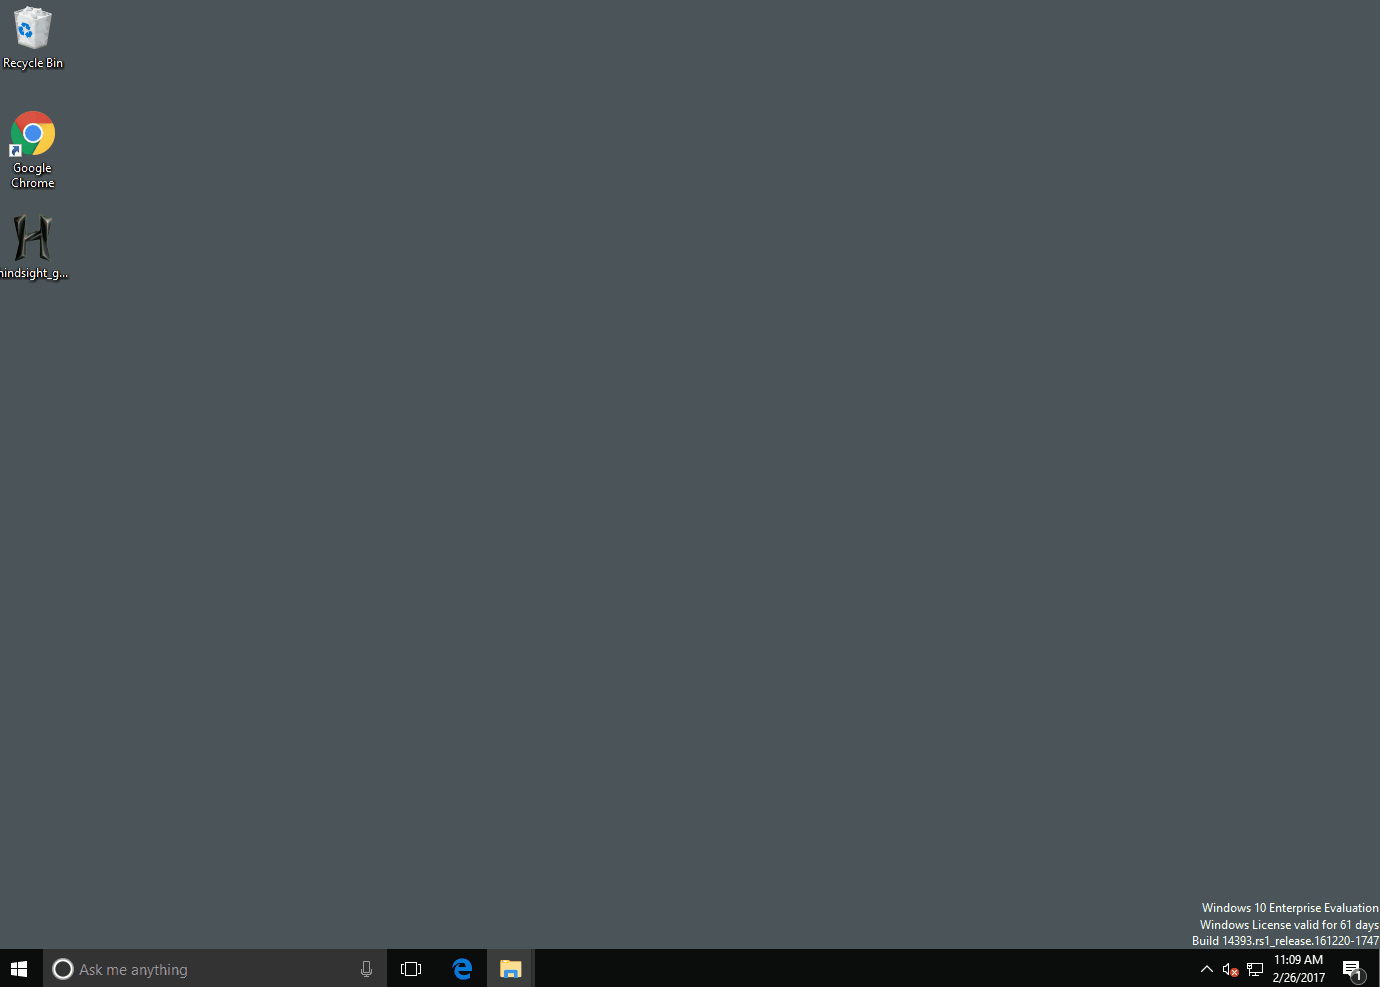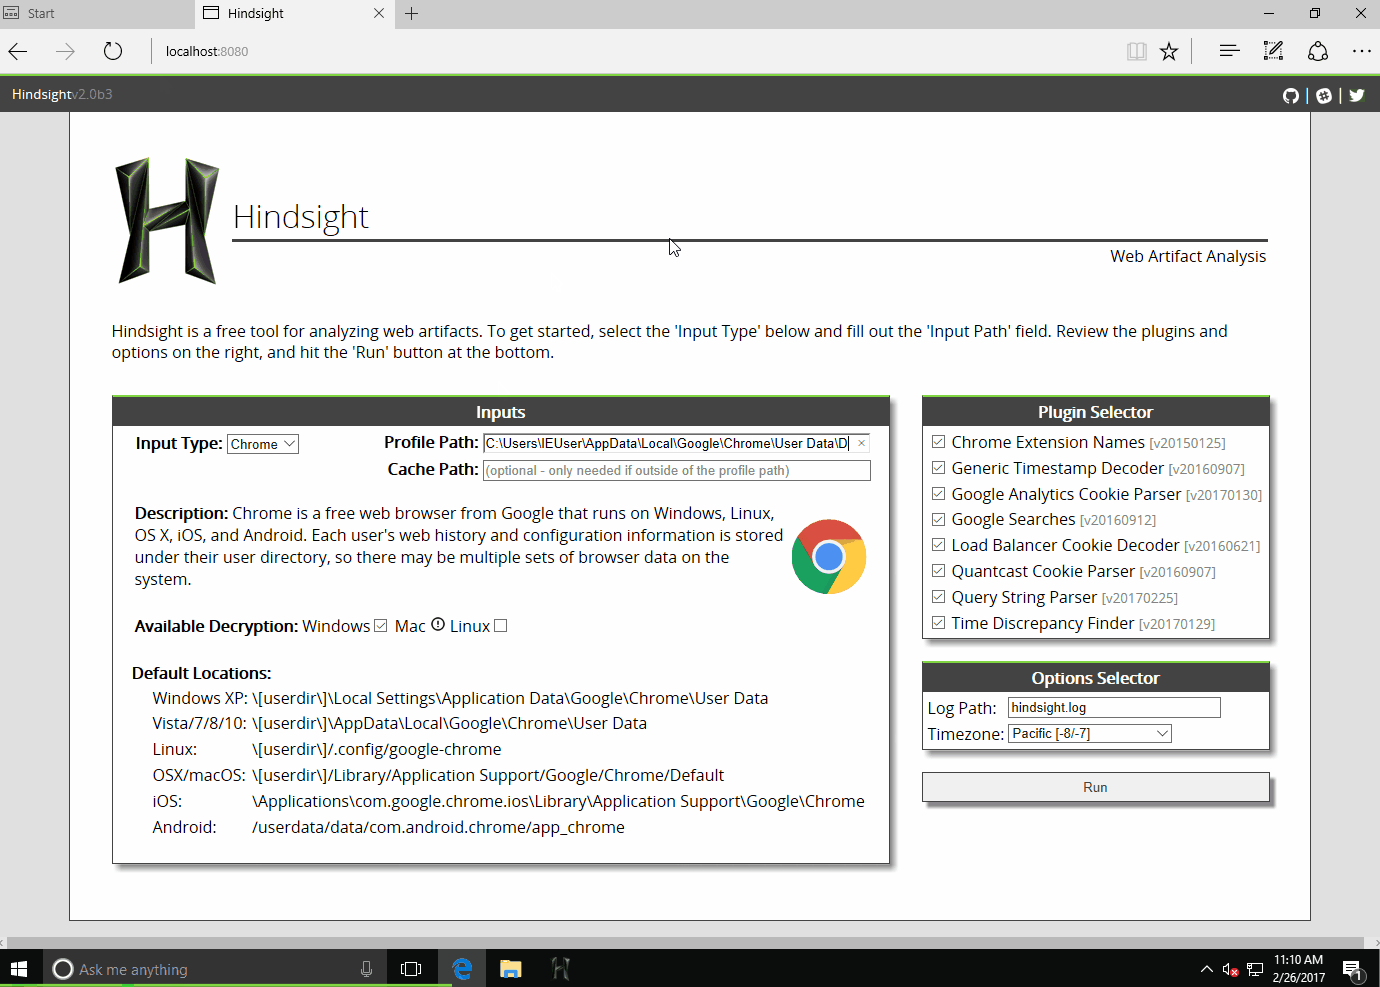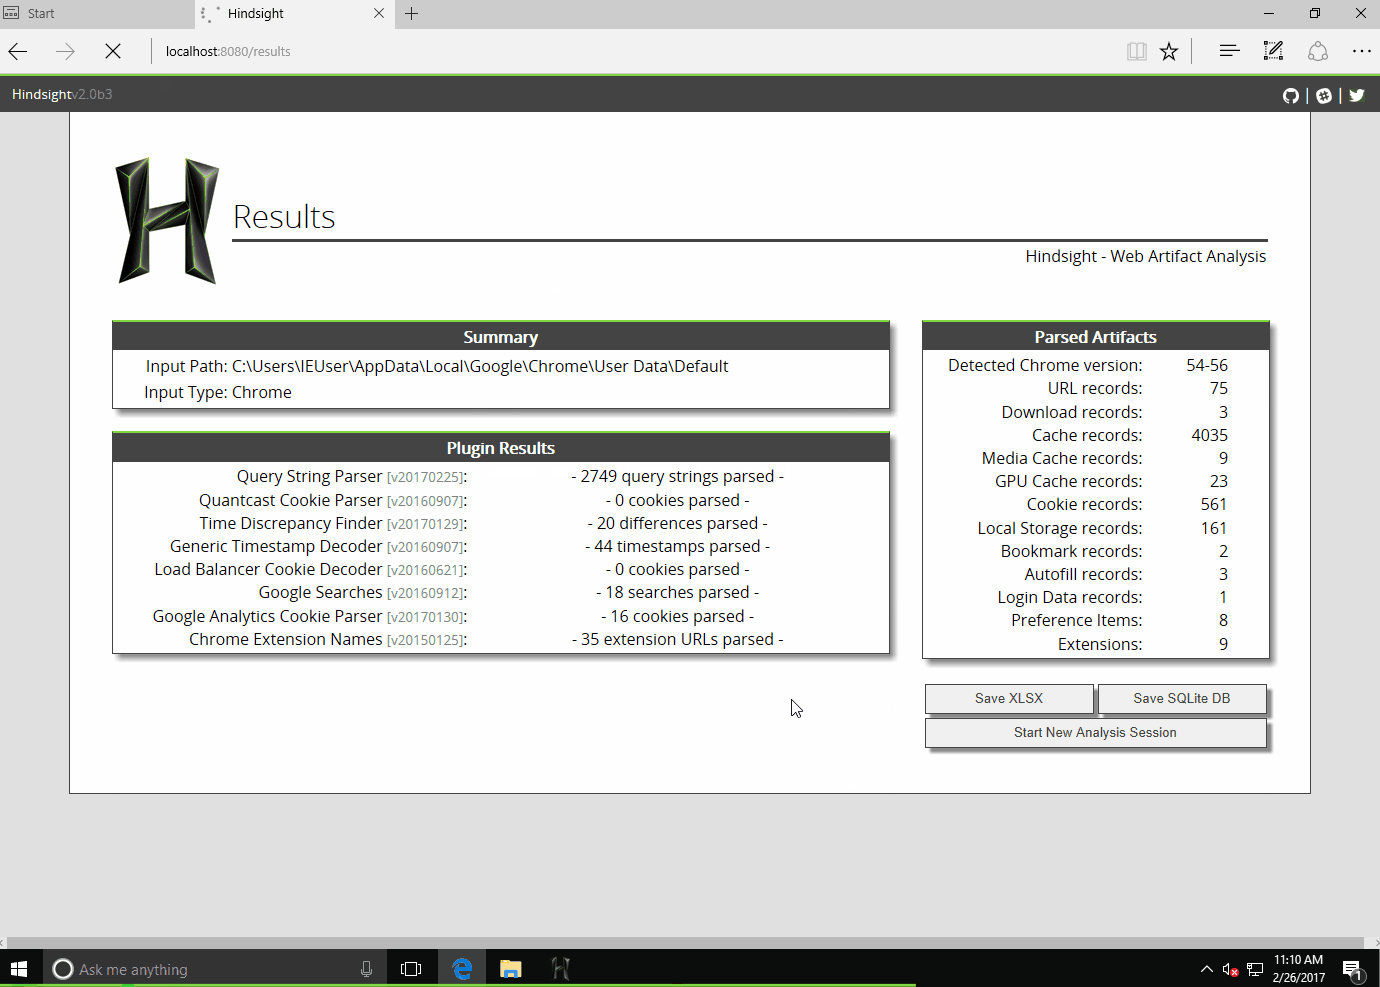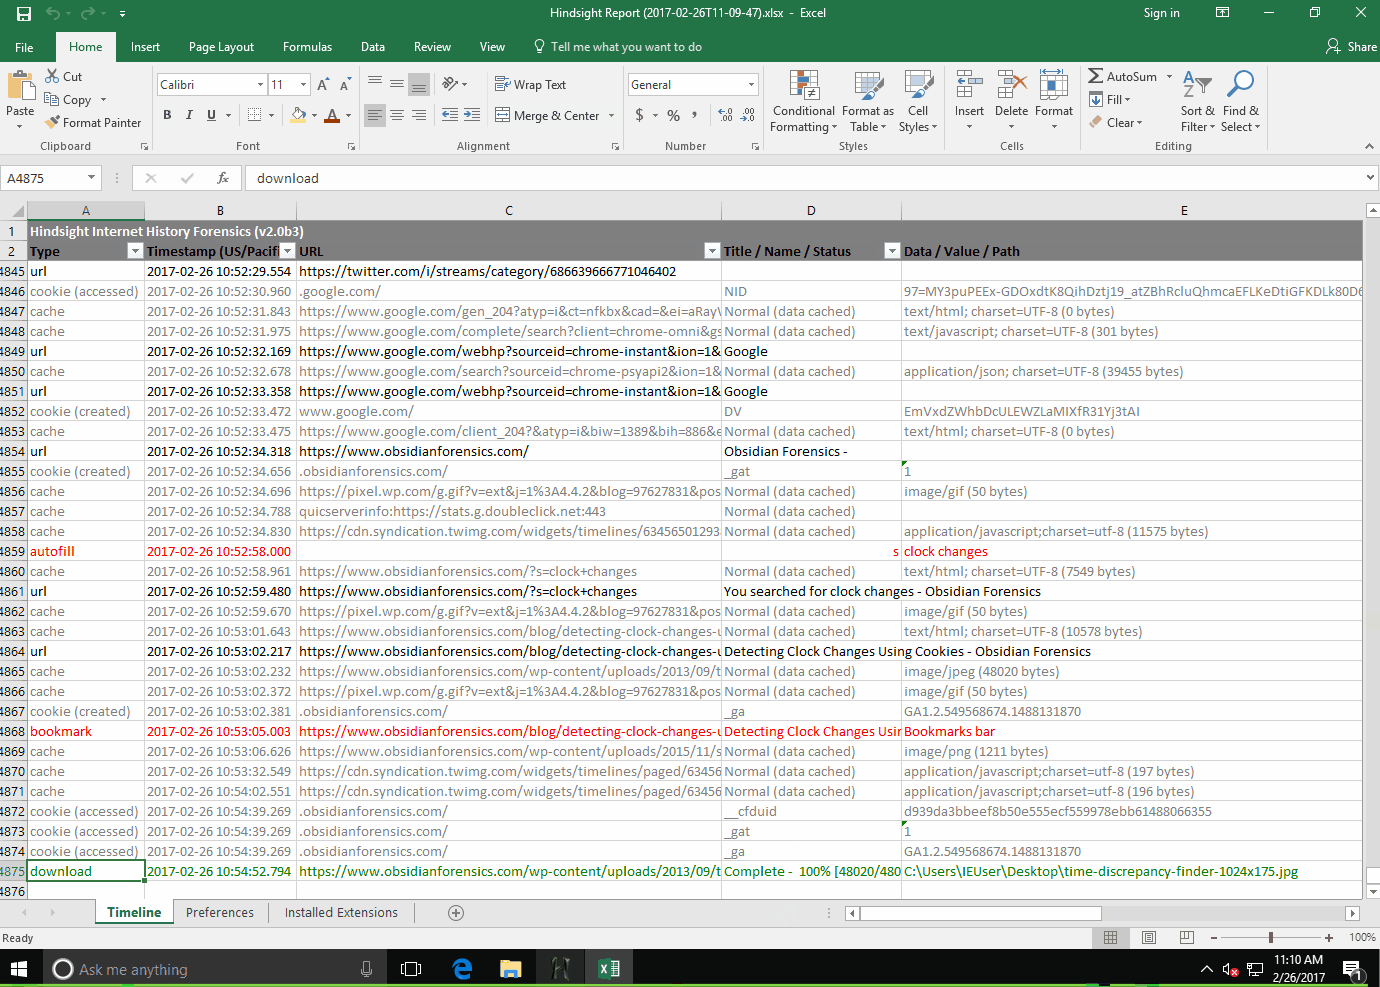 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
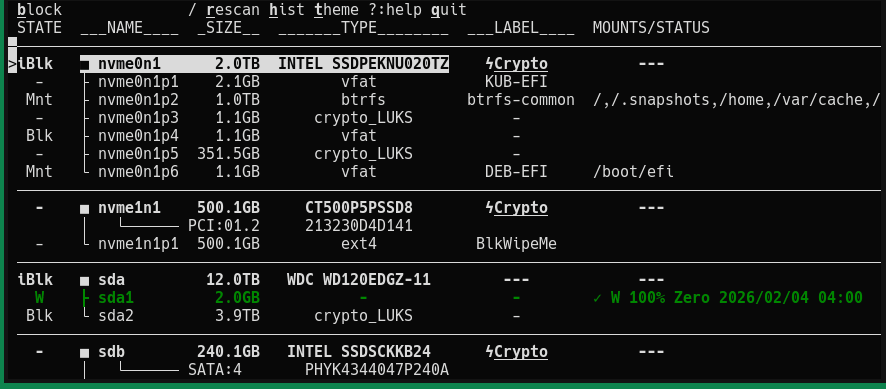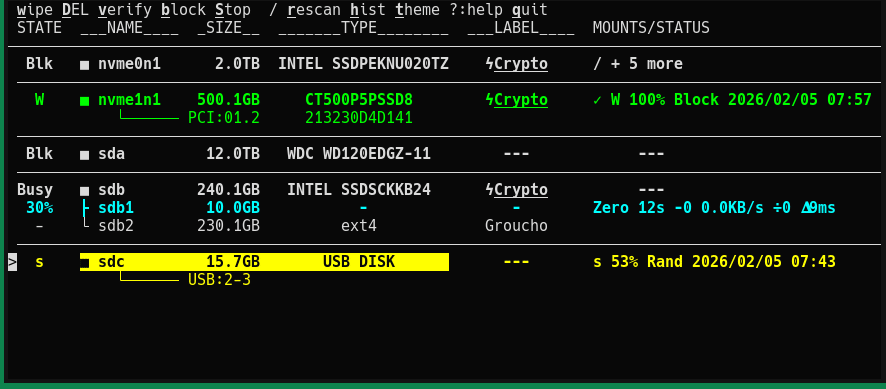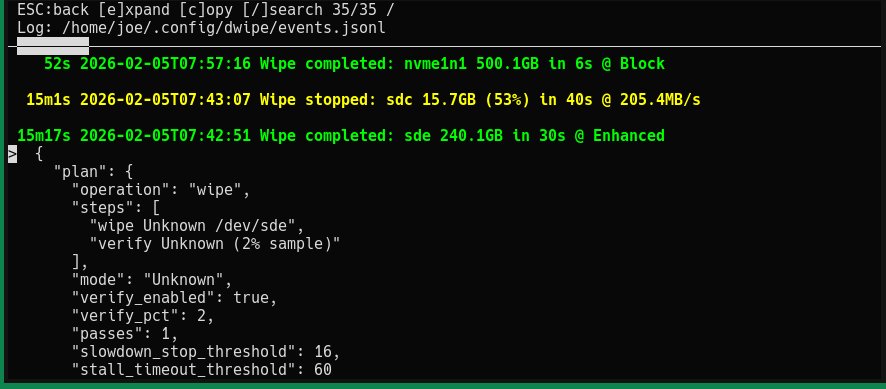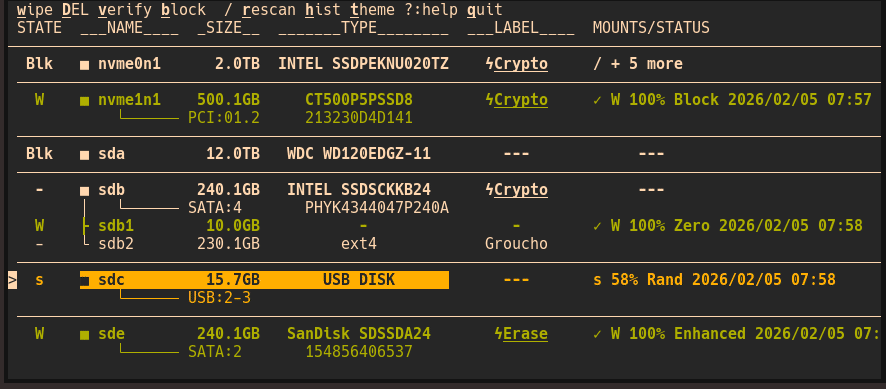 joedefen/dwipe
Outil pour effacer de manière sécurisée et efficace les périphériques et partitions sous Linux.
 yeti-platform/yeti
Votre intelligence des menaces au quotidien






