
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 arinerron/cve-2022-0847-dirtypipe-exploit
Un exploit root pour CVE-2022-0847 (Dirty Pipe)
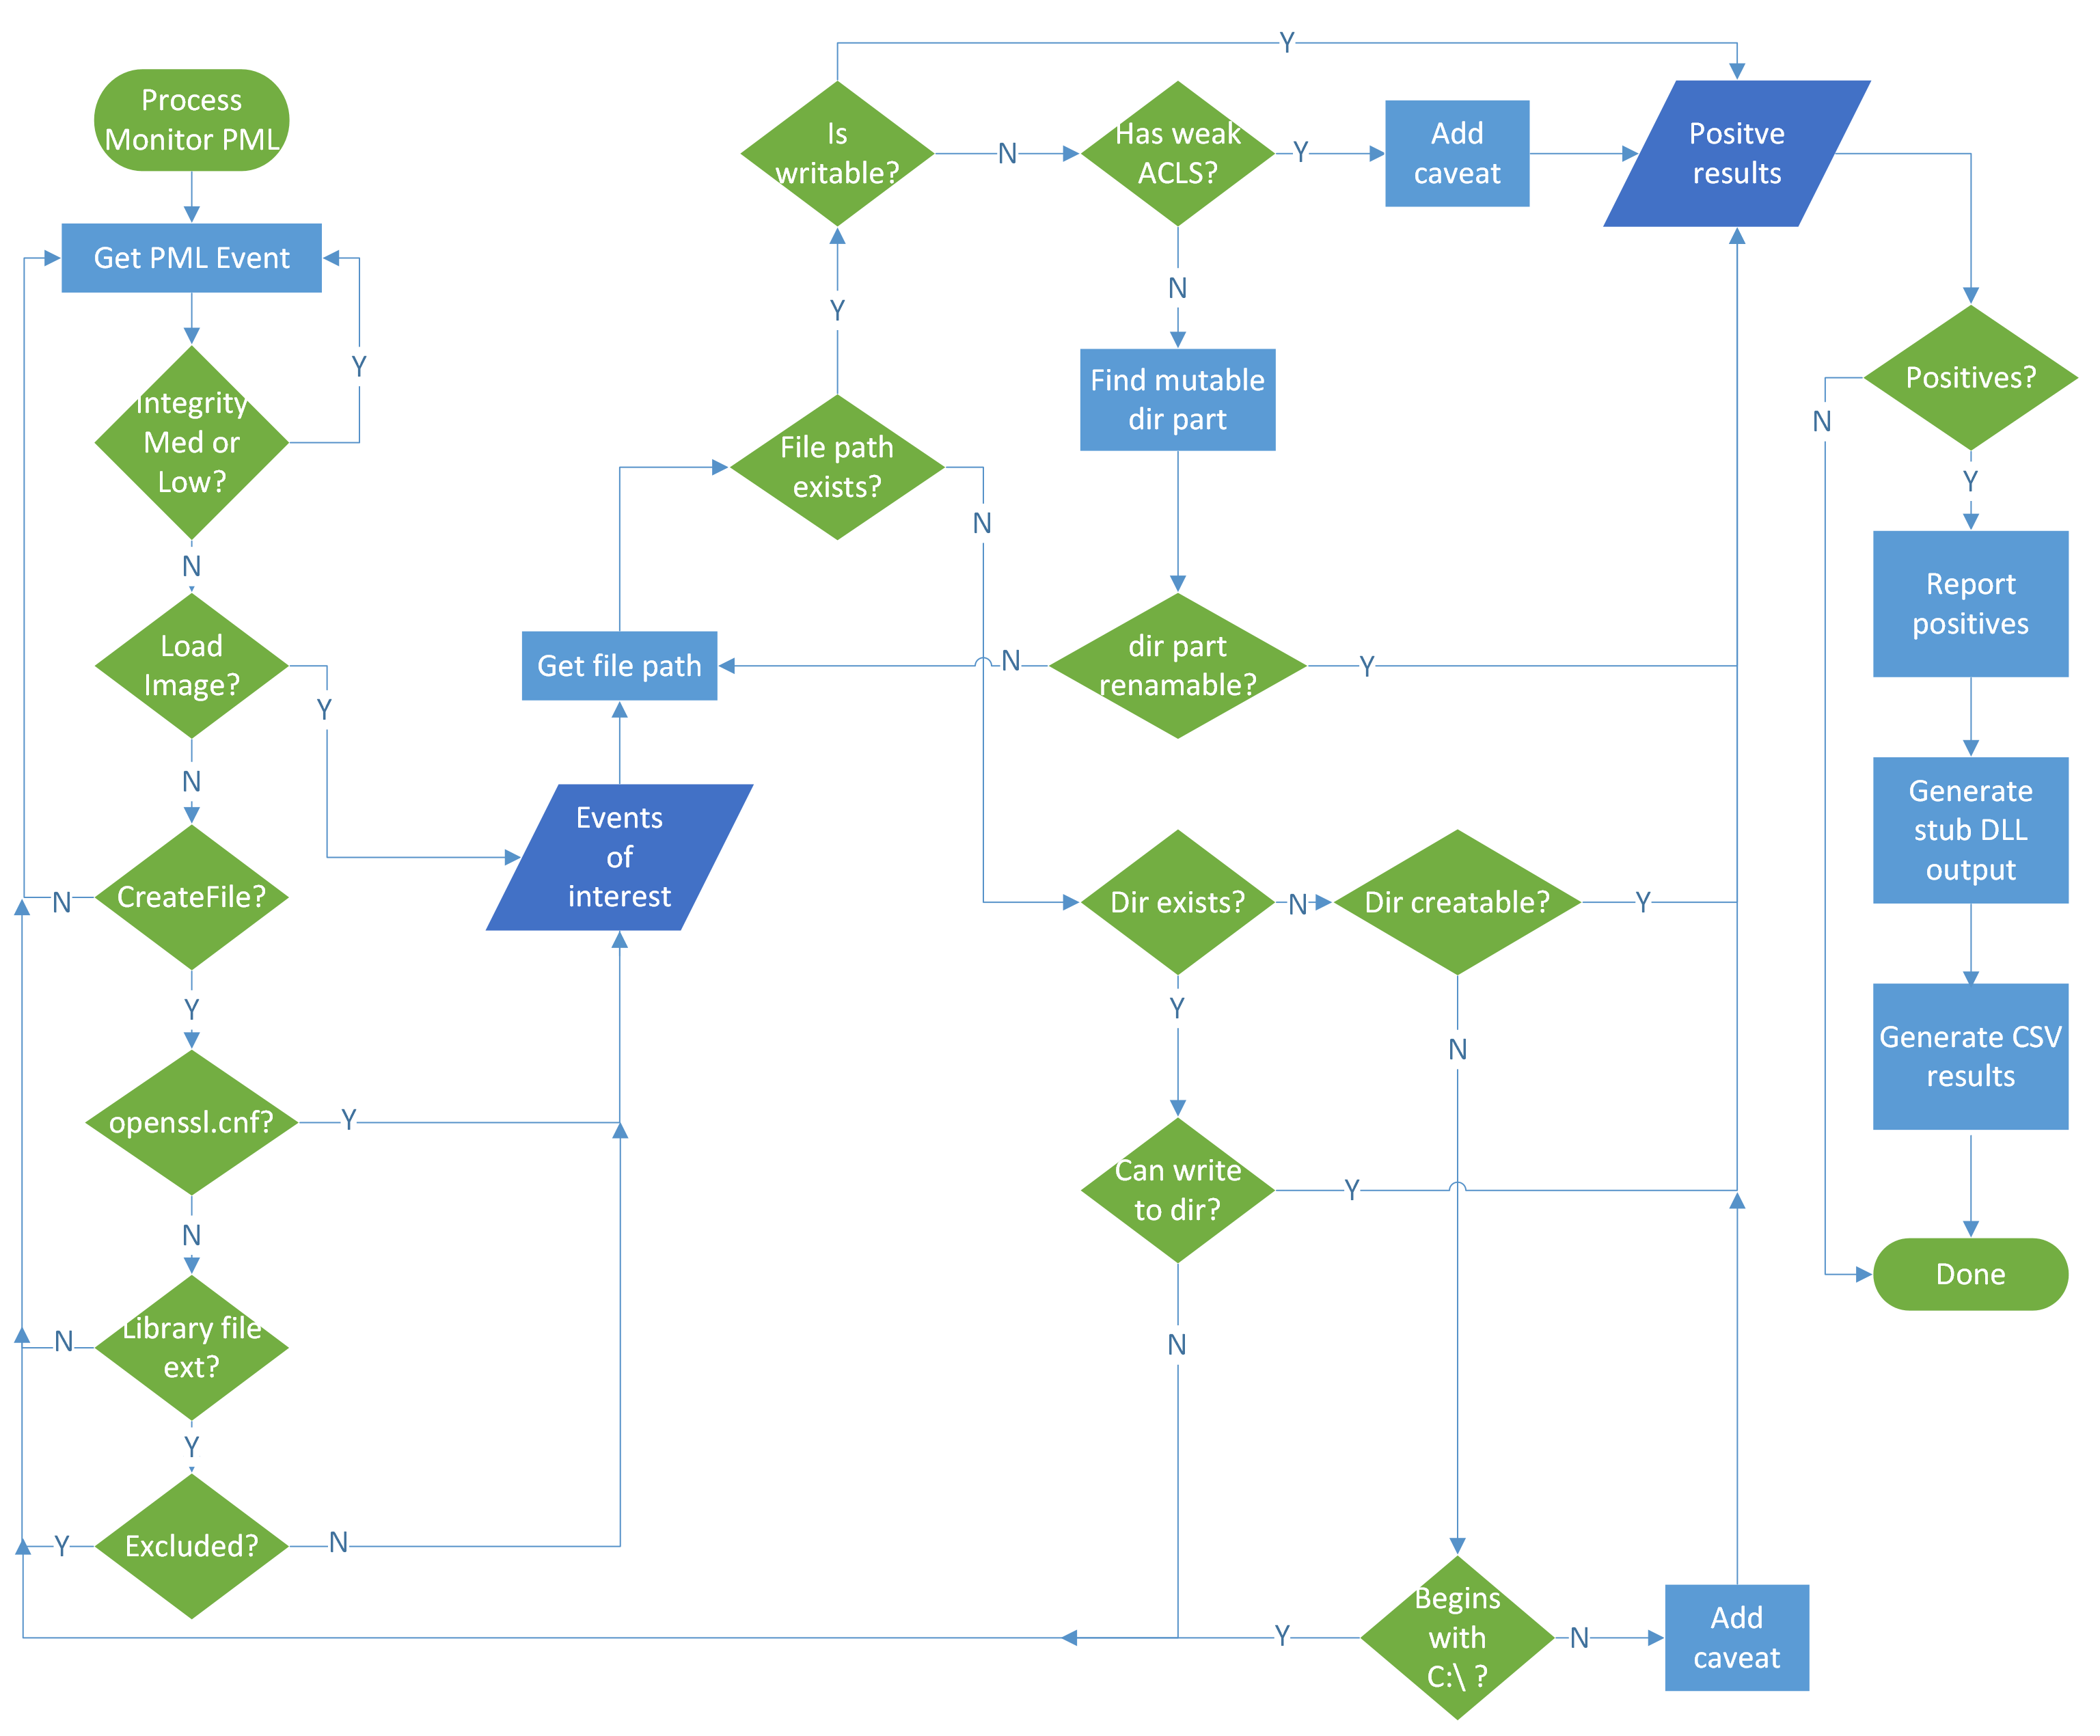 vu-ls/crassus
Outil de découverte d'escalade de privilèges Windows qui analyse les journaux de démarrage de Process Monitor pour identifier les détournements de…
 chvancooten/follina.py
POC pour reproduire l'intégralité de la vulnérabilité RCE 'Follina' d'Office à des fins de test
 beigeworm/badusb-files-for-flipperzero
Une collection de plus de 60 scripts - mise à jour spécifiquement pour la fonction BadUSB sur le FlipperZero.
 calebstewart/cve-2021-1675
Implémentation pure PowerShell de l'élévation de privilèges locale du Spouleur d'impression CVE-2021-1675 (PrintNightmare)
 ioactive/jdwp-shellifier
Script d'exploitation pour les services exposés du protocole Java Debug Wire Protocol (JDWP), permettant aux pentesters d'injecter du code Java et…
 openrce/sulley
Un framework de fuzzing en pur Python, entièrement automatisé et sans supervision.
 1n3/privesc
Une collection de scripts et d'exploits d'élévation de privilèges pour Windows, Linux et MySQL.
 qi4l/jyso
Framework d'exploitation à double usage d'injection JNDI et de désérialisation Java avec des capacités de contournement avancées pour WAF, RASP et…
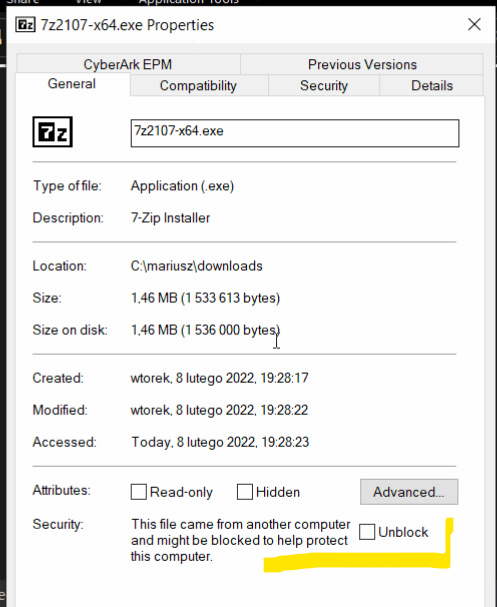 mgeeky/packmypayload
Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 depthfirstdisclosures/nginx-rift
Exploits RCE NGINX
 portswigger/xss-cheatsheet-data
Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…
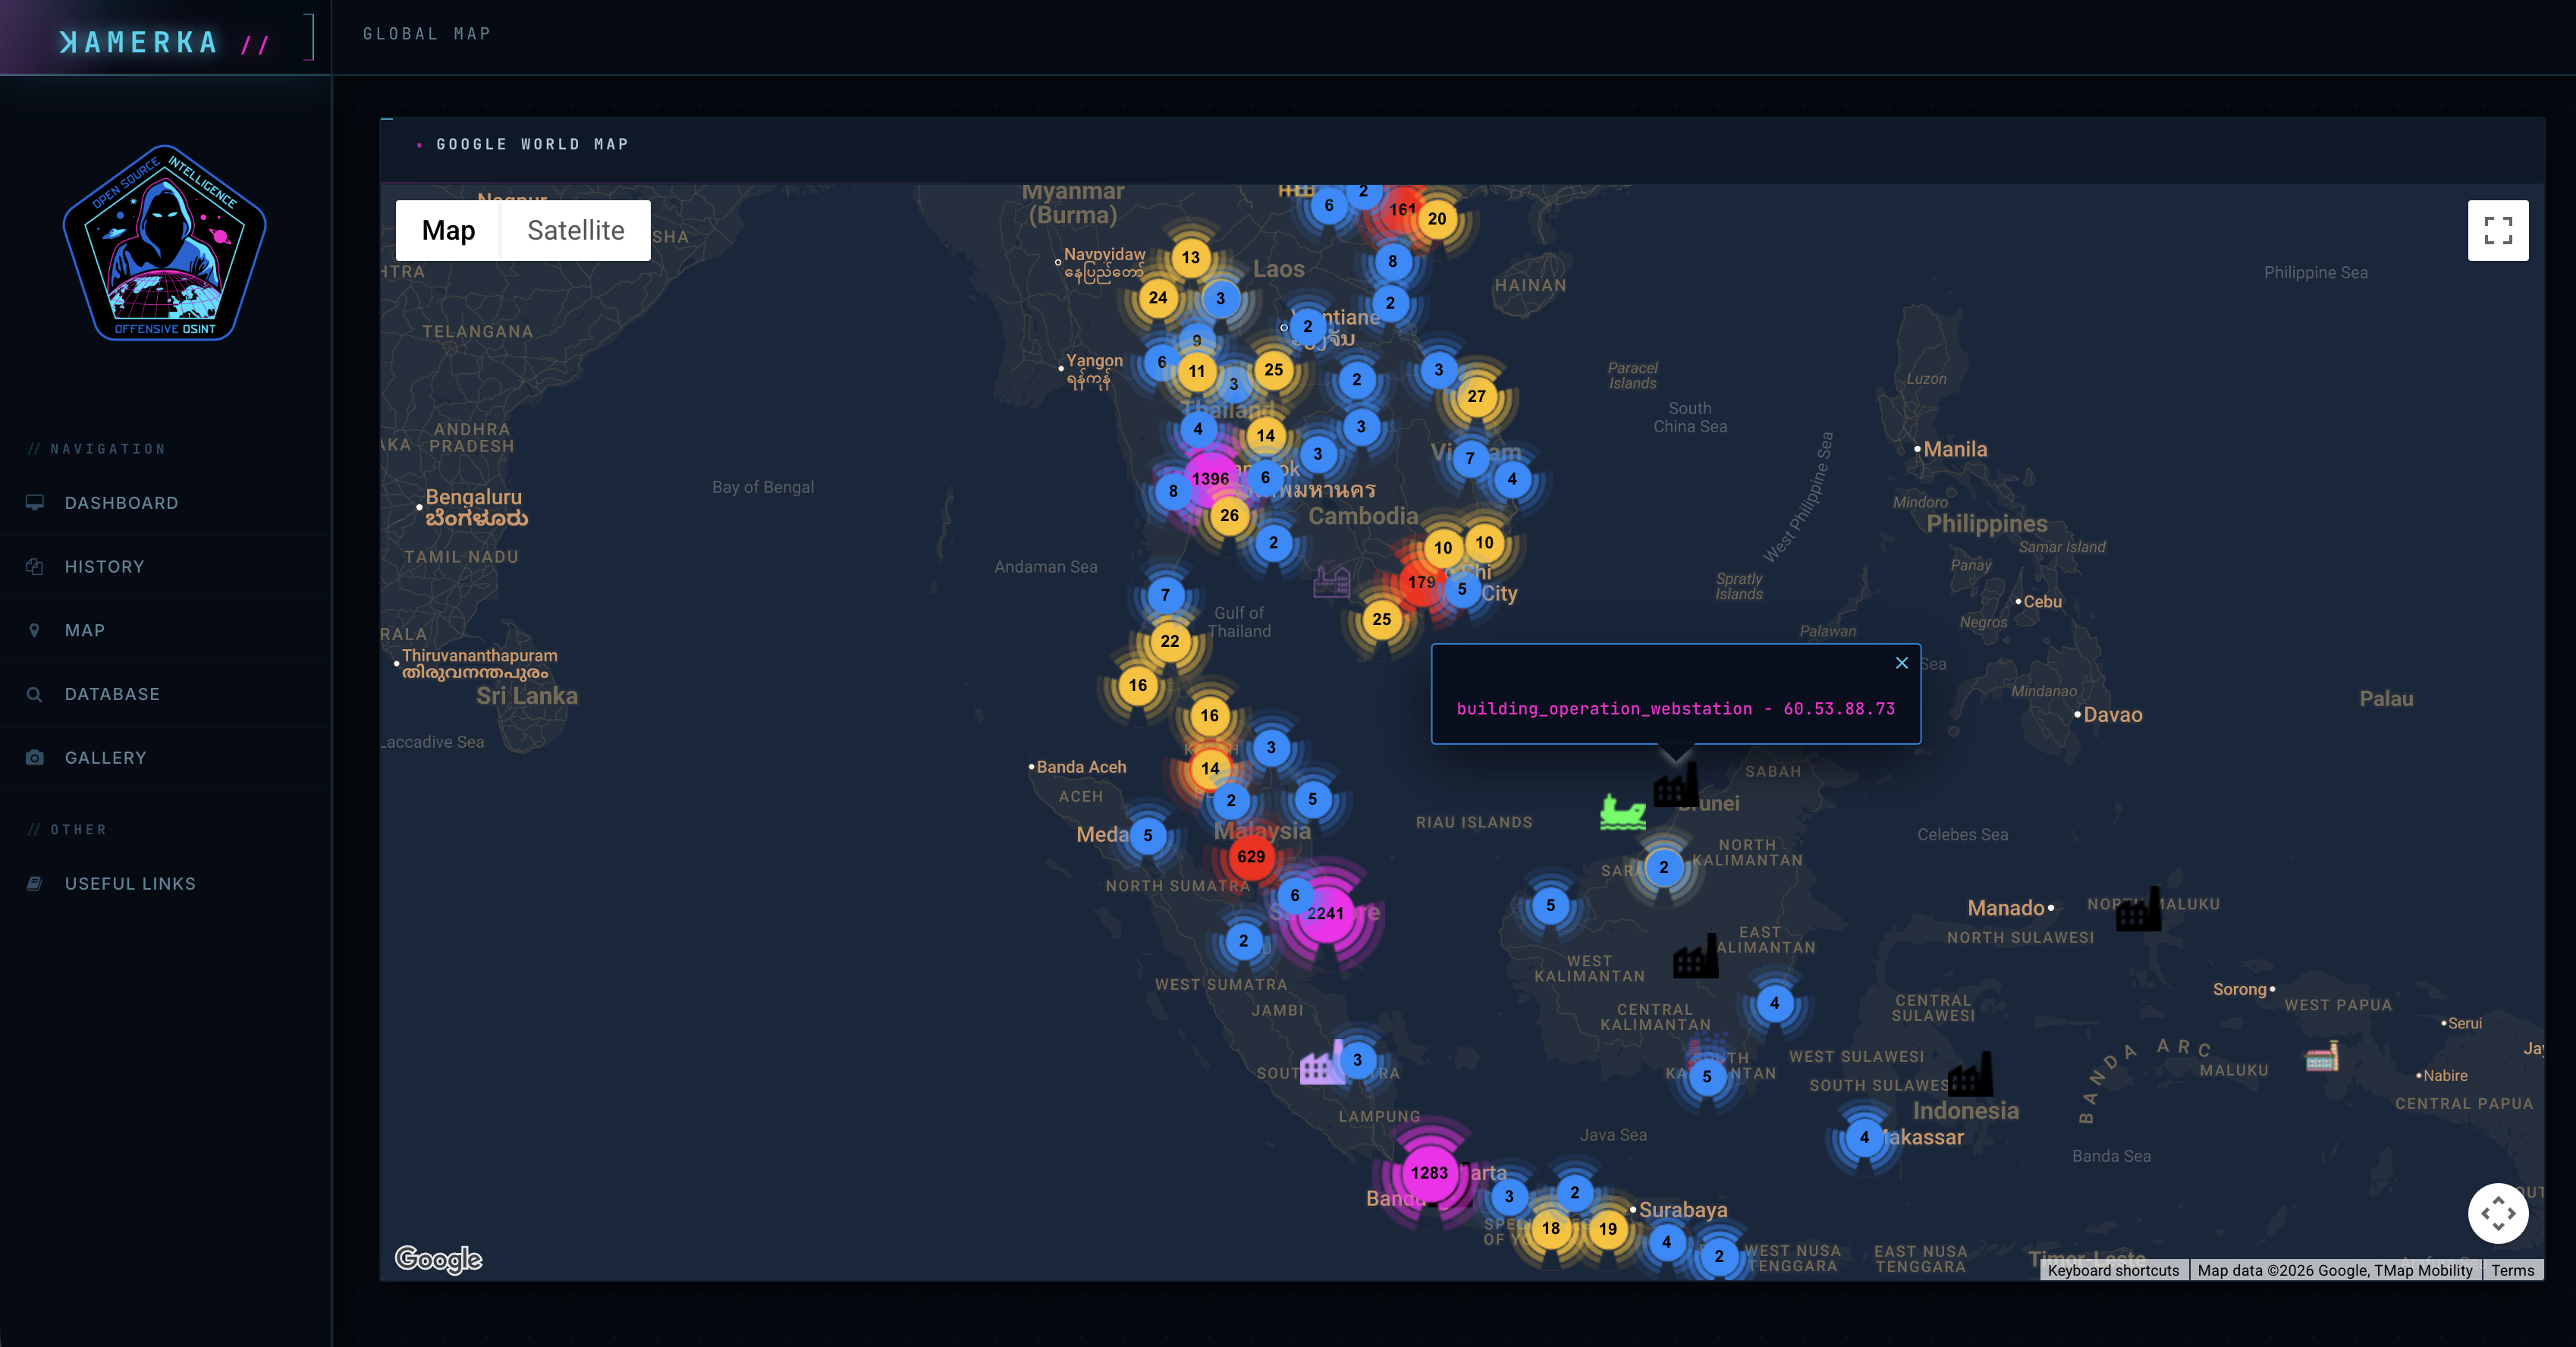 woj-ciech/kamerka-gui
Outil de reconnaissance ultime pour l'Internet des objets/Systèmes de Contrôle Industriel.
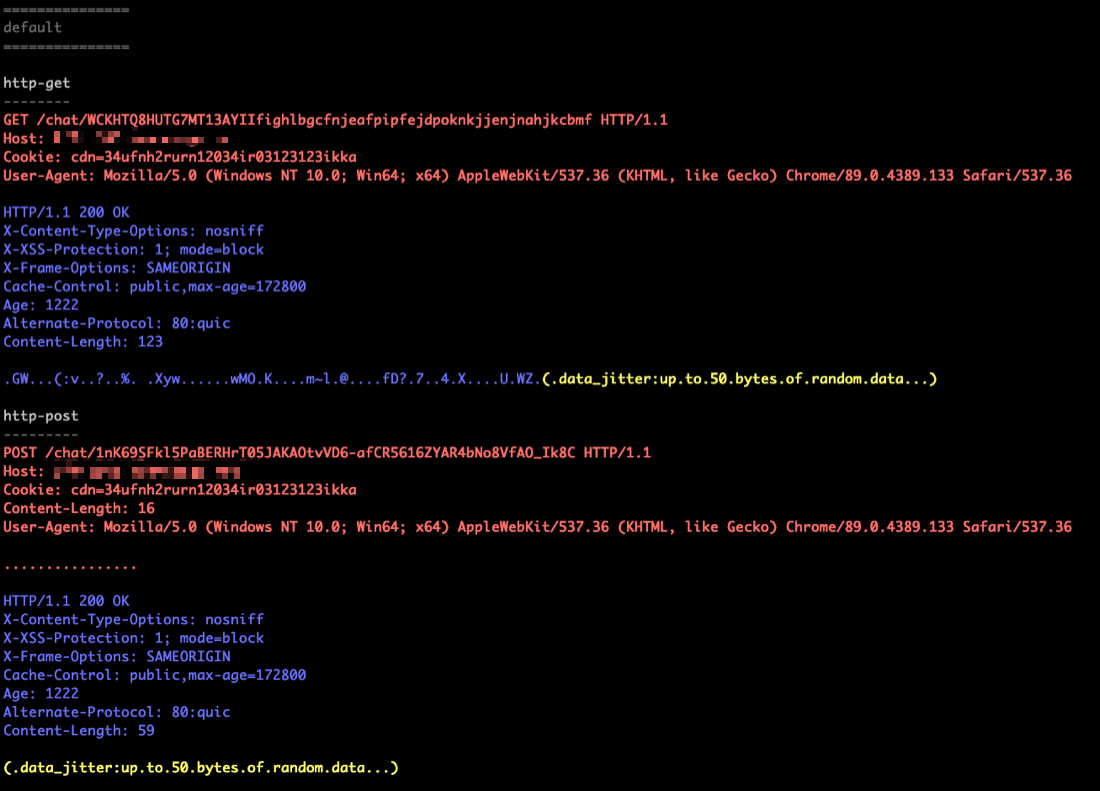 tylous/sourcepoint
Générateur de profil C2 polymorphe pour Cobalt Strike qui automatise la création de configurations de beacon d'évasion avec des options aléatoires…
 alisamtechnology/atscan
Recherche avancée de dork & Scanner d'exploitation de masse
 github/securitylab
Ressources liées à GitHub Security Lab
 lukechilds/reverse-shell
Service de reverse shell à la demande qui détecte automatiquement l'environnement cible et exécute la charge utile appropriée pour un accès distant…








