
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
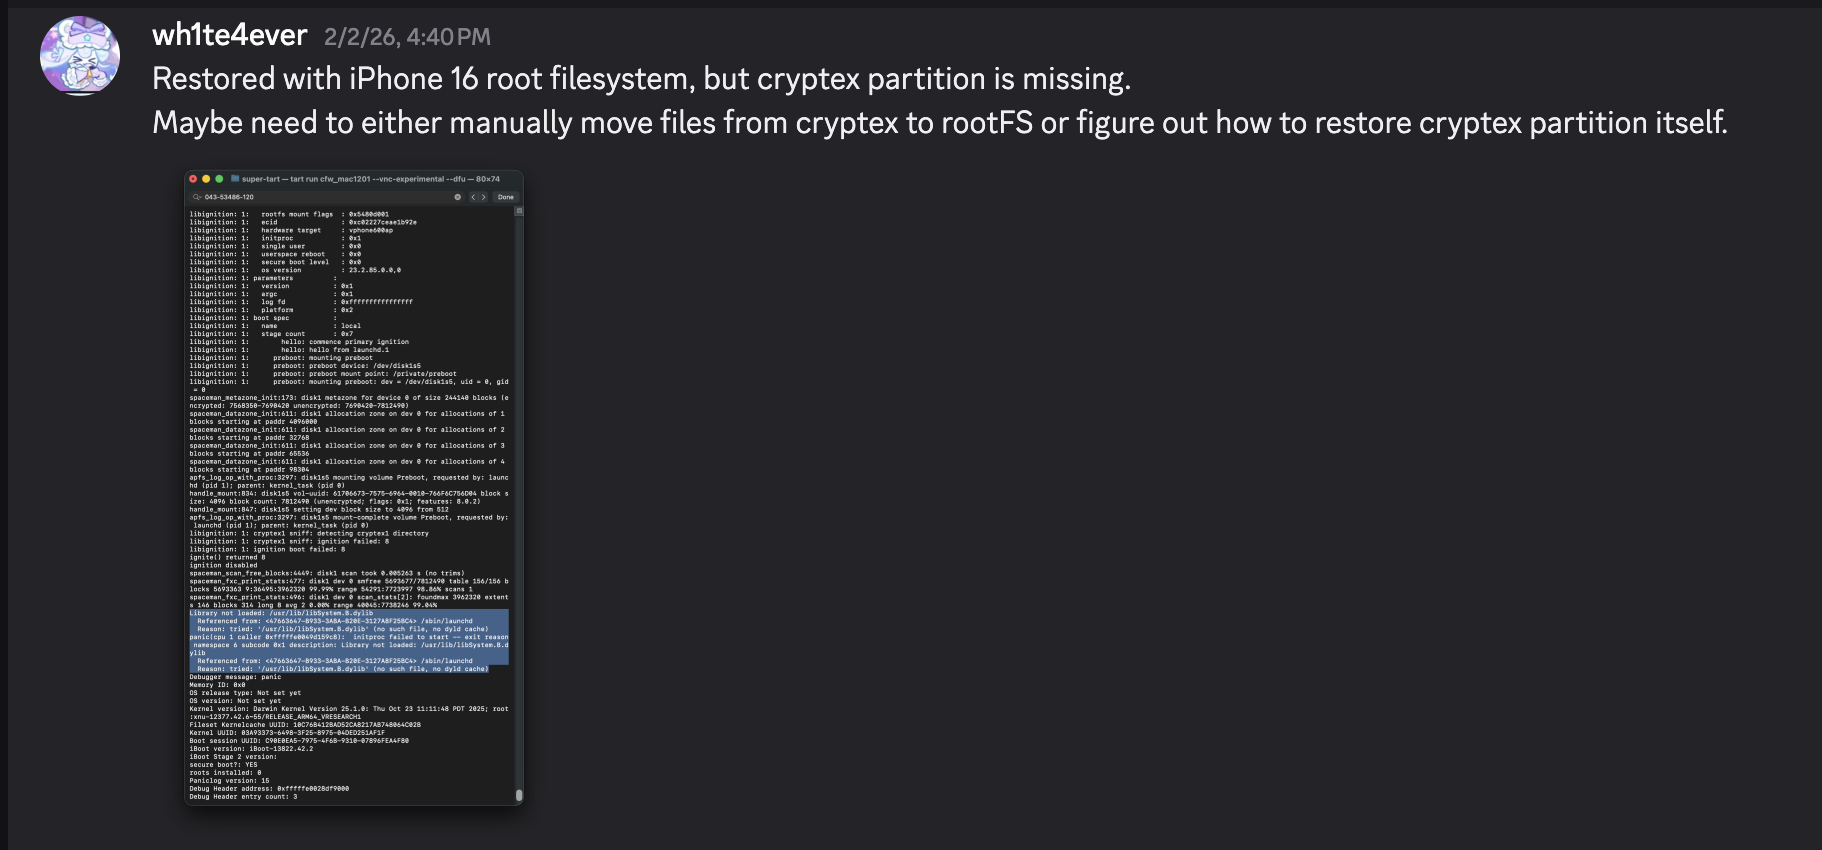
 wh1te4ever/super-tart-vphone-writeup
Guide pour construire un iPhone virtuel à l'aide des composants VPHONE600AP du firmware PCC d'Apple, avec patching du firmware, modification de la…
 virtualabs/btlejack
Couteau suisse Bluetooth Low Energy
 jxy-s/herpaderping
Process Herpaderping preuve de concept, outil et plongée technique approfondie. Process Herpaderping contourne les produits de sécurité en masquant…
 s0ld13rr/pentestcode
Agent IA autonome de test d'intrusion qui orchestre la reconnaissance multi-agents, l'exploitation, la post-exploitation et le reporting, avec un…
 dere-ad2001/frida-labs
Le dépôt contient une série de défis pour apprendre Frida pour l'exploitation Android.
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - chaîne RCE complète
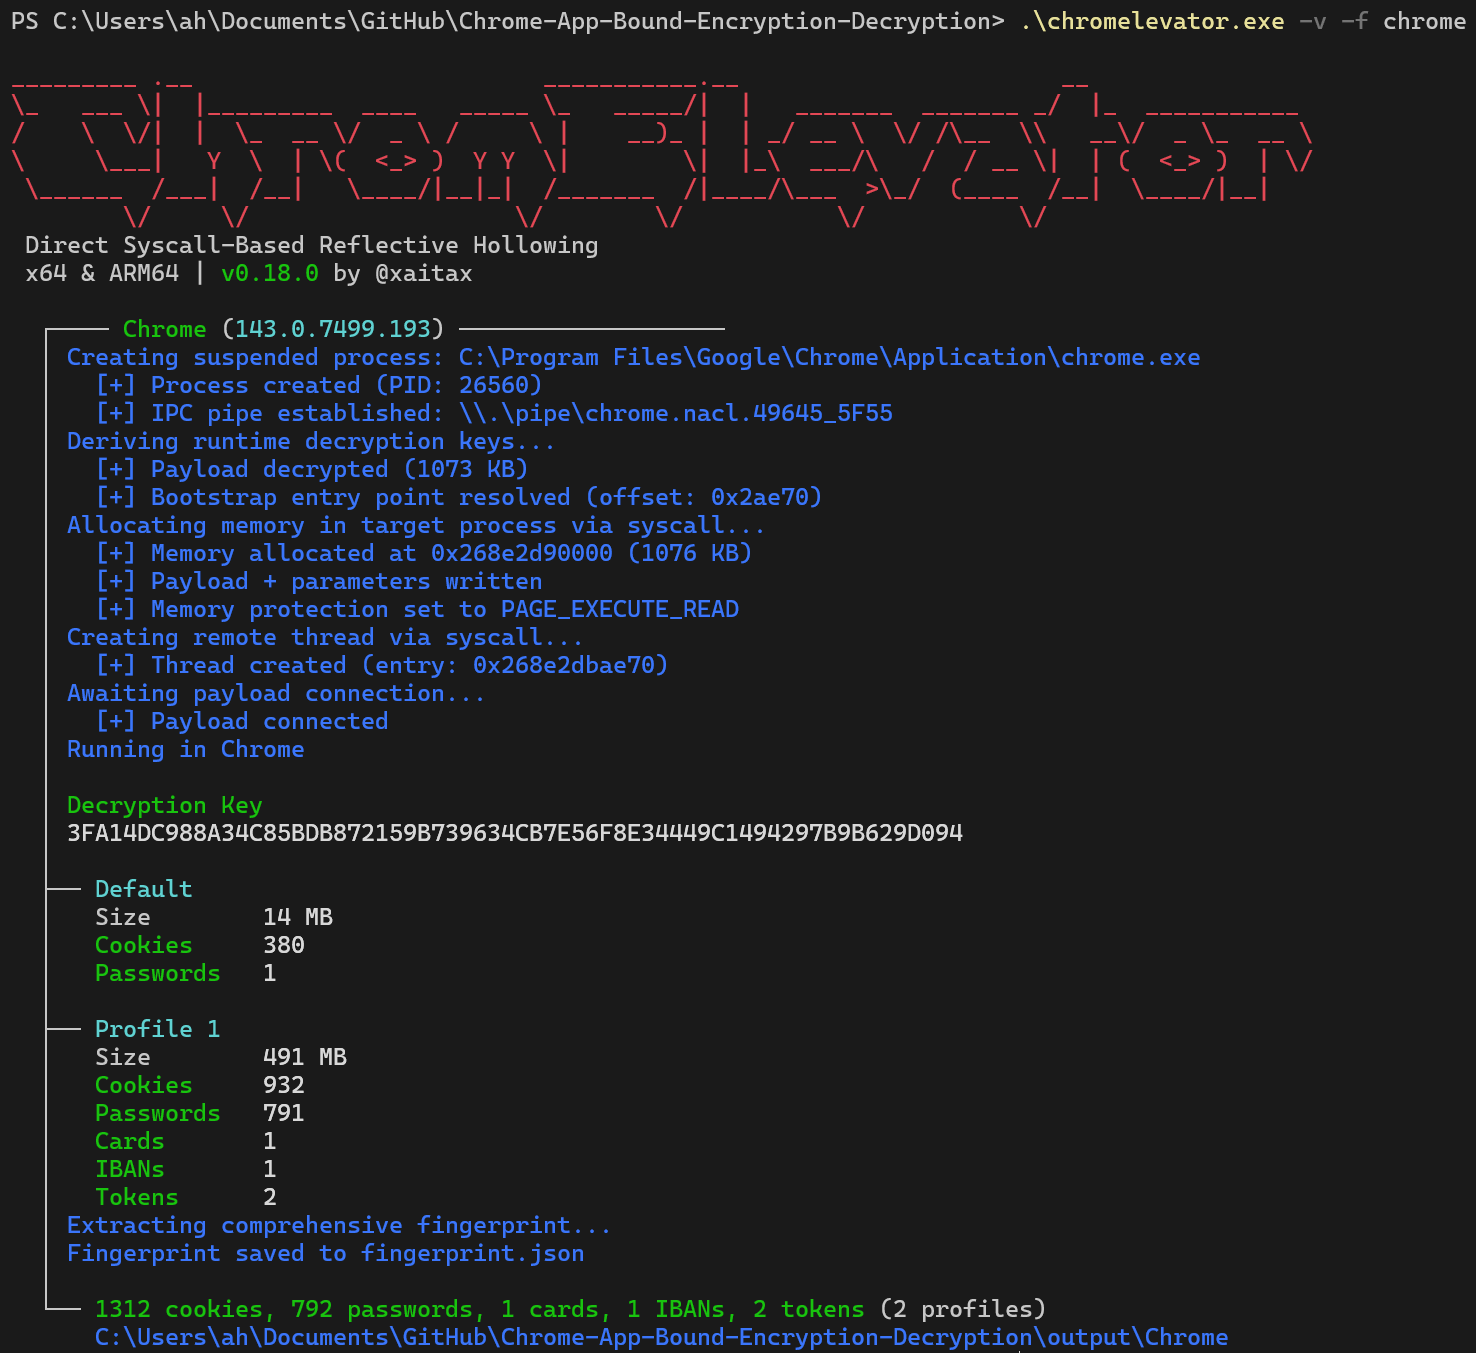 xaitax/chrome-app-bound-encryption-decryption
Contourner le chiffrement App-Bound de Chromium via le Process Hollowing réflexif basé sur des appels système directs. Extraire les cookies, mots de…
 sadpainy/stuxnet
Reconstruction éducative du ver Stuxnet pour l'analyse de logiciels malveillants et la recherche défensive. Inclut des modules d'élévation de…
 albinowax/activescanplusplus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection d'expression…
 blasty/cve-2021-3156
Exploit pour CVE-2021-3156 (Baron Samedit), un dépassement de tampon basé sur le tas dans sudo, permettant une élévation de privilèges locale. Inclut…
 darkr4y/geacon
Pratiquez la programmation Go et implémentez le Beacon de CobaltStrike en Go.
 darkcodersc/win-brute-logon
Craquez le mot de passe de n'importe quel utilisateur Microsoft Windows sans aucun privilège (compte invité inclus)
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 fsociety-team/fsociety
Un framework de test d'intrusion modulaire
 bats3c/darkloadlibrary
LoadLibrary pour des opérations offensives
 veracode-research/rogue-jndi
Un serveur LDAP malveillant pour les attaques par injection JNDI
 3xpl01tc0d3r/processinjection
Ce programme est conçu pour démontrer diverses techniques d'injection de processus.
 beichendream/godpotato
Outil d'élévation de privilèges basé sur DCOM pour Windows Server 2012-2022 et Windows 8-11, élevant les utilisateurs disposant de…








