Outil de découverte d'élévation de privilèges Windows Crassus
Démarrage rapide
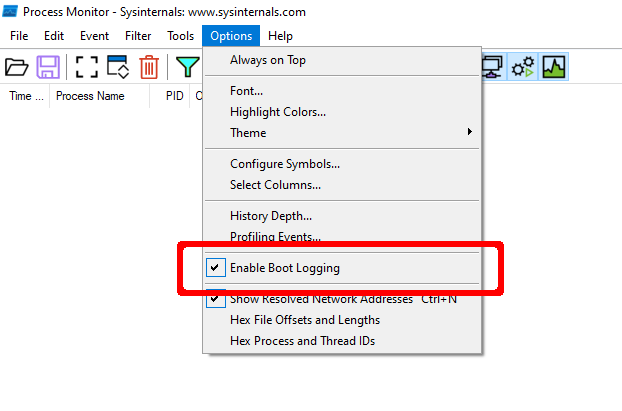
- Dans Process Monitor, sélectionnez l'option
Enable Boot Logging.
- Redémarrez.
- Une fois connecté et Windows stabilisé, exécutez à nouveau Process Monitor.
- Lorsque vous y êtes invité, enregistrez le journal de démarrage, par exemple dans
raw.PML.
- Réinitialisez le filtre par défaut de Process Monitor avec
Ctrl-R.
- Enregistrez ce fichier journal, par exemple dans
boot.PML.
- Exécutez
Crassus.exe boot.PML.
- Examinez les résultats colorés en vert et les entrées correspondantes dans
results.csv.
Table des matières
Pourquoi « Crassus » ?
Accenture a créé un outil appelé Spartacus, qui détecte les opportunités de détournement de DLL sur Windows. En utilisant Spartacus comme point de départ, nous avons créé Crassus pour étendre les capacités de découverte d'élévation de privilèges Windows au-delà de la simple recherche de fichiers manquants. Les ACL utilisées par les fichiers et répertoires des processus privilégiés peuvent permettre de trouver davantage que la simple recherche de fichiers manquants pour atteindre l'objectif.
Avez-vous vraiment créé encore un autre outil de découverte d'élévation de privilèges ?
...mais avec une particularité, car Crassus utilise SysInternals Process Monitor et analyse les fichiers journaux PML bruts. L'utilisation typique consiste à générer un journal de démarrage avec Process Monitor, puis à l'analyser avec Crassus. Il génère également automatiquement le code source des DLL proxy avec tous les exports pertinents pour les DLL vulnérables.
Fonctionnalités
- Analyse native des fichiers PML de ProcMon. Le parseur de journaux (PML) a été implémenté en portant une partie des fonctionnalités vers C# depuis https://github.com/eronnen/procmon-parser/. Vous pouvez trouver la spécification du format ici.
- Crassus créera le code source des DLL proxy pour toutes les DLL manquantes identifiées. Par exemple, si une application est vulnérable au détournement de DLL via
version.dll, Crassus créera pour vous les fichiers version.cpp et version.def avec toutes les exportations qu'ils contiennent. Par défaut, les DLL proxy lanceront calc.exe. Des scripts de compilation sont inclus pour compiler les DLL sous Visual Studio ou MinGW.
- Pour les autres événements d'intérêt, tels que la création d'un processus ou le chargement d'une bibliothèque, la capacité des utilisateurs non privilégiés à modifier le fichier ou n'importe quelle partie du chemin vers le fichier est analysée.
- Capable de traiter de grands fichiers PML et de stocker tous les événements d'intérêt dans un fichier CSV de sortie.
Organigramme
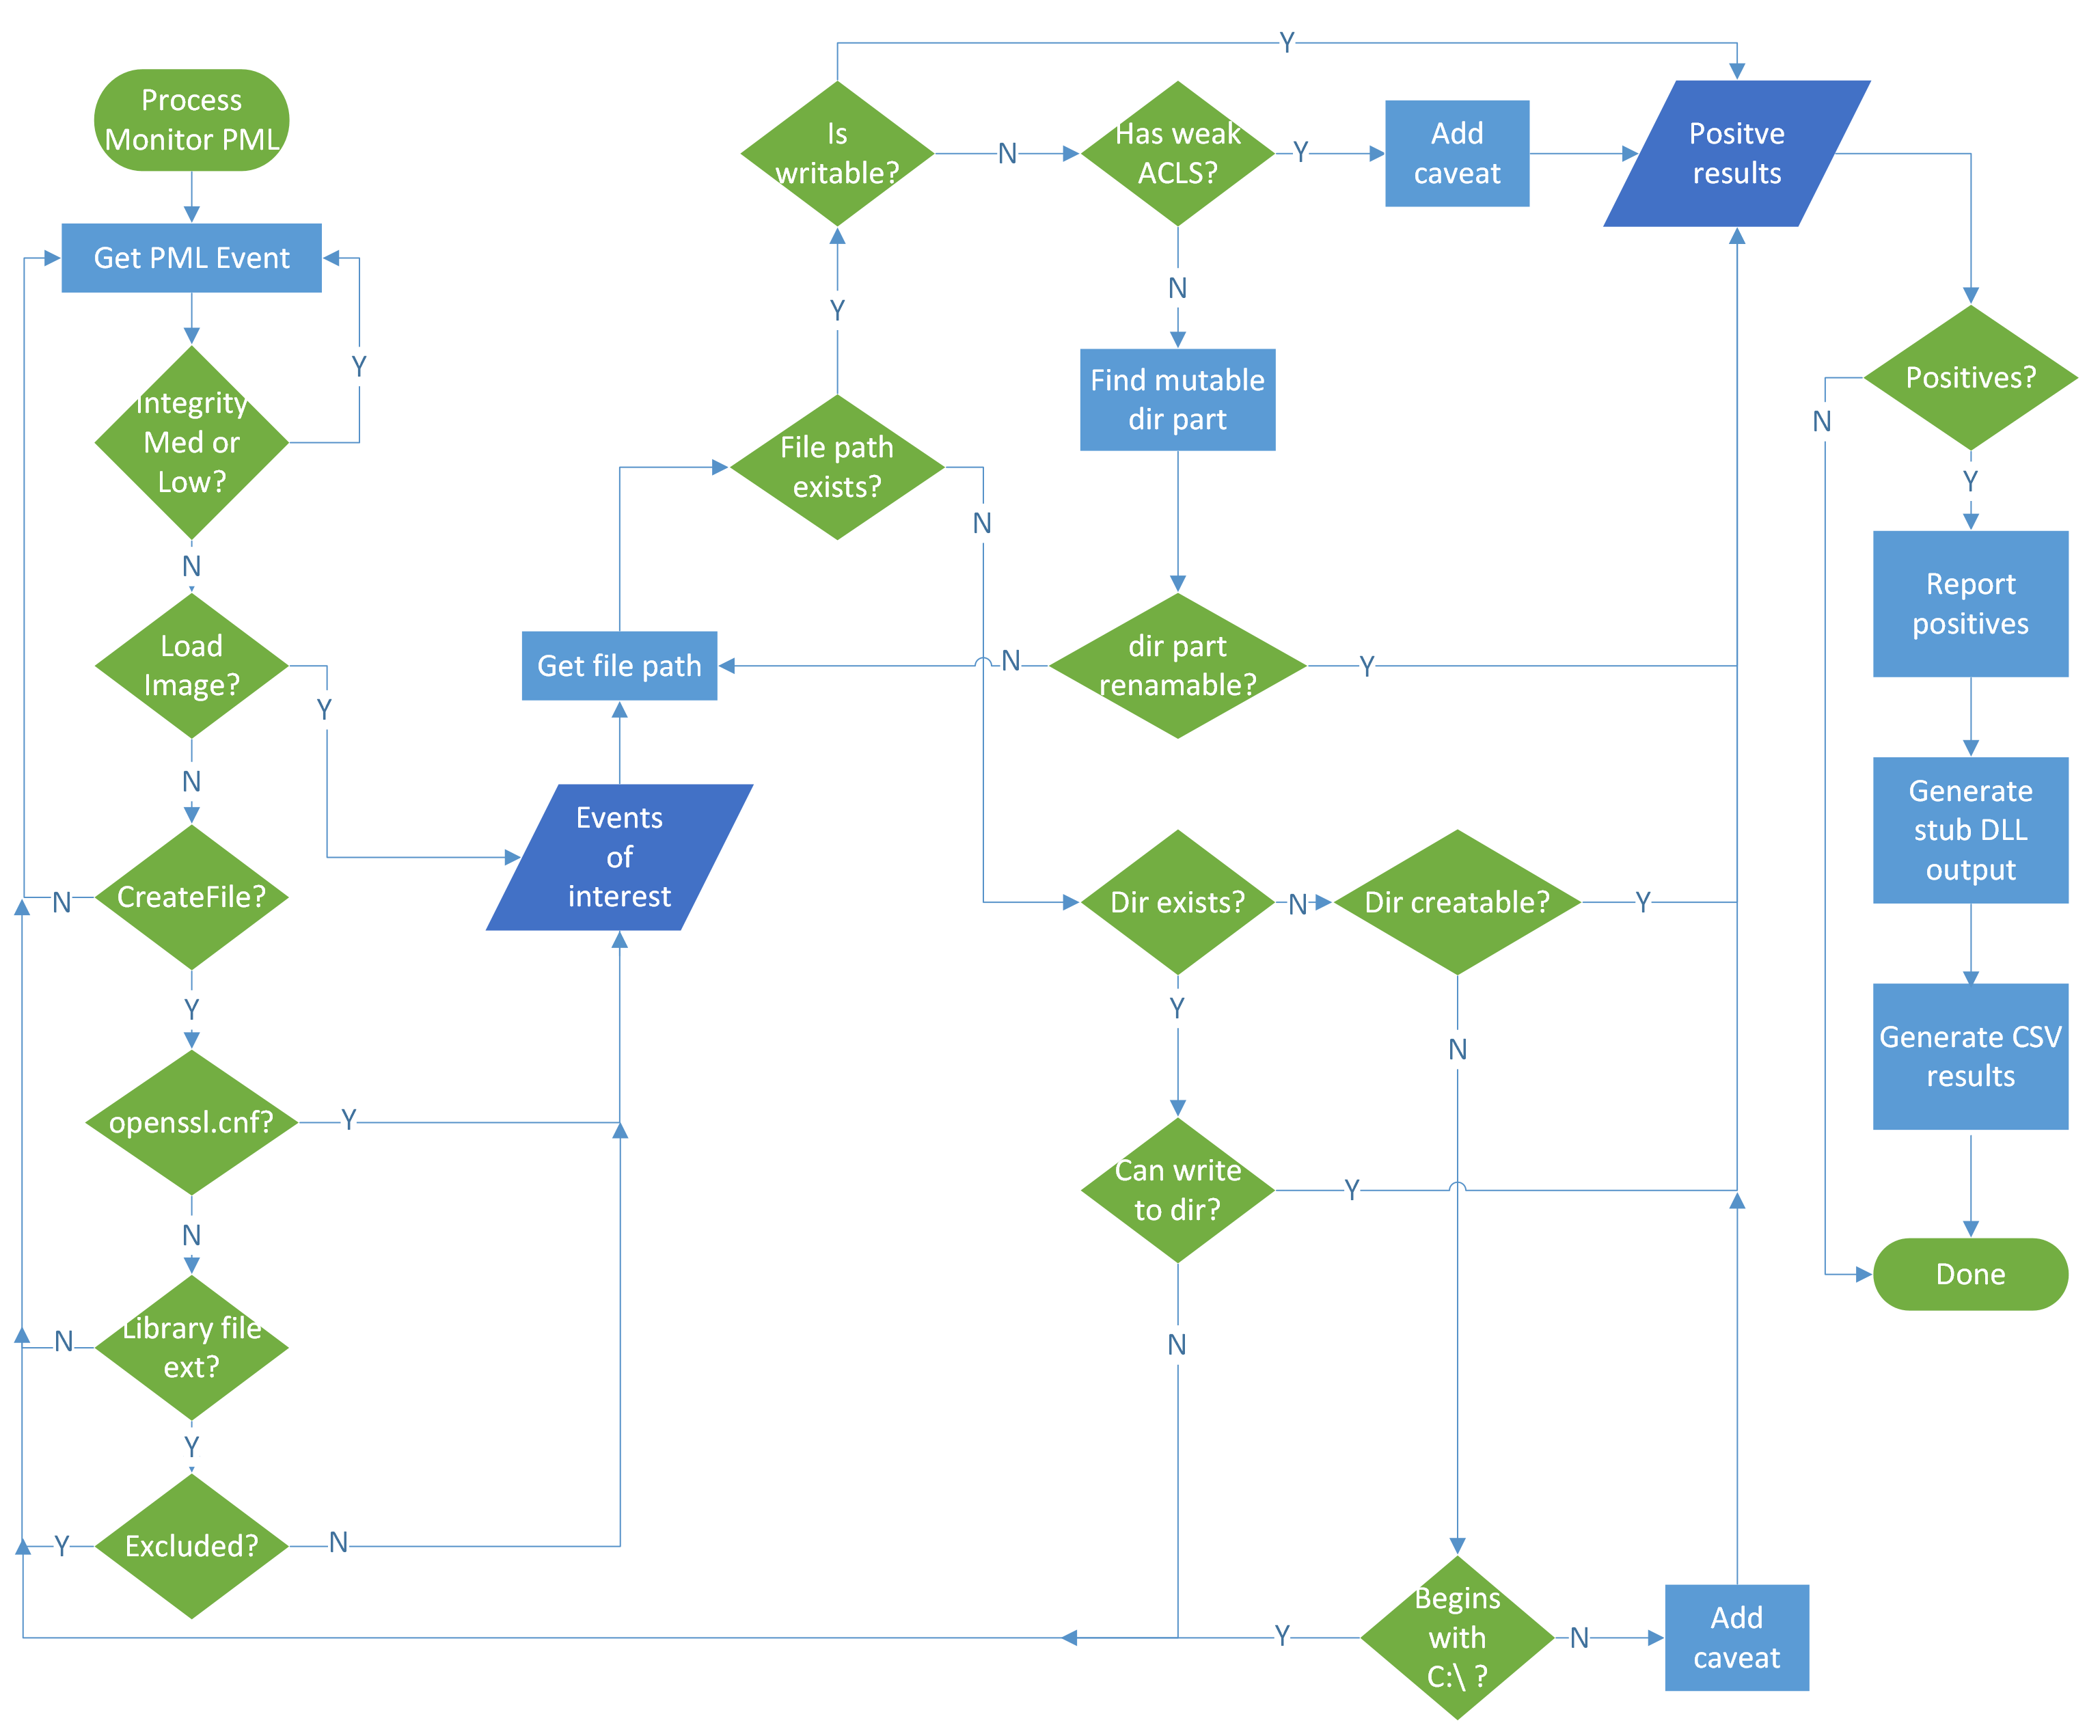
L'idée générale du fonctionnement de Crassus peut être résumée dans cet organigramme :
Captures d'écran
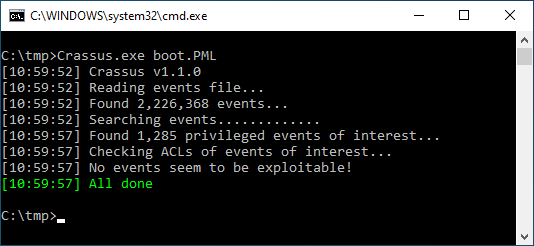
Exécution de Crassus
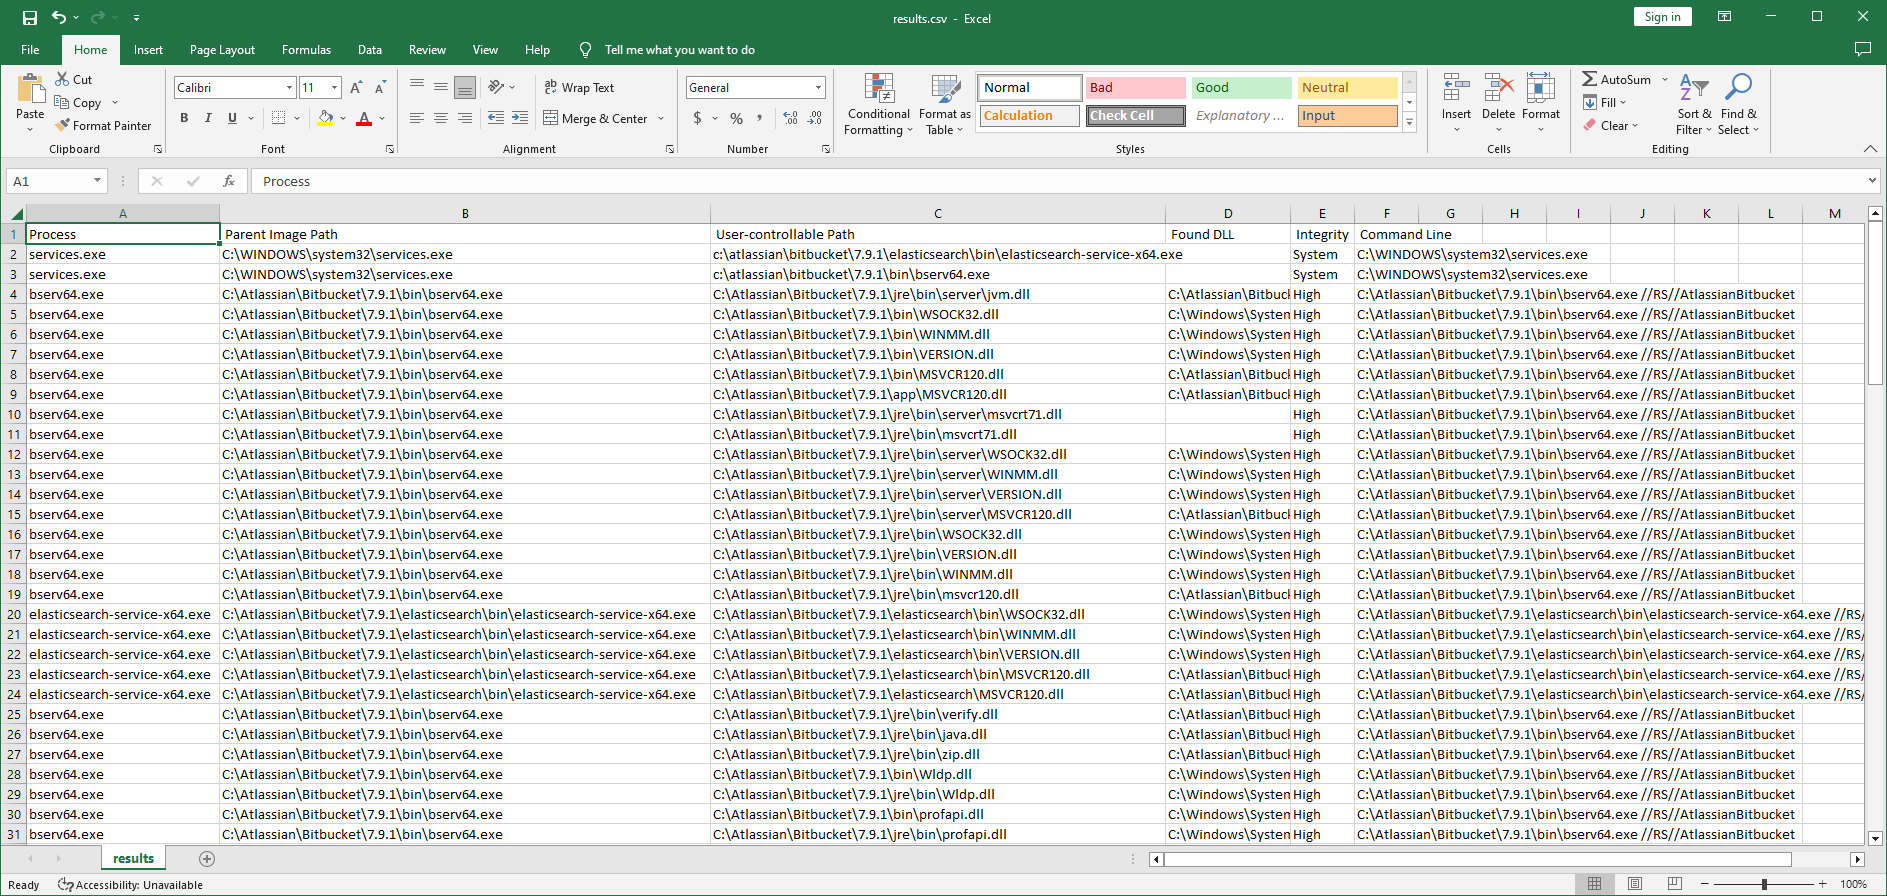
Sortie CSV
Exportations de sortie
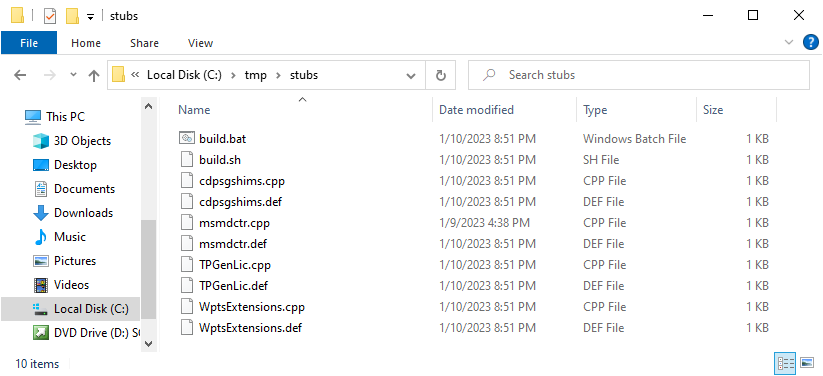
Exportation des fonctions DLL
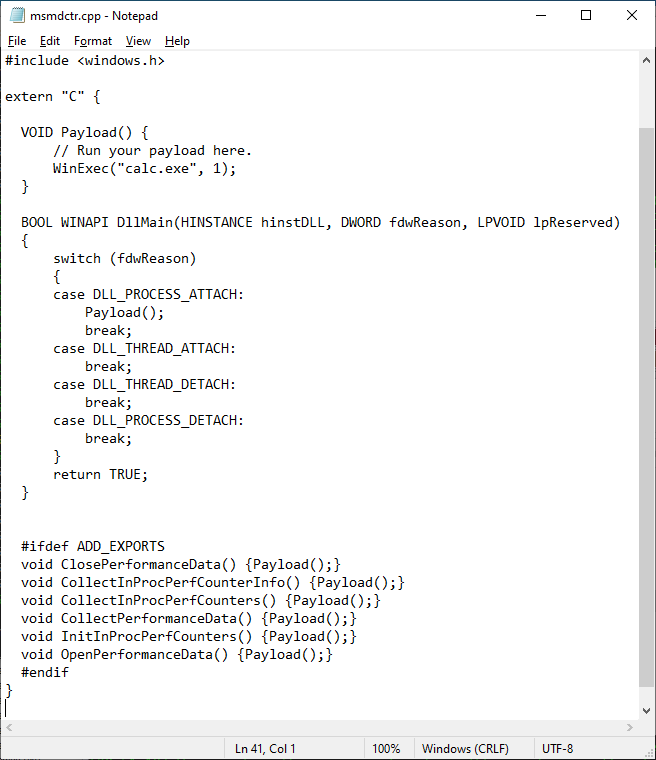
Exportation des ordinaux DLL

Obtenir Crassus.exe
Compilation avec Visual Studio
Crassus a été développé en tant que projet Visual Studio 2019. Pour compiler Crassus.exe :
- Ouvrez
Crassus.sln
- Appuyez sur
Ctrl+Shift+B sur votre clavier
Utilisation de Crassus.exe précompilé
Si vous acceptez d'exécuter le code d'autres personnes sans savoir ce qu'il fait, Crassus.exe est fourni dans ce dépôt.
Utilisation
Déroulement de l'exécution
- Dans Process Monitor, sélectionnez l'option
Enable Boot Logging.
- Redémarrez.
- Une fois connecté et Windows stabilisé, exécutez éventuellement aussi les tâches planifiées qui peuvent être configurées pour s'exécuter avec des privilèges.
- Exécutez Process Monitor une nouvelle fois.
- Lorsque vous y êtes invité, enregistrez le journal de démarrage.
- Réinitialisez le filtre par défaut de Process Monitor avec
Ctrl-R.
- Enregistrez ce fichier journal, par exemple sous
boot.PML. La raison de réenregistrer le fichier journal est double :
- Les anciennes versions de Process Monitor n'enregistrent pas les journaux de démarrage dans un seul fichier.
- Les journaux de démarrage sont par défaut non filtrés, ce qui peut contenir du bruit supplémentaire, comme un détournement de DLL d'utilisateur local lors du lancement de Process Monitor lui-même.
Arguments de ligne de commande

 vu-ls/crassus







