
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 symgraph/idassistmcp
Plugin serveur MCP autonome pour IDA Pro.
 catern/rsyscall
Interface indépendante du processus pour les appels système Linux
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
 professorquantumuniverse/veto
Client Android open-source pour VirusTotal. Analysez des fichiers, des URL et des applications installées contre plus de 70 moteurs antivirus.…
 anpa1200/aidebug
Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…
 top-celestial-company-ltd/dros-vep-lite
Benchmark open-source de sécurité d'exécution des agents IA, 100 % reproductible, et environnement sandbox (protocole draft RFC-010).
 neurosaki987/qvm-tool
Boîte à outils d'analyse statique et de récupération de structure pour les images PE protégées par ACE .qvm0
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…
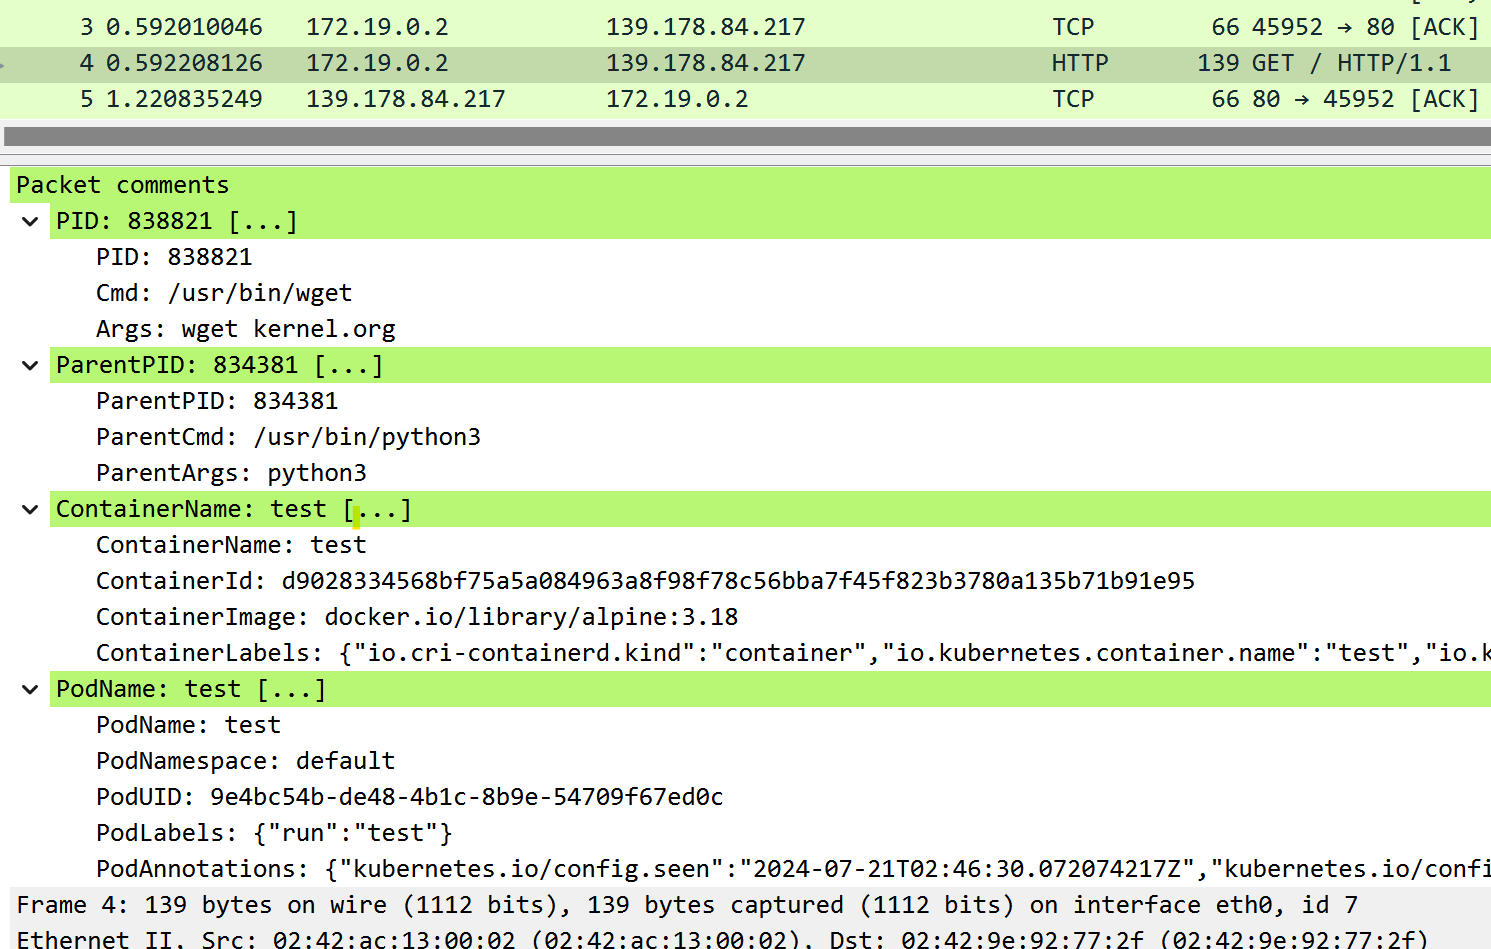 mozillazg/ptcpdump
Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
 provos/ironcurtain
Un runtime sécurisé* pour les agents IA autonomes. Politique à partir de constitutions en anglais simple. (*https://ironcurtain.dev)
 abraxas/gatex
Application de cracking de binaire FortinetHunter (@YogSoth0). Fait partie du CTF pour FortinetHunter. ELF door : un Nuitka onefile strippé, un…
 facebook/mcpguard-dynamic
Sandbox eBPF au niveau du noyau pour sécuriser les appels d'outils d'agents LLM effectués via le protocole de contexte de modèle (MCP)
 radareorg/r2web
Accédez à radare2 de n'importe où, à tout moment.
 adshao/flounder
Auditeur de sécurité white-hat autonome pour la revue de code pilotée par IA, la recherche de bug bounty, la construction d'exploits et la…
 traceforce/mcp-xray
Scanneur de sécurité unifié pour les serveurs MCP avec les modes config, pentest et repo-scan. Génère des rapports SARIF pour l'intégration CI/CD,…
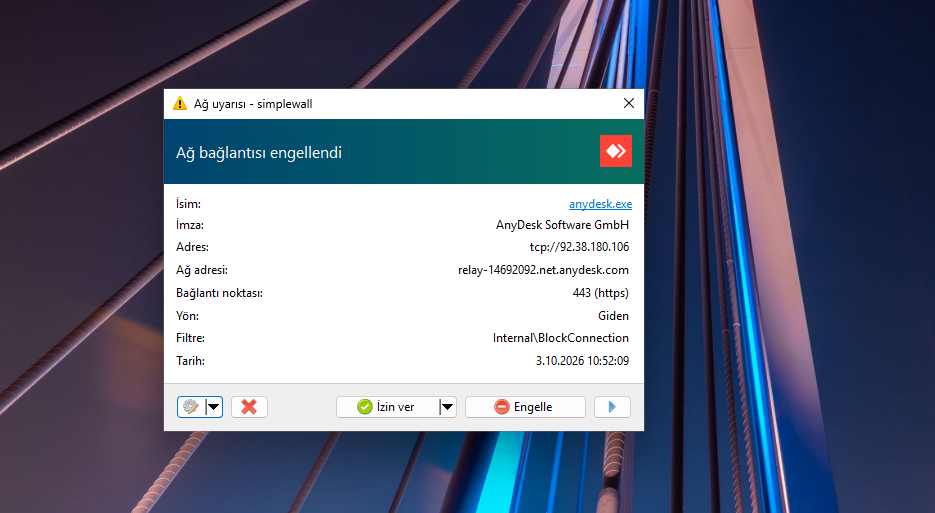 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Analyse de rétro-ingénierie d'un shellcode Python qui effectue une injection APC dans AnyDesk, exfiltre vers un C2 via HTTPS avec AES/RSA, et…
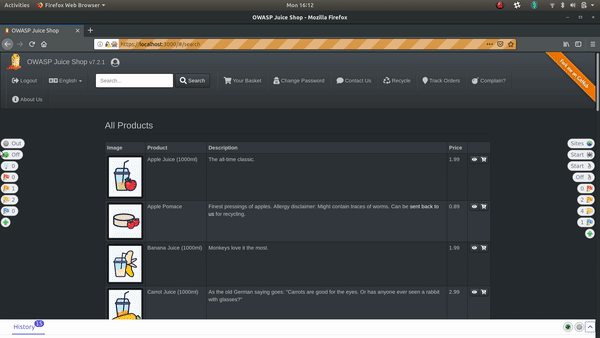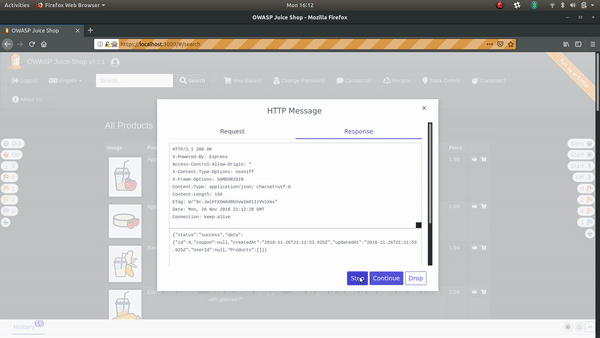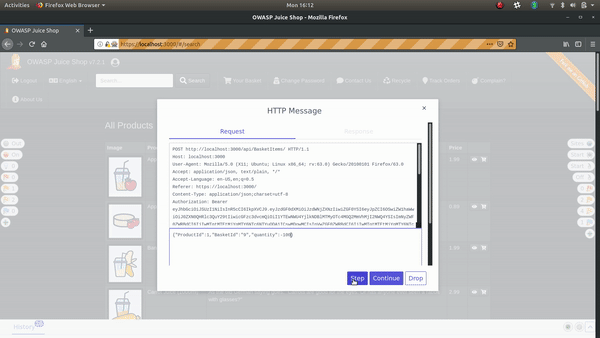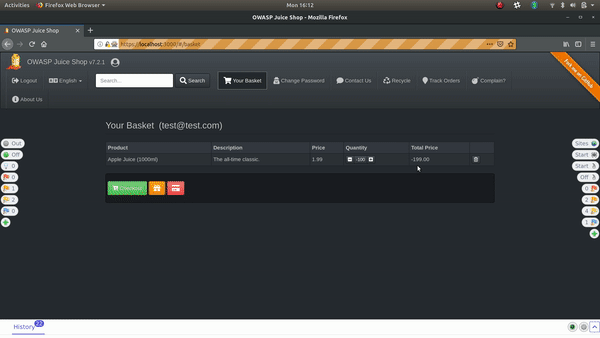 zaproxy/zap-hud
L'affichage tête haute ZAP (HUD)
 silentchainai/silentchain
Extension de scanner de vulnérabilités alimentée par l'IA pour Burp Suite avec support multi-fournisseur (Ollama, OpenAI, Claude, Gemini)







