
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit

 s4dhulabs/vimana-framework
Vimana est un framework de sécurité modulaire pour auditer les API Python et les applications Web. L'architecture basée sur des plugins permet aux…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 ev-flow/quark-engine
Moteur de notation de malwares Android basé sur des règles qui analyse les APK à l’aide d’analyses statique et dynamique pour détecter les…
 frida/frida
Dépôt principal pour héberger les binaires de version
 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…
 seclog-open/seclog
Collecte des journaux de sécurité multi-sources à partir de scénarios d'attaque Docker reproductibles, construit des chaînes d'attaque et fournit le…
 adam-atlassoftware/kraken
Atelier de rétro-ingénierie construit sur le décompilateur de Ghidra avec un moteur natif sans Java, une analyse de fonctions assistée par IA, le…
 alterakey/trueseeing
Scanneur de vulnérabilités d'applications iOS/Android sans décompilation (DC25 demo lab, CB17)
 zhkl0228/unidbg
Permet d'émuler une bibliothèque native Android, ainsi qu'une émulation iOS expérimentale.
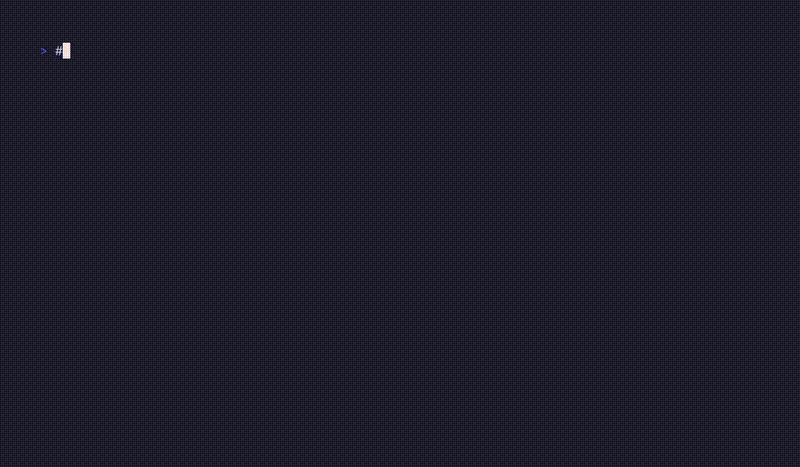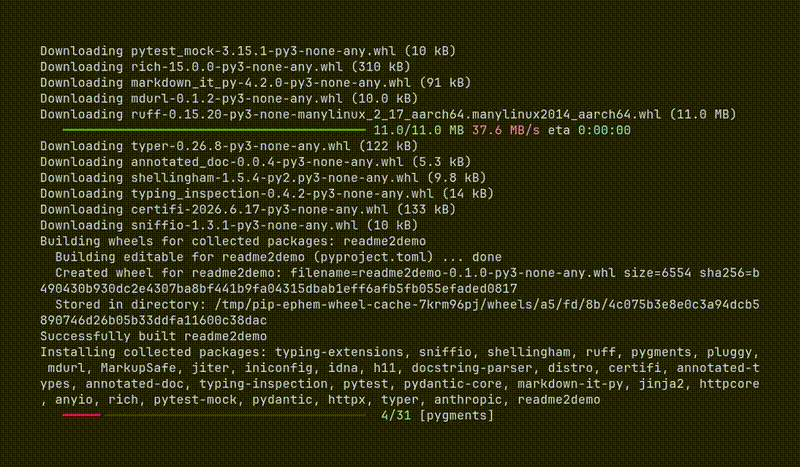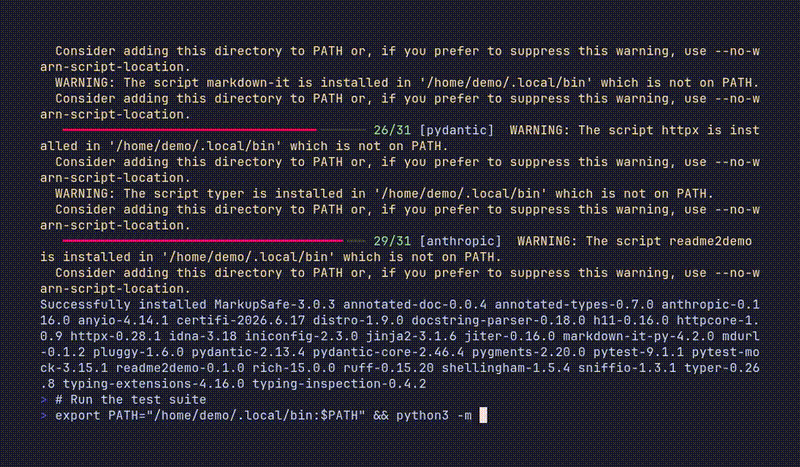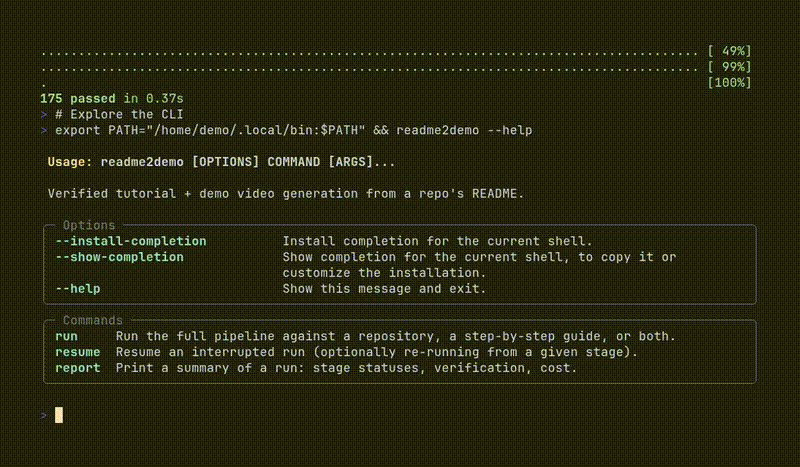 alphacrack/readme2demo
Tutoriels vérifiés et vidéos de démonstration provenant de votre README. Un agent IA l'exécute dans un bac à sable Docker renforcé et le rejoue dans…
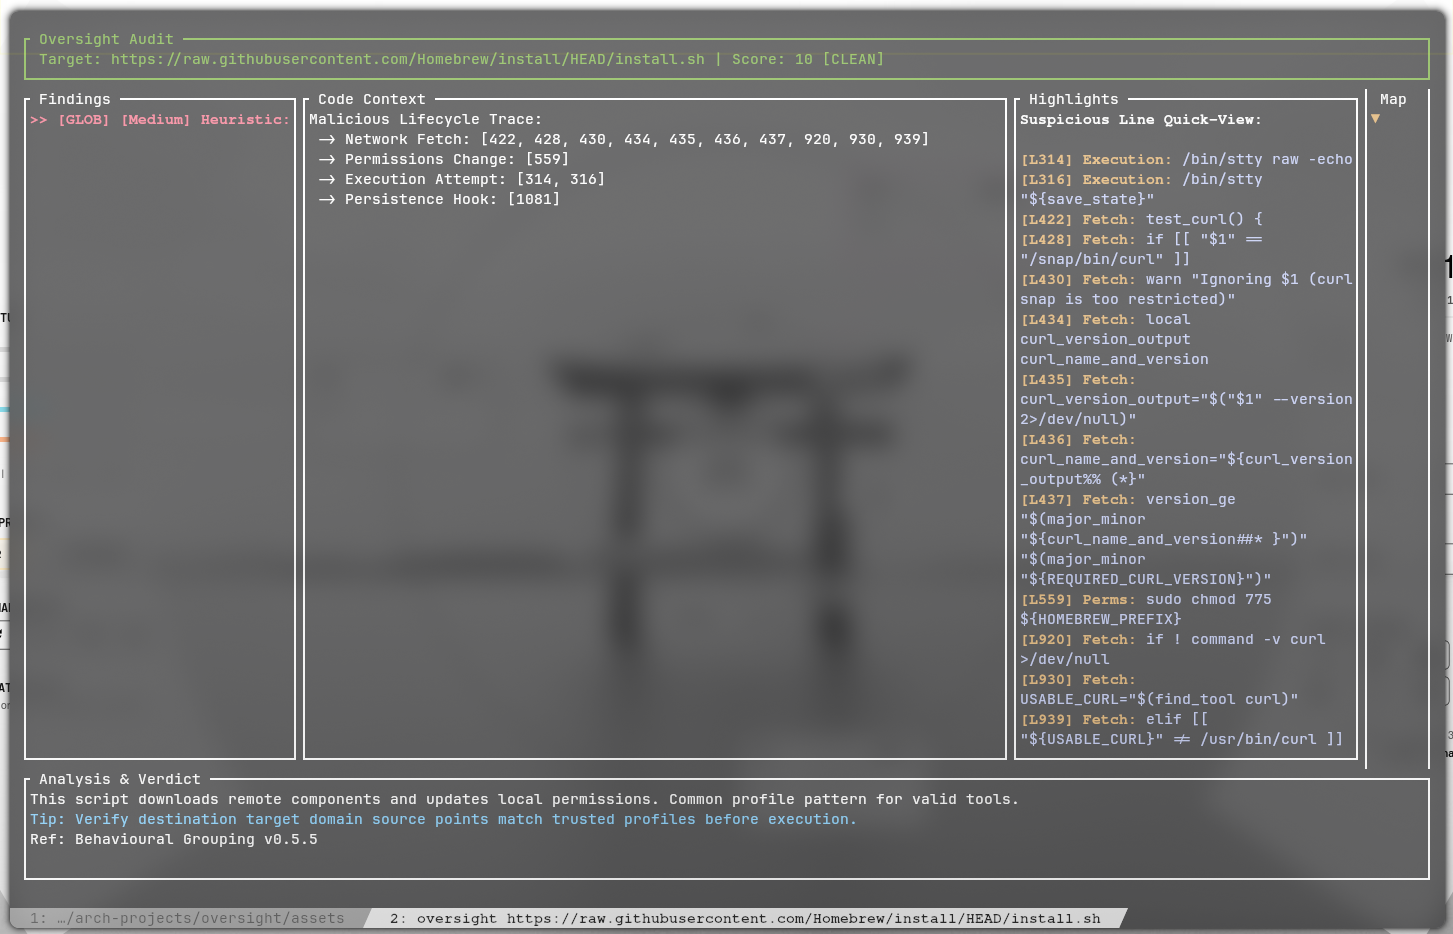 rakosn1cek/oversight
Un auditeur de sécurité léger et un bac à sable pour scripts shell. Oversight combine un moteur d'analyse statique (Rust) avec une application…
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
 crissyfield/super-trouper
Serveur MCP exposant l'instrumentation Frida sous forme d'outils permettant aux agents de codage de se connecter aux appareils, d'inspecter les…
 mandiant/capa
Outil d'analyse statique et dynamique basé sur des règles qui identifie les capacités dans les fichiers PE, ELF, .NET et shellcode, en les mappant…
 peach-research-lab/authorizationbench
[🎖️ Honorable Mention in HAIPS @COLM'26] The first benchmark to evaluate how well do LLM agents act in alignment with their assigned authorization…

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Exécute du code Python, JavaScript et Bash non fiable dans une prison renforcée avec des limites de 5 secondes, 128 Mo, 0,5 cœur, de PID et de sortie.
 neo23x0/process-watcher
Un outil de surveillance des processus qui tente de détecter l'exploitation
 minglink/dsh-infinite-gen-5
Outil de rétro-ingénierie DeepSeek v4.1 flash (génération infinie) N'hésitez pas à ajouter une Star ⭐ et à proposer vos améliorations au projet








