
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 google/permhash
Framework de hachage des permissions déclarées dans les extensions Chromium et les APK, permettant le clustering, la chasse et le pivotement à…
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…
 wtcyj/cve-2026-43805-analysis
Analyse en une journée + PoC de désinfection de CVE-2026-43805 (course RPC DriverKit IODMACommand IOKit, CWE-362)
 ymsniper/umbra
Overlay de jeu externe en lecture seule pour Linux. Décalages dérivés, squelettes composés, module noyau optionnel pour des lectures mémoire…
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Indicateurs de compromission et conseils de recherche pour CVE-2026-88771, une injection de commande non authentifiée dans Citrix NetScaler ADC et…
 daffainfo/vol-rs
Volatility 3 porté vers Rust. Même sortie, beaucoup plus rapide.
 xen0nize/cve-2026-21096
Preuve de concept à déclenchement de crash uniquement pour CVE-2026-21096, un dépassement d'entier 32 bits menant à un débordement de tas dans le…
 ufrisk/pcileech
Logiciel d'attaque par accès direct à la mémoire (DMA)
 pushkarreddyy/radioguard
Sous-service de défense cellulaire Zero-Trust pour Android (détection et routage sécurisé IMSI-Catcher, 2G SMS Blaster et 4G aLTEr)
 akshay-m-singh/ocaml-marshal-vulnerability
J'ai découvert un dépassement d'entier qui met en échec le correctif d'OCaml pour CVE-2026-28364 : divulgation de mémoire du tas et plantages SIGBUS…
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Analyse de rétro-ingénierie d'un shellcode Python qui effectue une injection APC dans AnyDesk, exfiltre vers un C2 via HTTPS avec AES/RSA, et…

 novacode1337/sakuraosinttryhackme-completed
Solution pas à pas de la room TryHackMe Sakura OSINT couvrant l'extraction de métadonnées SVG, le pivotement par nom d'utilisateur, l'analyse de clés…
 entropq2/sakuraosinttryhackme-completed
Procédure pas à pas TryHackMe Sakura OSINT couvrant l'extraction de métadonnées SVG, le pivotement de nom d'utilisateur, l'analyse de clé PGP, le…
 opposum0112/decretum
Compilateur LinkML de contrats pour un chercheur en sécurité
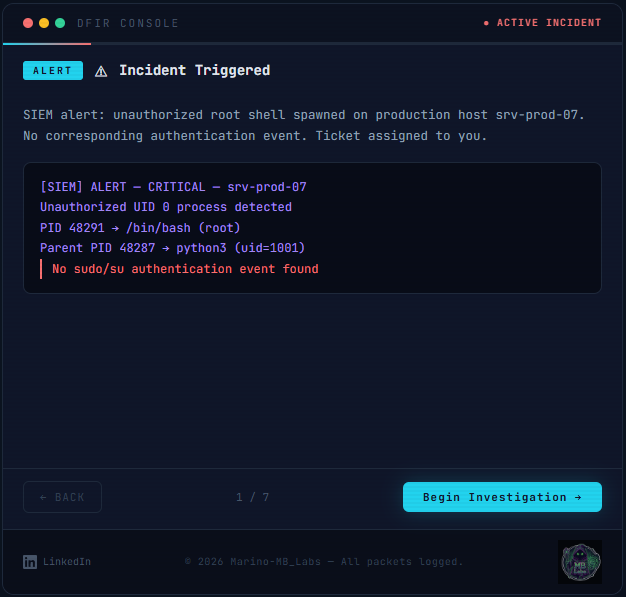 ledlight33/copyfail-dfir
# Analyse DFIR interactive de CVE-2026-31431 (Copy Fail) — de l'alerte SIEM au verdict confirmé. Commandes Volatility 3 réelles, méthodologie…
 kavan00/android-projector-c2-malware
Analyse d'un réseau C2 de beamers chinois - SilentSDK-Analysis
 glmcdona/process-dump
Outil Windows pour extraire les fichiers PE de malware de la mémoire vers le disque à des fins d'analyse.
 parapapinho/cve-2017-12561
Analyse de rétro-ingénierie et preuve de concept pour CVE-2017-12561, un use-after-free dans HPE iMC dbman, couvrant le diffing binaire, le décodage…








