
 #1
Outils pour la blue team, la sécurité défensive et la protection contre les menaces.
Recommandé par Kitploit
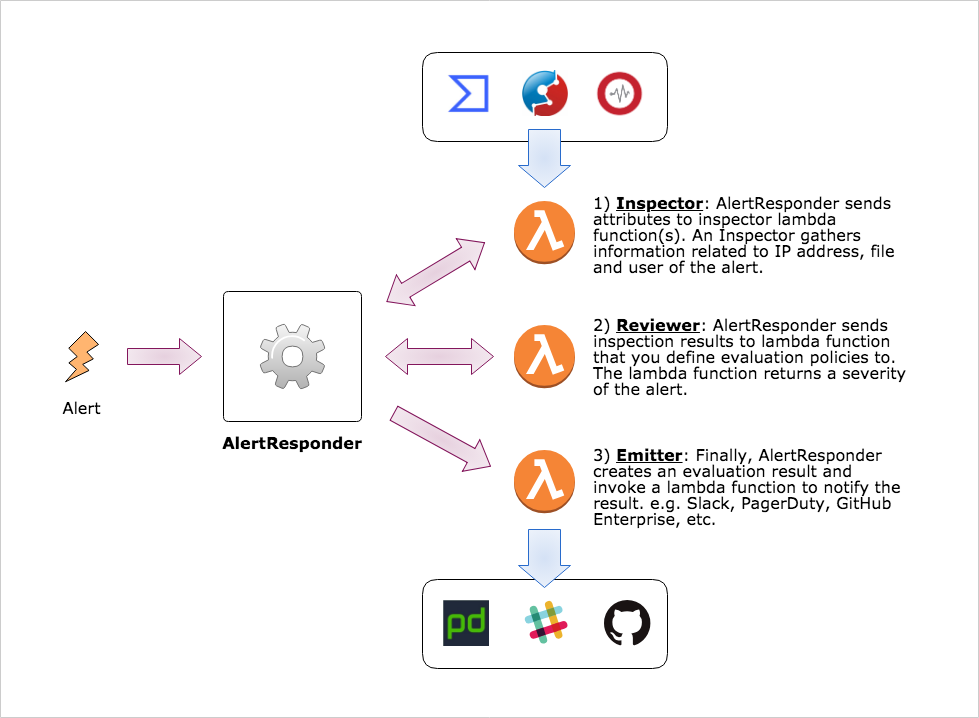
 m-mizutani/alertresponder
Framework de réponse automatique aux alertes de sécurité par AWS Serverless Application Model
 itinerisltd/trellis-cve-2018-6389
Atténuer les attaques CVE-2018-6389 WordPress load-scripts / load-styles
 cosmo121/follina-remediation
Supprime la capacité de MSDT à s'exécuter, en réponse à CVE-2022-30190 (Follina)
 fusion1110/ebpf-hid_guard
Détecteur d'attaques par injection HID dans l'espace noyau Linux utilisant eBPF. Surveille les périphériques HID USB et Bluetooth pour détecter un…
 lopqto/cve-2021-41773_honeypot
Honeypot léger pour la vulnérabilité de traversée de chemin CVE-2021-41773 d'Apache HTTP Server, conçu pour capturer et journaliser les tentatives…
 gamingwithevets/msdt-disable
Désactiveur du protocole MSDT (outil de correctif CVE-2022-30190)
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — outil gratuit et open-source de cybersécurité pour les réseaux OT/SCADA ferroviaires et de transport en commun. Scanners…
 spinfosecurity/bas-guardian
Scanner de vulnérabilités BACnet/BMS gratuit pour les systèmes d'automatisation des bâtiments. Détecte les CVE-2026-3611 (CVSS 10.0), CVE-2026-24060…
 jotaqc/cve-2022-30190_temporary_fix_source_code
Voici les codes source des scripts Python pour appliquer la protection temporaire contre la vulnérabilité CVE-2022-30190 (Follina)
 rastating/modsecurity-cve-2018-6389
Un ensemble de règles ModSecurity pour détecter les attaques potentielles utilisant CVE-2018-6389
 tracehound/tracehound
Contrôles de sécurité opérationnels avec garanties forensiques








