
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit
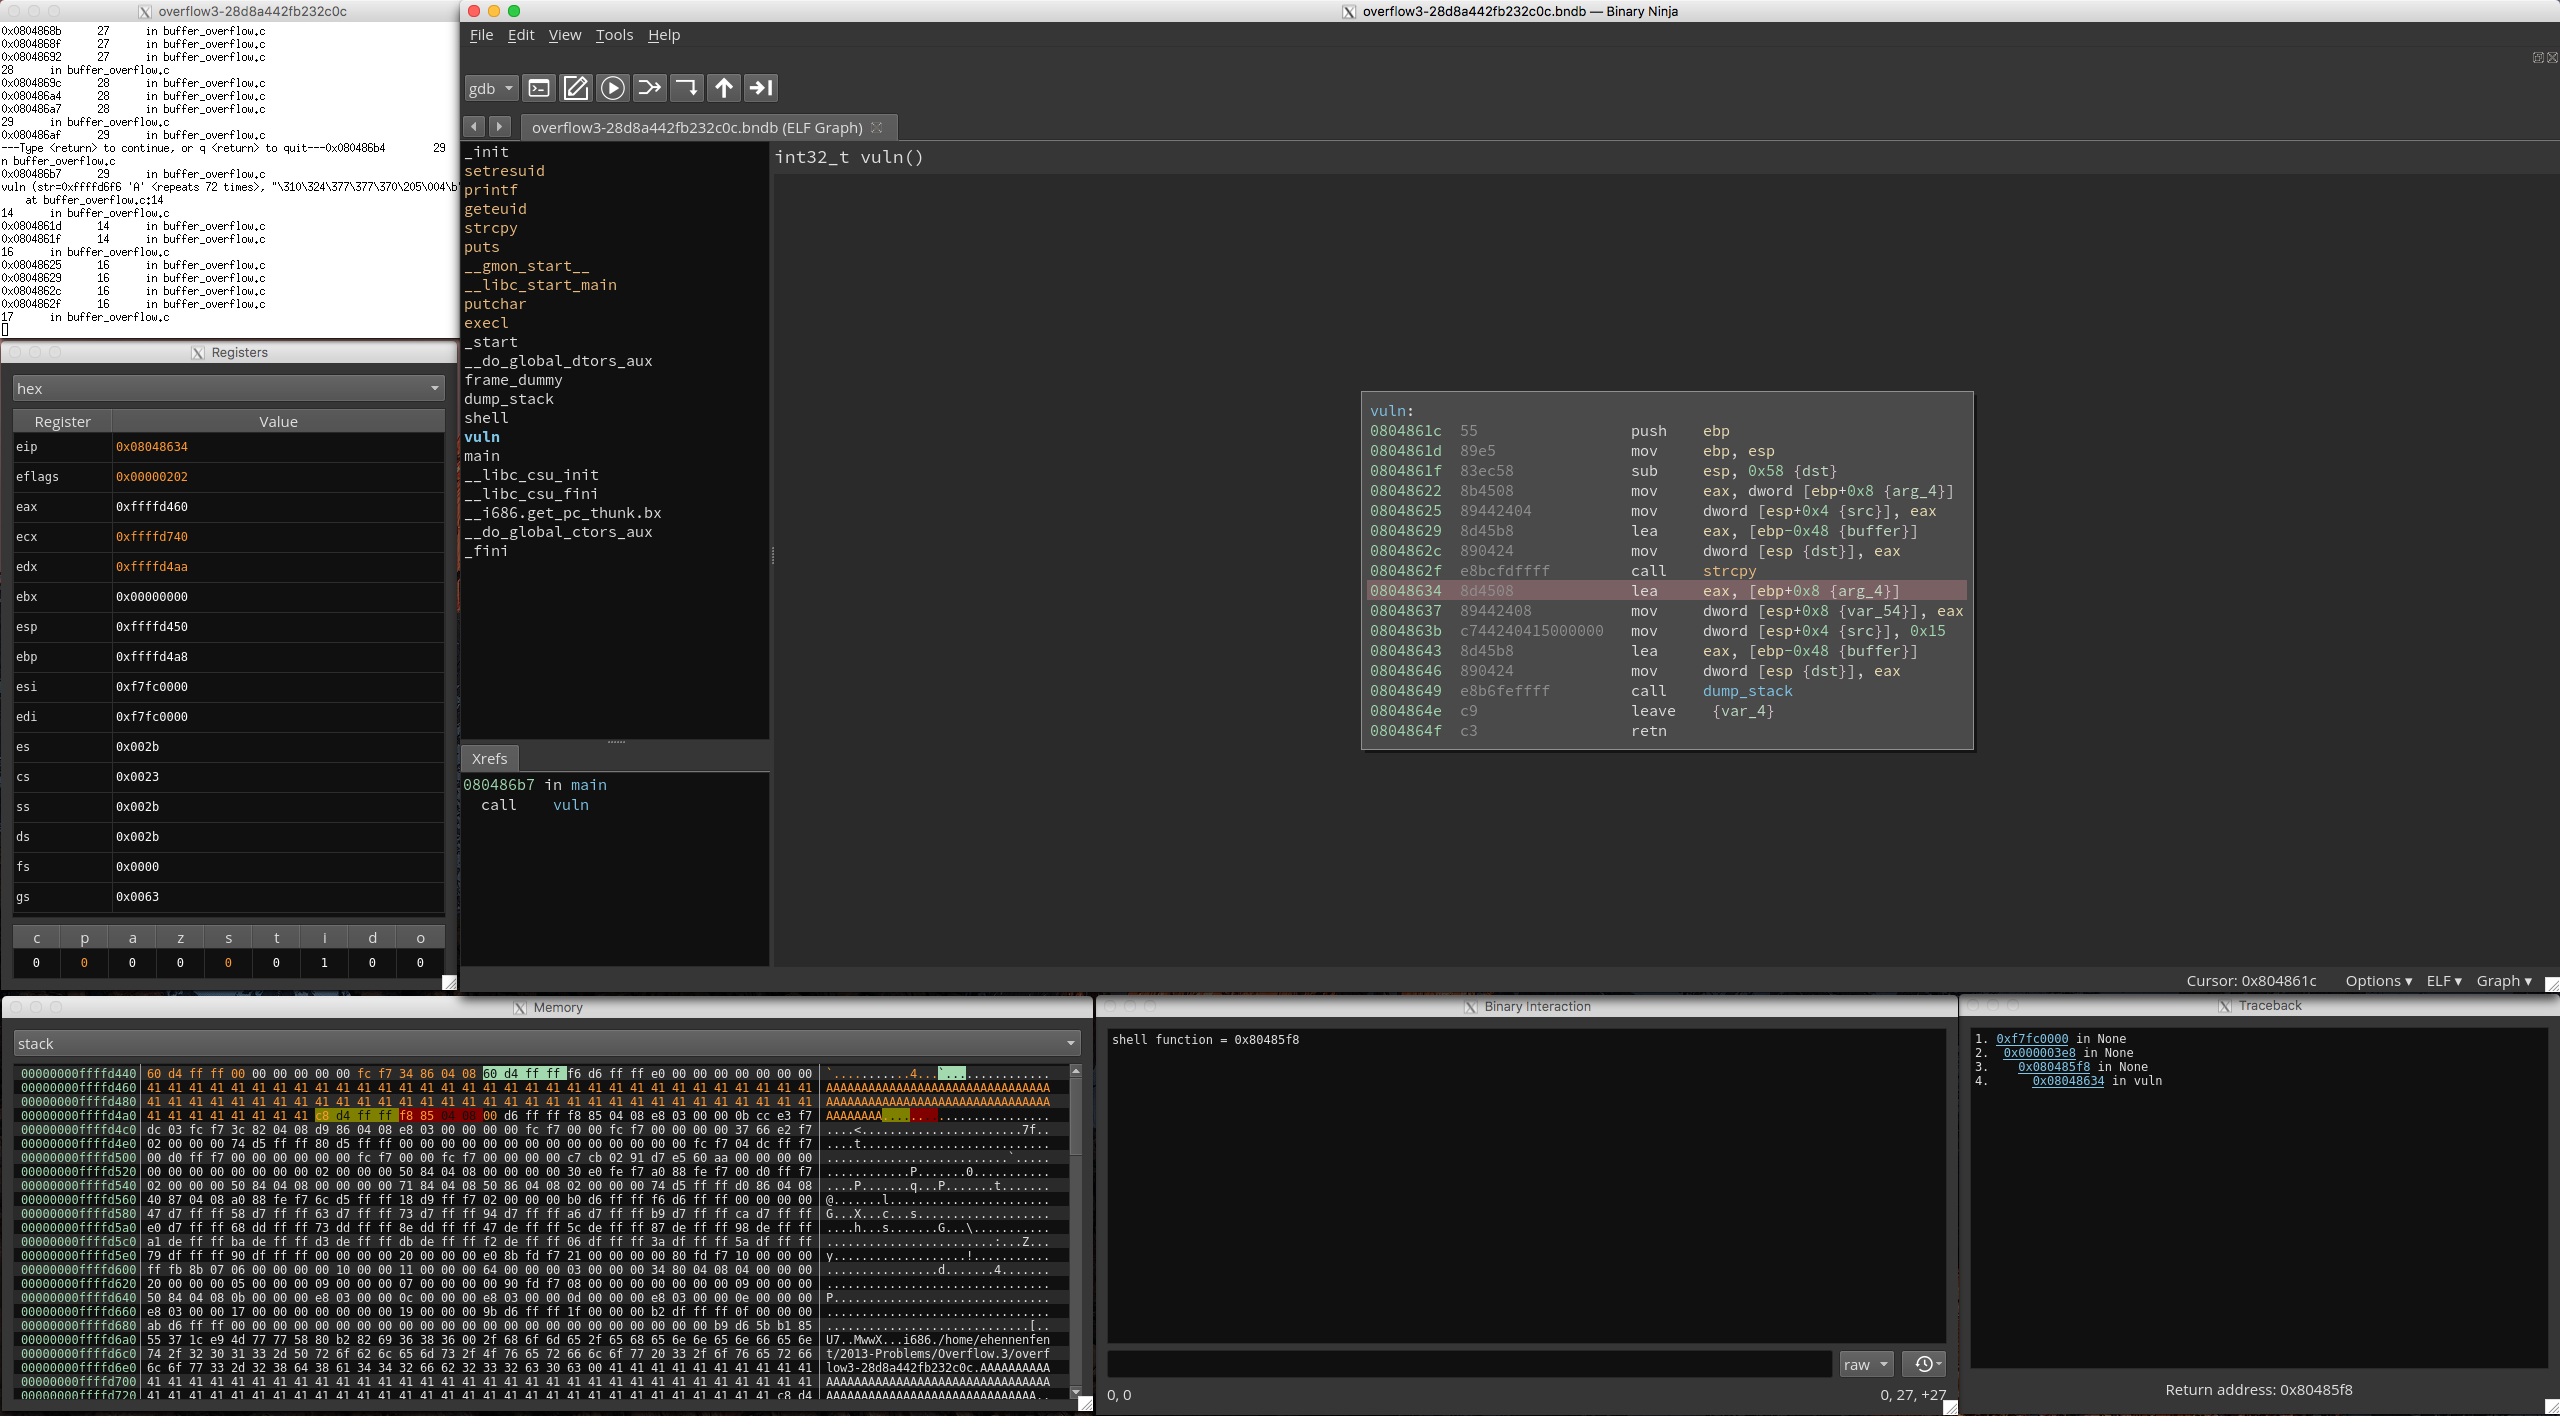
 nccgroup/binja_dynamics
Une interface PyQt5 pour le plugin binjatron de Binary Ninja qui inclut des fonctionnalités de surlignage conçues pour faciliter l'apprentissage de…
 d4rkcat/stackflow
Outil universel d'exploitation de débordement de tampon basé sur la pile.
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 show0ne/archivo-syxe05-snat
Archive historique de tutoriels de rétro-ingénierie et de dépaquetage couvrant les protecteurs commerciaux (Armadillo, ASProtect, Themida) avec des…
 nccgroup/dapr
Plateforme d'attaque de pilotes pour Linux
 anpa1200/aidebug
Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…
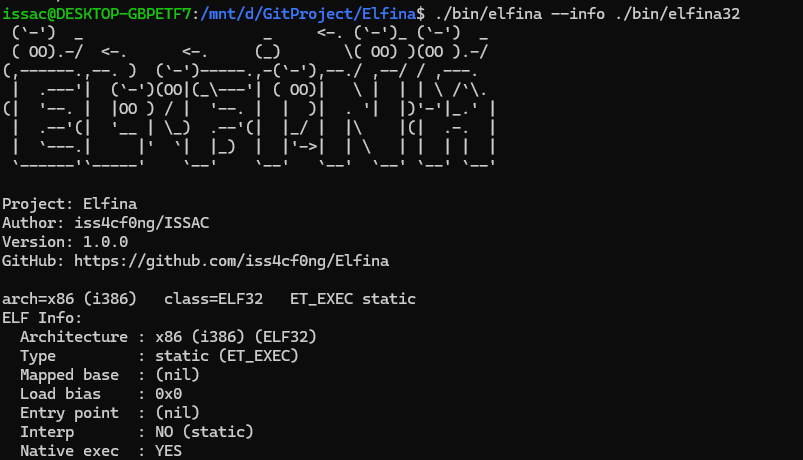 iss4cf0ng/elfina
Chargeur ELF multi-architecture et boîte à outils d'analyse avec sondage, désassemblage, hexdump, calcul d'entropie, et exécution mmap/memfd pour les…
 ivancabrera02/whfb-pincapture
Capture les codes PIN Windows Hello à la saisie en injectant une DLL dans LogonUI.exe qui place un point d'arrêt matériel CPU sur…
 kaisonox/apiscope
Un framework de hooking d'API pour intercepter et surveiller les applications Windows
 stolevchristian/sylvia
Explorateur d'appels système iOS pour IDA 9.X
 0vercl0k/kepaboo
Neutraliser les techniques anti-débogage de KEPServerEX
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 dumpanalysis/prologwindbg
Utiliser Prolog pour analyser les vidages mémoire et les processus actifs arrêtés dans WinDbg.
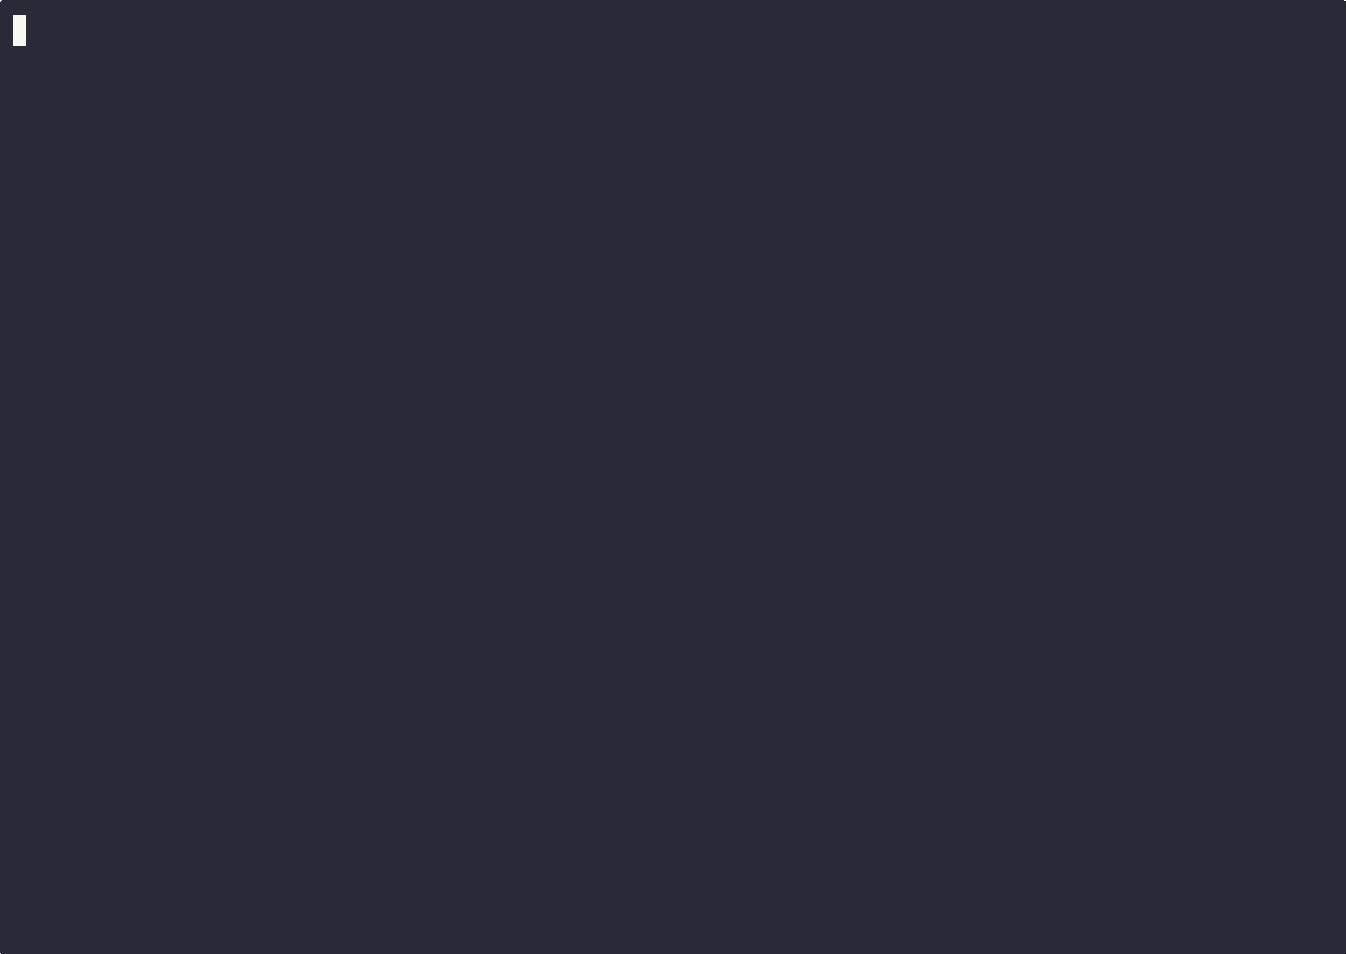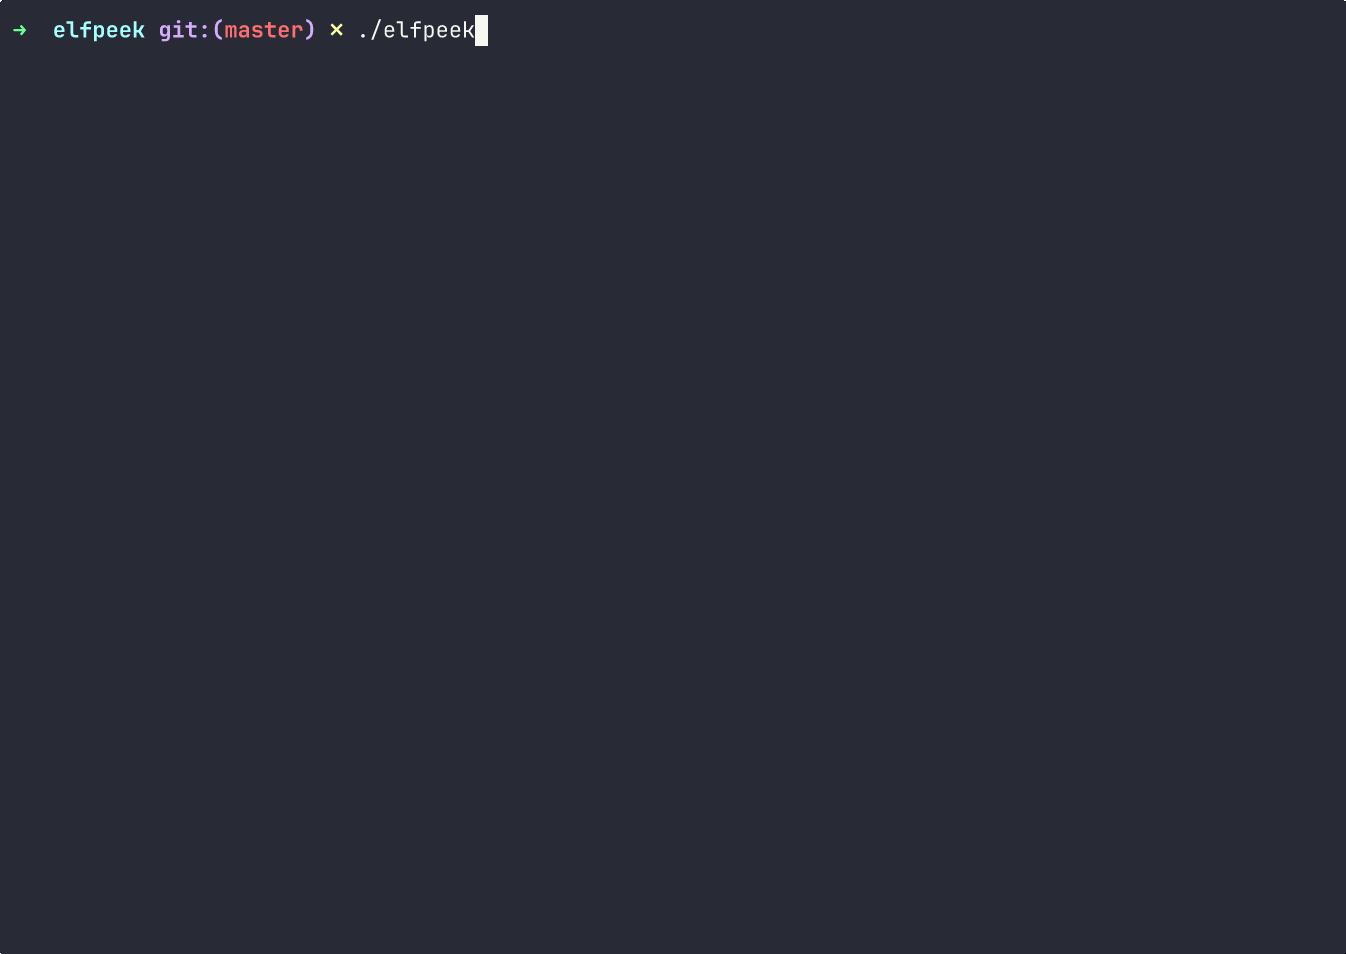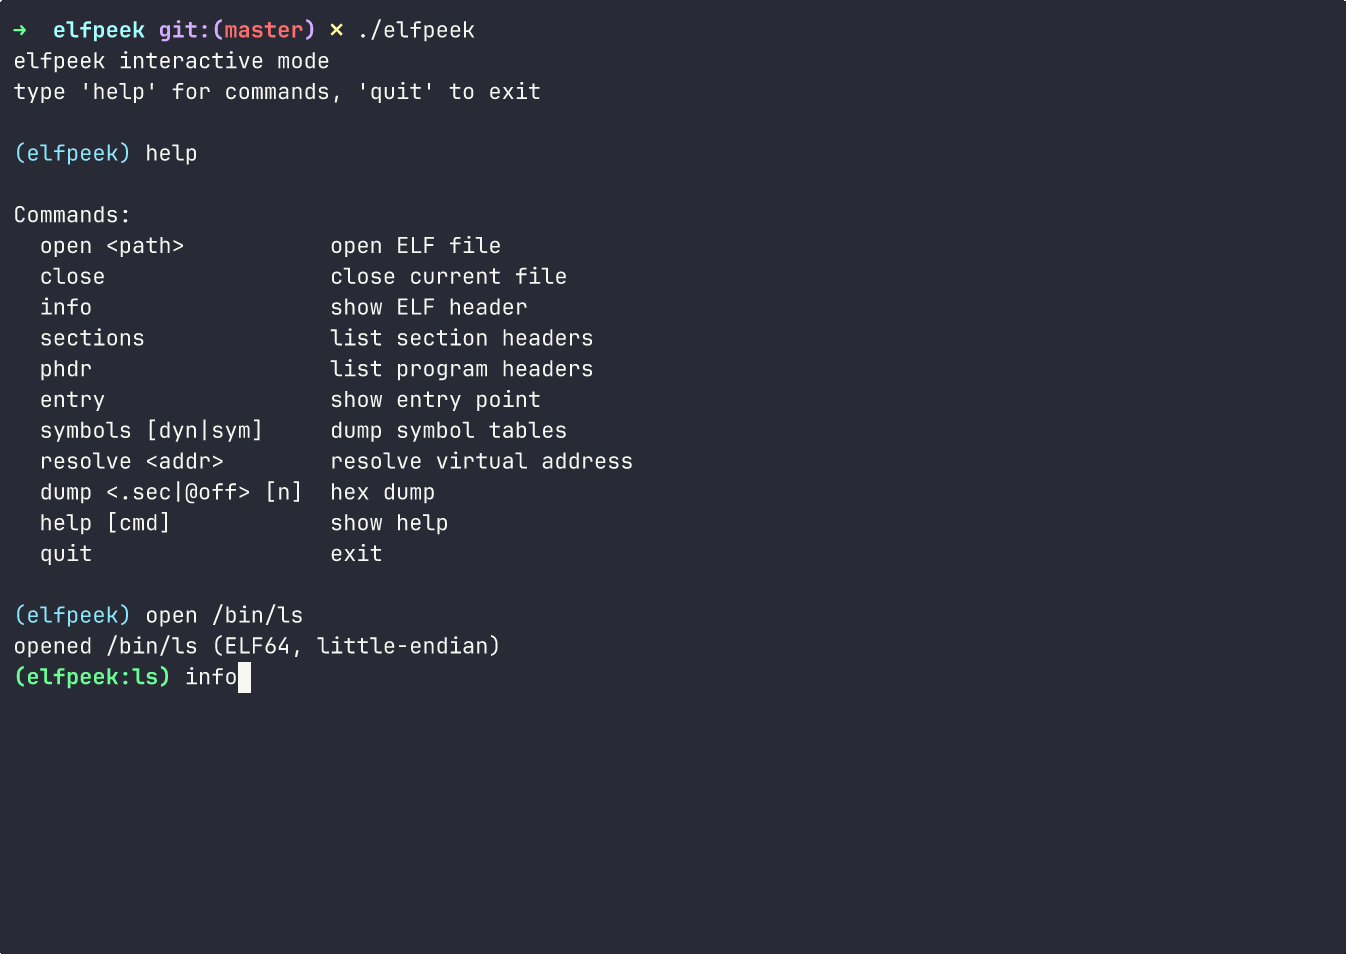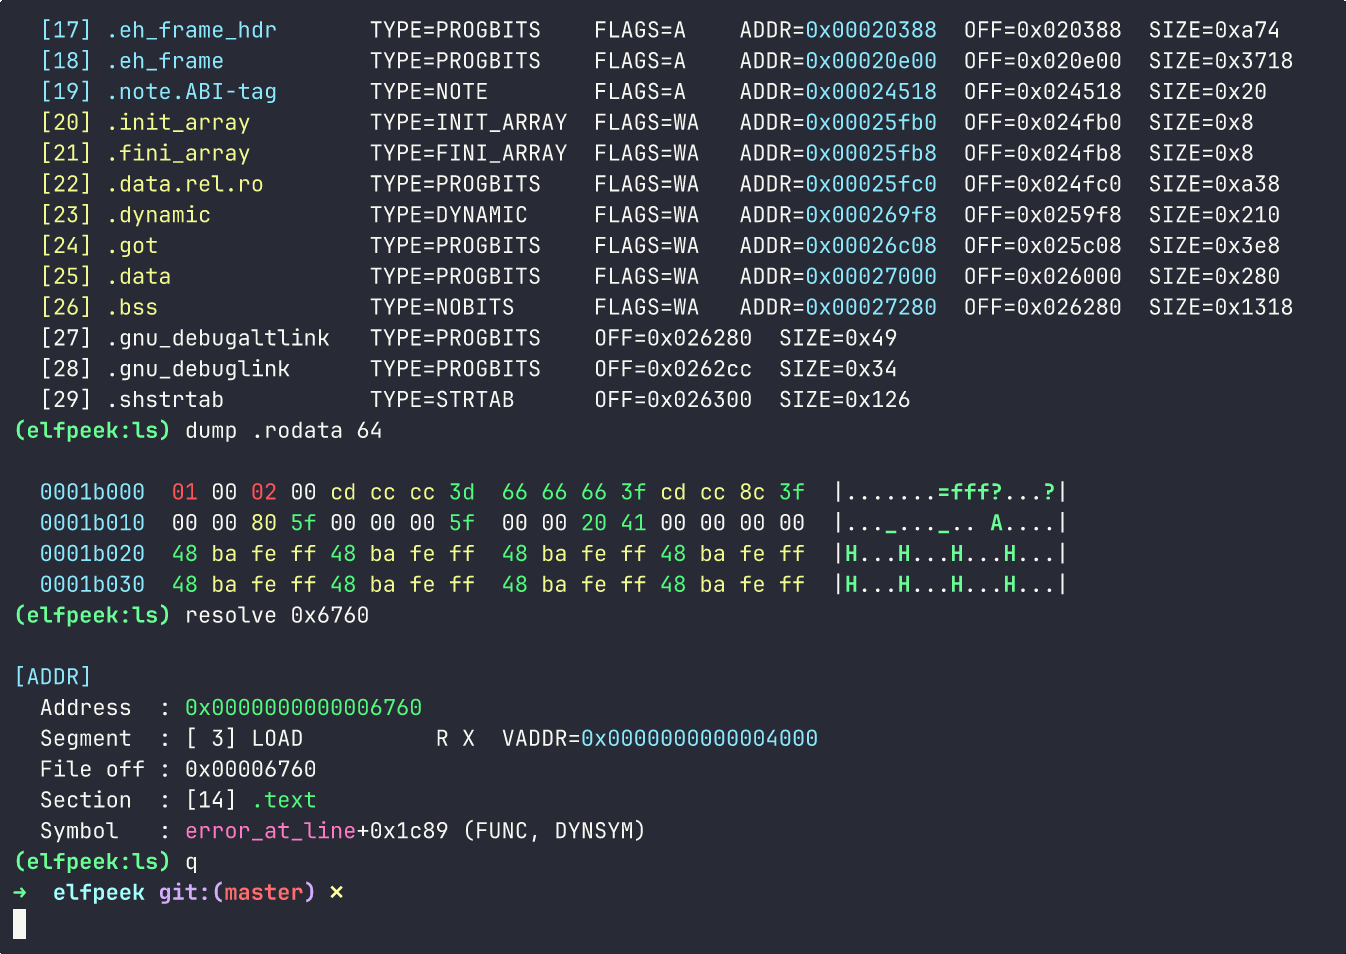 oblivionsage/elfpeek
Inspecteur ELF minimal écrit en C pour une inspection rapide de la disposition des binaires.
 ehabhussein/ollydbg-binary-execution-visualizer
rétro-ingénierie, analyse visuelle de binaires
 ejfkdev/pycdc
Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Adaptation de CVE-2023-6241 pour Google Pixel 7 à partir de Google Pixel 8 tirée de securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 pr0me/xtride
Outil de récupération de types basé sur N-gram pour binaires, récupérant les structures et les signatures de fonctions à partir de code décompilé…








