
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit

 jazho76/house_of_apple_2
Analyse interactive de la technique FSOP House of Apple 2 sous GDB avec glibc 2.43, accompagnée d'un bac à sable reproductible couvrant le…
 sunghoojung/reverse-engineering-browser
Navigateur de recherche macOS local-first construit sur une version personnalisée de Brave qui capture le trafic réseau, les empreintes, les scripts…
 ngwg/ceasta
outil de reverse engineering avec un serveur MCP intégré : une IA peut déboguer votre binaire, pas seulement le lire — points d'arrêt, pas à pas,…
 recurse-labs/recurse
IDE d'ingénierie inverse agentique avec un désassembleur multi-architecture en pur Rust, un décompilateur natif, un débogueur et un agent LLM pour…
 grecandrei/ida-pro-mcp
Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…
 gmh5225/fracture-
🐈⬛ Suite WIP pour le reverse engineering d'applications JVM
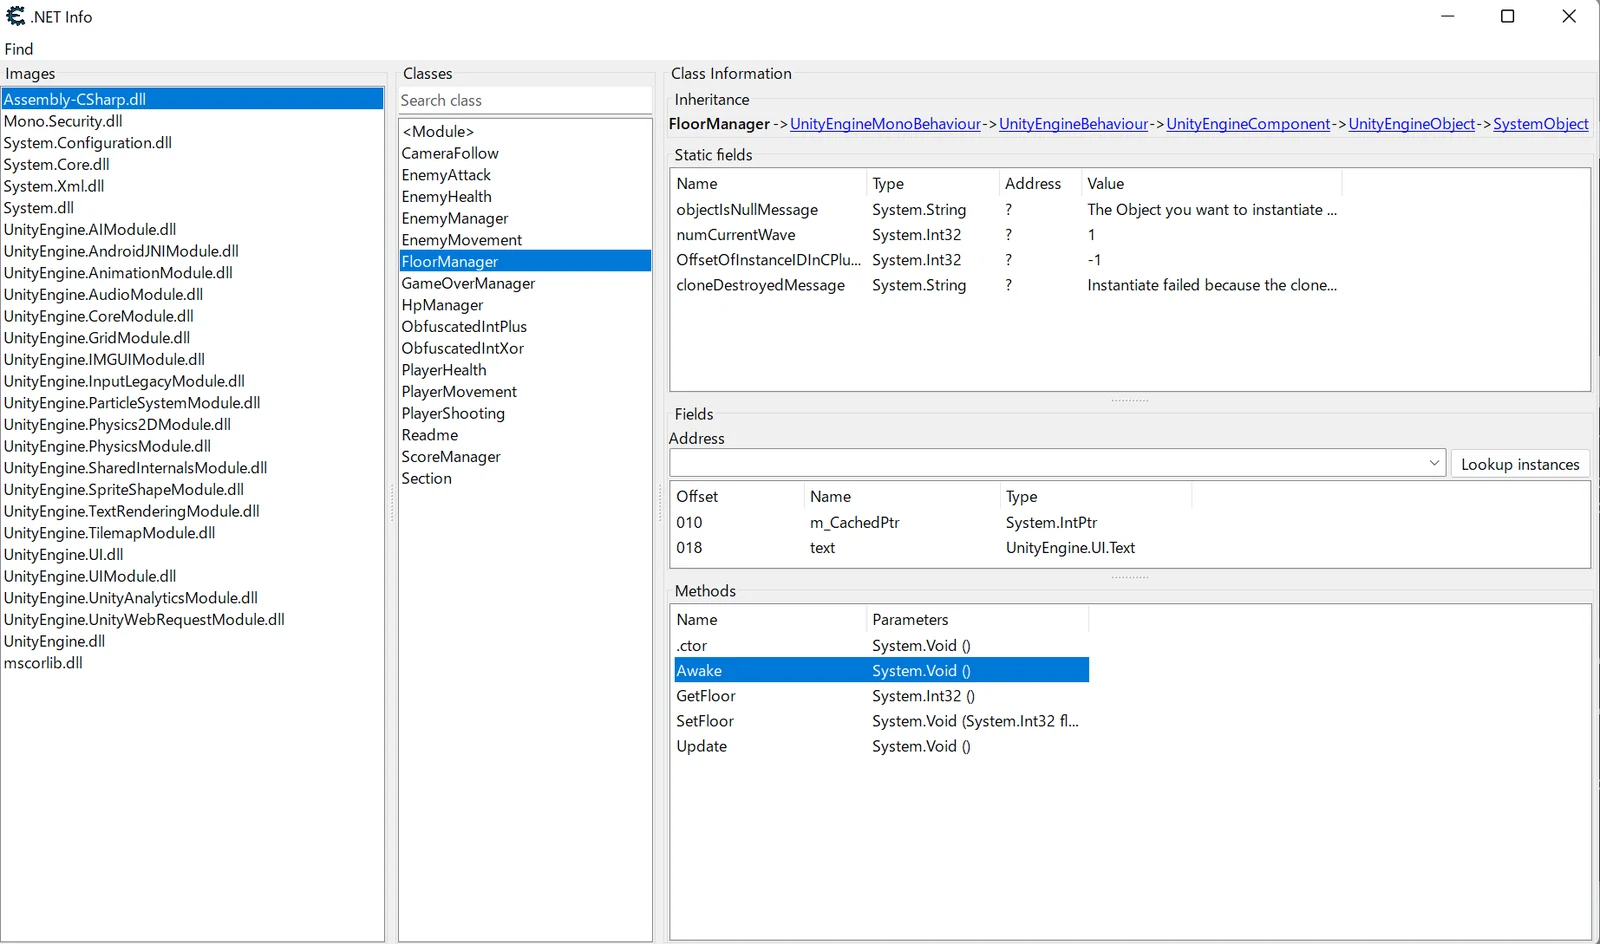 gmh5225/frida-il2cpp-datacollector
Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et…
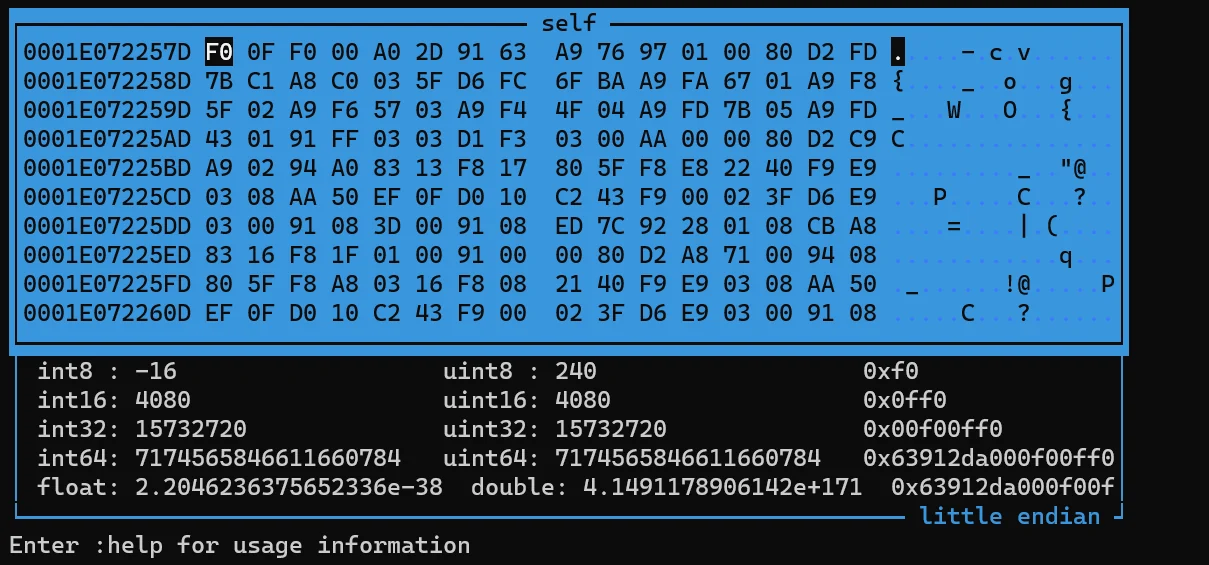 gmh5225/frida-medit
Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors…
 gmh5225/frida-stalker-ntstrace
Traceur d'appels système basé sur frida-stalker sous Windows (x64).
 veridiff/veridiff
Outil dynamique de recherche de divergence de branches pour code natif -- trace deux exécutions Frida et identifie l'instruction exacte où elles…
 sneakynachos/cve-2026-85048-the-gpu-died
Reproducteur et analyse technique pour CVE-2026-85048, une utilisation après libération de la surface viz de Chrome dans le processus GPU, avec des…
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
Laboratoire académique d'analyse et d'exploitation de CVE-2025-5548 dans FreeFloat FTP Server 1.0.
 gavmor/x86-cpp-reversing-skill
Compétence Claude Code pour la rétro-ingénierie de binaires C++ x86 32 bits little-endian (vtables, RTTI, récupération d'héritage)
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 longwasu/cve-2025-38352-poc
PoC et script GDB facilitant le déclenchement de CVE-2025-38352
 gmh5225/driver-kaldereta
Pilote en mode noyau non signé qui effectue des modifications de mémoire
 gmh5225/driver-pidqserializationwrite-example
Comment utiliser PiDqSerializationWrite. Présente comment lire et écrire en toute sécurité depuis un pilote mappé
 vsvalinx/cve-2025-5548
Dépôt pédagogique documentant le cycle complet d'exploitation d'un débordement de tampon de pile dans FreeFloat FTP Server 1.0, incluant le fuzzing,…








