
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit
 konloch/bytecode-viewer
Une suite de rétro-ingénierie pour Jar Java 8+ et Android APK (Décompilateur, Éditeur, Débogueur et plus)
 angr/angr
Une plateforme d'analyse binaire puissante et conviviale !
 cheat-engine/cheat-engine
Cheat Engine. Un environnement de développement axé sur le modding.
 wtsxdev/reverse-engineering
Liste de ressources géniales pour le reverse engineering
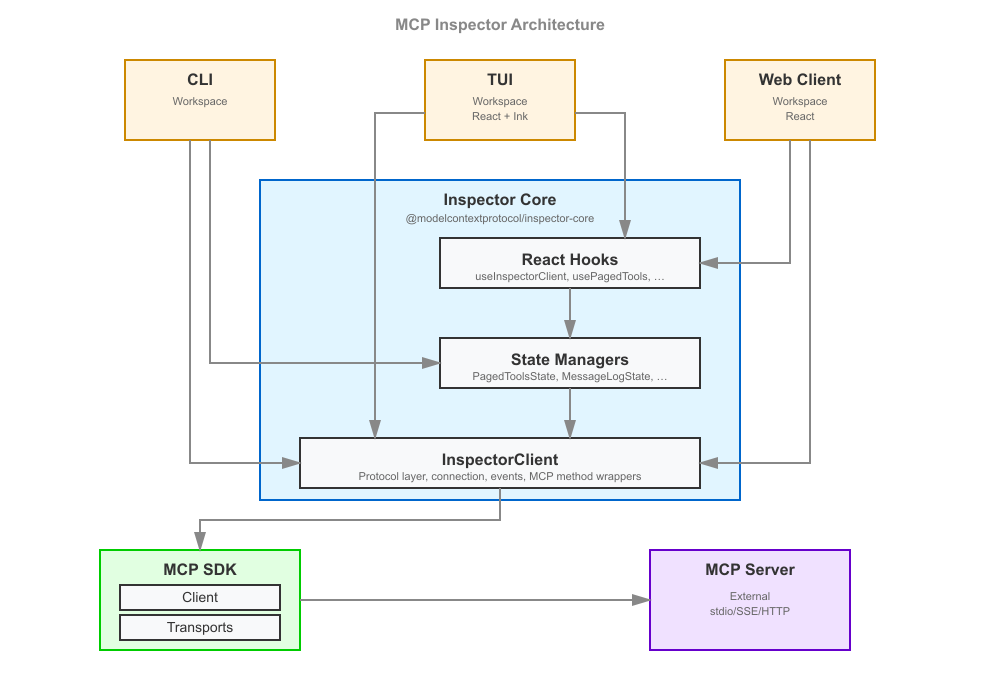 modelcontextprotocol/inspector
Inspectez, déboguez et testez visuellement les serveurs Model Context Protocol (MCP) depuis une interface web, une CLI ou une TUI, avec exploration…
 rr-debugger/rr
Framework d'enregistrement et de rejeu pour le débogage déterministe d'applications multithreadées, offrant l'exécution inversée, des points…
 kevoreilly/capev2
Extraction de configuration et de payload de malware
 dnspyex/dnspy
Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy
 qilingframework/qiling
Un véritable framework d'émulation binaire instrumentable
 zhkl0228/unidbg
Permet d'émuler une bibliothèque native Android, ainsi qu'une émulation iOS expérimentale.
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
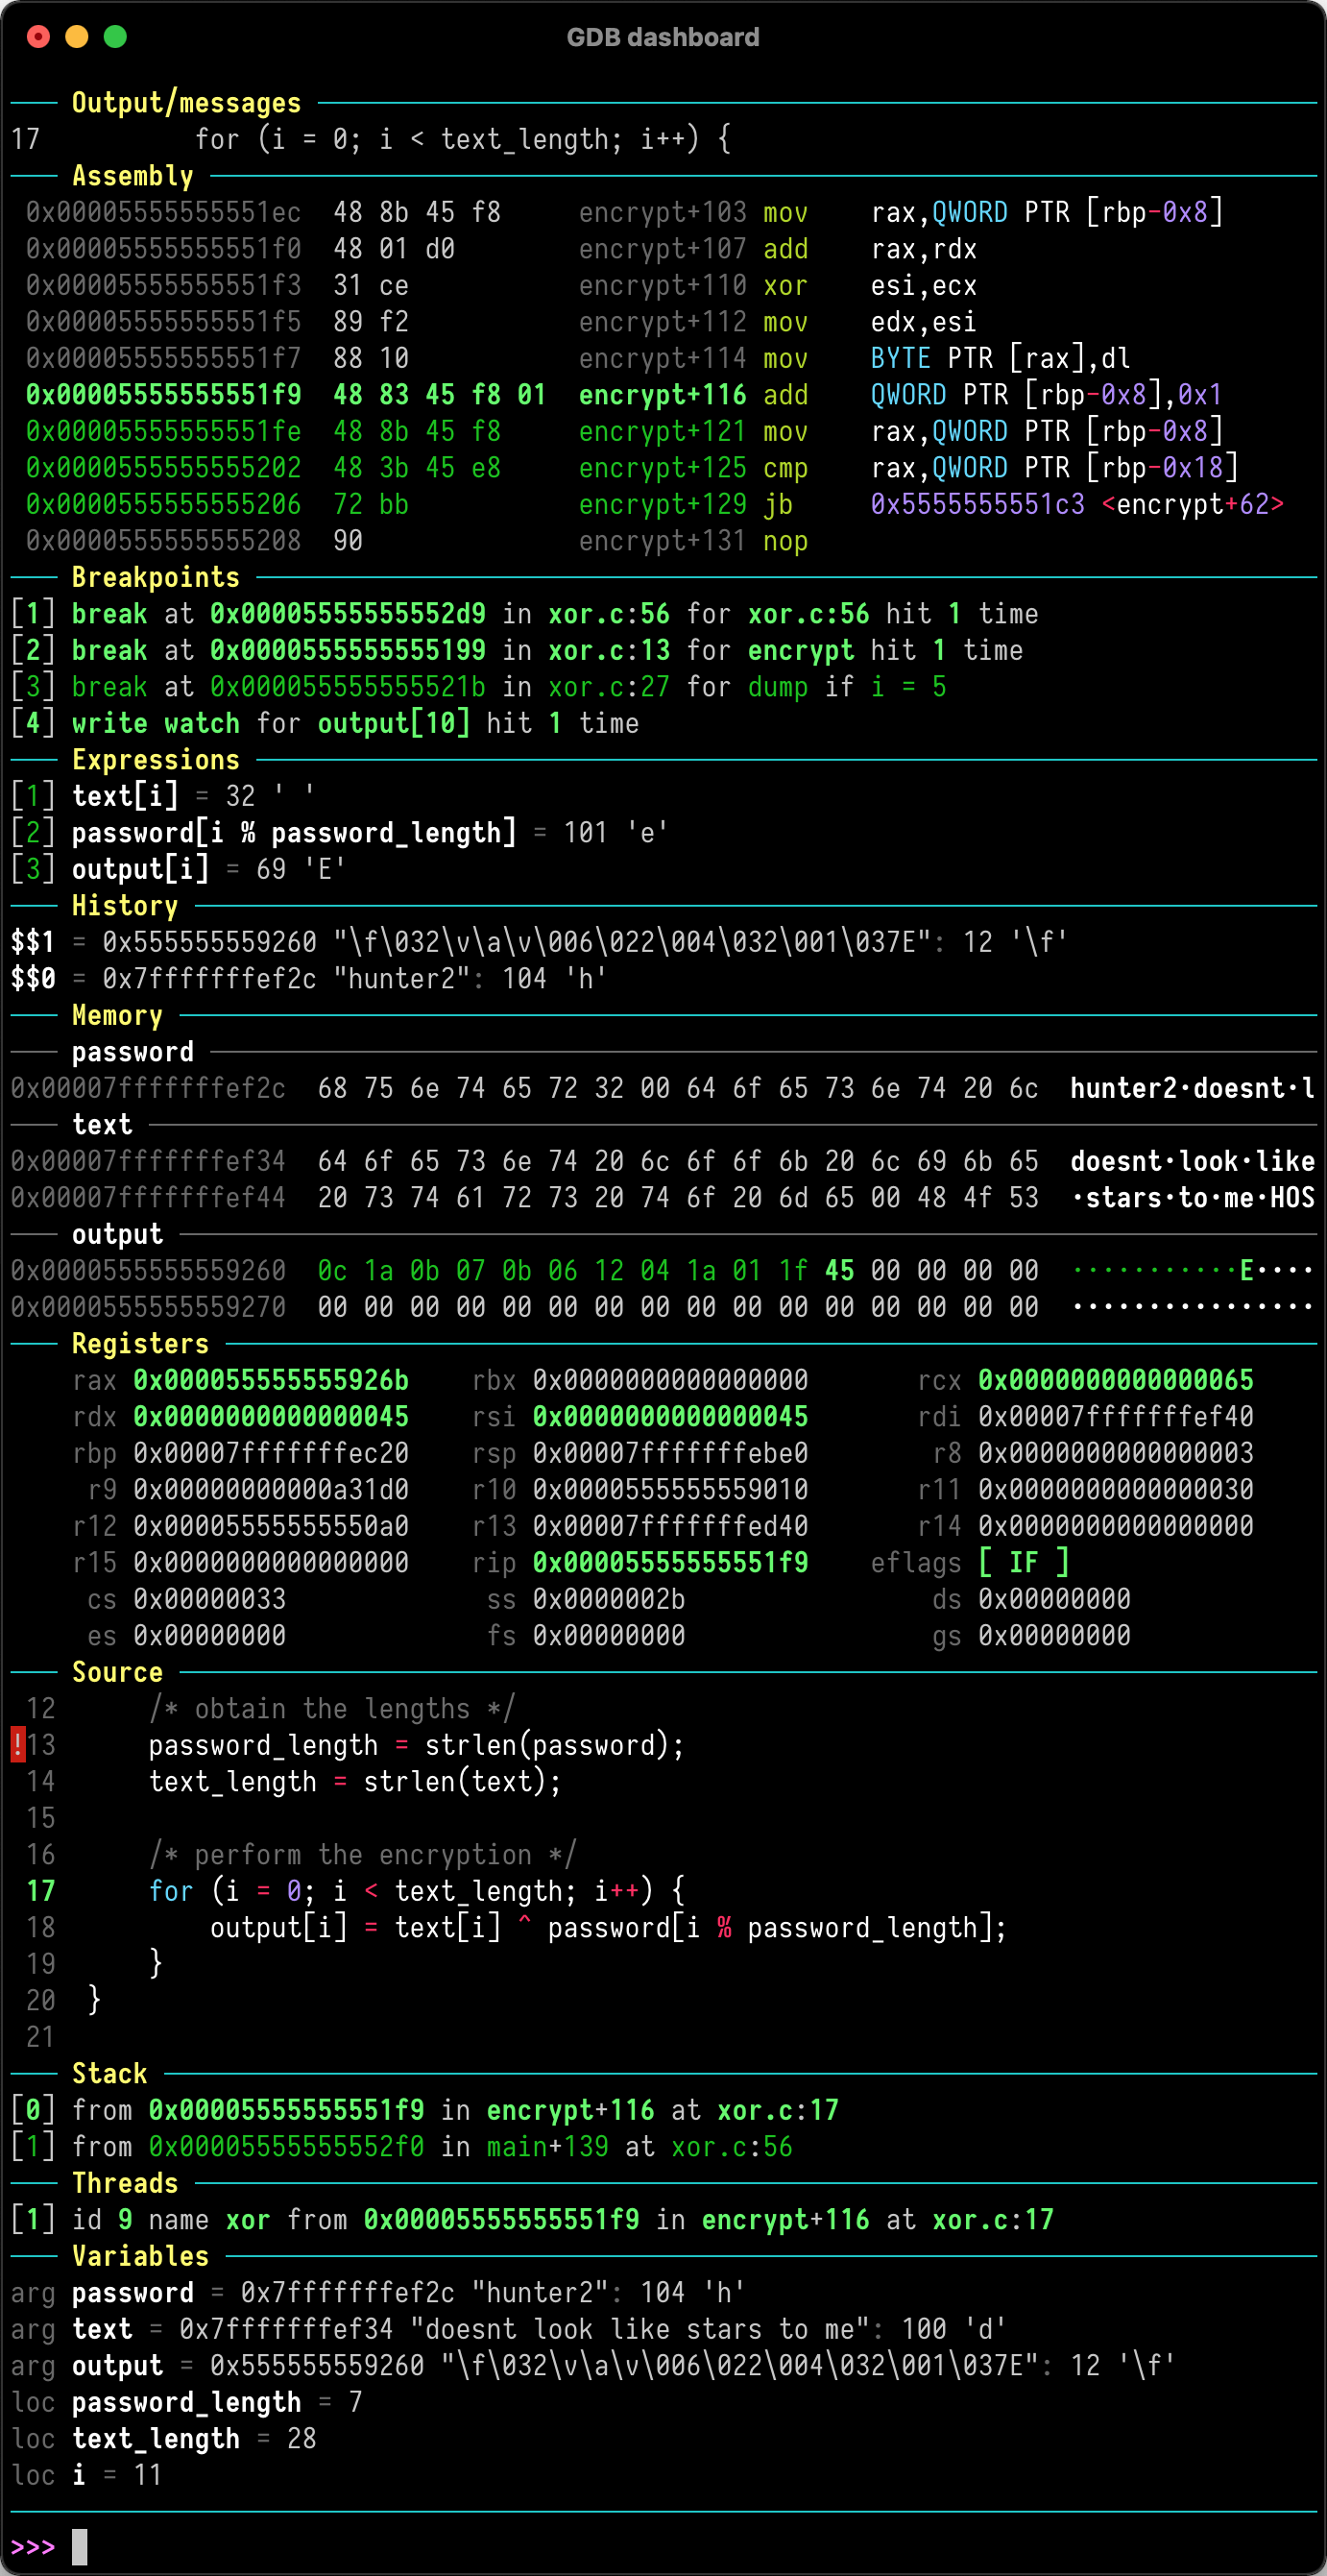 cyrus-and/gdb-dashboard
Interface GDB modulaire offrant un tableau de bord visuel avec des panneaux personnalisables pour inspecter les registres, le code source,…
 momo5502/sogen
🪅 Émulateur d'espace utilisateur Windows & Linux
 lief-project/lief
Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…
 zrax/pycdc
Désassembleur et décompilateur de bytecode Python en C++
 hugsy/gef
GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…





