
ESP32-Bit-Pirate
 geo-tp/esp32-bit-pirate
Un outil de hacking matériel avec une CLI basée sur le web qui parle tous les protocoles
embedded-systems-securitywi-fi-auditingbluetooth-security+5
5.4k
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
geo-tp/esp32-bit-pirateUn outil de hacking matériel avec une CLI basée sur le web qui parle tous les protocoles
 unicorn-engine/unicorn
Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 microsoft/detours
Bibliothèque d'interception d'API Windows à l'exécution pour hooker, surveiller et instrumenter les appels de fonctions. Prend en charge la…
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 cea-sec/miasm
Framework de rétro-ingénierie en Python
 hyperdbg/hyperdbg
Outils de débogage natifs de pointe
 riscv-software-src/riscv-isa-sim
Simulateur de jeu d'instructions RISC-V fonctionnel supportant de multiples extensions (RV32/64, V, cryptographie) avec mode de débogage interactif,…
 lauriewired/ghidramcp
Serveur MCP pour Ghidra
 dynamorio/dynamorio
Framework d'instrumentation à l'exécution pour la création d'outils d'analyse dynamique : tracing, profilage, couverture de code, débogage mémoire,…
 0xz0f/z0fcourse_reverseengineering
Cours structuré de rétro-ingénierie couvrant les binaires Windows x64, l'assembleur, le débogage et l'analyse de malwares. Conçu pour les apprenants…
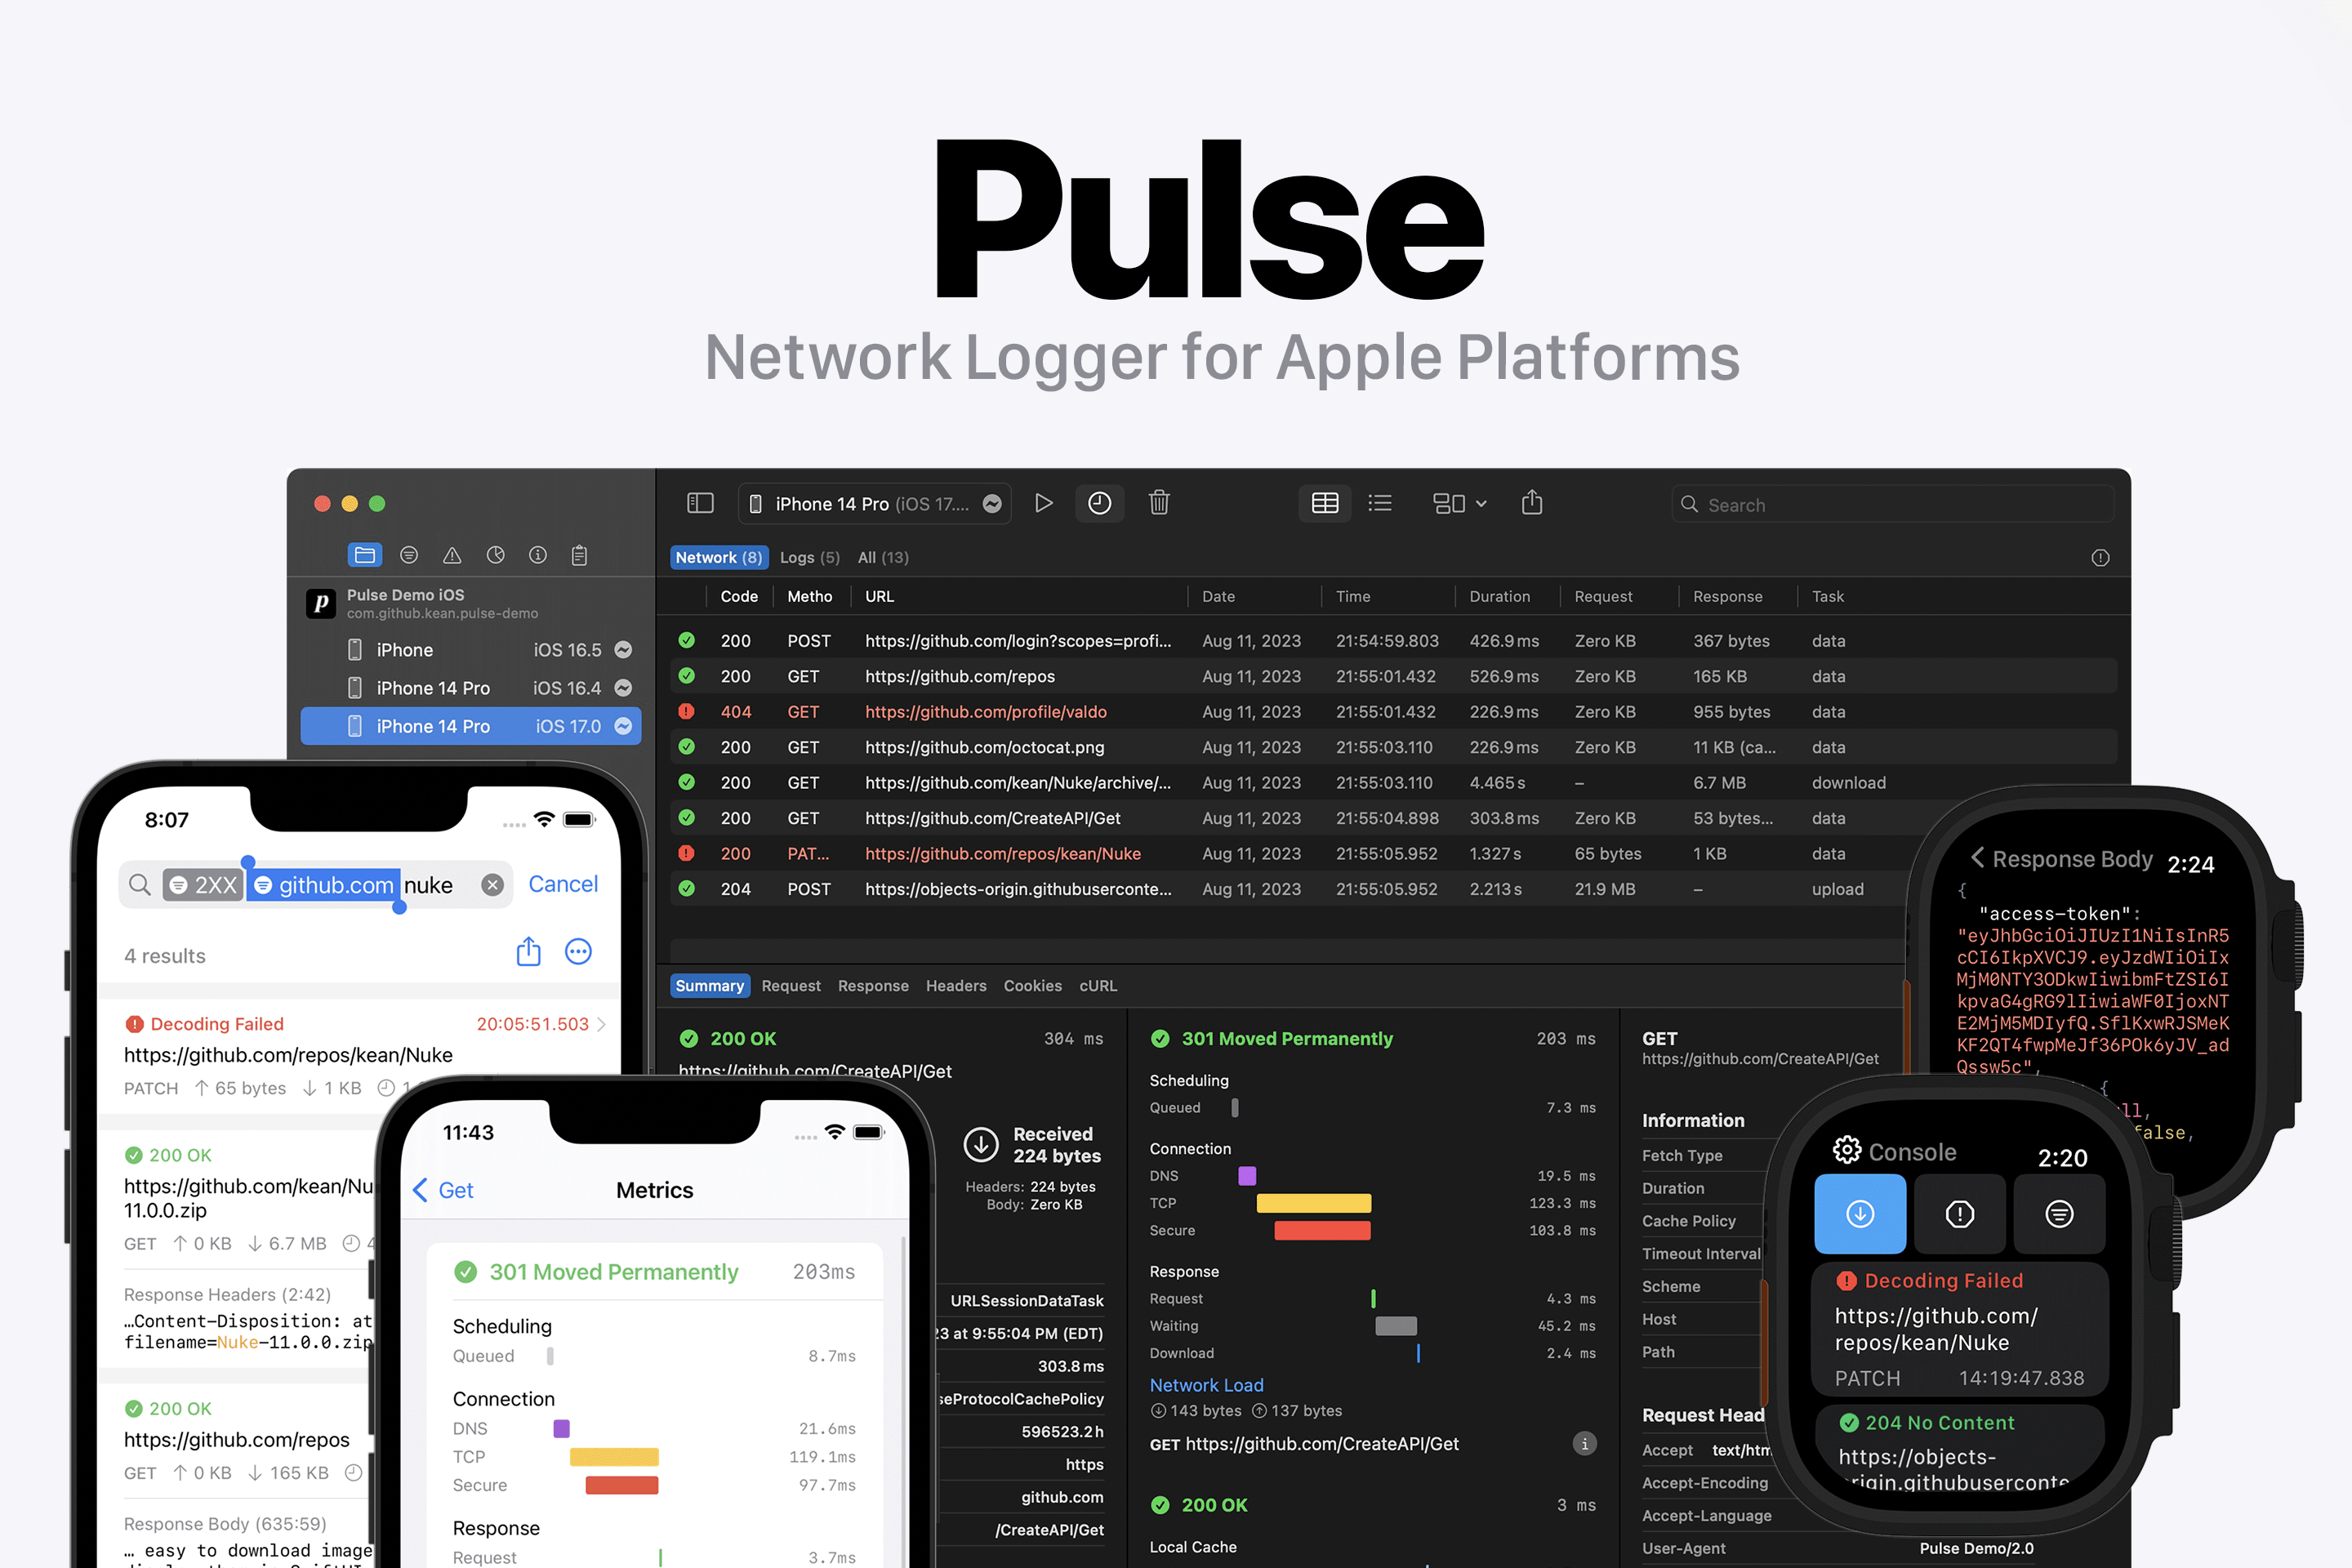 kean/pulse
Enregistreur réseau pour les plateformes Apple
 cs01/gdbgui
Interface basée sur le navigateur pour gdb (débogueur GNU). Ajoutez des points d'arrêt, visualisez la pile, visualisez les structures de données, et…
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
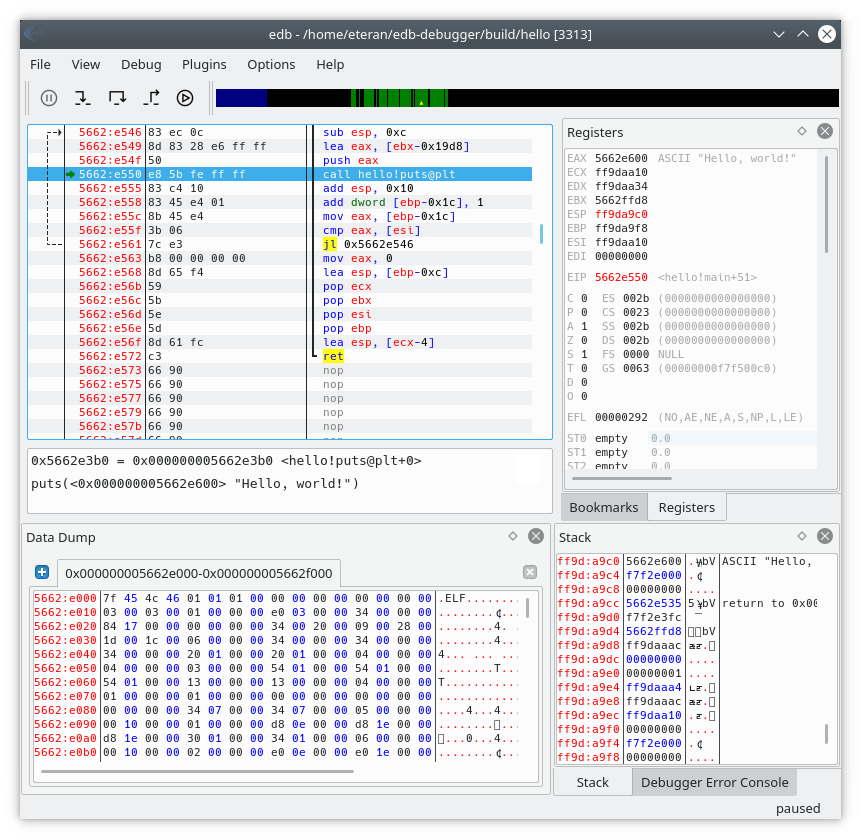 eteran/edb-debugger
edb est un débogueur multiplateforme AArch32/x86/x86-64.
 longld/peda
PEDA - Assistance au développement d'exploits en Python pour GDB
 openocd-org/openocd
Miroir officiel en lecture seule d'OpenOCD (pas de pull requests)
 microsoft/procdump-for-linux
Une version Linux de l'outil ProcDump Sysinternals
 bethington/ghidra-mcp
Serveur MCP faisant le pont entre la rétro-ingénierie de Ghidra et les outils d'IA : 256 outils pour la décompilation, l'émulation de P-code, le…