
 #1
Outils pour la numérisation, la sécurisation et le durcissement de Docker, Kubernetes et des environnements conteneurisés.
Recommandé par Kitploit
 rivet-dev/sandbox-agent
Un processus durable par agent, avec une mémoire qui survit aux redémarrages
 skydive-project/skydive
Un analyseur open source en temps réel de topologie réseau et de protocoles
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 controlplaneio/kubesec
Analyse des risques de sécurité pour les ressources Kubernetes
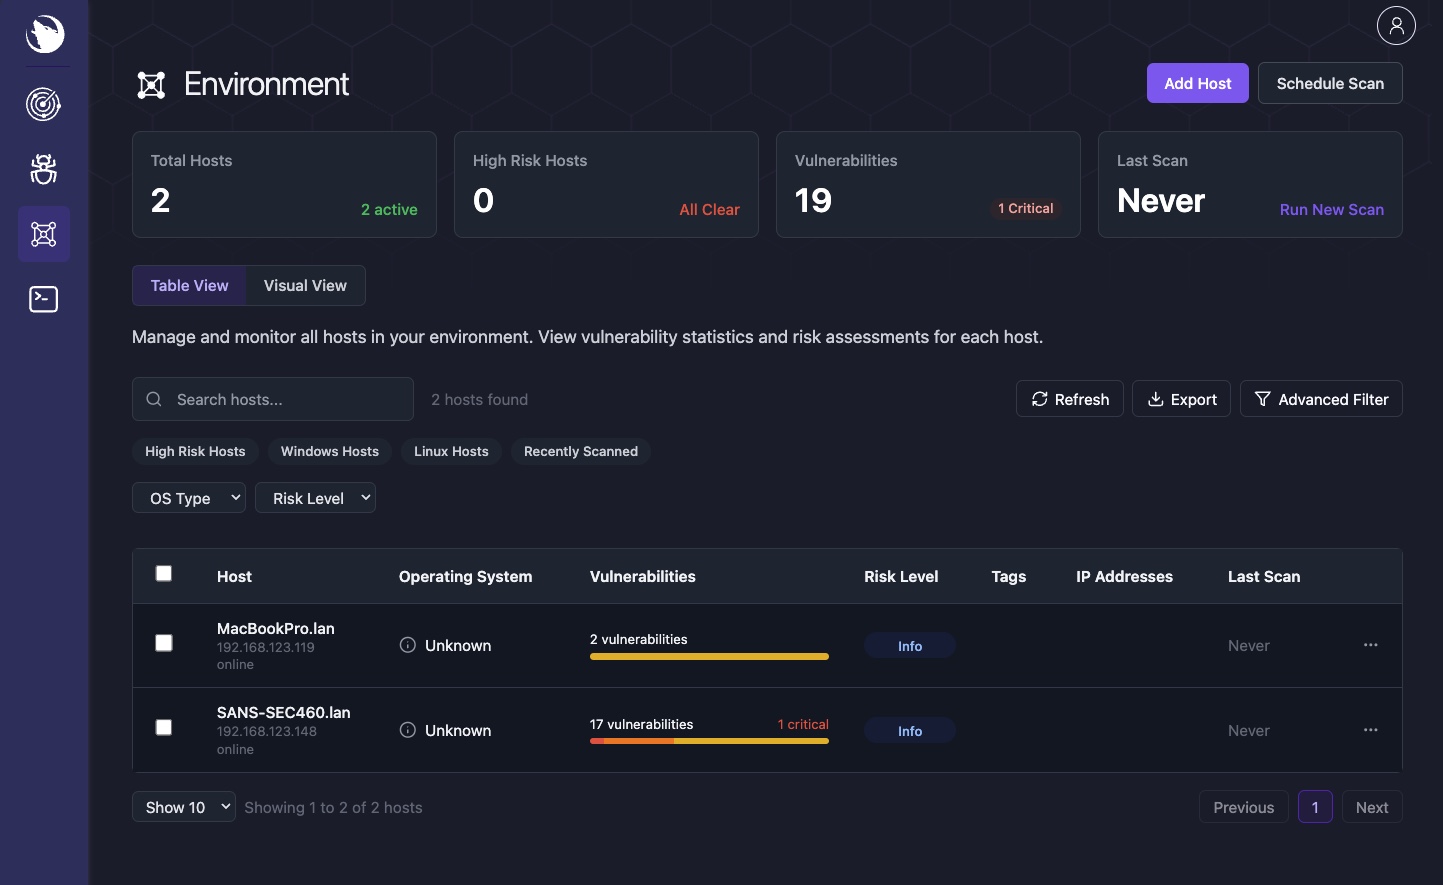 siriusscan/sirius
Scanner de vulnérabilités open source avec découverte réseau automatisée, détection basée sur les CVE, score CVSS, tableaux de bord des risques,…
 securecodebox/securecodebox
Orchestrateur de scan de sécurité natif Kubernetes qui automatise la détection continue de vulnérabilités en intégrant plusieurs scanners open source…
 safedep/vet
Protégez-vous contre les packages open source malveillants 🤖
 mongodb/kingfisher
Détecte les secrets + validation en direct. Cartographie le rayon d'impact. Révoque rapidement. Utilise le CLI ou intègre-le en Rust et Python.
 lxc/incus-os
Image de système d'exploitation Linux immuable optimisée pour exécuter des conteneurs et des machines virtuelles Incus, avec Secure Boot UEFI,…
 stealthcopter/deepce
Docker Enumeration, Escalation de Privilèges et Évasions de Conteneurs (DEEPCE)
 mozillazg/ptcpdump
Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
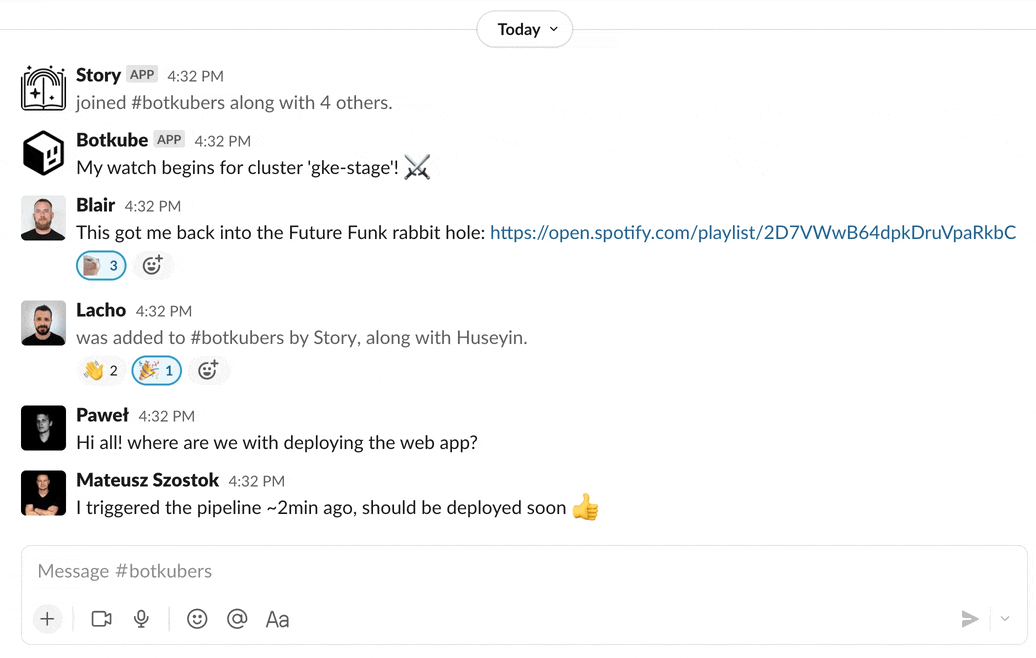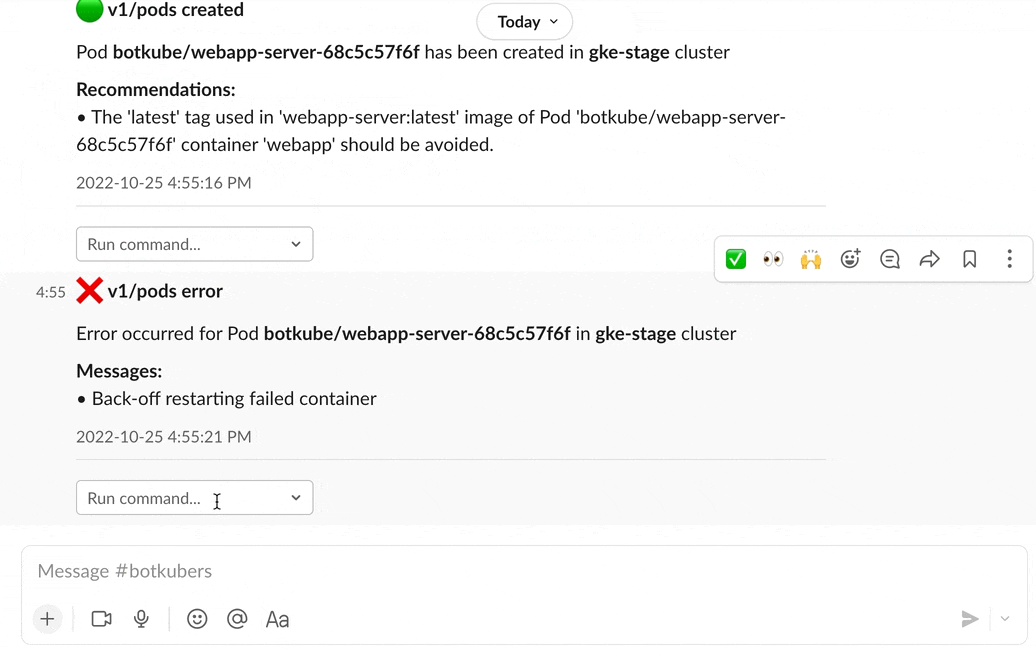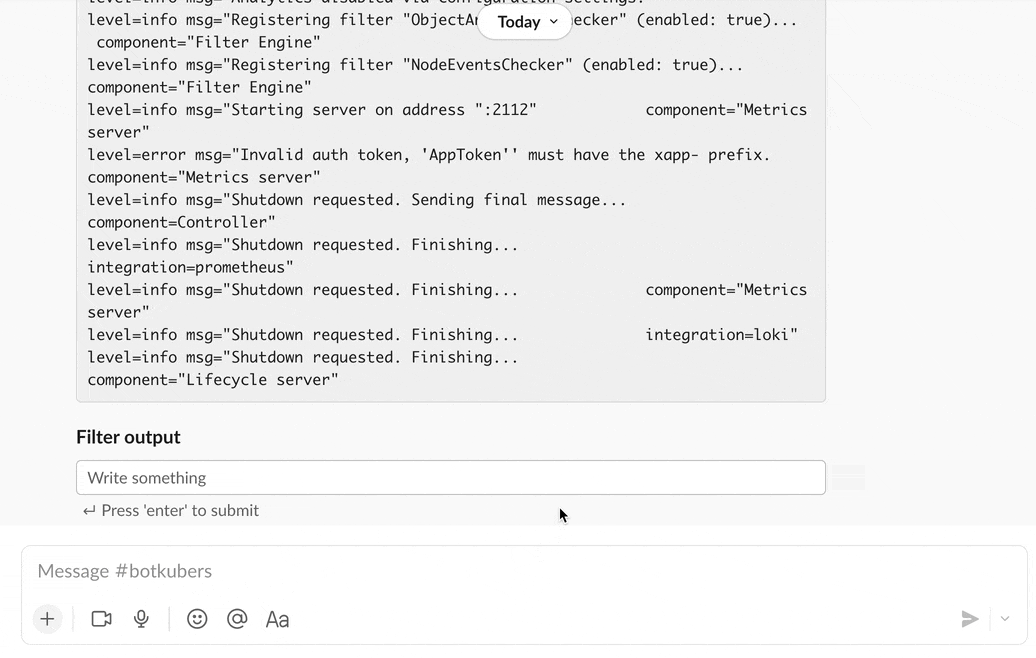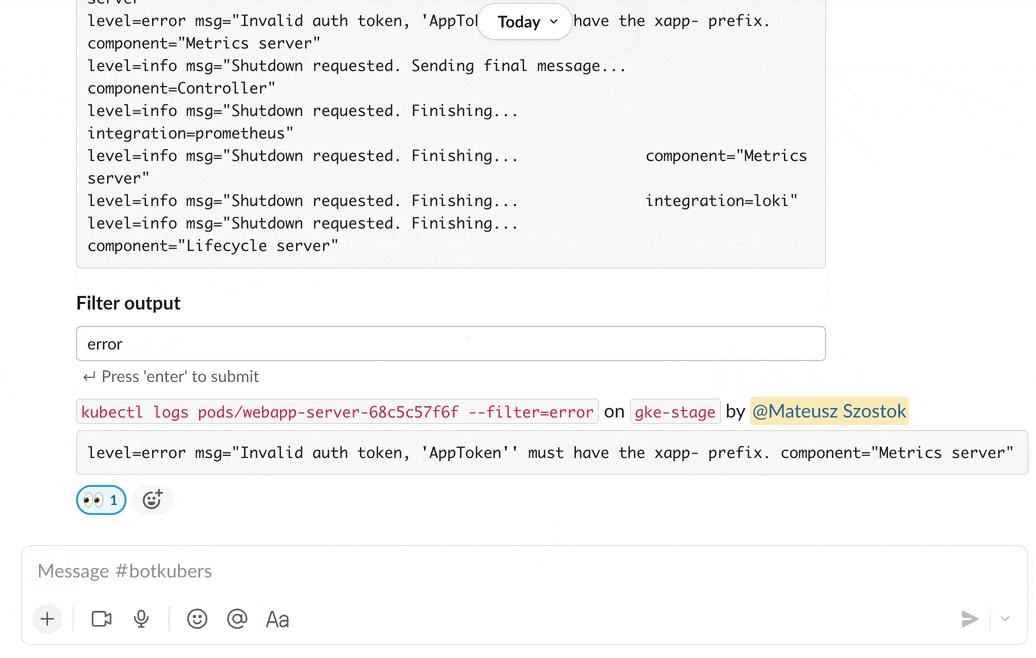 kubeshop/botkube
Une application qui vous aide à surveiller votre cluster Kubernetes, déboguer les déploiements critiques & donne des recommandations pour les…
 al0ne/linuxcheck
Outil Linux de réponse aux urgences / collecte d'informations / détection de vulnérabilités, prenant en charge 13 catégories (configuration de base /…
 trailofbits/claude-code-devcontainer
Devcontainer sandboxé pour exécuter Claude Code en mode bypass en toute sécurité. Conçu pour les audits de sécurité et la revue de code non fiable.
 kunai-project/kunai
Moniteur de sécurité Linux basé sur eBPF et chasseur de menaces fournissant des événements ordonnés chronologiquement, conscients des conteneurs,…
 mgeeky/packmypayload
Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…
 aquasecurity/starboard
Remplacé par https://github.com/aquasecurity/trivy-operator
 metarget/metarget
Metarget est un framework fournissant la construction automatique d'infrastructures vulnérables.







