
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 themehackers/cve-2024-10914
CVE-2024-10914 est une vulnérabilité critique d'injection de commandes affectant plusieurs appareils NAS (Network Attached Storage) D-Link anciens.
 sv3nbeast/cve-2020-5902_rce
Exploit pour CVE-2020-5902 permettant la lecture de fichiers distants et l'exécution de code à distance sur les appareils F5 BIG-IP via une traversée…
 w4fz5uck5/cve-2019-19781-citrixrce
Attaquant Citrix par exécution de code à distance non autorisée - CVE-2019-19781
 redhuntlabs/confluentpwn
Atlassian confluence scanner d'injection ONGL non authentifié pour exécution de code à distance (CVE-2022-26134).
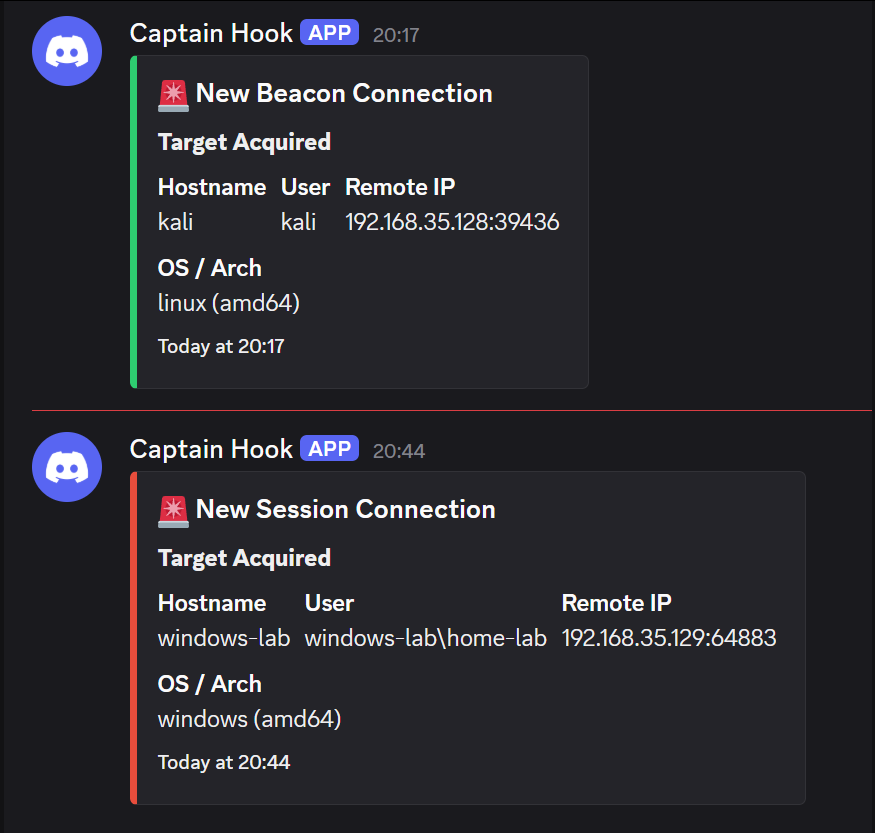 0x0trace/sliver-n8n-notifications
Système de notification en temps réel pour les rappels d’implant Sliver C2, intégrant des workflows n8n pour envoyer des alertes codées par couleur…
 zeropwn/pgadmin4-9.10-cve-2025-13780
Preuve de concept pour CVE-2025-13780
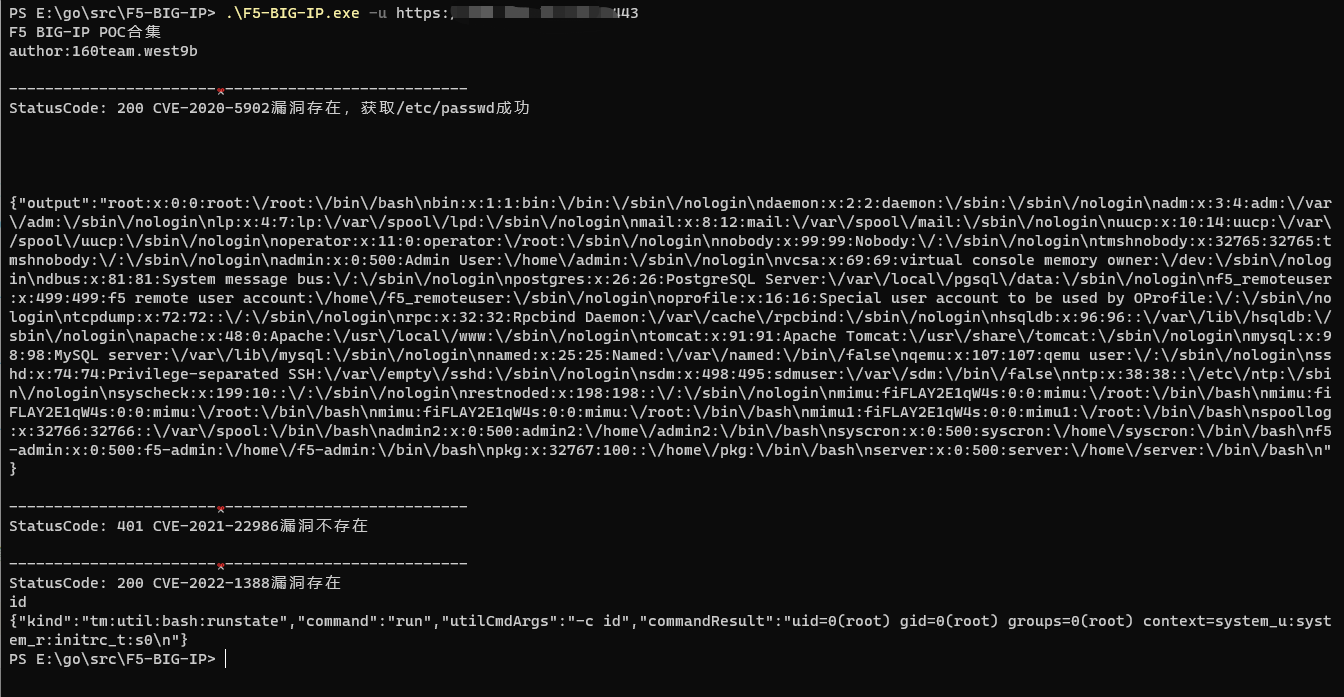 west9b/f5-big-ip-poc
CVE-2020-5902 CVE-2021-22986 CVE-2022-1388 collection de POC
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double libération, grooming du tas, ROP, fragmentation SKF, exploit Windows, anti-débogage, obfuscation,…
 wsfengfan/cve-2020-14882
Exploit CVE-2020-14882 avec écho
 jacobsoo/malconfig
Cela fait partie d'un module pour le framework que je développe constamment. Actuellement, seules les informations du C2 sont divulguées ici.
 attackercan/wp2shell-poc2
CVE-2026-63030
 p3ta00/react2shell-poc
PoC CVE-2025-55182 React2Shell - RCE critique dans les composants serveur React / Next.js. CVSS 10.0. Exfiltration basée sur les erreurs, shell…
 hluwa/cobaltstrike_swing_xss2rce
Exploit pour la CVE-2022-39197, une vulnérabilité de cross-site scripting dans l'interface graphique Swing de Cobalt Strike qui permet l'exécution de…
 petrusviet/cve-2023-38743
Injection de commande dans ManageEngine ADManager
 zephrfish/exch-cve-2021-26855_priv
Patché pour fonctionner
 diemoeve/cve-2024-41570
Exploit automatisé de reverse shell via WebSocket | Havoc-C2-SSRF avec RCE
 jorgeorchilles/presentations
Supports et matériaux pour présentations en conférence
 qurtidev/wsus-cve-2025-59287-rce
Script d'exploitation écrit en C# pour faciliter l'obtention d'un reverse shell sur des cibles utilisant Windows Server Update Service (WSUS)…








