
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 synacktiv/cve-2025-47227_cve-2025-47228
Script d'exploitation d'exécution de commandes à distance pré-authentifiée ScriptCase (CVE-2025-47227, CVE-2025-47228).
 johanneslks/cve-2025-14558
Injection de commande DNSSL rtsold de FreeBSD (RCE)
 gh-ost00/cve-2024-7120
Preuve de concept d'exploitation pour la vulnérabilité d'injection de commandes CVE-2024-7120 dans les passerelles RAISECOM. Fournit les détails…
 cybersecurityworks553/log4j-shell-csw
Un exploit de preuve de concept pour la vulnérabilité CVE-2021-44228.
 richard-tang/sscms-pluginshell
CVE-2022-28118
 mattimustang/firepwner
Exploit pour CVE-2015-6357 Cisco FireSIGHT Management Center - Vulnérabilité de validation de certificat
 machine1337/smtpshell
Un simple Reverse Shell capable de communiquer via Gmail SMTP ou tout autre SMTP pour contourner les restrictions réseau.
 dntaskmehow/neo-defender
Ce framework a été **RÉ-ARMÉ** et exploite CVE-2026-33825, une vulnérabilité d'élévation de privilèges locale (LPE) dans Microsoft Defender causée…
 p0dalirius/cve-2020-8813-cacti-rce-in-graph_realtime
CVE-2020-8813 - RCE via graph_realtime.php dans Cacti 1.2.8
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
 avento/cve-2023-0669
GoAnywhere MFT CVE-2023-0669 LicenseResponseServlet Désérialisation Vulnérabilités Python RCE Preuve de concept
 rmhowe425/poc-cve-2026-93674
Preuve de concept en Python pour CVE-2026-93674, une injection de commande aveugle authentifiée dans Langflow, permettant l'exécution à distance de…
 teycir/skillsguard
Analyseur de sécurité statique pour les packages de compétences d'agents IA. Détecte les fichiers SKILL.md malveillants et les scripts intégrés avant…
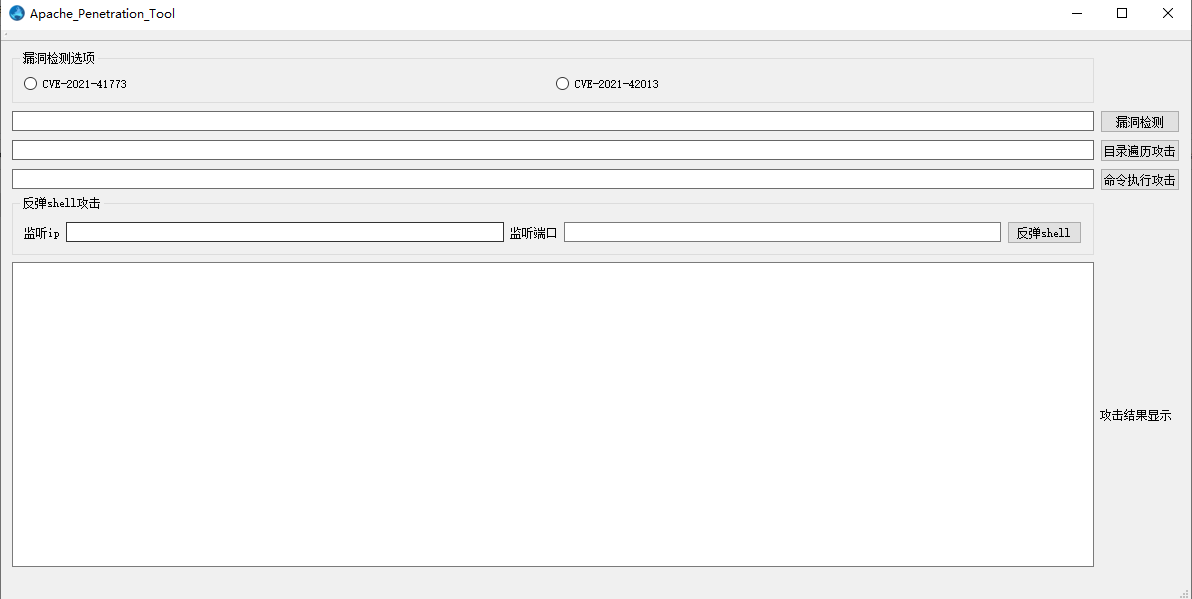 wangfly-me/apache_penetration_tool
Outil graphique de détection et d'exploitation des vulnérabilités CVE-2021-41773 et CVE-2021-42013
 seep1959/njutils
Un programme client et de chat pour njrat 0.6.4, 0.7d et 0.7d golden edition.
 kagura-maru/cve-2021-40444-poc
Tentative de reproduction de la vulnérabilité Microsoft MSHTML Remote Code Execution (RCE) à l'aide de Metasploit Framework.
 exploit-install/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 est un script python pratique qui offre un moyen rapide et efficace d'exploiter la RCE Microsoft RTF. Il peut…
 killswitch-gui/flask_heroku_redirector
modèle de redirecteur C2 flask heroku








