
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) est un cheval de Troie d'accès à distance (RAT) multiplateforme open-source écrit en C#. Publié sous licence MIT. Le projet SKR…
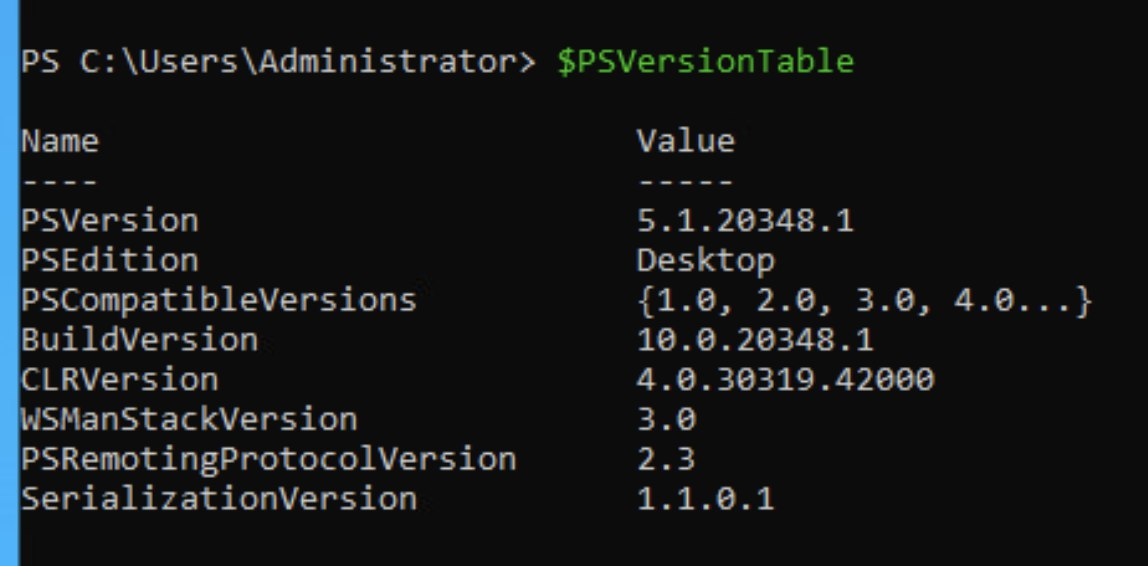 osman1337-security/cve-2025-54100
Preuve de concept pour CVE-2025-54100 : XSS dans Invoke-WebRequest de PowerShell via mshtml.HTMLDocumentClass, permettant l'exécution de code à…
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Injection de commandes authentifiée
 gigaryte/cve-2022-31898
Exploit de preuve de concept pour CVE-2022-31898, une vulnérabilité d'injection de commandes dans les routeurs GL-iNet (firmware < 3.215). Fournit un…
 azurit/modsecurity-backdoor
Ceci est une preuve de concept d'un logiciel malveillant s'exécutant à l'intérieur de ModSecurity WAF.
 magicming200/cve-2019-7238_nexus_rce_tool
Outil de détection graphique en un clic pour la vulnérabilité RCE Nexus CVE-2019-7238. CVE-2019-7238 Nexus RCE Vul POC Tool.
 qmadev/crabloader
Chargeur réfléchi défini par l'utilisateur basé sur Rust pour les charges utiles de Cobalt Strike. Évite les pages mémoire RWX pour la sécurité…
 dereeqw/blackberryc2
Cadre de recherche de commande et contrôle (C2) chiffré pour l'éducation en cybersécurité, les laboratoires d'équipe rouge et les expériences de…
 refr4g/cve-2024-51378
Exploit pour la RCE pré-authentification de CyberPanel via injection de commandes
 bao7uo/bmc_bladelogic
Exploits BMC Bladelogic RSCD incluant l'exécution de code à distance - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 cj1324/cgishell
shellshock CVE-2014-6271 Exploit CGI, Utilisation comme Openssh via CGI
 bttea/cve-2024-4577-rce-poc
PoC RCE CVE-2024-4577
 a0yami/cve-2025-50505
Exploit pour CVE-2025-50505 dans Clash Verge Rev, démontrant une élévation de privilèges locale et une exécution de code à distance via une API non…
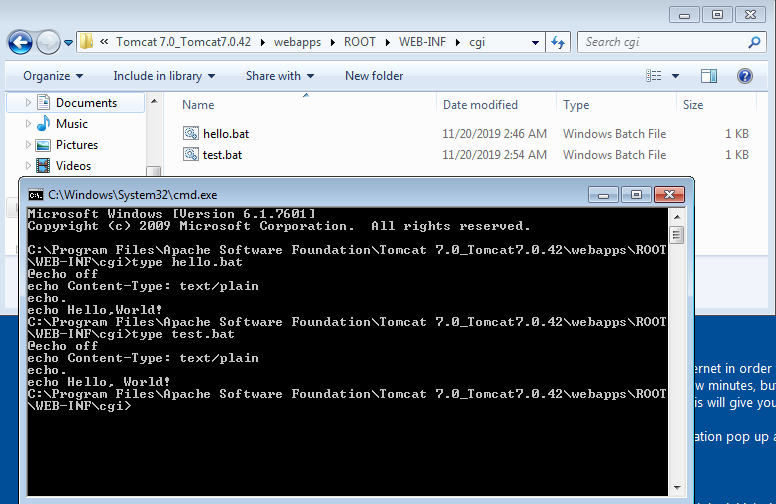 setrus/cve-2019-0232
CVE-2019-0232-Exécution de code à distance sur Apache Tomcat 7.0.42
 obsida-uk/apollo
Un outil d'accès à distance simple et léger écrit en Python
 lukebob-zz/c2-pwn
Utilise l'API Shodan pour récupérer des serveurs C2 afin d'exécuter des exploits connus sur ceux-ci.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Analyse statique et mémoire complète du RAT Overlord : architecture de l'agent Go, C2 HTTP/2 + WebSocket, injection DLL réflective, keylogging de…
 buter-chkalova/rvbbit-arsenal
Recherche offensive & défensive sur la sécurité du noyau Linux, axée sur le comportement des rootkits, les artefacts observables et la détection.








